从海量告警到精准修复:默安智能体助力大型金融机构打通开发安全工具链
值得信赖的 2026-09-03 11:50 浙江

01

行业背景与痛点:深陷“告警泥潭”的金融安全团队
作为国家金融体系的中枢,大型金融机构在数智化转型过程中面临的安全挑战具有高度的典型性。一方面,业务系统高度耦合、代码规模呈爆炸式增长,同时大量开源组件被引入,供应链攻击面急剧扩大;另一方面,监管机构对金融网络安全提出严格的合规要求,一旦发生重大漏洞,后果不堪设想。
然而,传统开发安全工具的运作模式却往往使得安全团队不堪重负,SAST(静态应用安全测试)、SCA(软件成分分析)、IAST(交互式应用安全测试)等工具各自为战,形成了严重的数据孤岛。安全人员每天面对海量的安全告警,其中夹杂着大量因上下文缺失或扫描逻辑粗糙而导致的误报。这种“狼来了”的现象,不仅耗费了大量人力进行无效研判,更导致了安全人员对真实高危漏洞的视觉疲劳。在此背景下,引入具备智能研判与自动联动能力的安全智能体,成为破局的关键。
02

破局之道:做工具链的“大脑”,而非替代品
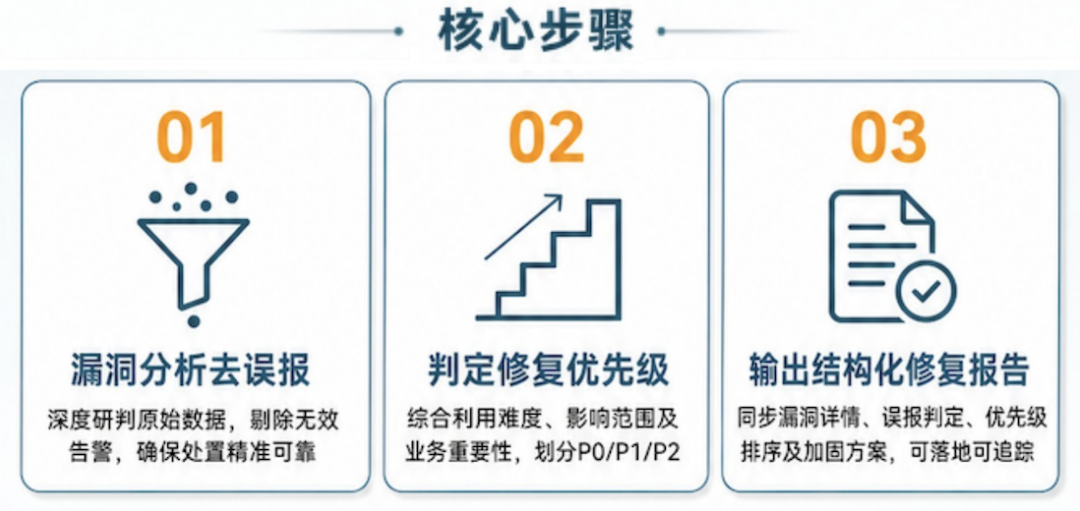
针对上述痛点,默安智能体并没有去替换金融机构现有的工具链,而是选择“做大脑”。通过接入第三方工具原始数据,智能体以“三步走”策略,真正实现了从“检测”到“修复”的完整闭环。
第一步:漏洞分析去误报,精准剔除无效告警。
智能体基于原始检测数据,结合当前请求上下文、代码逻辑以及运行环境进行深度研判,自动完成误报判定。它能让安全团队从每日海量无效告警中解脱出来,确保每一条保留的处置指令都精准可靠,重新建立安全团队对工具告警的信任度。
第二步:判定修复优先级,科学分配研发资源。
智能体综合考量漏洞利用难度、资产受影响范围以及业务重要性,将检出漏洞自动划分为 P0 / P1 / P2 三个等级,并生成优先级排序表。这为研发部门极其有限的修复排期提供了清晰的决策依据,确保紧急风险优先处理。
第三步:输出结构化修复报告,成果可落地可追踪。
分析报告不再是晦涩难懂的技术文档,而是同步输出包含漏洞详情、误报判定结论、优先级排序及加固方案的结构化报告。报告内容直接转化为研发人员能看懂、能执行的修复指导,实现了安全分析成果的落地与追踪。
03

实战效果:安全工具在智能体加持下数据亮眼
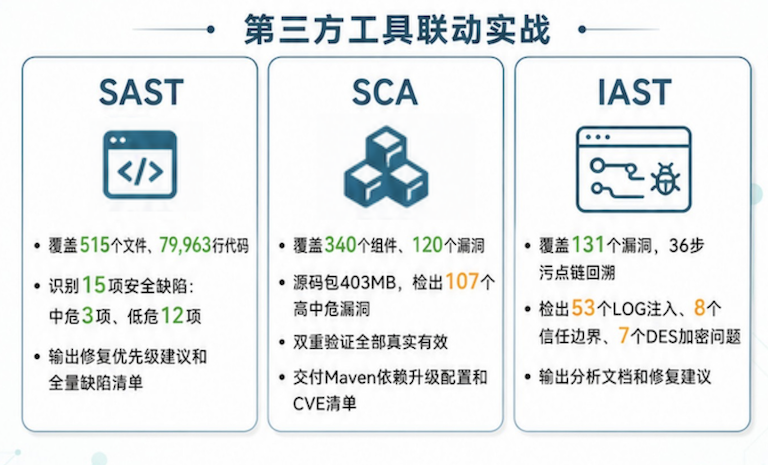
在近期某金融机构项目中,默安智能体与第三方工具深度联动,取得了扎实的实战效果:
联动分析实战效果· SAST: 在全面覆盖 515 个文件、79,963 行代码的扫描中,传统模式下同规模扫描常触发数百条告警,而智能体将有效缺陷精准收敛至 15 项(其中中危 3 项、低危 12 项)。同时自动输出修复优先级建议和全量缺陷清单,误报剔除率达 90% 以上。
联动分析实战效果· SCA:实现对 340 个组件(源码包 403MB)、120 个漏洞的全面筛查,共检出 107 个高中危漏洞。尤为关键的是,通过智能体结合上下文信息进行双重验证,这 107 个高中危漏洞全部确认真实有效,实现零误报。项目最终交付了 Maven 依赖升级配置和 CVE 清单,研发团队拿到后可直接落地修复。
联动分析实战效果· IAST: 覆盖 131 个漏洞,完成了 36 步污点链回溯。该能力极具实战价值,精准检出 53 个 LOG 注入漏洞、8 个信任边界绕过问题和 7 个 DES 弱加密问题,并输出详细分析文档、误报判断依据和修复建议,漏洞定位的准确性大幅提升。
04

核心价值:从工具堆砌到体系化安全能力
该项目的成功落地,不仅是数字层面的提升,更是为金融机构安全团队带来四方面的体系化价值升级。
数据贯通: 打破了三大现有工具的孤岛壁垒,实现检测数据的统一汇聚与 AI 智能分析。
精准研判: “人工+智能体”双重验证机制有效剔除了绝大部分误报,确保安全团队将有限精力聚焦于真实风险,大幅提升了安全运营效率。
闭环交付:从漏洞发现、优先级判定到修复方案输出,形成完整的“检测→分析→处置”闭环,安全运营不再是半途而废。
落地性强: 直接输出 XML 配置片段、CVE 清单、优先级排序表等工程化产物,将复杂的安全问题转化为研发团队熟悉的日常开发任务,降低了修复门槛,有力支撑了金融业务的安全敏捷交付。
05

结语
在复杂的金融科技环境下,默安科技安全智能体成功对接第三方 SAST、SCA、IAST工具,实现开发安全检测数据的统一汇聚与智能分析,助力客户构建起智能、高效、闭环的 DevSecOps 体系。
在当前金融行业加速数智化转型的关键时期,这种不增加庞大硬件投入、不改变现有研发流程的轻量化智能赋能,为金融机构的软件供应链与开发安全治理,提供了一条稳健且极具借鉴意义的实践路径。