三个机制,让超大型集团敏捷迎战“银狐”
Flocks 2026-09-03 09:45 北京
唯快不破!
这是一家超大型集团和“银狐”的拉锯战故事。集团员工数量多、流动性高,网络架构复杂、终端资产类型多,安全管控尤为困难。
面对来势汹汹的黑产,这家集团的安全团队结合终端、域名、流量、沙箱多层防护,通过Flocks落地了AI原生安全运营体系,不仅实现了对银狐木马的检测、拦截和处置的自动化,还大幅提升了事件闭环效率。
而这个安全团队Tools以及构建与安装的使用说明文档、提示词等被我们脱敏并整理成了压缩包,扫描下方二维码,即可有机会获取。
扫码,感受Flocks如何让实战提速
立体化防护先行,给AI打好基础
AI原生安全运营的落地,必须基于优质的基础安全体系。
集团打造了“终端‑DNS‑网络‑沙箱‑威胁情报”的基础安全体系,落地OneSEC终端安全、OneDNS域名防护、SIG网络阻断、TDP流量分析、本地沙箱多组件,做到对“银狐”的闭环防御。得益于这套基础安全体系,集团取得如下成果:
●近三个月累计发现银狐攻击1000余起,攻击活动数十起,全部完成有效处置,覆盖agent终端未再出现拉群事件;
●累计拦截恶意域名解析数百万次,在访问源头切断木马C2通信链路;
●流量检测覆盖区域发现事件全部拦截,未产生业务损失;
●补充云沙箱的离线检测短板,可对人事诱饵类压缩包、MSI安装包样本等进行深度解析。
插播广告:如果您想亲眼见证终端侧如何做到干净的防护,请点击这里。
那么,面对银狐变种多、传播广、迭代快的问题,集团如何把处置时延进一步缩短,让处置响应更为敏捷?
用Flocks构建敏捷处置三大机制
集团落地了Flocks智能体安全运营工作流,用三大核心机制优化告警处置顺序、提升处置效率:
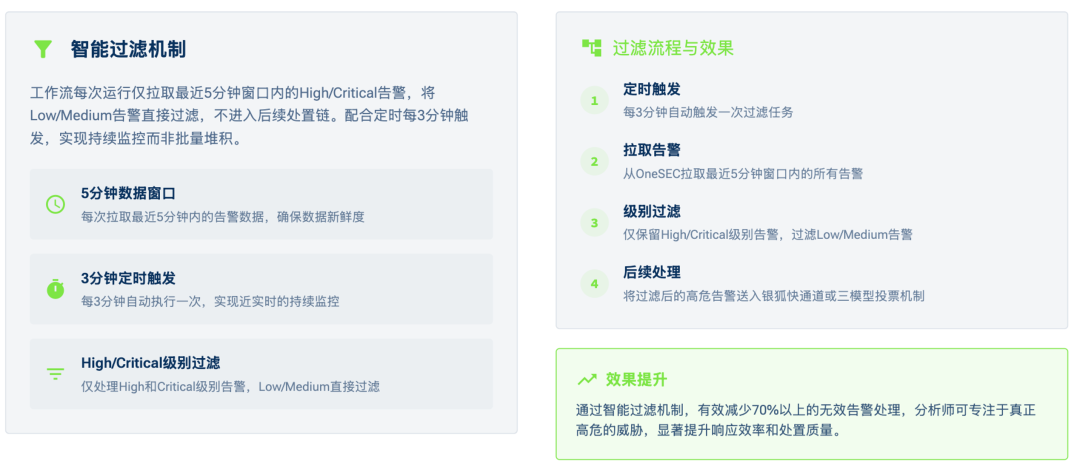
高危/严重智能过滤
工作流仅抓取5分钟窗口内聚合的高、严重级别告警事件,直接过滤低、中风险告警;每3分钟定时触发扫描,只做持续监控而不批量堆积告警。该机制减少70%以上无效告警,安全分析师聚焦真正高危威胁,提升响应效率。
三模型投票,置信交叉验证
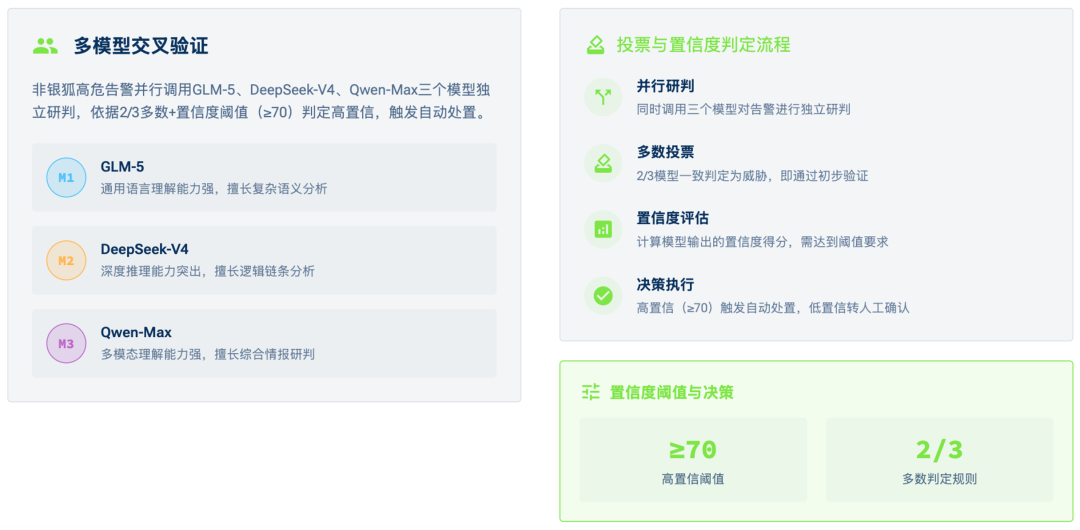
对于非银狐标记的高危告警,并行调用GLM‑5、DeepSeek‑V4、Qwen‑Max三个大模型独立研判;遵循2/3模型多数判定+置信度≥70的双重规则。满足阈值自动执行隔离处置,低置信度告警流转人工复核,兼顾自动处置效率和误报风险。
银狐快速通道,零模型延迟处置
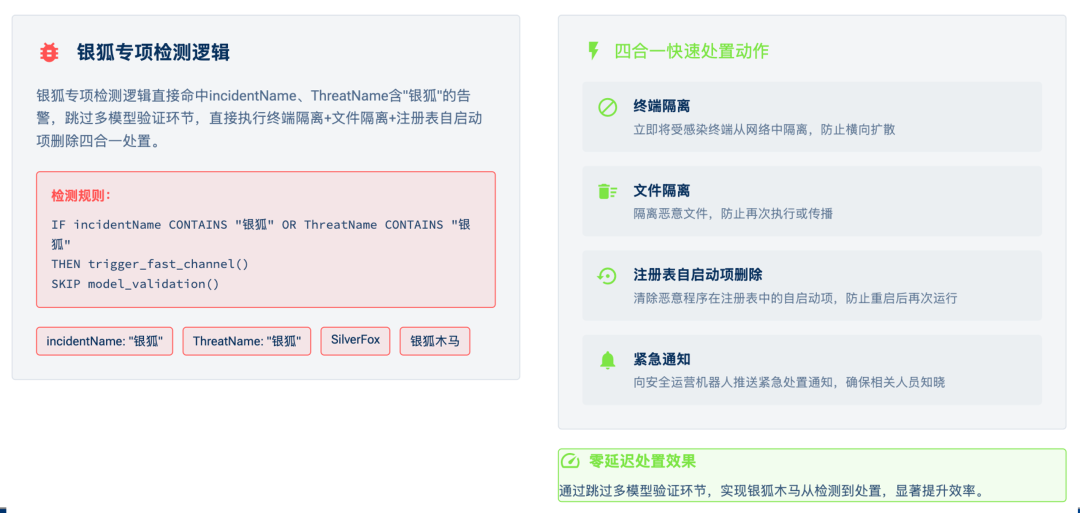
针对事件名称、威胁名称明确标记“银狐”的告警,跳过多模型校验环节,直接执行四合一处置动作:终端网络隔离、恶意文件隔离、注册表自启动项清除、安全运营人员紧急通知。大幅压缩银狐木马从检测到处置的时间。
从实战运行数据看:50条终端告警、7条威胁事件中,快通道完成3台终端隔离,三模型交叉验证隔离6份恶意文件,待人工确认告警为0,AI智能体运营工作流的落地价值得到有效验证。
AI赋能黑产正在改写木马攻击模式,该集团实践证明,大型政企对抗此类威胁,需要构建“边界流量‑DNS‑终端‑沙箱‑威胁情报”多层纵深防御底座;在此基础上引入AI原生智能体运营,通过告警过滤、多模型交叉投票、专项威胁快通道,实现告警减负、高危威胁极速自动处置,为同类大型组织对抗AI驱动恶意攻击提供可复用实践经验。
·END·