当游戏越来越漂亮,外挂却越来越丑:作弊技术摸底(2026)
原创 吾爱pojie 2026-07-24 15:52 北京
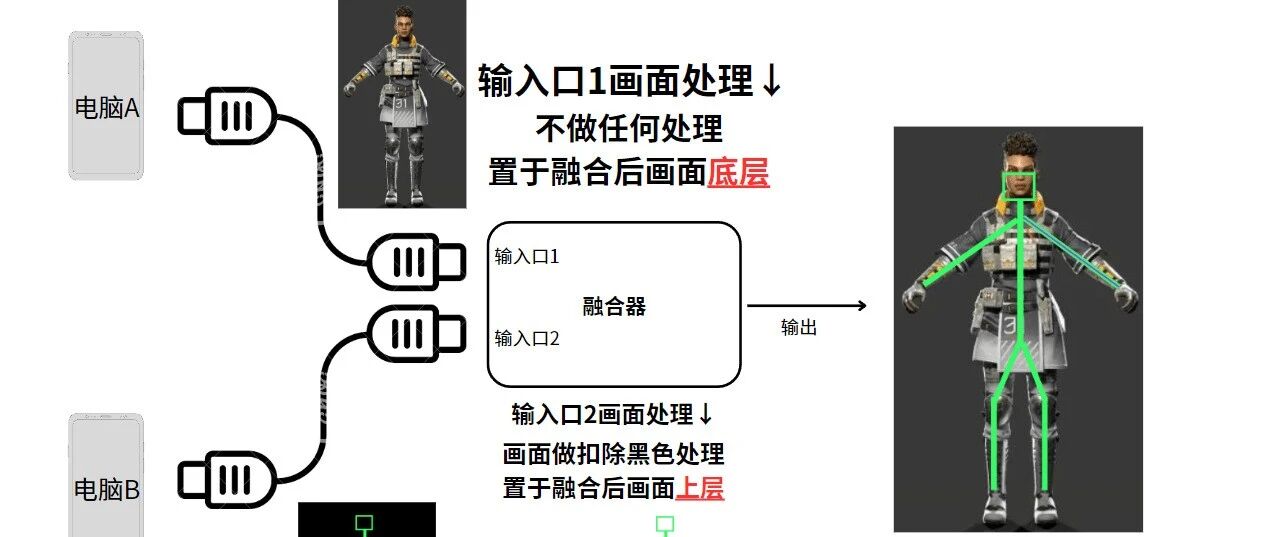
游戏越做越漂亮。贴图、光追、动效、剧情、过场动画——每一帧都在向"电影感"靠拢。然后某天,看到熟悉的主播,屏幕角落里冒出一行字:「[√] 连接成功」还多了绿色的火柴人……
作者论坛账号:testify
游戏越做越漂亮。贴图、光追、动效、剧情、过场动画——每一帧都在向"电影感"靠拢。
然后某天,看到熟悉的主播,屏幕角落里冒出一行字:「[√] 连接成功」
还多了绿色的火柴人……
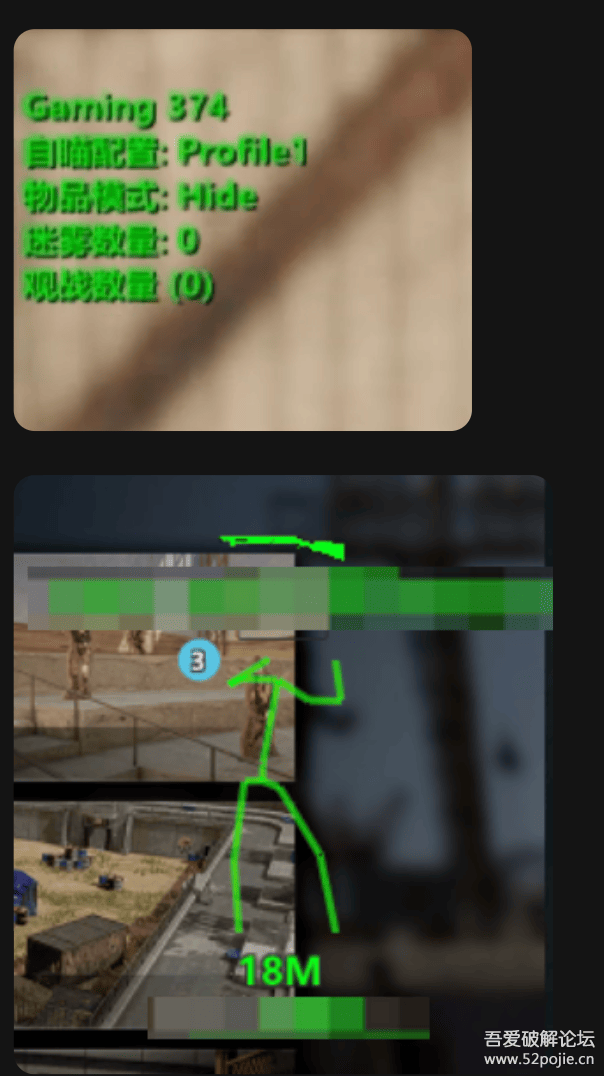
这不是游戏的 UI,而是外挂的。
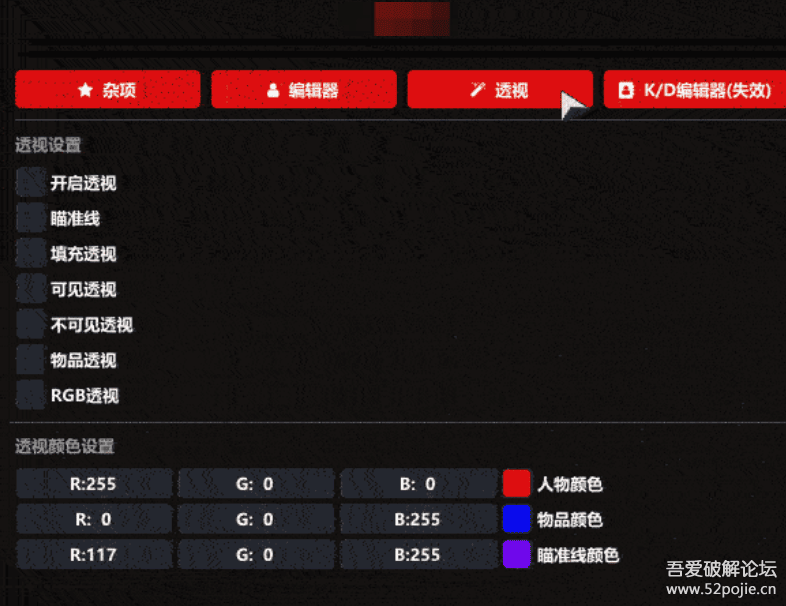
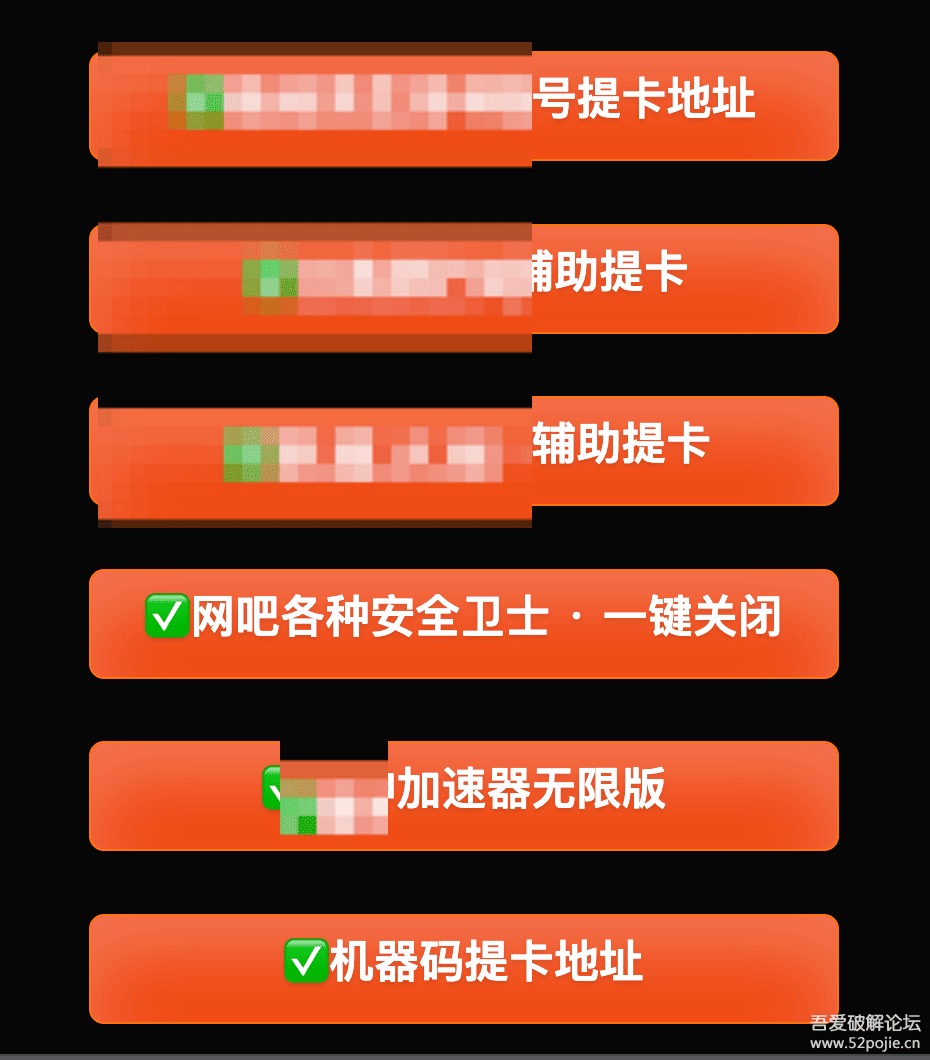
背景里跑着的是一个价值数千万像素的虚拟世界,前景里贴着一张简陋的中文菜单表:透视、自瞄、压枪、无后坐、DMA、封号包赔、Q 群……
游戏爱好者看到这个,会不自觉皱起眉头。
好奇的工程师看到这,会开始做技术分析。
我那几天就是从这一行字开始。
但我越拆越发现:技术只是表象。
真正值得说的,是外挂制作者们,怎么一步步把这个生意做成了现在这个样子。
一、第一代:花一份钱,买一份保护
第一代要解决三个问题:怎么卖、怎么用、怎么不被杀。
怎么卖——一个 12.6MB 的 BAT 文件。一行 powershell 调用,磁盘不留
痕,BAT 自身是文本,扫描器懒得查。
怎么用——把 .NET 卡密加载器(800KB)和原生主引擎(20+MB)全部塞进 BAT,靠 BatCloak 混淆工具按偏移量读取,纯内存加载。
怎么不被杀——靠一张盗用的 EV 代码签名。
证书原本属于某安全软件厂商,外挂把它贴在自己身上,连带起一个木马化的同名服务,借"信任传递"在机器上扎根。
技术上不算多复杂。但商业逻辑是闭环的:
能卖出去、能用下去、能持续更新。
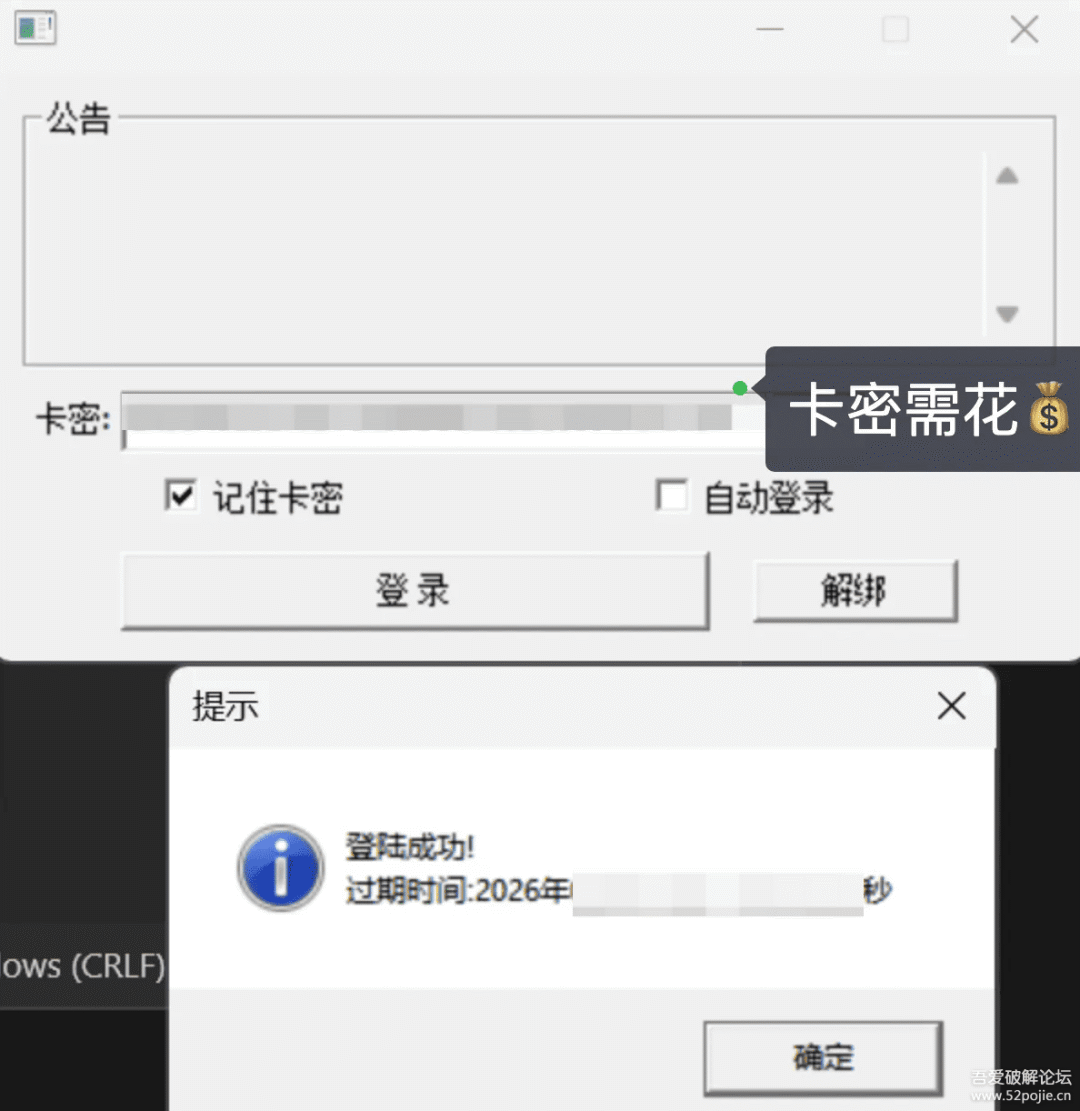
这代外挂的售价,大概几十元一天。略贵,但门槛低,用户面广,输入卡密就能用。
二、第二代:物理隔离的猫鼠游戏
第一代的问题在哪?在游戏机本机运行。
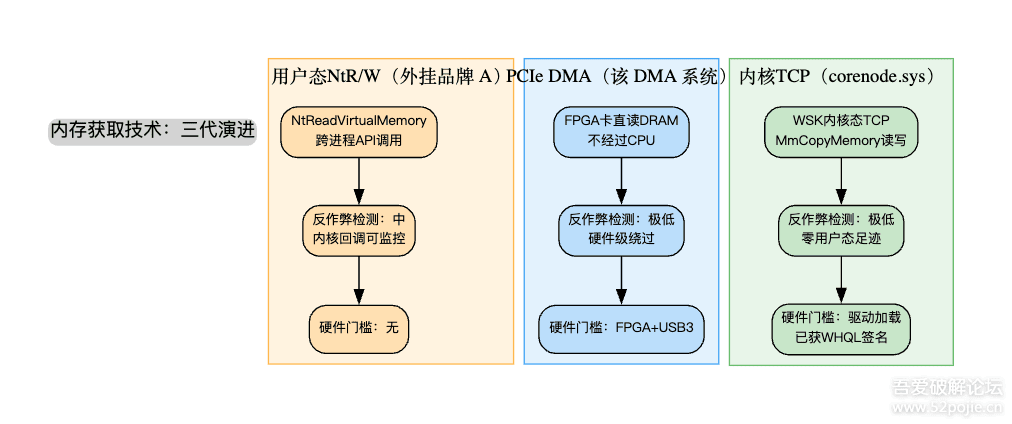
内核态的跨进程读写监控能抓住它的尾巴。再怎么"防检测",都是软件行为。反作弊只要在内核里挂个钩子,看谁在读游戏进程内存,立刻露馅。
第二代跨过了这条线:把内存读取搬出游戏机。
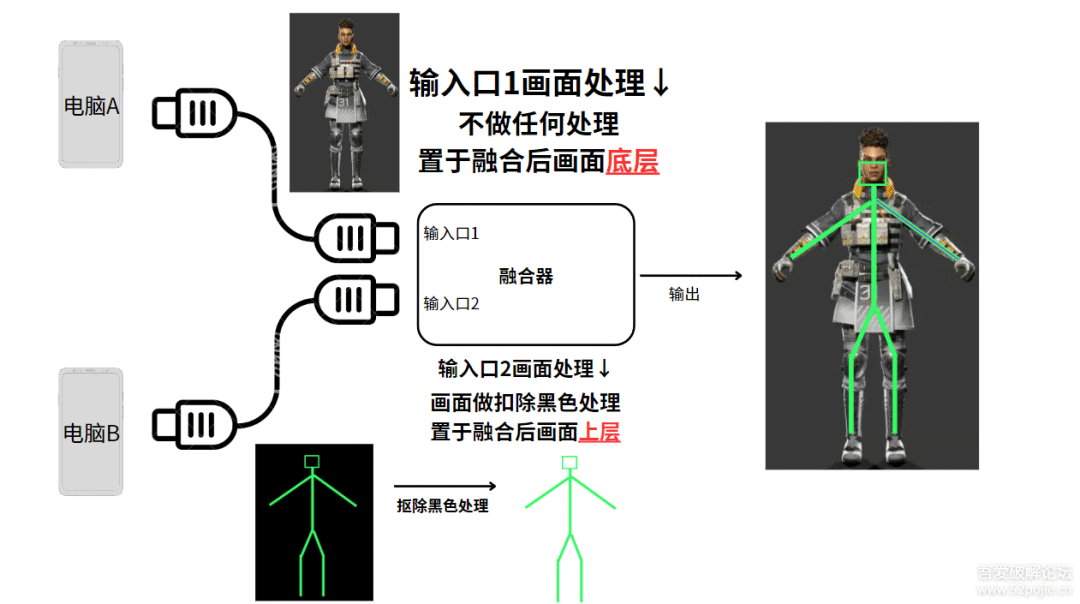
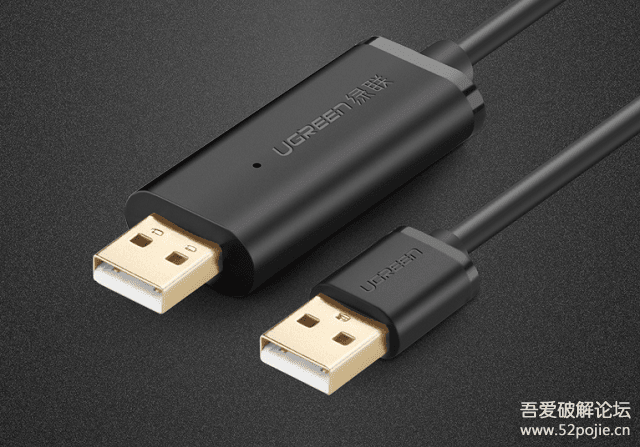
一块 FPGA 板插在游戏机的 PCIe 槽上,一根 USB3 对拷线连到作弊机。FPGA 不经过 CPU,直接从 PCIe 总线读 DRAM。反作弊的"内核监控"在这一刻失效,因为它监控的是软件行为,DMA 是硬件行为。
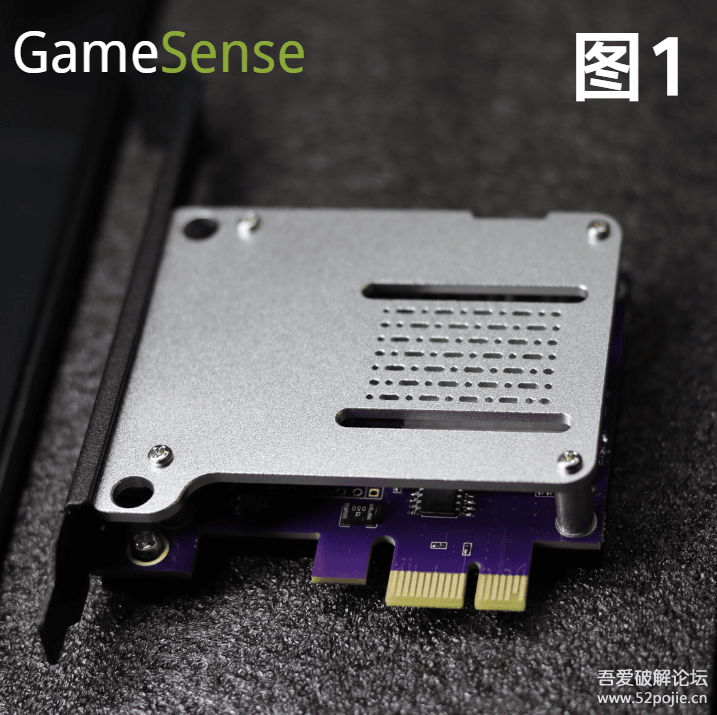
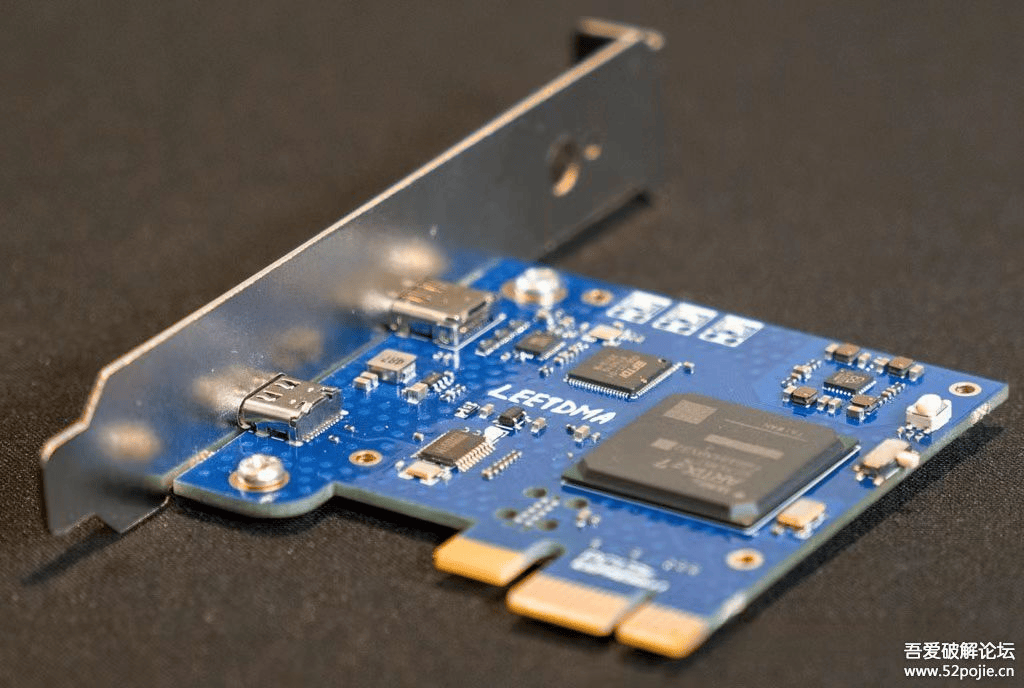
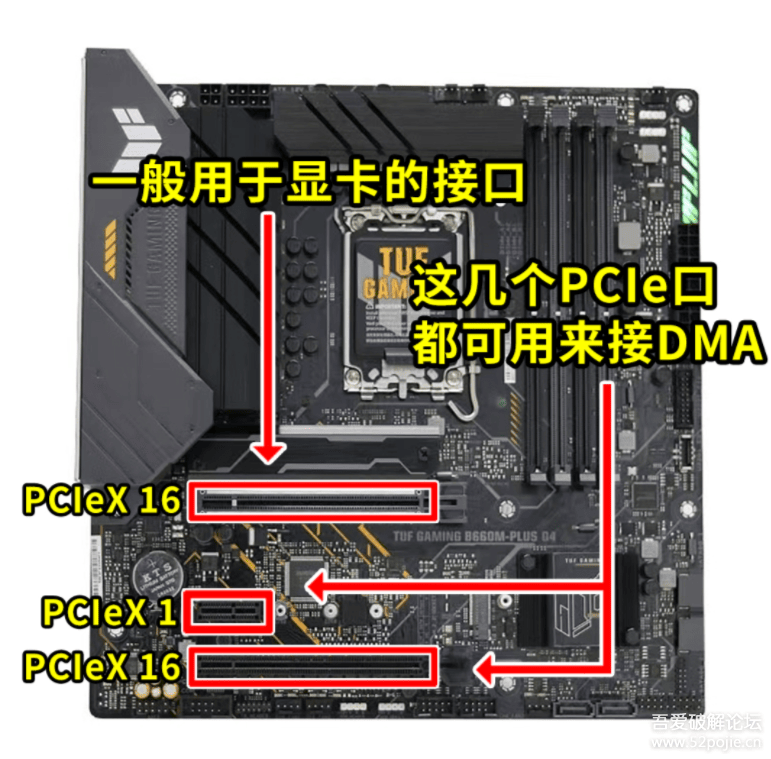
代价呢?FPGA 板几百到几千元,USB3 线一根几十元,还要再配一台电脑跑分析软件。门槛陡然抬升。
但门槛的抬升也重塑了市场——单价从几十元跳到几百元,用户群从"尝鲜者"收缩到"硬核玩家"。
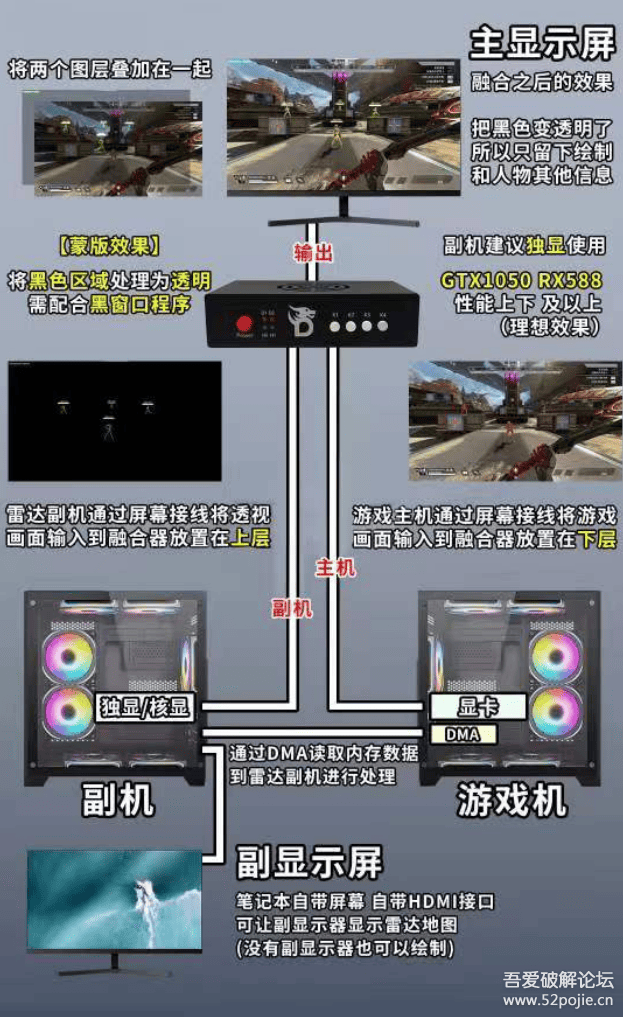
对反作弊厂商来说,物理隔离是噩梦。
对外挂厂商来说,是客户分级。
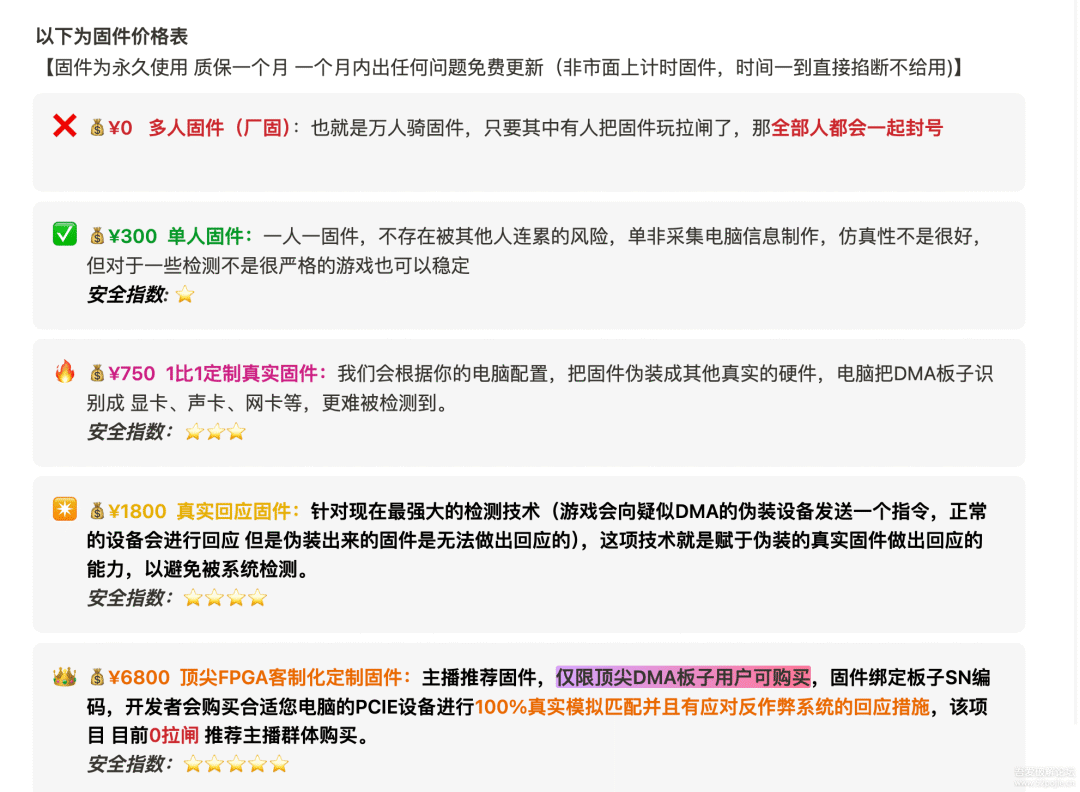
三、第三代:把硬件能力装回软件
硬件门槛毕竟太高。如果能用软件模拟呢?
能。
一个 20KB 的内核驱动,做了 FPGA 能做的一切:直接读物理内存、通过网络传出去、还能伪装成有微软 WHQL 签名的合法驱动,让 Windows 的"驱动签名强制"形同虚设。
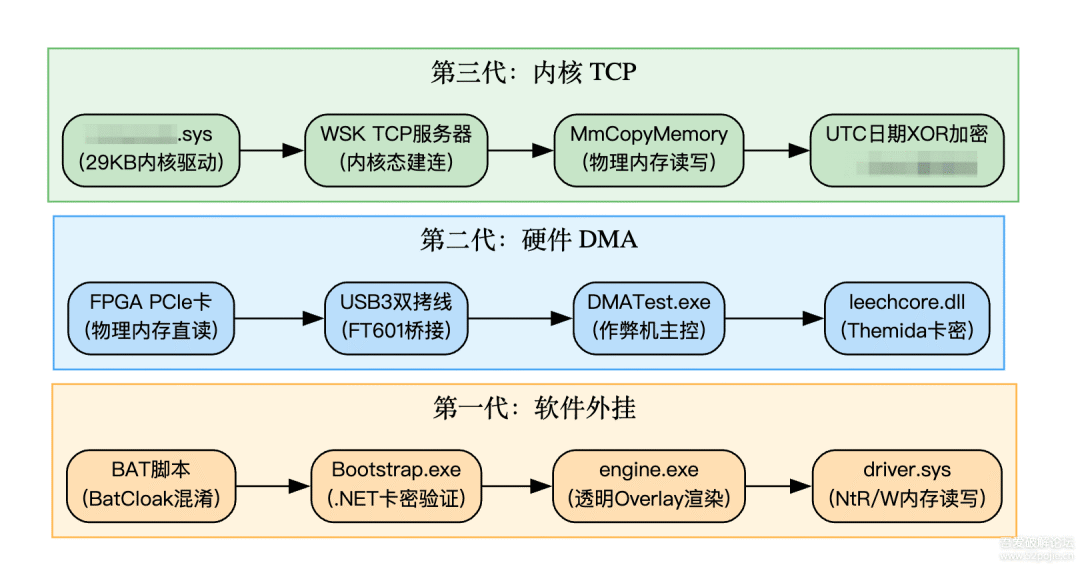
加密层设计也精巧——种子是 UTC 日期,不是时分秒。两侧只要在同一天就能通信,秒级同步。
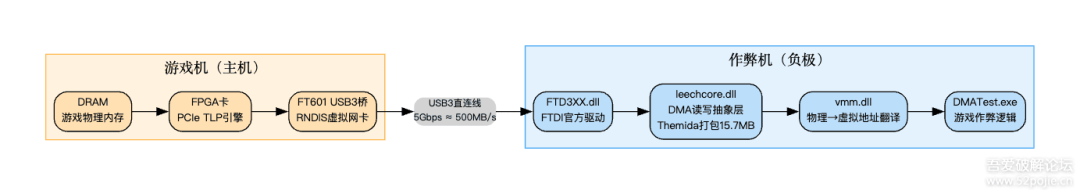
从 FPGA 到 20KB 内核驱动,本质是一次"软件吃硬件"的能力回缩。当软件达到硬件效果,物理门槛消失,市场容量反而被释放。
通信模式是:
作弊机(副机)上的软件通过标准的 LeechCore 协议(https://github.com/ufrisk/LeechCore),向游戏机(主机)里的内核驱动发起请求。
驱动收到后用 MmCopyMemory 直接读物理内存,再把数据封进加密帧,沿着那根 USB3 对拷线的虚拟网卡发回来,技术叫:Windows内核封装网络协议接口<font style="color:rgba(0, 0, 0, 0.6);"> WSK(Windows Sockets Kernel)。</font>
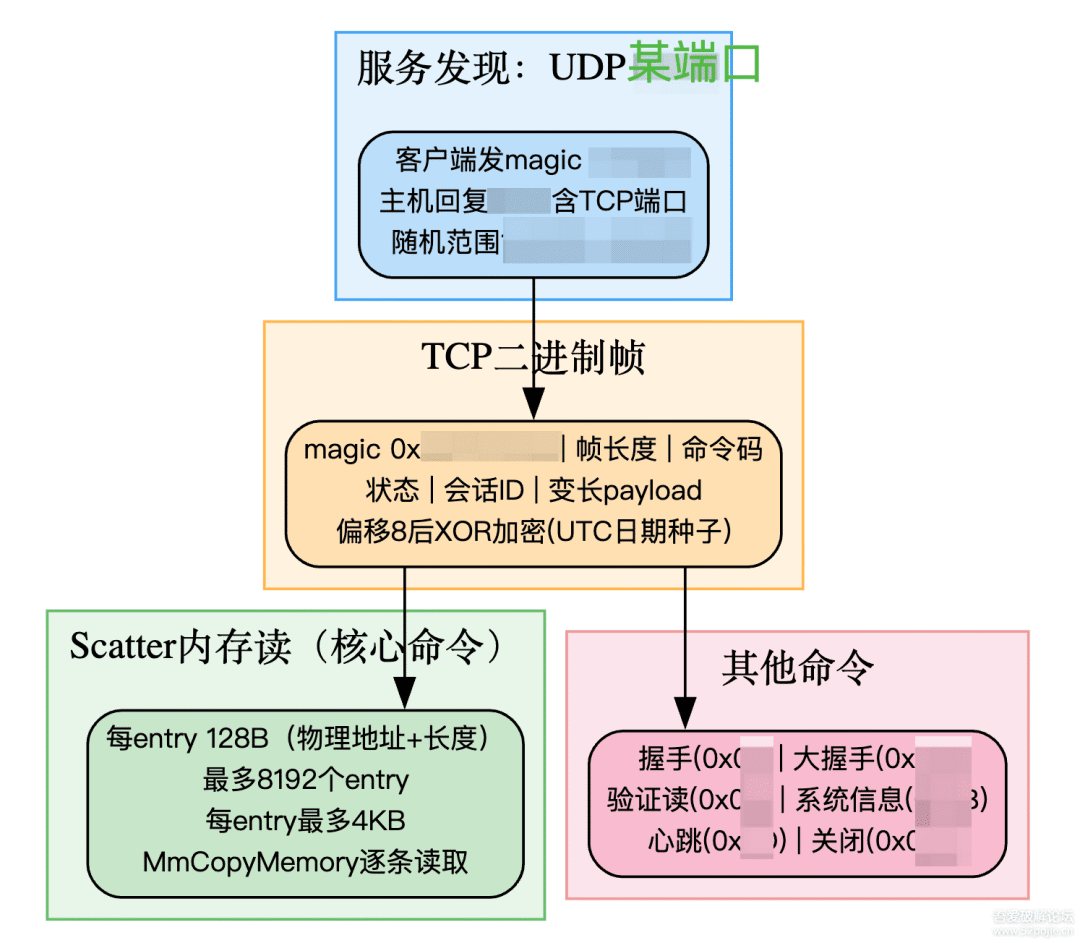
全程不走用户态 API,不触发任何常规的内存读写 syscall。从软件层看,这就是一台在内核里自建了 TCP 服务器的"隐形内存服务器"。
速度极快。USB3 虚拟网卡的带宽足够撑满 scatter 读取的吞吐——单帧 256 页内存数据,约 1MB,往返延迟在毫秒级。对实时游戏来说,这个速度和本地 DMA 几乎没有体感差异。
但最大的设计亮点不在速度,而在隐蔽性。
它不像传统外挂驱动那样暴露符号链接、等用户态来 DeviceIoControl——那样反作弊扫一遍驱动对象就能发现。它选了一条更干净的路:内核里自己开 socket,自己收请求,自己回数据。整个通信链路在内核态闭环,用户态不留任何痕迹。
这不只是炫技。这是对"被取证"的清醒预期。
反取证细节依然存在:内网网卡高频大量吞吐,在游戏的少量包传输中,格外显眼。
四、工业化的真相
三代走到这里,外挂已经不是"一个黑客写出来炫技"的产物了。
去看泄露的代码就会明白——这是一个工程团队协作的产物:
登录器团队维护加密通信 SDK
核心逻辑团队维护 ESP/自瞄算法
分发团队维护偏移服务器和更新公告
三个团队通过一个全局数据总线通信,互不依赖、各自迭代。偏移文件远程下发,约 240 个常量;游戏更新时,分发团队只改文本文件,代码一行不用动。
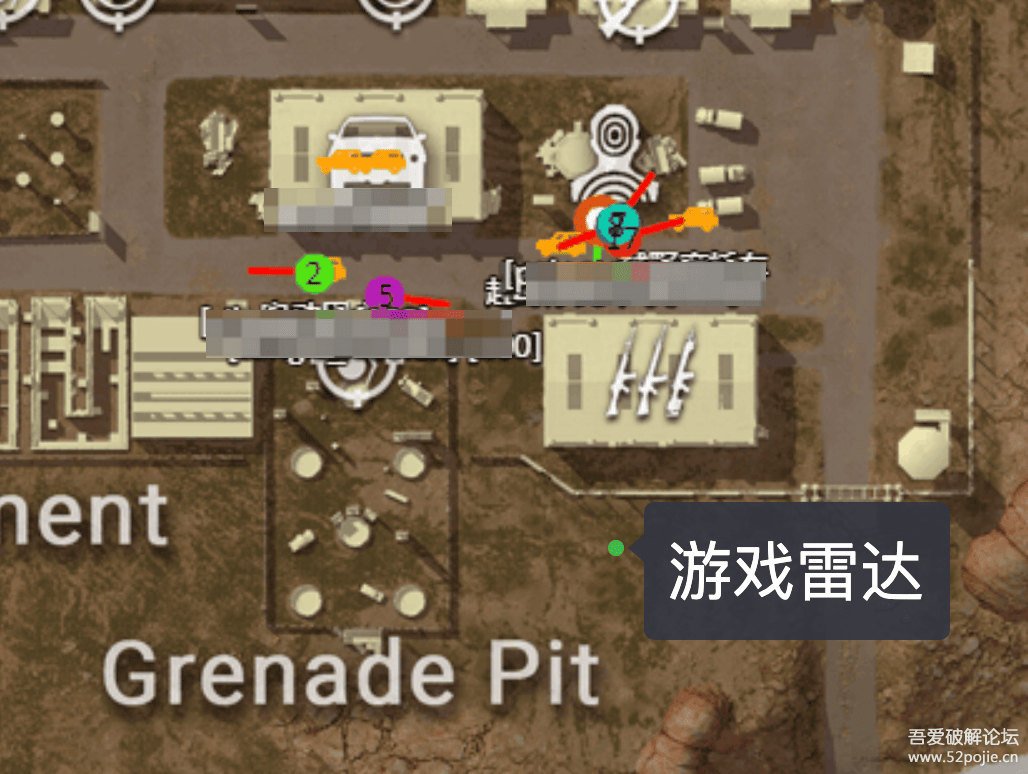
反游戏保护的方式同样工业化:游戏厂商用三层加密保护指针、名称、血量;外挂团队用直接复制游戏函数(shellcode 提取)和参数化解密公式对应。
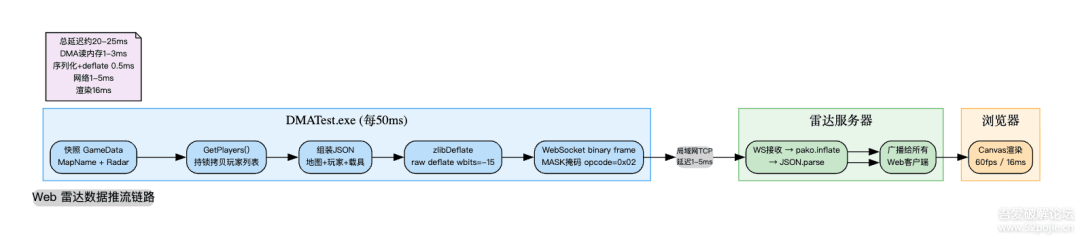
变化的和不变的分得开。 代码是稳定内核,偏移是变化接口。游戏每次更新,外挂团队几分钟就能更新偏移并触发自动构建。
高内聚,低耦合,快发布,这特娘的是 SaaS 的玩法。
五、最讽刺的裂缝
但工业化不等于无懈可击。
最讽刺的事,发生在付费墙的根基上。
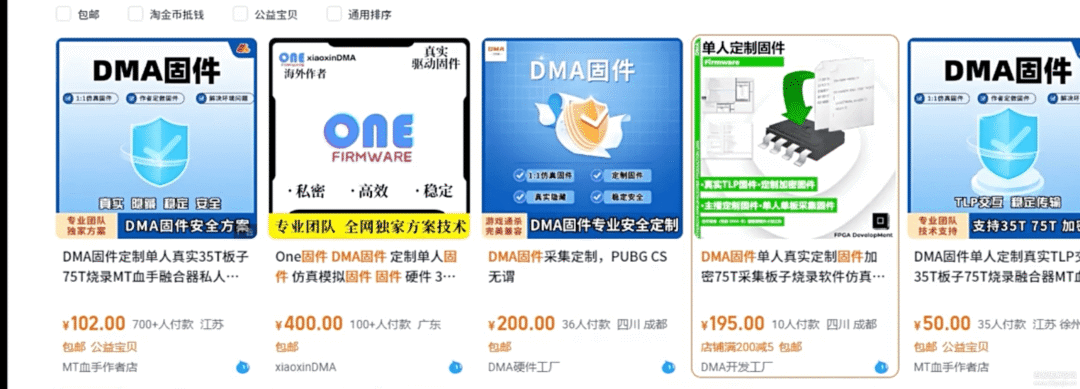
一家外挂有三套独立验证:主程序登录(XX SDK 加密协议)、DMA 授权(自定义 TCP)、偏移分发(HTTP 明文 GET)。三者互不校验。
卡密服务器走 Themida + VMProtect + 加密协议层层保,技术先进得很。但 HTTP 服务没有任何加密,直接可抓包……
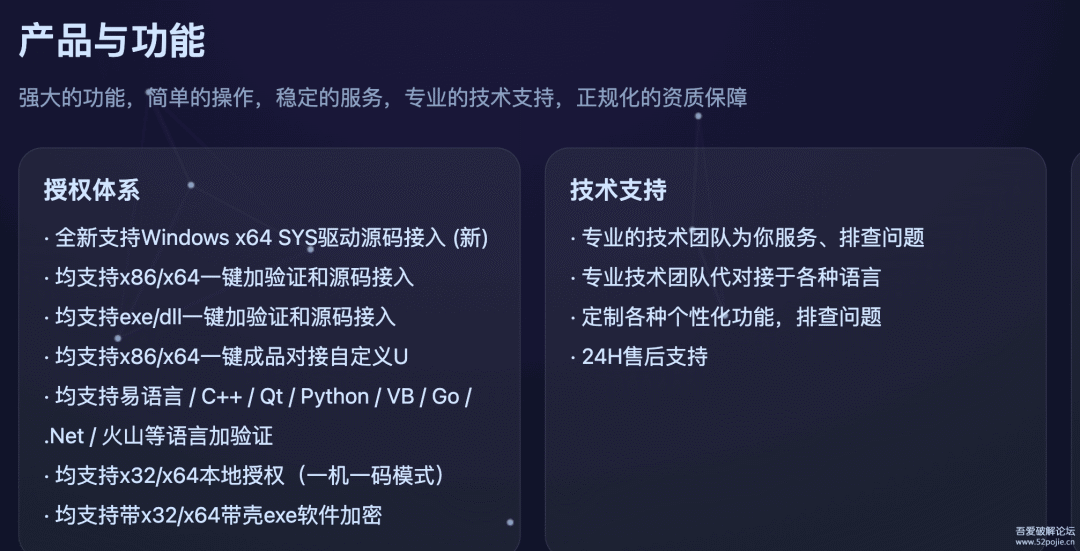
畸形的市场里,连卡密验证都进化出了 「24h售后支持」的SLA……
六、价格是风向标
回过头看。
游戏的画面越来越精美,操作越来越流畅,剧情越来越电影化。但外挂的菜单表却越来越简陋——仍然是 16 字节步长的中文串,仍然是"透视/自瞄/压枪"四个大字,没有任何美感可言。
这种"美术落差"本身就是一种信号:
外挂厂商可不在乎视觉,在乎功能密度和反检测能力。
他们把研发预算全投在绕过检测上,把视觉外包给最低成本的中文短语。
回到玩家与厂商。
对玩家: 游戏的画面再精美、操作再流畅,都替代不了你自己练习的成就感。外挂赢的是数字,输的是乐趣。这个乐趣没法用钱买回来。
对厂商: 防外挂不能只追着技术升级。价格是风向标——一个外挂敢卖 50 元/天,说明它有市场、有用户、有需求、有付费意愿。深入市场看价格,比追着外挂的技术跑更重要。
当外挂卖不动的时候,说明玩家真正醒了。
最后那张图,三代外挂的演进,从软件到硬件再到内核,从 50 元到 500 元到几千元,门槛越来越高、市场越来越小、技术越来越深。
但总有人在付钱——这件事,可能比技术本身更值得反思。
怎么办?
我看着外挂说明里粗鲁的语言,陷入沉思……
(本文完)
-官方论坛
www.52pojie.cn
👆👆👆
公众号设置“星标”,您不会错过新的消息通知
如开放注册、精华文章和周边活动等公告