起底AI中转站
360Quake空间测绘 2026-08-14 10:30 北京
什么是AI中转站?
简单说,AI 中转站就是一个"API 二道贩子":它在前面接 OpenAI、Claude、Gemini 等大模型官方接口,在后面统一对外提供兼容 OpenAI 协议的 /v1/chat/completions 端点。用户把官方 Key 换成中转站发的 Key,就能:
绕过地域限制:官方不服务的地区,中转站能转一手;
聚合多模型:一个 Key 调多家模型,按量计费;
降价分销:通过渠道差价、聚合流量拿到更低单价。
围绕这套需求,开源社区催生了一批中转后台/网关项目——One API、New API、LiteLLM,它们负责密钥池、渠道、计费、鉴权,是中转生态的"服务器端"。
区分一下容易混淆的东西:NextChat、ChatGPT Next Web、LobeChat 这类是前端对话 UI(自己连官方 Key 就能用的聊天界面),不承担对外发 Key、聚合计费的中转职责,多数是个人自用部署,不在本文统计的中转站范围内,已从数据中剔除。下面所有数字只针对真正的中转后台/网关。
问题也随之而来:中转站本质上是把别人的 Key 和别人的请求做了一次中间人转发。它暴露在公网上时,安全风险被一并放大。
全网暴露面:40万资产,国内占近半
我们用 Quake 对三款主流中转后台/网关做了 title 指纹测绘,组合检索语句:
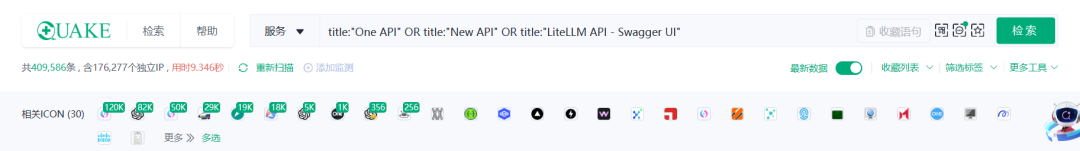
全网命中约 40.9 万资产,地理分布 Top12:
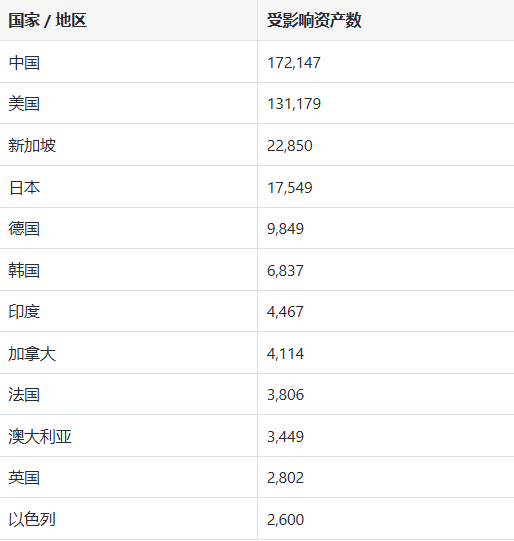
中国 + 美国合计占约 74%。中国是供给端(大量个人/小团队自建分销),美国则多为云主机上的部署——两国加起来 30 万,几乎是这个生态的全部基本盘。
新加坡、日本紧随其后,与"绕地域限制"的典型链路完全吻合:中转节点常落在网络出口附近的机房。
国内深入
香港一地独占 5 万,阿里云成最大宿主
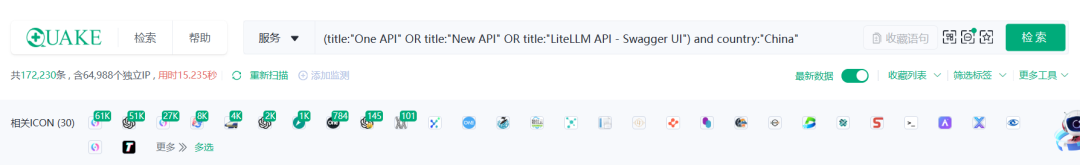
把镜头拉到国内。组合检索语句限定 country:"China" 后聚合,国内命中约 17.2 万资产,分布呈现高度集中的特征。
省份分布Top 12
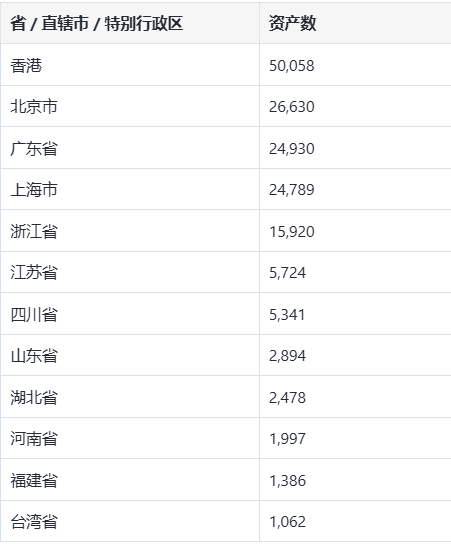
一个反直觉的结论:香港以 5.0 万资产独占全国榜首,超过北京、上海、广东任何一个单独的省/直辖市。
这恰好印证了中转站的"出境跳板"属性——大量部署者把节点放在香港机房,既贴近国内用户、又方便对接境外大模型 API。
香港 + 北京 + 上海 + 广东四地合计 12.6 万,占国内总量的 73%。
城市分布 Top 10
广州+深圳合贡献广东的过半体量,杭州撑起浙江的 78%——北上广深杭五城是中转后台在国内的绝对重心。
ISP / 云厂商分布
阿里云以近 5.3 万资产成为国内 AI 中转站的最大宿主,腾讯(3.3 万)、电信(约2.5 万)紧随其后。
前三家合计承载了国内六成以上的中转基建。值得注意的是 cognetcloud、NetLab Global、Cloudie 等"非主流"小 IDC 也挤进前十。这类厂商常以"宽松政策、便宜带宽、少审核"为卖点,是中转/代理类业务偏爱的落地点,安全水位参差,是供应链风险的高发区。
端口分布
3000 端口以 6.0 万资产一骑绝尘——这正是 New API、One API 等项目开箱即用的默认端口,说明绝大多数部署者根本没改默认配置。
结合"裸 80 端口近 1.6 万、默认端口未改近 6 万"这两个数字,可以推断:国内中转站普遍是"拉起即用"的最小化部署,安全加固几乎为零——这也是后面四本安全账能成立的物理基础。
主流基建盘点
谁在撑起这个生态?按单款中转后台/网关拆开看:
几个要点
New API 是当之无愧的"中转一哥",23 万资产,单款就占整个中转生态的过半。它是 One API 的二次开发分支,功能更全(多模型聚合、计费、分销层级),是国内分销圈最常被部署的项目。
LiteLLM 以 9.1 万位居第二。与 New API/One API 的"分销后台"定位不同,LiteLLM 是企业侧的 LLM 网关/代理(统一协议、负载均衡、成本管控),它的 Swagger UI 默认挂在公网,常被当成中转节点裸奔部署。地理上美国(2.66 万)反超中国(0.75 万),说明 LiteLLM 更多被海外团队和云上业务采用。
One API 作为老牌项目仍有 8.6 万,与 LiteLLM 体量接近,但增速已被 New API 反超。
体量小的 Veloera、VoAPI、Uni-API 多为细分圈子的二开项目,命中少但往往配置更随意。
中转站背后的四本"安全账"
测绘数字之外,更值得关注的是这些暴露在公网的中转站到底带来了什么风险。
中转站后台里存着运营者自己的官方 Key(OpenAI、Anthropic 等)。一旦后台未授权访问、弱口令或 0day 被打穿,这些 Key 直接被拖——失窃的 Key 会被迅速拿来刷量,官方账单几分钟就能跑出几千美元。
用户发到中转站的 prompt、附件、API 响应,全部经过运营者服务器。运营者既能看到内容,也能改写响应。对于把中转站接入生产系统、传敏感数据的企业,这等于把数据明文交给了不知名的第三方。
很多中转站的
/v1/models、/v1/chat/completions 默认开放,鉴权配置松散。Quake 上一搜就能拉出一批不需要 Key 或用默认 Key 就能调的实例,被白嫖的流量最终算到运营者头上。
中转站聚合调用境外大模型,本身游走在数据出境、模型服务合规的灰色地带。一旦被用于生成违法内容,追溯链路会卡在中转站这一层——而这 40 万资产里,相当一部分是没有备案、没有实名的个人部署。
给三类人的建议
1、中转站运营者
后台强口令 + IP 白名单,别把 One API / New API 管理面板直接裸奔在公网;
上游 Key 设额度上限和用量告警,定期轮换;
关闭未使用的注册和游客通道,/v1/* 强制鉴权;
服务器打补丁——New API / One API 这类项目历史上出过未授权、SQL 注入等漏洞,别用停更的旧版本。
2、中转站用户
别在中转站里传公司机密、个人隐私——你不知道运营者是谁;
Key 按"够用就好"原则充值,不囤大额余额,中转站跑路是常态;
优先选有备案、有主体信息的服务,留好充值凭证。
3、企业安全负责人
用上面 title 指纹在本单位资产和供应链里扫一遍,确认有没有人私搭中转站;
把 *./v1/chat/completions 的外联流量纳入监控,识别"员工把公司数据丢给中转站"的行为;
出口策略上对未备案的 AI 中转域名做收紧。
结语
AI 中转站是需求催生的产物——它降低了用大模型的门槛,也把"中间人"这个老问题换了个新外壳重新摆上桌。40 万这个数字说明,它早已不是小众玩法,而是一片相当庞大的暴露面。
工具没有原罪,但当你把自己的 Key 和别人的数据放在一台公网机器上转发时,请先想清楚:这台机器,你真的守得住吗?
从治理层面看,AI 中转站不是简单的技术代理,而是当前大模型生态中最大的"数据出境暗管"与"内容安全漏斗"。将其从"灰色基建"纳入"生成式 AI 服务提供者"的法定监管框架,实施穿透式治理,已刻不容缓。
数据来源:Quake 网络空间测绘引擎,统计时间为 2026 年 8 月,数据为实时快照、随时间变化。统计范围限定为中转后台/网关类基建(New API、One API、LiteLLM 等),不含 NextChat、ChatGPT Next Web、LobeChat 等前端对话 UI。检索语句均经实测验证,可在 Quake 平台直接复用。
点个喜欢吧