2026 全球网络安全人才报告
原创 Avenger 2026-06-09 12:00 北京
AI 冲击与法规收紧压力下,网络安全人才何去何从?
在 AI 开始吞噬初级岗位与各国密集出台法律法规的双重压力下,企业正在经历一场前所未有的人员变动,网络安全部门也正迎来一场底层逻辑的根本性重构。近日,安全培训与认证机构 SANS 发布《2026 全球网络安全人才报告》。该报告采访了 947 名网络安全/人力资源高管,反映了新时代的产业变革:“网络安全行业的问题可能已经不再是缺不缺人,而是能力行不行”。
一、初级岗位加速重构,人才管道面临断层
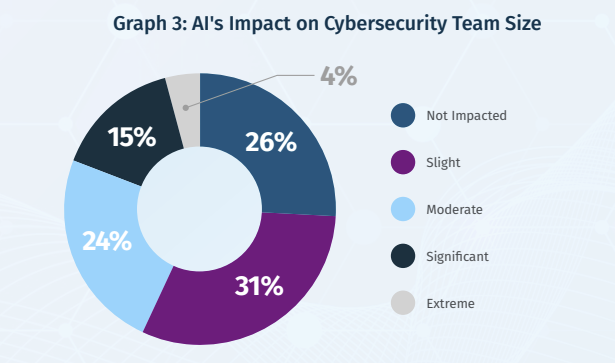
AI 正以横扫千军之势重塑网络安全团队的规模和结构,74% 的受访者表示其安全团队已经根据 AI 技术的发展调整了团队规模及角色分配。
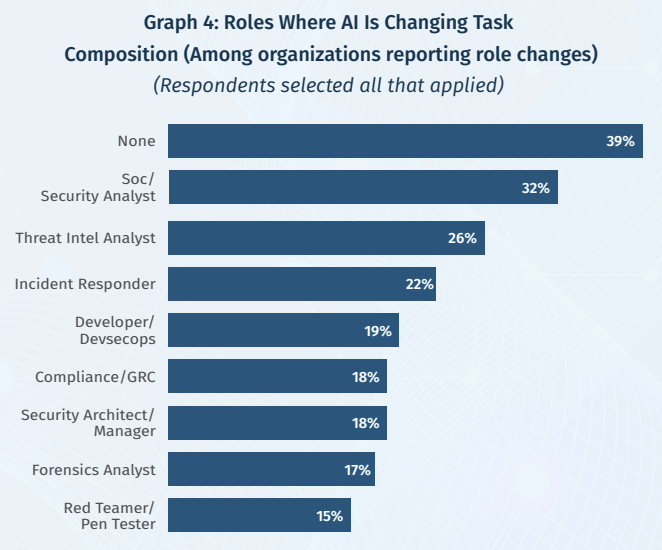
从数据来看,受 AI 自动化浪潮最严重冲击的是初级岗位。SOC 与安全分析岗位缩减 32%;威胁情报分析岗位缩减 26%;应急事件响应岗位缩减 22%。初级工作的大规模自动化,推动着初级人才从手动分析转向监督、验证与 AI 增强调查分析。如果人类不再手动执行每项业务,而是负责管理和监督 AI,这其实需要更高阶的认知决策能力。
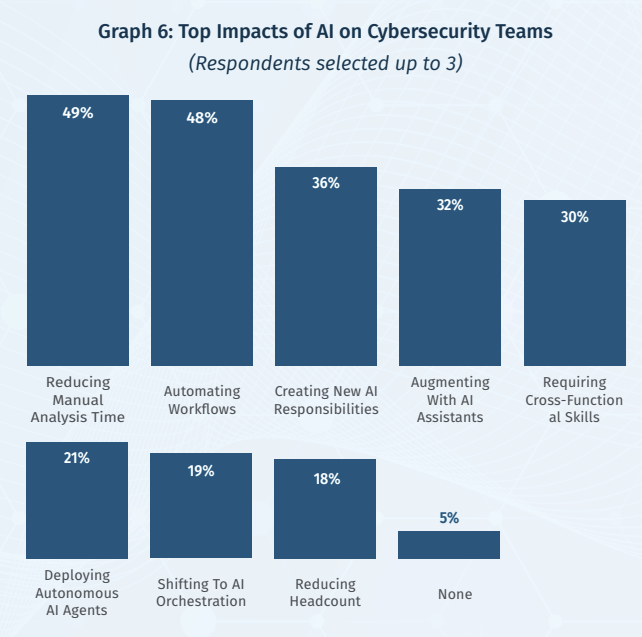
这些岗位大量重复的人工分析工作,是高级人才积累经验和获得成长的必由之路。但现在,49% 的企业靠 AI 自动分析取代了部分人工分析,48% 的企业正在将工作流程自动化,初级岗位正在被 AI 系统性替代。
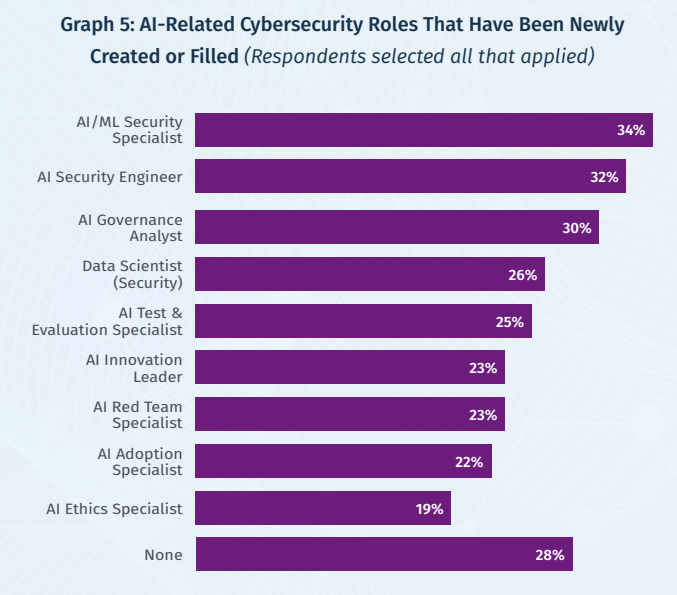
企业是盲目裁员吗?现在看可能是由于AI驱动生产力水平提升,导致的“降本增效”。当然,技术进步也催生了全新的工作岗位。34% 的企业新增了 AI 安全专家岗位;32% 的企业新增了 AI 安全工程师岗位;30% 的企业新增了 AI 治理分析人员岗位。
二、法律法规强力推动,再也不是应付检查
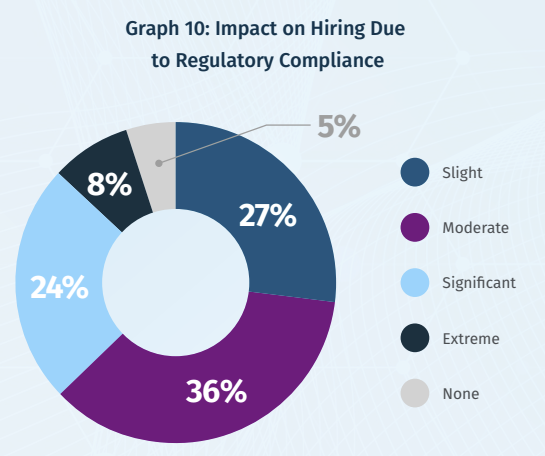
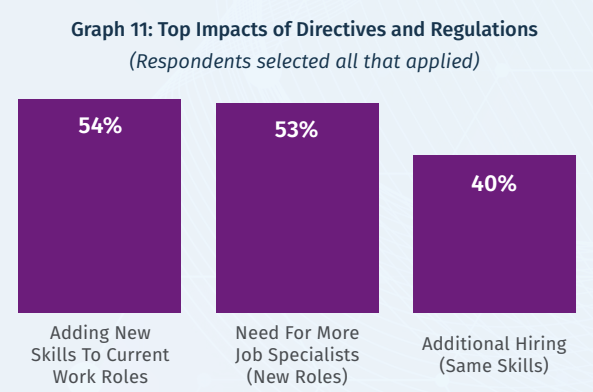
过往被认为是走形式的合规要求(NIS2、CMMC、DORA、DoD 8140 和 SEC 等),已经成为推动网络安全人才标准化的强力推手。受到法律法规合规要求影响而调整招聘过程的企业比例,已经从 2025 年的 40% 飙升至 2026 年的 95%。
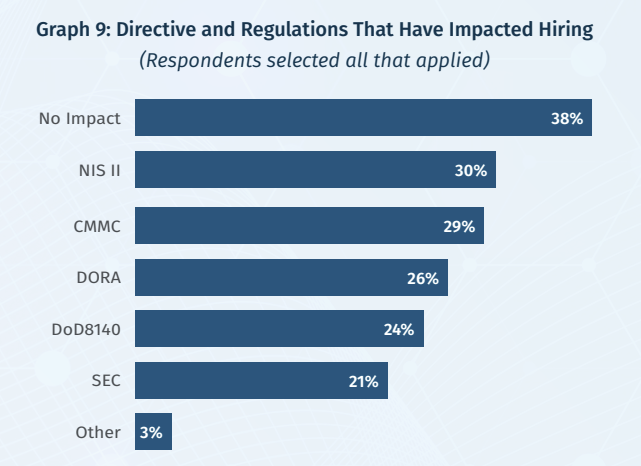
欧盟针对欧盟关键基础设施的 NIS 2 指令影响了 30% 的企业的招聘决策;美国国防部针对国防承包商的 CMMC 指令影响了 29% 的企业的招聘决策;欧盟针对金融服务业的 DORA 指令影响了 26% 的企业的招聘决策。
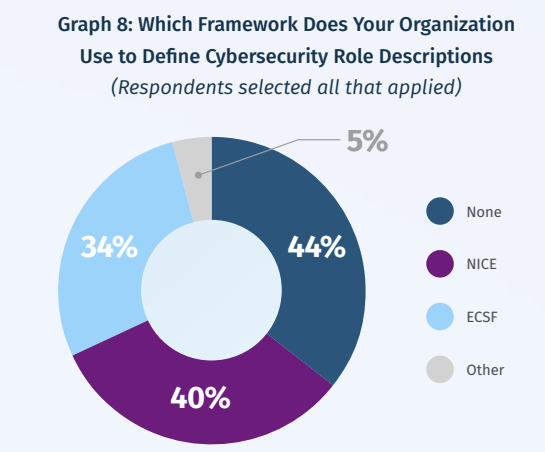
由于法律法规强制要求企业提供可验证、可记录的安全能力证明,已经由 56% 的企业开始使用 NICE 或 ECSF 框架来规范职位描述与招聘标准。其中,40% 的企业采用 NICE 框架;34% 的企业采用 ECSF 欧洲网络安全框架。
另外,53% 的企业根据法律法规要求增设了高级合规专家岗位,相比去年的 23% 翻了一倍还多。
三、外部人才引进艰难,内部晋升路径模糊
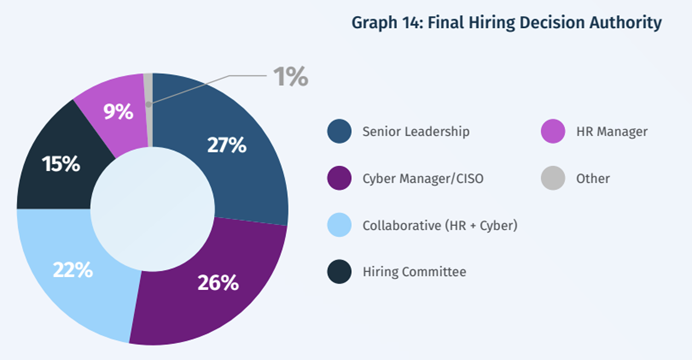
一方面,初级岗位在被 AI 大力侵蚀。另一方面,合规需要对董事会和审计负责的专家。几乎所有企业都在不约而同地将招聘预算投向高级人才招聘,这也导致了 53% 的最终招聘决策由公司领导层和 CISO 控制。
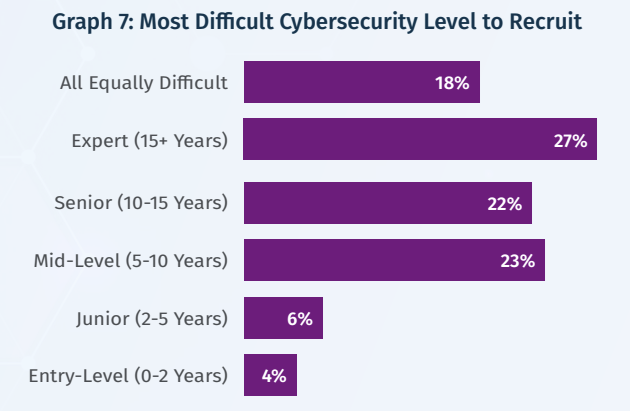
企业认为招聘难度最大的岗位集中在金字塔顶端:专家级(27%)、资深级(22%)与中级(23%)。
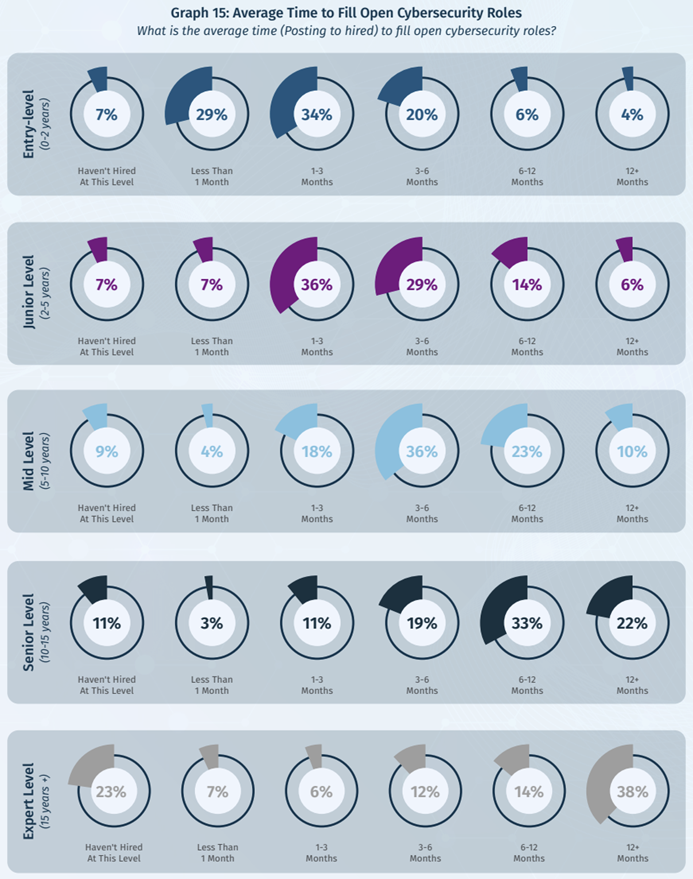
极端的供需失衡导致招聘周期在持续拉长,38% 的企业表示想要招聘一名 15 年经验以上的高级人才,到岗时间已经超过 12 个月。
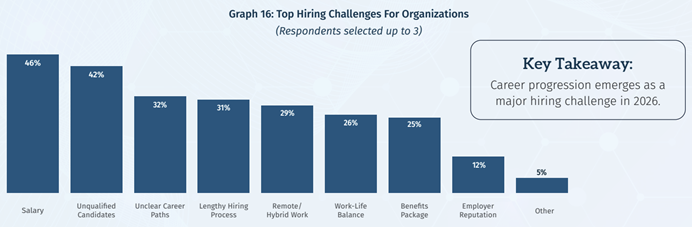
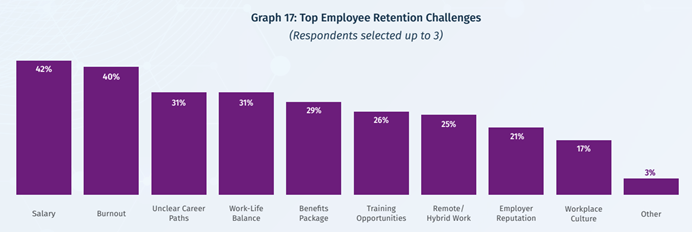
众多企业现在“只买现成资深专家,不愿培养新人”的策略,极大地影响了企业内部的稳定性。“职业晋升路径不清晰”已经跃升为第三大(32%)招聘阻碍与第三大(31%)留人障碍,全球目前仅有 24% 的公司能够提供清晰定义且沟通顺畅的职业路径。PS:薪资待遇仍然是第一大招聘阻碍,甚至超过了找不到合格的候选人。可能是市场上并不缺人才,只是企业开不起人才的要价?毕竟留住员工的最大挑战也是薪资待遇,看来劳资双方矛盾的根本还是在于用工待遇。
四、救火限制团队成长,高层认为能力不足
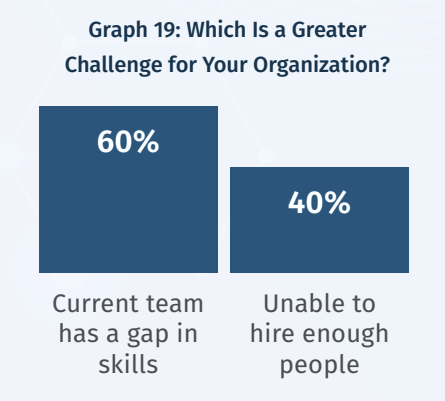
60% 的公司表示,当前面临的最大痛点是“现有团队能力不足“,抱怨”人员规模不够“的仅占 40%。网络安全的核心矛盾可能正在从“量的短缺”转向“质的不足”。
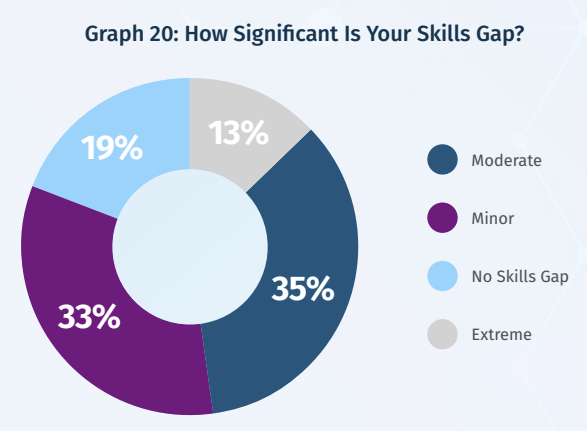
认为团队完全掌握所需技能的只占到 19%,认为差距特别大的其实也不多仅占到 13%,大部分还是认为存在一定差距的。
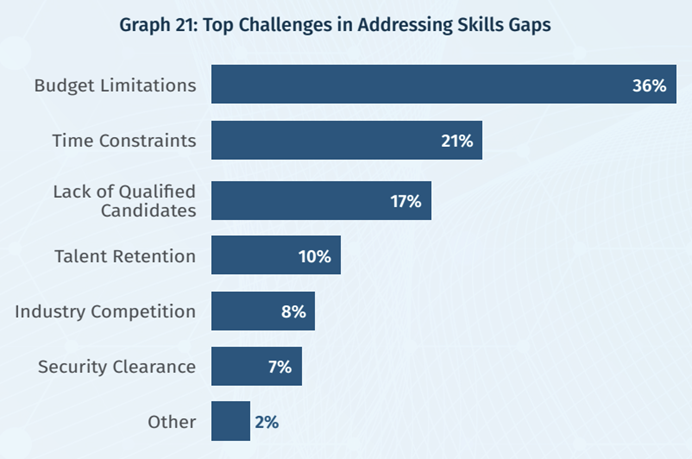
企业已经陷入恶性循环。阻碍团队能力提升的主要原因是预算限制(36%)和时间匮乏(21%),进一步深究为什么不对员工进行培训,60% 的管理人员表示“工作量太大,安全团队没有时间参加培训“,也有 54% 的管理人员认为问题在于公司缺乏培训预算。
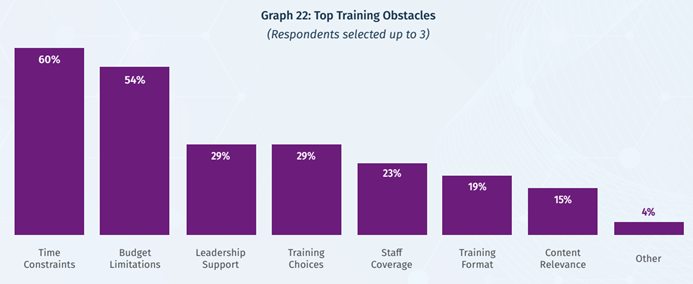
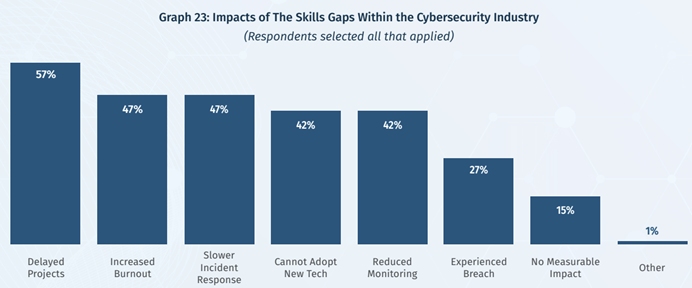
这就产生了一个悖论,在管理层看来安全团队能力是不足的,但安全团队又被日常运营的琐事困住,没有时间也没有预算提升技能。27% 的公司认为,正是因为团队现有的技能差距,导致公司最终遭受了实际的网络安全攻击与数据泄露。可越是这样,团队抗风险能力就越差,项目延期(57%)与职业倦怠(47%)愈演愈烈。
五、技术能力愈发重要,随学随考化解矛盾
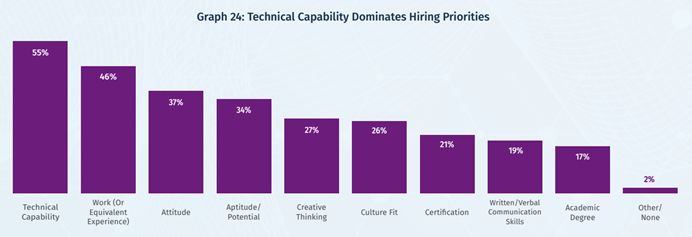
在 2026 年对网络安全岗位的招聘考量中,技术实操能力(55%)已经超越了工作年限(46%),而传统的“学位学历”跌落神坛,仅占 17%。
公司开始通过多元化、可量化的机制来衡量受聘者:64% 的公司将网络安全专业认证作为最首要的技能验证手段;49% 的公司在招聘中加入了硬核的技能实操考核。
58% 的公司在评估人才时认为持有一张高含金量的行业认证是至关重要的,只有 5% 认为完全不重要。
既然没有长周期的时间留给员工去脱产学习,公司考虑将预算优先投入到高 ROI、目标明确的轻量和标准化工具上。51% 的公司支持认证考试费用报销,48% 的公司支持在线培训课程/平台订阅报销。
六、受访背景补充
欧洲美洲的受访者加起来达到 86%,尽管报告声称全球,其实调查仅能反映欧美的情况。
受访的近半数(47%)都在大型公司(超过1000人),在中型公司(100-1000人)占到 33%,而小型公司(100人以下)仅有 19%。
SANS 尽可能维持了行业的多样化,网络安全厂商、咨询服务、科技/软件行业、银行/金融行业、教育行业、政府、国防、制造、医疗等行业均有覆盖。
受访者中 72% 都是网络安全/信息安全的领导或管理层,16% 是人力资源的负责人,也有 12% 的受访者身兼二职。
其网络安全团队规模通常较小,大多不到 25 人。尽管 47% 的公司都是拥有超过 1000 名员工的大型公司,但能拥有超过 50 人的安全团队的仅有 24%。
大部分都认为网络安全团队压力变大了,只有 20% 认为压力没变化甚至减少了。
压力的主要来源是工作量/人手不足;预算限制和威胁复杂度,这三个压力来源显著高于其他原因。
大家对远程办公的态度极其分化
七、结语
网络安全行业的下半场,SANS 认为公司的决策者或团队的管理者可能要重视三件事:
① AI 治理与基础安全培训并行。不要等全面治理政策完美落地才开始培训,立刻为全员提供基础的 AI 安全与提示词安全培训,化解带来的合规风险。
② 重塑初级岗位培养机制。既然传统的手动分析活被 AI 干了,就要主动设计“人机协同型”的初级岗位轮岗,让新人提早进入高阶训练中,避免人才断层。
③ 引入标准化框架和技能凭证。积极参考 NICE 或 ECSF 框架,将团队的能力图谱数字化、矩阵化,利用行业专业认证为合规审计、内部晋升及外部客户建立起信赖。