xsscan v3.5.1 发布
原创 w8ay 2025-03-30 16:25 湖北
xsscan v3.5.1 更新了
什么是xscan
根据公众号以前文章的思想,做了一款名为“xscan”的程序。可用于自动化xss扫描,适用于bugbounty等项目。
实现了自动爬虫、自动发现漏洞,只需输入url 挂机即可。只需要确定漏洞赏金项目的范围(甚至只需要输入类似 *.example.com的域名),就可以实现自动化躺赚了。
在星球内部多次测试迭代后,该软件已经取得了初步成功。已经帮助很多人获得了出海漏洞的第一金。
阅读下面文章了解xscan的从想法到每次的更新:
xscan调查问卷
前阵子发起一项xscan的调查问卷:https://mp.weixin.qq.com/s/M8OZTjGX0bzbHOoMwYmdKA
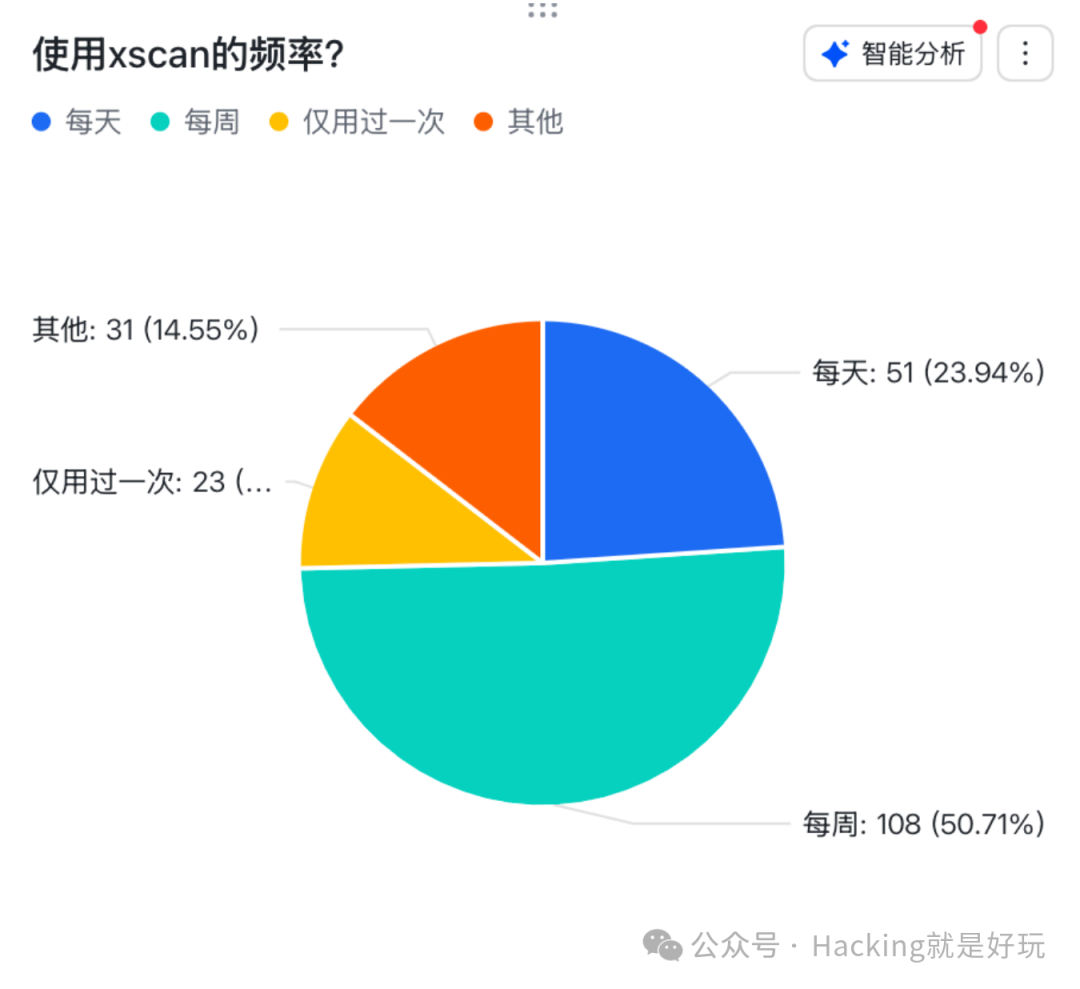
共209⼈填写问卷
**使⽤频率:**25%每⽇使⽤、50%每周使⽤,其他使⽤主要在演练,集成到⼯具和内部甲⽅使⽤中。
**赏⾦统计:**80%⽤户已通过XScan找到漏洞,62%⽤户赚到第⼀笔赏⾦(≤500美元),22%斩获500-2000美元,更有5位⼤佬累计收⼊超2万美元
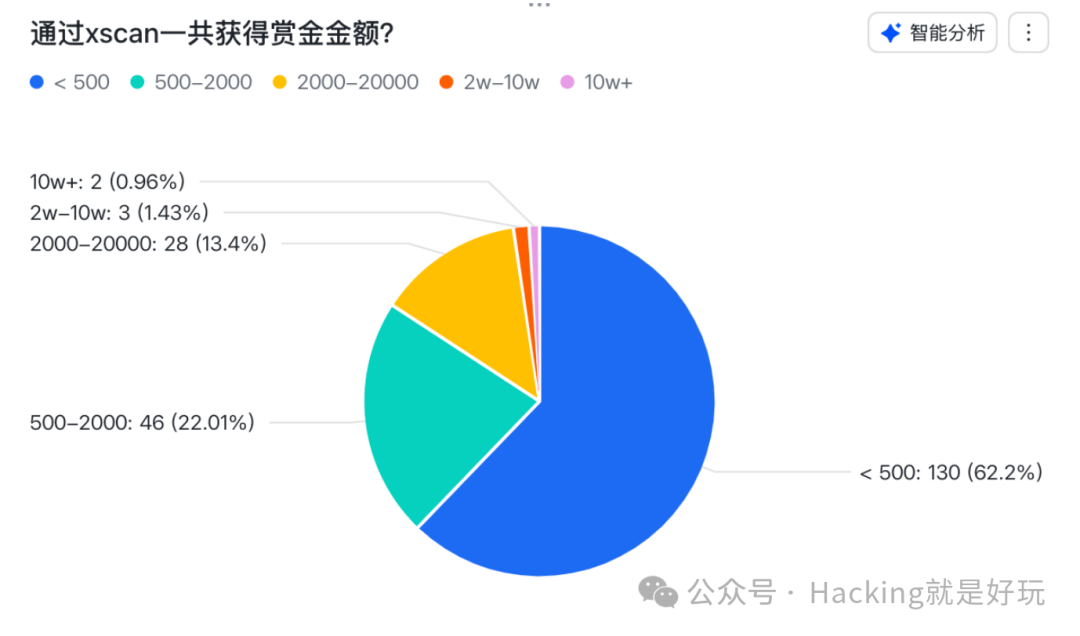
**企业级应⽤:**多家甲⽅将XScan集成到内部安全平台,甚⾄有团队⽤它做SRC众测的⾃动化验证⼯具
**满意度统计:**4分和5分加起来超过90%
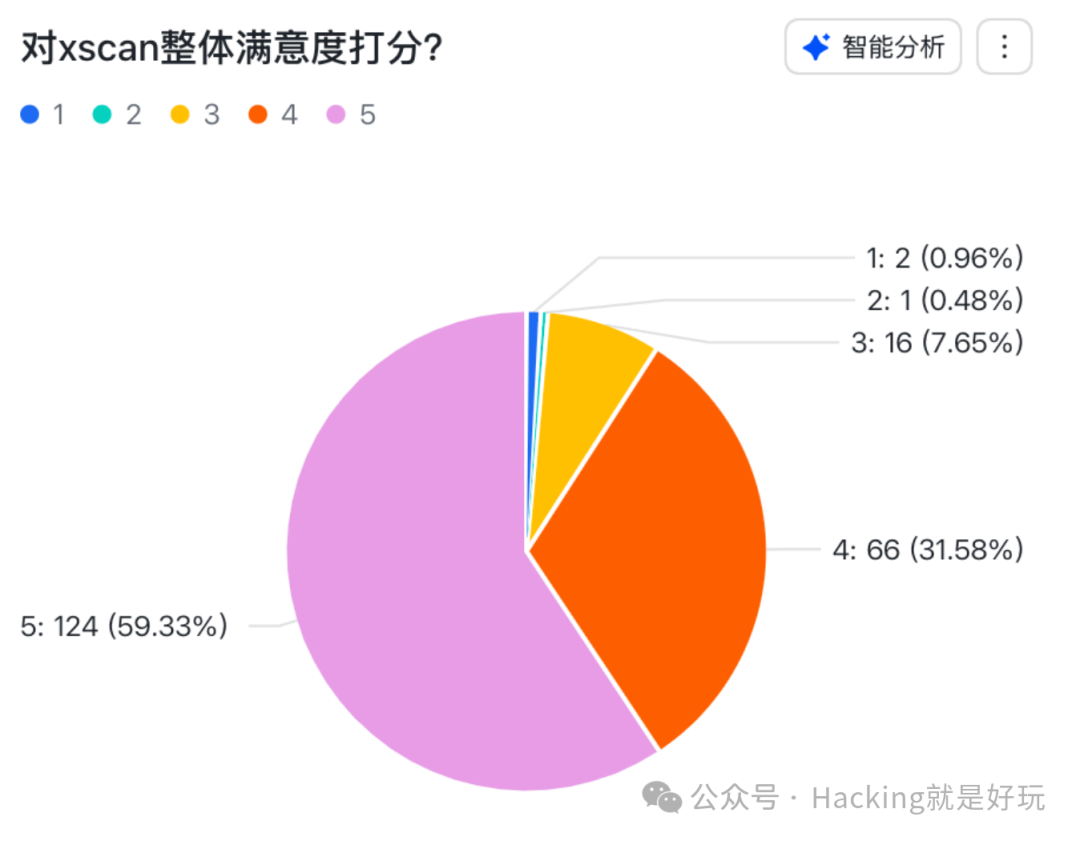
也接收到了很多对xscan的功能建议:
漏洞⼿册需求:对于报告部分想查看类似案例,希望有⼀本xscan漏洞结果使⽤⼿册,提供漏洞参考或验证
poc,来更好利⽤结果。(已经有规划)
正则功能回归:"怀念⽼版本的⾃定义规则功能,上次⽤它扫到了AWS密钥泄露" (已经有规划)
DOMXSS&能⼒增强:不少⼈肯定了对xss扫描的能⼒,不少⼈希望希望增强domxss的检测能⼒,⽽且觉得
功能性有点单薄,也可以扫描⼀些其他的漏洞,不少漏洞可以配合xss来升级危害。(已经在升级JS引擎了)
SaaS化和License:⼤部分⼈接受xscan的saas和绑定license,很多⼈希望绑定license来保护加⼊星球的⼈
的权益。(已经有规划)
**AI加持:**报告的漏洞,写报告等等可以⽤AI加持。(已经有规划)
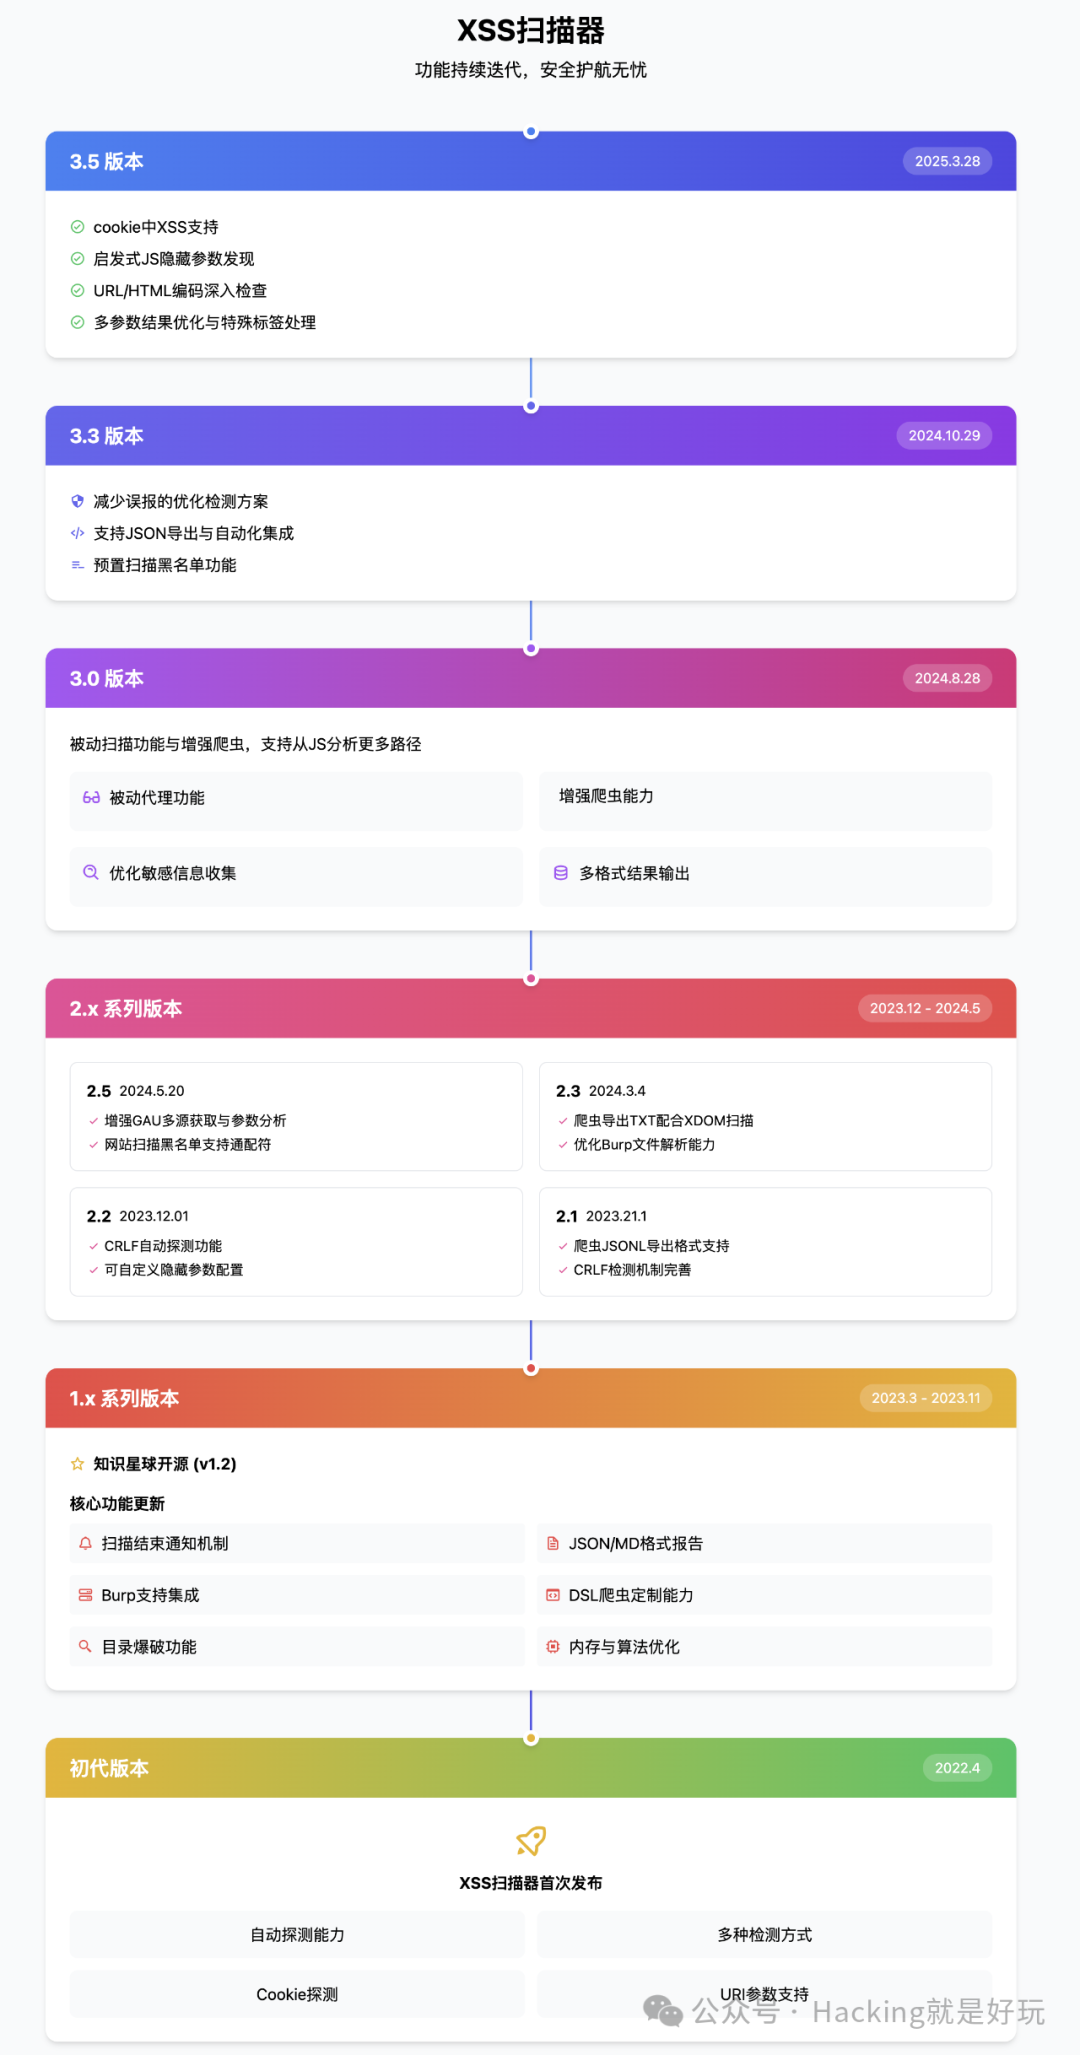
v3.5 更新内容&&历史更新内容
xscan从2022年开始第一个版本起,到今天已经更新了近3年。
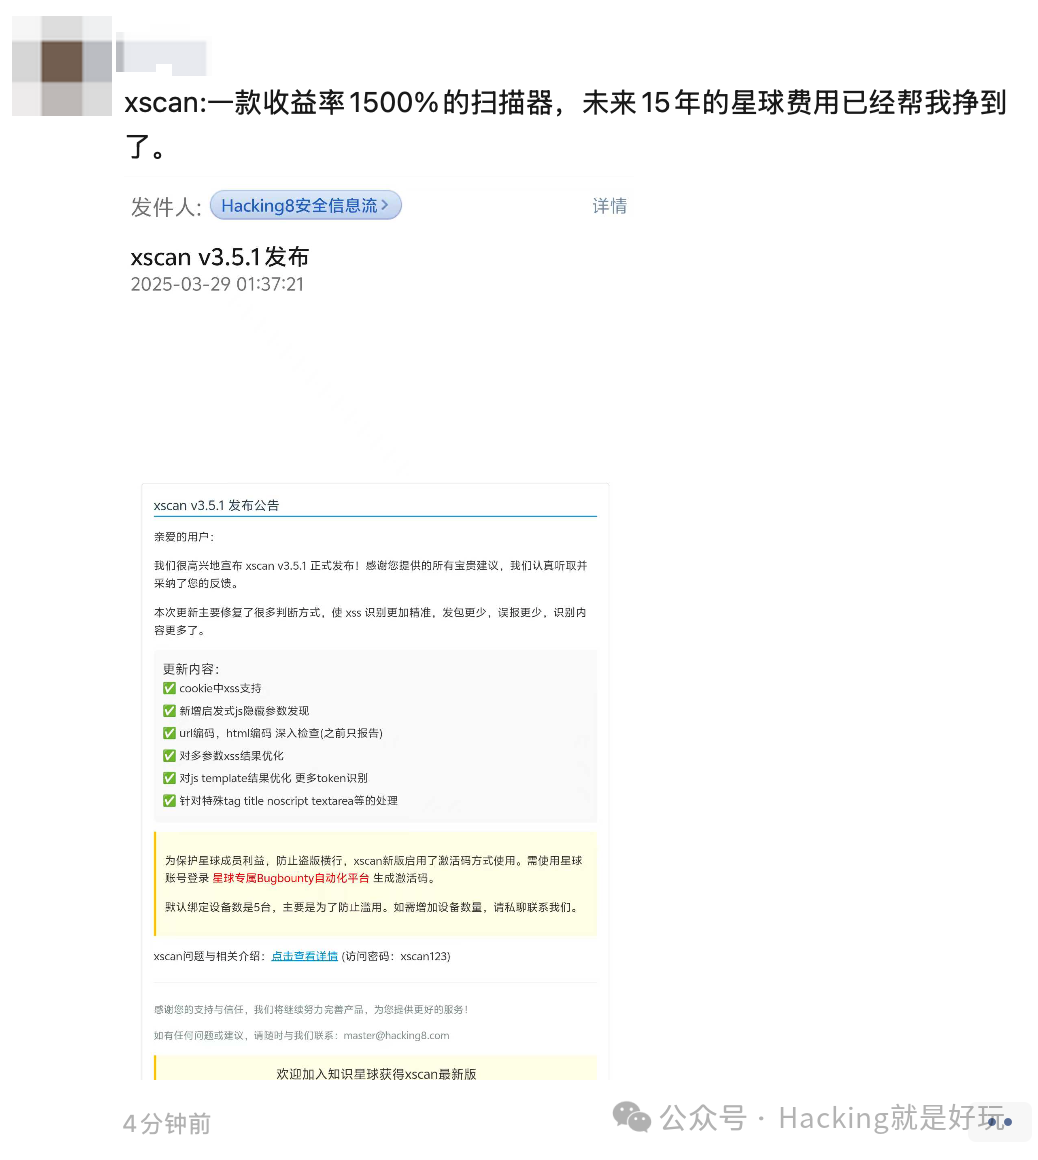
xsscan v3.5更新主要修复了很多判断方式,xss识别更加精准,发包更少,误报更少,识别内容更多了。
激活码
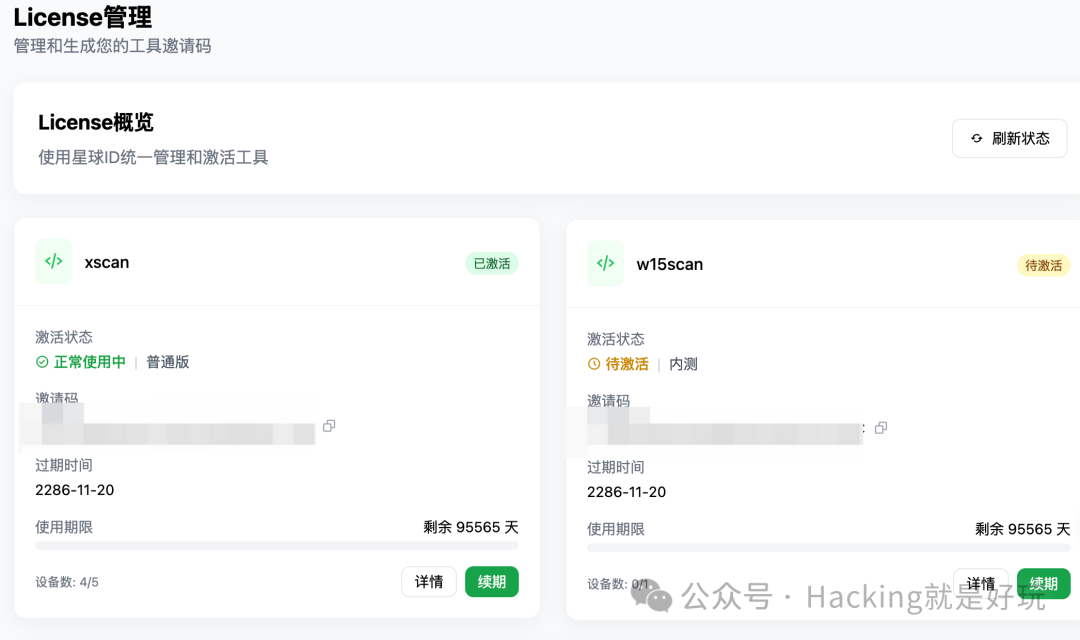
问卷中很多人反馈xscan盗版外传严重,所以从v3.5起启用了xscan需使用激活码激活使用。加入《Hacking自动化就是好玩》知识星球🌍满三天后,进入星球专属bugbounty自动化平台生成激活码即可。激活码到期时间为星球到期时间,续费后可点击续期。
xscan激活码默认绑定5台设备,若超出可联系管理员增加设备数量。
加入方式
关注公众号回复xscan获得xscan详细资料和知识星球加入详情。