2026年CCF-腾讯犀牛鸟基金启动:科恩开放终端安全与威胁情报两大课题
腾讯科恩实验室 2026-05-26 10:00 上海
2026年CCF-腾讯犀牛鸟基金科恩开放智能安全与网络优化方向“终端安全威胁事件的检测与溯源技术研究”和“威胁情报自动化分析与研判技术研究”两大课题。
·CCF-腾讯犀牛鸟基金·
CCF-腾讯犀牛鸟基金(以下简称犀牛鸟基金)于2013年由腾讯公司和中国计算机学会(CCF)共同发起,致力于面向海内外青年学者搭建产学研合作及学术交流的平台。14年来,犀牛鸟基金为全球范围内最具创新力的青年学者提供了解产业真实问题,接触业务实际需求的机会,并通过连接青年学者与企业研发团队的产学科研合作,推动研究成果的应用示范,为自主研发技术的探索和创新储备能量。
本年度犀牛鸟基金围绕人工智能前沿,发布7个领域、43项研究命题,涵盖大语言模型、多模态模型、自主智能体与多智能体、可信数据构建等热点方向,并通过“犀牛鸟学者奖励计划”等支持学者的前沿研究在产业的应用落地。同时,基金还设立“数据库专项”,旨在联合学者共同构建面向新一代技术变革的自主可控软件基础设施;并面向研究生群体发起犀牛鸟“问道计划”并特设“问道奖”,为以AI为原生研究范式的青年学生提供人工智能技术无人区探索的创新空间。
在本年度犀牛鸟基金“智能安全与网络优化”领域方向,科恩开放“终端安全威胁事件的检测与溯源技术研究”和“威胁情报自动化分析与研判技术研究”两大课题。
申请具体资助的科研方向和课题详见:
https://www.wizsci.com/project/detail/1782
或文末小程序
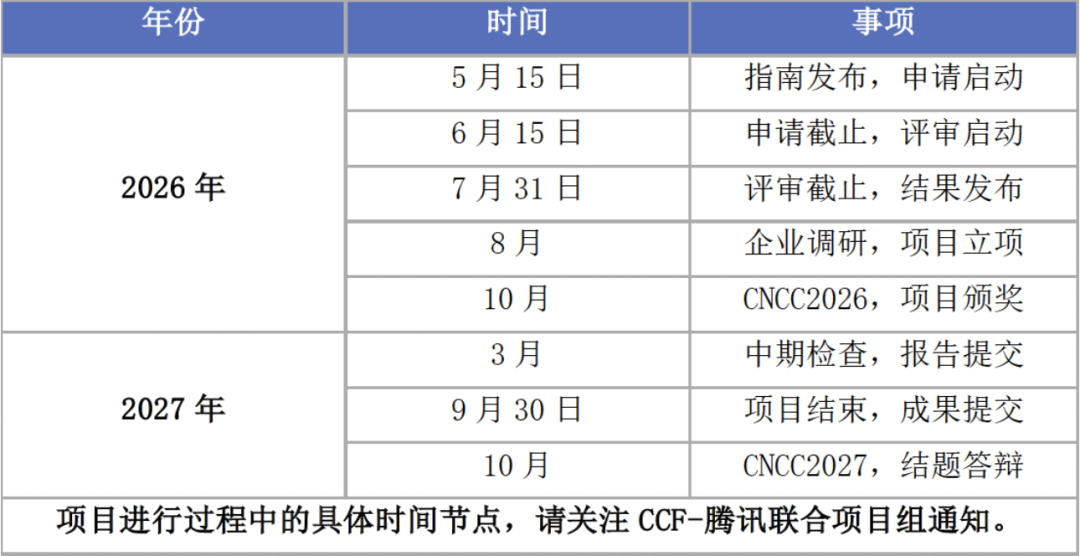
申报截止时间为北京时间2026年6月15日24:00
·课题一:终端安全威胁事件的检测与溯源技术研究
随着网络攻击复杂性持续升级,传统基于规则和签名的检测方法在面对高级持续性威胁(APT)时已显现明显局限。溯源图作为刻画系统实体间因果关系的技术手段,为攻击链还原与隐蔽威胁发现提供了结构化分析基础。同时,大语言模型驱动的 AI Agent 在自主推理与多步决策方面展现出强大潜力,为威胁检测与响应带来全新范式。本课题旨在将溯源图分析与 AI Agent 深度融合,结合入侵检测规则、终端行为分析及溯源关联分析,构建具备自主感知、智能研判和动态响应能力的终端威胁狩猎体系,提升对复杂攻击的识别精度与响应效率。研究将同步产出大规模标注数据集和威胁调查分析平台,支撑学术与工业界的技术探索。
·建议研究方向·
终端溯源图的高效构建与轻量化优化:探索低开销、高保真的系统行为追踪技术,研究面向大规模终端的溯源图压缩与增量更新机制,为智能分析提供高质量数据基础;
AI Agent 驱动的 APT 检测与场景还原:设计具备多步推理能力的 AI Agent,结合 MITRE ATT&CK 知识库实现 TTP 自动化映射与攻击链还原,完成从告警触发到攻击场景重建的闭环;
面向工业场景的实时威胁检测与响应系统:构建流式溯源图分析引擎,支持大规模终端日志实时接入与在线异常检测;设计 AI Agent 与 SOC 工作流的协同机制,实现告警分诊、上下文富化、影响面评估及处置建议的端到端流水线,满足低延迟、高吞吐的实战化需求。
·课题二:威胁情报自动化分析与研判技术研究
随着恶意软件数量爆发式增长和攻击手法持续演进,威胁情报的分析与研判面临巨大挑战。在文件侧,恶意样本变种速度远超人工逆向分析产能,加壳、混淆等对抗技术不断抬高分析门槛;在网络侧,攻击基础设施日趋复杂,恶意域名、IP、URL 等 IOC 的识别与关联需要融合多源异构数据,传统规则驱动的方法覆盖面有限、时效性不足。本课题旨在围绕恶意样本分析、二进制逆向工程和网络恶意 IOC 识别等核心业务场景,探索自动化与智能化技术在威胁情报研判中的应用,构建从样本捕获、深度分析到情报输出的高效流水线。研究将同步产出标准化分析数据集与自动化分析平台,支撑学术与工业界的技术探索。
·建议研究方向·
AI Agent 驱动的二进制逆向与恶意样本自动化分析:研究 AI Agent 与反汇编/反编译工具的深度集成,实现恶意代码语义标注、加壳/混淆对抗与家族归类;探索多 Agent 协作,完成从静态分析、动态行为捕获到报告生成的端到端自动化;
多源网络恶意 IOC 的智能识别与关联分析:构建面向域名、IP、URL 等多类型 IOC 的自动化采集与研判体系,融合 WHOIS、被动 DNS、流量特征等上下文进行恶意性判定与置信度评估;研究 IOC 关联图谱构建,实现攻击基础设施的自动化画像与追踪;
威胁情报的自动化抽取与结构化输出:探索从非结构化安全报告中自动抽取 TTP、攻击者画像及战役关联等情报要素,基于 STIX 标准实现结构化情报的自动生成与分发,缩短从威胁发现到情报消费的响应周期。
·科恩“AI+安全”研究历程·
2018年起,科恩积极布局“AI+安全”前沿能力研究,迄今为止已在AAAI、NeurIPS、 USENIX Security等顶会及期刊发布十余篇研究成果,为AI赋能安全的实践落地储备能量。
AI赋能安全应用实践。“Al+安全”交叉领域与产业应用场景融合探索中,科恩深度融合攻防实战经验、海量安全数据与前沿算法能力,推出二进制安全智能分析平台 BinaryAI,提供精准的函数级语义匹配技术,能力覆盖威胁情报样本研判、供应链安全、未知威胁挖掘等核心场景。此外,科恩将“Al+安全”应用于威胁狩猎、威胁情报能力建设,协助腾讯电脑管家、iOA等终端安全产品提升安全防护力。
产研合作激发创新思路。科恩连续8年参与腾讯高校合作项目CCF-腾讯犀牛鸟基金,与南方科技大学、香港科技大学、香港理工大学、中科院信工所、华中科技大学等多所院校在安全能力研究方向展开合作,取得诸多成果。
2026年CCF-腾讯犀牛鸟基金项目中,科恩开放“终端安全威胁事件的检测与溯源技术研究”和“威胁情报自动化分析与研判技术研究”两大课题,期待与更多高校青年教师合作交流,依托双方技术及学术实力,共同探索前沿研究在产业的应用落地。
·申报条件·
本基金将面向符合如下条件的海内外高校及科研院所青年学者展开:
男性申请人是1990年1月1日(含),女性申请人是1985年1月1日(含)之后出生的高校/科研院所在职的全职教师或研究人员。博士后需在出站后参与申报;
硕士/博士毕业后在高校/科研院所累计任职时间(博士后期间不计算在内):男性不超过5年,女性不超过10年;
能独立进行研究工作,并带领学生团队共同参与课题研究与实践。
·关键节点·
·申报方式·
点击“阅读原文”跳转申报网址