每周高级威胁情报解读(2026.08.21~08.27)
威胁情报中心 2026-08-28 14:43 北京
BlueDelta 利用 HOOKEDGE 技术瞄准国防和外交领域;UAC-0099利用新型多阶段恶意软件链开展攻击活动;Tortoiseshell:全新工具集和运营基础设施亮相;Google披露三个俄罗斯关联间谍集群;Kimsuky滥用合法远程控制工具实施东北亚网络间谍活动
2026.08.21~08.27
攻击团伙情报
BlueDelta 利用 HOOKEDGE 技术瞄准国防和外交领域
UAC-0099利用新型多阶段恶意软件链开展攻击活动
Tortoiseshell:全新工具集和运营基础设施亮相
Google披露三个俄罗斯关联间谍集群
Kimsuky滥用合法远程控制工具实施东北亚网络间谍活动
攻击行动或事件情报
黑客现在利用Gitea的关键漏洞进行代码注入攻击
黑客利用 PoC 漏洞攻击 Microsoft SharePoint RCE 链
BengalSEO大规模SEO投毒诈骗行动
RecruitTrap 招聘诈骗正在针对移动设备上的企业凭证
MoYu Group利用DoFun车机更新机制入侵Android车载娱乐系统
恶意代码情报
Balonx Sistema:针对墨西哥20余家金融机构的PhaaS平台
追踪 ClickFix 及虚假下载活动中的 PavinLoader 恶意加载器
SLEEPWALKER:一个带有自身命令语言的被动后门
Manic:介于银行恶意软件和间谍软件之间的混合体
漏洞情报
Langflow RCE:34 分钟即可攻破服务器
miniOrange SAML插件双认证绕过漏洞:一个slug下七个独立版本的覆盖盲区
攻击团伙情报
BlueDelta 利用 HOOKEDGE 技术瞄准国防和外交领域
披露时间:2026年8月27日
情报来源:https://www.recordedfuture.com/research/purpledelta-fraudulent-employment-operations
相关信息:
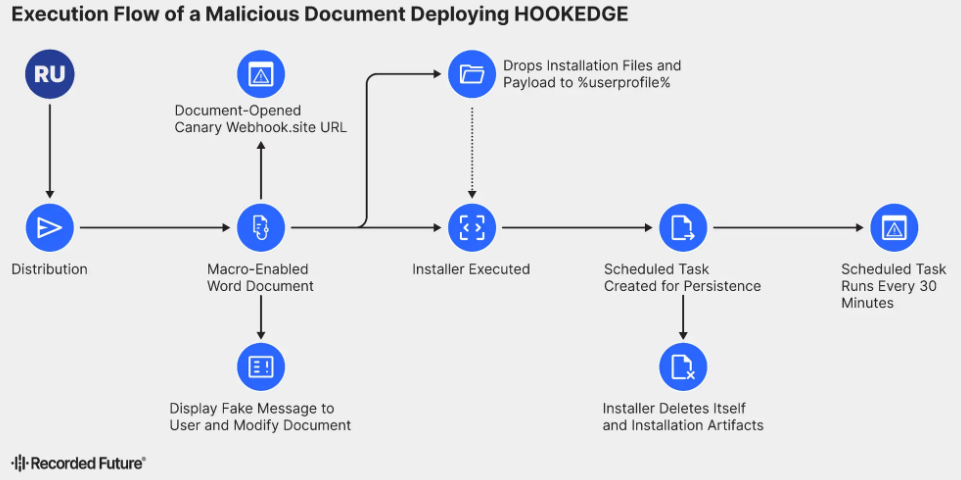
Recorded Future披露俄罗斯GRU关联APT组织BlueDelta(又名APT28/Fancy Bear)于2025年9月至2026年4月期间,针对罗马尼亚、西班牙和土耳其的政府及外交机构发起初始访问攻击。攻击者利用带有恶意宏的Word文档投递名为HOOKEDGE的轻量级Windows批处理后门,诱饵文档曾仿冒西班牙总统部文件,创建时机恰在西班牙与摩尔多瓦官员会晤后,暗示针对摩尔多瓦议会选举的情报收集意图。HOOKEDGE与BlueDelta此前使用的HEADLACE后门在代码和手法上高度重叠,核心功能通过计划任务定期从webhook.site拉取命令并执行,再通过Edge浏览器将输出结果发送至另一webhook端点,以此实现C2通信、载荷下发和数据外传。该后门持续演进,将信标间隔从30分钟延长至61分钟以规避沙箱检测,并为高价值目标部署二级HOOKEDGE(间隔5分钟)实现快速交互。webhook.site免费版每端点100次请求的限制促使了此类优化。
UAC-0099利用新型多阶段恶意软件链开展攻击活动
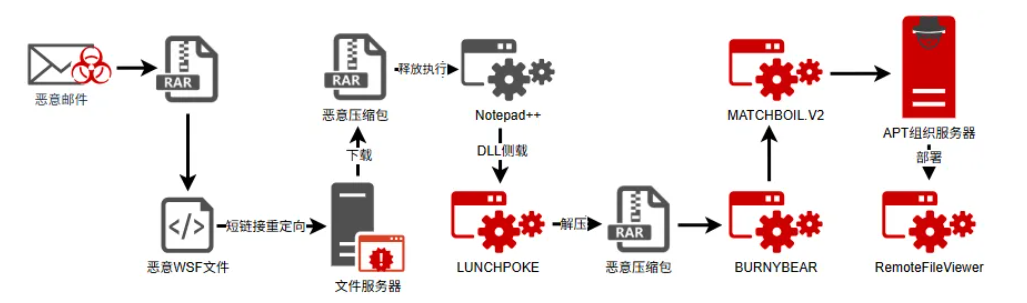
360发现UAC-0099组织针对乌克兰政府机构和关键基础设施的新一轮攻击活动。该组织长期活跃,通常负责初始入侵后将被入侵目标移交APT-C-13(Sandworm)进行深度攻击。2026年其工具链发生显著变化,形成WSF脚本→LUNCHPOKE→BURNYBEAR→MATCHBOIL.V2的多阶段攻击链。攻击以钓鱼邮件投递双扩展名WSF脚本起始,经短链接重定向下载包含合法Notepad++及恶意组件的压缩包,利用DLL侧加载触发LUNCHPOKE,释放并解压BURNYBEAR加载器。BURNYBEAR需特定命令行参数才执行恶意行为,通过反射加载MATCHBOIL.V2后门。MATCHBOIL.V2具备完善反沙箱机制,采集主机硬件指纹通过自定义HTTP头与C2通信,下发配置和加密载荷后利用WinRAR解压最终执行RemoteFileViewer。该组织使用乌克兰语诱饵、俄语背景代码特征,攻击手法与历史活动高度一致,对乌克兰地区构成持续威胁。
Tortoiseshell:全新工具集和运营基础设施亮相
Group-IB揭露了伊朗关联APT组织Tortoiseshell(又名Mirage Kitten、UNC1549)的最新工具集与基础设施扩展。该组织自2018年起活跃,隶属IRGC,主要针对中东及美国国防、航空航天领域。新发现的恶意组件包括:伪装成wtsapi32.dll的逆向SSH隧道工具,利用OpenSSH建立从受害网络到C2的反向连接,绕过防火墙实现内网访问;以及TWOSTROKE后门的新变种,通过DLL侧加载执行,支持shell命令、文件操作、DLL内存执行和系统侦察,并内置多个备用C2服务器实现故障切换。基础设施层面,从已知C2域名关联到新IP,进而发现locat.sbs和tiktok-u.sbs两个域名及其大量子域名(如uae1-14、sau1-3、uk1-2、bel1等),映射到欧洲和中东多国服务器节点,表明该组织正将攻击范围扩展至英国、法国、白俄罗斯及以色列、土耳其等国家。
Google披露三个俄罗斯关联间谍集群
披露时间:2026年8月21日
相关信息:
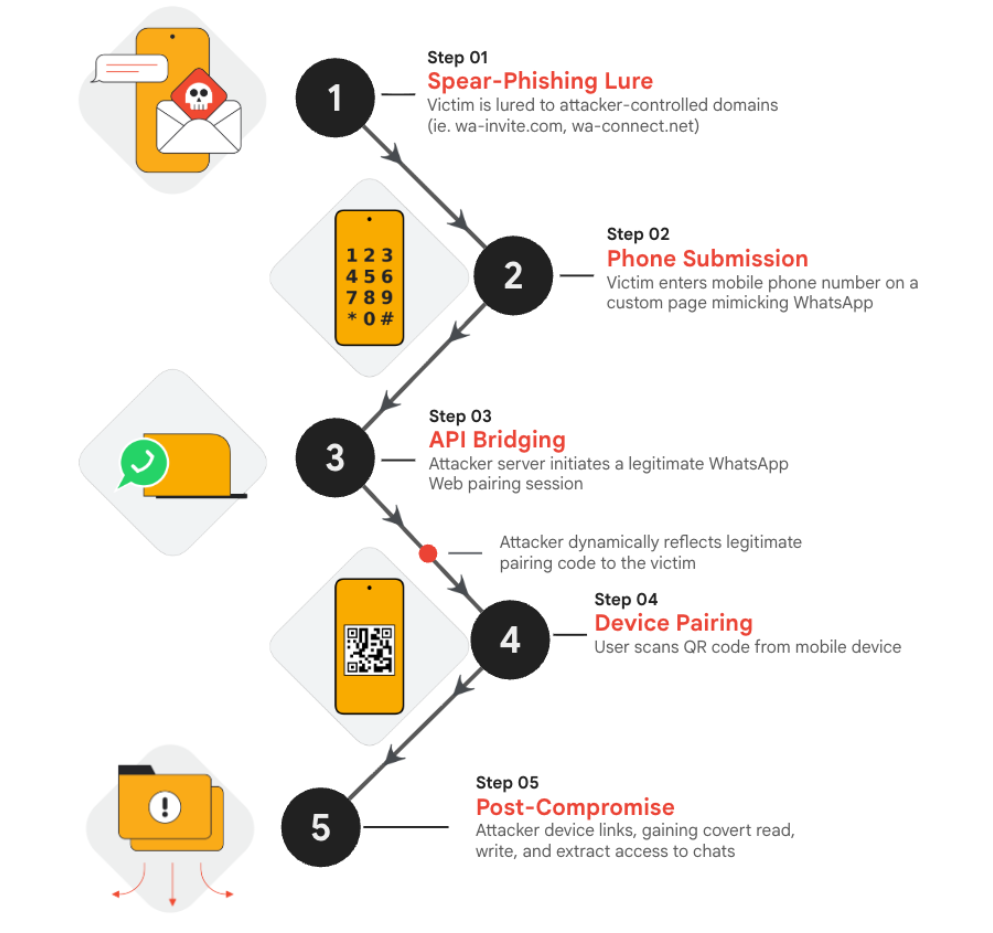
Google威胁情报小组披露了三个疑与俄罗斯有关的网络间谍集群,主要针对欧洲及美国的学术界、航空航天、国防、政府和智库人员,滥用合法认证流程实施入侵。UNC6293被评估为ICE RELIC子集群,持续冒充美国国务院进行应用密码钓鱼和OAuth钓鱼,诱骗目标生成并共享特定应用密码或验证码以接管账户。UNC7005手法更多样,除应用密码钓门外,还广泛使用微软和WhatsApp的设备码钓鱼与设备链接攻击,在仿真会议上要求受害者扫描二维码或输入设备码;在诱饵网站中,受害者链接WhatsApp后,页面会伪造成语音通话并调用JavaScript录制音视频上传至C2。该集群还通过仿冒“乌克兰决议峰会”向Windows和macOS用户分别投放VIDAR和ATOMIC窃密木马,并关联到此前报道的酒店强制门户劫持活动。UNC5976则侧重OAuth钓鱼,购买仿冒域名、创建云项目获取OAuth令牌,并利用恶意Excel插件HEADRUSH实施入侵。这些操作大量使用商业化住宅代理、MaaS恶意软件和LLM生成工具,且针对个人账户,造成防御可见性盲区。
Kimsuky滥用合法远程控制工具实施东北亚网络间谍活动
披露时间:2026年8月20日
相关信息:
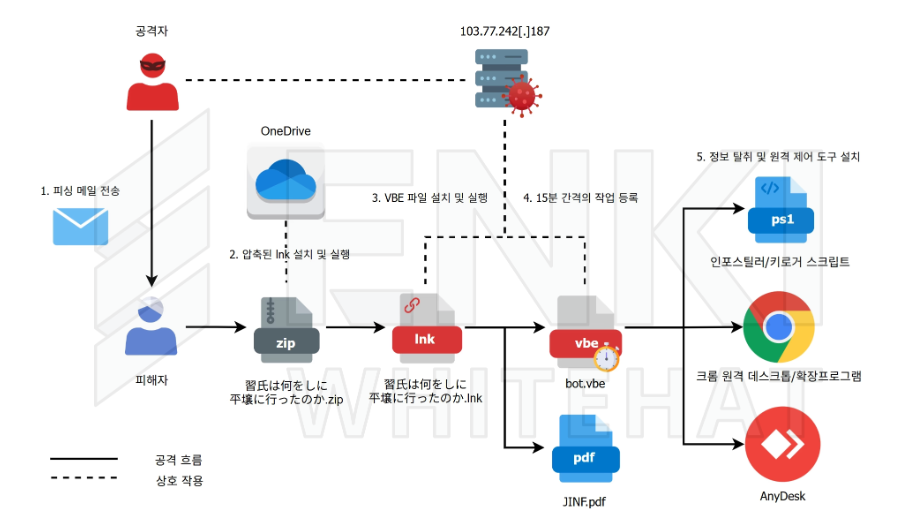
ENKI WhiteHat 披露了 Kimsuky 组织 2026 年上半年针对韩国和日本的鱼叉式钓鱼攻击。攻击者通过含有 OneDrive 分享链接的钓鱼邮件传播 LNK 恶意文件,受害者执行后创建计划任务,定期从 C2 服务器下载 PowerShell 脚本,收集系统信息、Thunderbird 和 Outlook 邮件以及键盘记录。为规避检测并维持持久访问,攻击者利用 fodhelper.exe 绕过 UAC,安装了 Chrome Remote Desktop 和 AnyDesk 等合法远程控制工具。此外还部署了一个恶意 Chrome 扩展,自动窃取 Gmail 邮件和附件,该扩展代码中包含大量韩文注释和调试字符串,显示 AI 辅助生成的痕迹,表明攻击者利用 AI 快速生成攻击代码。归因分析确认活动属于 Kimsuky,基于 TTP 重叠、文件命名模式与 2025 年 AnyDesk 活动一致、以及代码中的韩语特征。
攻击行动或事件情报
黑客现在利用Gitea的关键漏洞进行代码注入攻击
披露时间:2026年8月26日
相关信息:
攻击者正积极利用Gitea自托管Git服务中的一个严重代码注入漏洞CVE-2026-60004。该漏洞允许拥有仓库写权限的认证用户通过diffpatch API端点提交恶意补丁,以Gitea服务账户权限执行任意shell命令。由于默认配置下Gitea开启自注册功能,未认证攻击者也可注册账号、创建仓库后触发漏洞。Gitea已于7月27日发布1.27.1版本修复该问题。Shadowserver监测到近5000个Gitea实例暴露于互联网。CISA于8月26日将该漏洞加入已知利用漏洞目录,要求联邦机构在8月28日前完成修补。虽未披露具体攻击细节,但很可能已出现部署加密货币挖矿等恶意活动。此前7月还发现攻击者利用另一个Gitea认证绕过漏洞(CVE-2026-20896)针对开启反向代理认证头的实例发起攻击。建议管理员立即升级至最新版本,并审查默认注册配置。
黑客利用 PoC 漏洞攻击 Microsoft SharePoint RCE 链
披露时间:2026年8月26日
相关信息:
攻击者正积极利用Microsoft SharePoint两个漏洞构成的远程代码执行链,针对未修补的服务器发起攻击。该链包含CVE-2026-55040(JWT令牌验证绕过,可让无权限攻击者模拟站点用户或管理员)和CVE-2026-63520(Business Connectivity Services中的RCE漏洞),后者需在前者成功利用后方可触发。Rapid7于8月11日发布首个漏洞PoC,次日即被武器化用于实际攻击;VulnCheck于8月24日发布第二个PoC,25日Defused已在蜜罐中观察到完整漏洞链的探测活动,包括JWT绕过后的管理员枚举和BCS探测,但尚未观察到代码执行。Shadowserver监测到超过8700台SharePoint服务器暴露于互联网。CISA于8月18日要求联邦机构立即修补CVE-2026-55040,并建议遵循SharePoint安全加固指南、避免非必要公网暴露。同时确认此前已被标记为在野利用的CVE-2026-45659现已用于勒索软件攻击。管理员应尽快应用安全更新并加强访问控制与监控。
BengalSEO大规模SEO投毒诈骗行动
披露时间:2026年8月24日
情报来源:https://thedfirreport.com/2026/08/24/bengalseo-part-1-anatomy-of-the-operation/
相关信息:
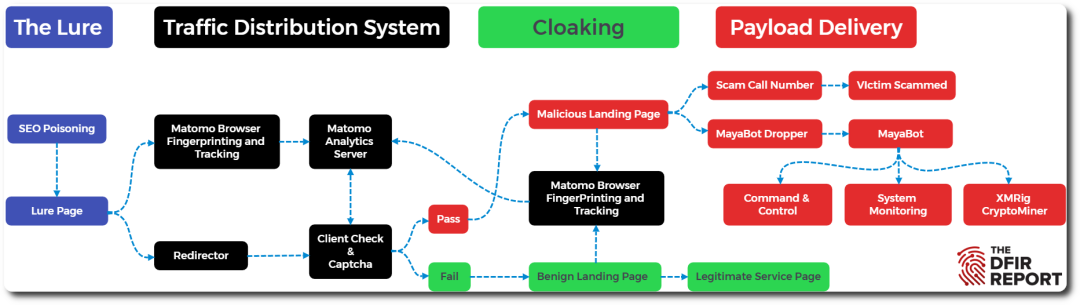
DFIR Report于2026年3月发现了一起代号BengalSEO的大规模SEO投毒诈骗行动,该团伙自2015年起活跃于印度拉贾斯坦邦,核心为两家IT公司WeConnect Solutions LLC和Garage2Global及其负责人。该团伙利用黑帽SEO技术(包括垃圾外链生成、DOM注入、关键词堆砌和DOM随机重排)将伪装成知名品牌(Bitdefender、Hulu、Oculus等)技术支持和激活服务的钓鱼页面推至搜索引擎前列。用户点击后进入复杂流量分配系统,先经Cloudflare Turnstile或hCaptcha过滤爬虫,再由Matomo实例进行浏览器指纹和追踪,最终根据判定结果将用户导向恶意软件下载页面或诱导拨打诈骗电话。恶意载荷为自定义的MayaBot JavaScript木马,通过ZIP压缩包伪装成exe文件分发执行。基础设施层面,该团伙注册了数百个域名,多用Spaceship和Namecheap注册,Hostmaza托管,Cloudflare代理,并通过至少84个GitHub账号托管钓鱼页面代码,相关域名和证书注册在2025年8月后呈爆发式增长。
RecruitTrap 招聘诈骗正在针对移动设备上的企业凭证
披露时间:2026年8月24日
相关信息:
Zimperium披露了名为RecruitTrap的移动端招聘诈骗攻击活动,攻击者冒充亚马逊、苹果、波音等知名企业HR人员,利用爬取的公开资料构建高度逼真的面试预约流程,诱导受害者输入企业凭证。该攻击对移动设备做了专门适配:桌面端显示模拟弹窗登录页,而手机端因屏幕空间限制直接呈现全屏假冒登录页面,用户无法看到地址栏或浏览器界面,更难察觉异常。攻击链中还包含严格的预过滤逻辑——系统会主动拒绝个人邮箱域名,强制要求使用企业邮箱,从而精准瞄准高价值企业账户。一旦得手,攻击者可获取OAuth令牌,进而访问内部通信和云应用,实现横向移动。Zimperium一年的遥测分析显示,这类冒充招聘域名的基础设施呈现持久化特征,主要托管在亚马逊和SEDO等云服务商的特定IP段上,且安全社区的公开标记往往比域名注册时间延迟数天甚至数年。
MoYu Group利用DoFun车机更新机制入侵Android车载娱乐系统
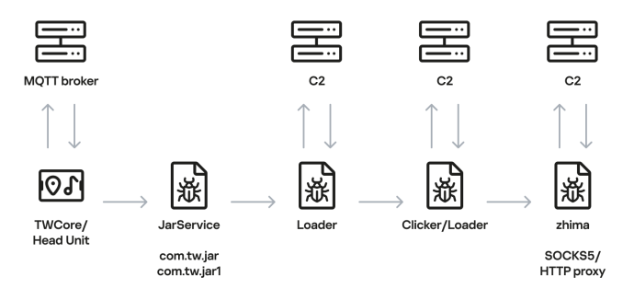
Kaspersky发现针对Android车载娱乐系统(Head Unit)的新型恶意软件活动,这是首次有记录的专门针对车载系统的恶意软件感染链。攻击者利用DoFun车载娱乐系统内置的更新机制,通过合法系统应用TWCore(com.tw.core)分发恶意软件。TWCore原本负责收集分析和更新车载软件,攻击者劫持该渠道,利用名为JarService的投放器将未知恶意软件直接推送至车载系统。感染链复杂且多阶段,恶意软件以普通用户应用形式安装但无用户界面,在后台静默运行。Kaspersky发现攻击者实现了九种不同命令,能够显示不需要的广告、执行广告欺诈和下载额外恶意模块,同时收集设备分辨率、型号、Wi-Fi网络标识和MAC地址等信息。该活动被高置信度归因于MoYu Group,该组织与臭名昭著的BadBox僵尸网络密切相关,此前已涉及智能电视盒子和流媒体设备的预装恶意软件活动。
恶意代码情报
Balonx Sistema:针对墨西哥20余家金融机构的PhaaS平台
Group-IB披露了名为Balonx Sistema的墨西哥PhaaS平台,该平台以周订阅模式向攻击者提供针对20多家墨西哥金融机构的网络钓鱼服务,自2025年10月起已窃取超1100名用户凭证。其核心能力包括利用WebSocket持久连接实现实时会话劫持,攻击者可在受害用户与银行间作为中间人实时拦截凭证和OTP,并通过14种动态屏幕模板引导用户逐步泄露信息。平台还集成基于Spyroid的Android RAT,通过虚假安全警告诱导安装,建立持久后门。更值得关注的是其独立AI语音诈骗模块CallFlow,整合GPT-4o-mini、ElevenLabs语音合成和OpenAI Whisper,在FreePBX架构上实现全自动高并发外呼,无需人工干预即可模拟银行客服进行对话。该平台通过GitHub仓库泄露暴露了完整运营数据,域名自2019年起持续轮换,超350个域名共享集中式数据库以保持攻击连续性。
追踪 ClickFix 及虚假下载活动中的 PavinLoader 恶意加载器
披露时间:2026年8月24日
相关信息:
PavinLoader是一个被多个攻击活动共用的多阶段恶意软件加载器,其感染链从ClickFix假验证、假冒软件下载或篡改RenPy游戏等多种入口开始。攻击采用高度混淆的.NET DLL和Windows合法工具层层推进,具体流程包括:通过MSBuild和.csproj/BAT文件执行首阶段Loader,该DLL执行反分析、修改网络设置,然后加载EtherHiding Loader,该组件通过调用币安区块链的ETH RPC接口动态获取C2域名,而非硬编码地址,随后从C2获取配置并经XOR解密后依次加载反分析DLL和PE Loader。反分析DLL会进行大量环境检测,包括检查语言、区域、虚拟机特征、IP归属等,若通过检测则继续下载最终载荷。目前已识别到最终载荷为Amatera Stealer。PavinLoader采用自定义控制流混淆、API哈希、字符串加密等多种技术对抗分析,并可能作为Loader即服务对外提供。相关攻击已观察到多个C2域名和下载IP,且部分活动中还出现HijackLoader等其他载荷交付。
SLEEPWALKER:一个带有自身命令语言的被动后门
披露时间:2026年8月24日
情报来源:https://r136a1.dev/2026/08/24/sleepwalker-a-passive-backdoor-with-its-own-command-language/
相关信息:
SLEEPWALKER是一个被动式后门,不主动外连,也不内置C2地址,而是通过DLL侧加载植入ERAAgent.exe进程,仅当进程名为该值时才激活。启动后,它在内存中等待一个特定构造的网络“魔术包”——该包通过多层校验(长度、XOR、CRC-32)筛选,确认后使用硬编码的AES-256-CCM密钥解密载荷。最独特之处在于,解密后的指令并非可读命令,而是由23种操作码组成的自定义字节码程序,涵盖调度、数据收发、分阶段文件组装(含SHA-256校验)和内存执行等功能。网络通信支持TCP、UDP、ICMP、SMB命名管道及VMware VMCI通道,其中VMCI可在宿主机与虚拟机间隐蔽通信,不经过物理网络。第二个触发通道还可通过DNS查询携带指令,但本样本未启用。为便于未授权命名管道访问,恶意软件会修改注册表开启匿名共享并添加管道至NullSessionPipes,但需管理员权限。该样本无自安装、无持久化机制,依赖侧加载位置,无法归属任何已知组织,也未发现公开检测覆盖,可能仍处于活跃使用或开发中。
Manic:介于银行恶意软件和间谍软件之间的混合体
披露时间:2026年8月20日
情报来源:https://www.threatfabric.com/blogs/manic-blend-between-banking-malware-and-spyware
相关信息:
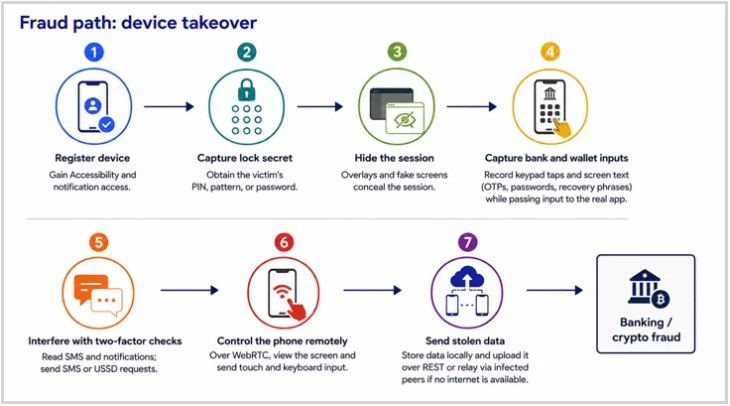
ThreatFabric发现了一个名为Manic的新型Android恶意软件家族,自2026年2月起活跃,兼具银行木马和间谍软件特性,主要针对乌克兰,同时覆盖俄罗斯及欧洲多国金融、政府、加密货币及军事通信应用。Manic通过无障碍服务监控169个目标应用,利用独特的pinPadOverlay技术在合法银行应用键盘上叠加透明层,直接记录用户输入的PIN和密码,而非伪造登录界面;autoEnterPin功能则可在锁屏界面自动输入窃取的凭证解锁设备。此外,Manic支持WebRTC远程实时屏幕监控和控制、短信与通知拦截、位置追踪、文件收集等全面设备接管能力。其最突出的创新是设备间离线中继机制——受感染设备可通过Wi-Fi Direct或蓝牙与附近其他受感染设备通信,通过最多4跳的多跳路由将加密数据转发至C2,即使设备本身无法联网也能完成数据外传。2026年7月更新的版本增加了内存DEX加载、反分析检测和锁屏凭证窃取等增强功能,表明该恶意软件仍在积极演进中。
漏洞情报
Langflow RCE:34 分钟即可攻破服务器
Bitbison对CVE-2026-9198漏洞进行了蜜罐研究,该漏洞影响Langflow 1.0.0至1.10.0版本,未认证攻击者可通过/api/v1/auto_login和/api/v1/validate/code组合实现远程代码执行。在542.4小时暴露窗口内,67%被成功利用,31个攻击者IP执行了恶意代码。攻击载荷包括:XMRig 6.22.2加密货币矿工(带Python监督进程每10秒重启)、多平台XMRig 6.26.0加载器(支持Linux x86_64、ARM64和FreeBSD)、AdaptixC2 Gopher后门(支持远程命令和屏幕截图)以及Mirai僵尸网络变种。31%的攻击者窃取了植入的OpenAI凭证,另有14个IP执行了凭证搜索命令。主要利用手法为默认参数注入和装饰器注入。
miniOrange SAML插件双认证绕过漏洞:一个slug下七个独立版本的覆盖盲区
披露时间:2026年8月21日
相关信息:
miniOrange SAML 2.0 Single Sign On WordPress插件被曝出两个CVSS 9.8级认证绕过漏洞(CVE-2026-61979和CVE-2026-15981),允许未认证攻击者伪造SAML断言并以任意用户身份登录,包括管理员。但更大的问题在于版本管理:该插件在同一WordPress目录下实际上有七个独立定价版本,各自采用不同的版本号体系,而公开漏洞通报仅覆盖免费版。六个付费版虽已修复(Standard版17.0.6等),却无公开changelog和通报,导致漏洞数据库无法准确标记,运行16.1.9等漏洞版本的付费站点在扫描中均被错误显示为“已修复”,且WordPress后台不会提示可用的跨线升级(需手动上传)。DigitalOcean通过深度防御机制检测到异常管理员会话活动,反向追溯出该漏洞并完成根因分析,提交修复热修复方案。目前已在野观察到针对该插件端口的扫描活动,来源涵盖多地数据中心和移动网络。建议管理员依据文中提供的版本对照表确认自身版本,尽快手动升级至对应修复版,或应用临时热修复,同时检查日志中来自非信任IP的管理员会话。
点击阅读原文至ALPHA 9.3
即刻助力威胁研判