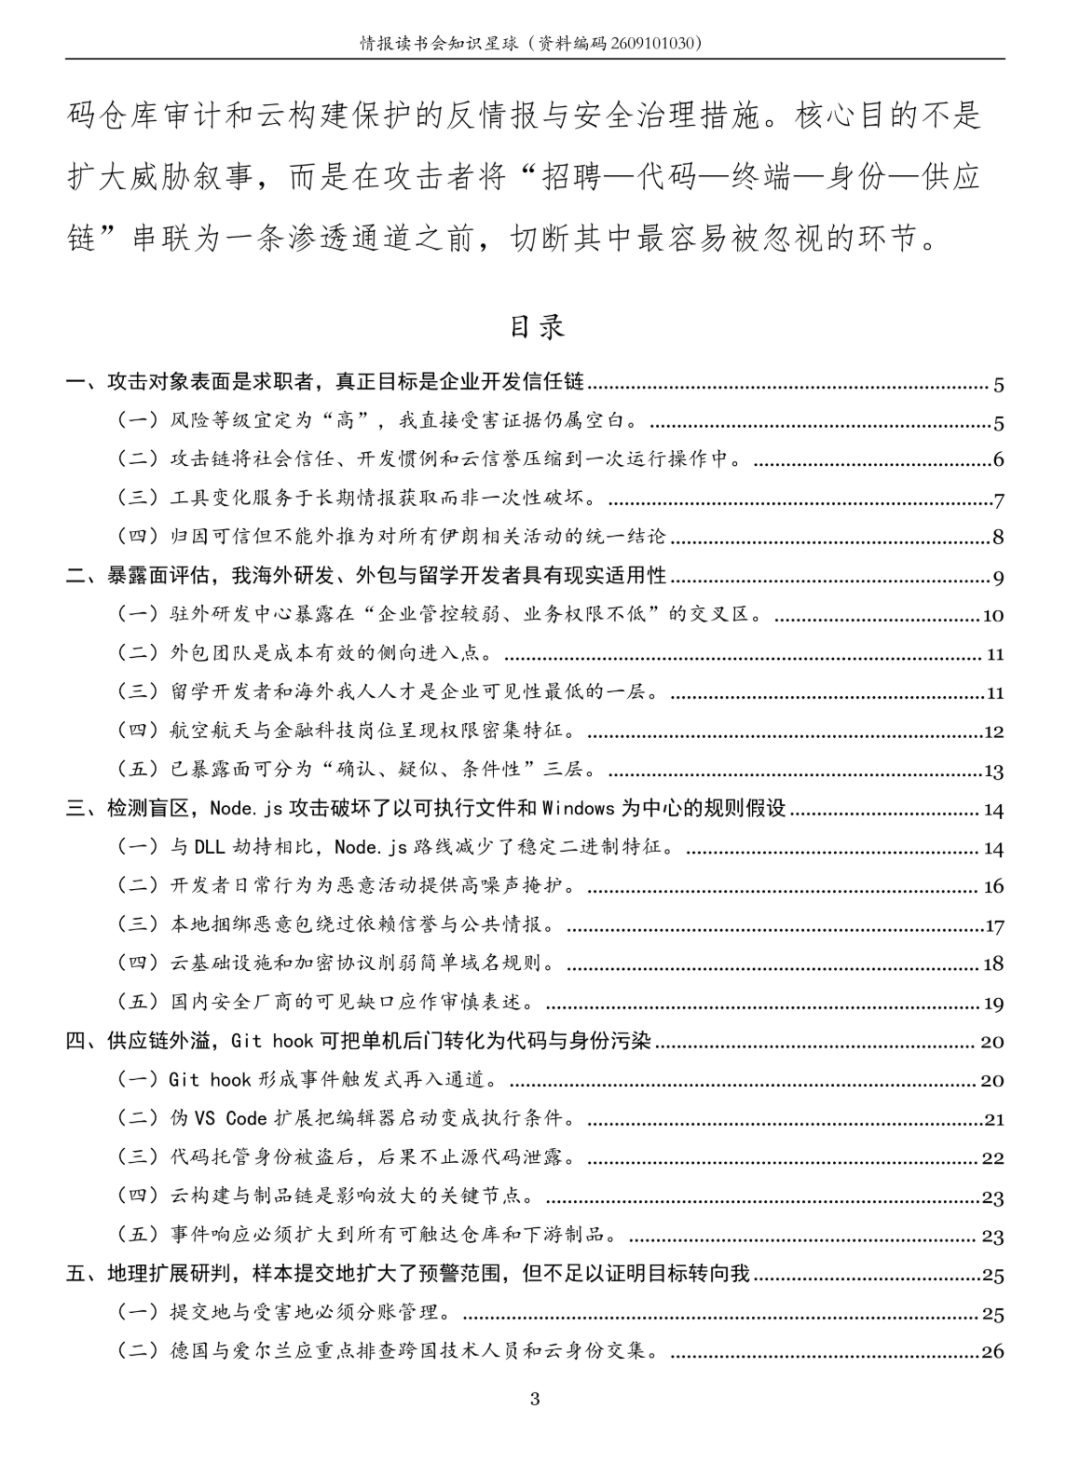
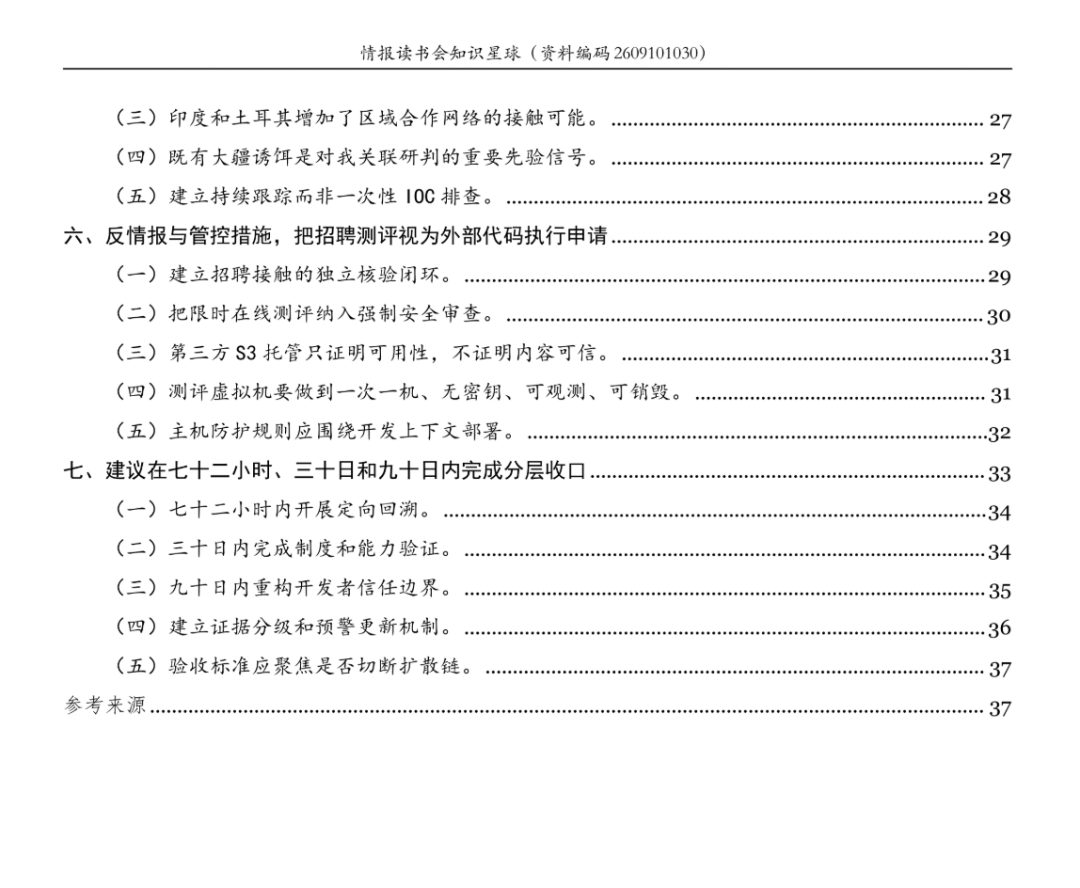
伊朗关联组织借虚假招聘和编程测试投放跨平台远控木马,我科技企业海外招聘及开发者终端面临渗透风险
FF 2026-09-14 12:27 辽宁
一份看似普通的“限时编程测评”,正在成为进入研发网络的低成本入口。
攻击者不必强攻企业边界,只需让一名开发者在日常终端运行一份招聘代码包,便可能沿着终端、身份、代码仓库和云构建链路持续渗透。
招聘作业,正在变成研发网络的隐蔽入口,一次运行操作,可能打开整条开发信任链。
近期披露的行动显示,伊朗关联威胁集群Mirage Kitten以虚假招聘人员身份,通过LinkedIn等职业平台接触软件工程师,发送“技术挑战”“React项目修复”“限时在线测评”等代码包。
项目外观与正常招聘流程高度相似,底层却嵌入NodeRabbit、PollCat两类跨平台远程控制工具。
目标并不只是求职者个人设备。
真正有价值的是开发者所连接的企业资源:私有代码仓库、云平台令牌、SSH密钥、构建流水线、企业邮箱、协作工具会话,以及合作伙伴网络。
这类攻击把社会信任与技术执行压缩在同一个动作里:下载压缩包、安装依赖、运行项目。
开发者做的每一步都符合工作习惯,攻击者因此不必绕过复杂的边界防护,也不必立刻攻击核心服务器。
卡巴斯基披露,NodeRabbit以Node.js构建,可运行于Windows、Linux和macOS;PollCat则采用混淆JavaScript,并伪装成React代码修复测评。
已确认的受害活动涉及阿富汗、埃及和埃塞俄比亚的金融科技、航空与航天相关组织。
限时与验证码,不是流程细节而是心理操控
攻击者对开发场景的理解相当具体。一份伪装项目要求候选人在限定时间内完成修复,并暗示某些核心文件“无需检查”。另一份测评设置六位验证码和倒计时,要求运行 npm i && node index.js 后才能进入题面。
真正的恶意逻辑却可能在应用启动阶段已经执行。
“立即完成”“不得外传题目”“不得使用外部工具”这些要求,表面上是招聘纪律,实际效果是压缩核验时间,降低代码审查概率。
越是紧迫、越是强调保密,越可能迫使目标绕开本应存在的安全检查。
这也是传统反钓鱼教育的盲区。开发者不能简单遵循“不要打开陌生附件”,因为其职业活动本就要求下载、编译和运行陌生代码。
风险不在于点击某个链接,而在于把外部代码直接带入了承载企业身份和研发资产的终端。
Node.js让恶意活动混入正常开发节奏
过去,安全团队习惯围绕恶意可执行文件、注册表修改、异常DLL加载和可疑域名开展检测。
如今,攻击者转向Node.js、npm、React、Git和VS Code等开发生态,改变的是隐蔽方式,而非威胁性质。
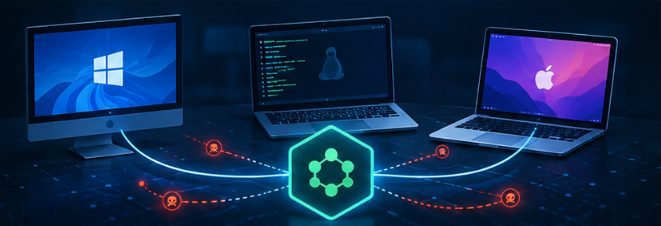
NodeRabbit可执行命令、枚举文件与磁盘、收集网络信息,并扫描Git仓库。后续版本还被发现具有借助Git hook和伪装VS Code扩展维持活动的能力。PollCat同样能够执行脚本、传输文件和识别安全产品环境。
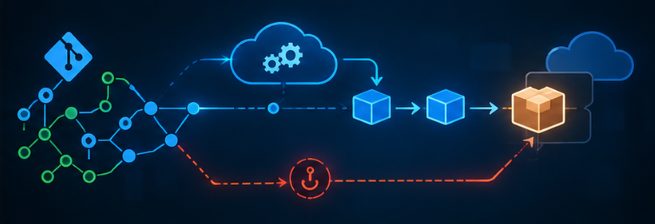
对安全运营而言,难点在于每一个孤立动作都可能正常:Node启动本地服务、npm安装依赖、Git触发脚本、开发工具连接云平台。
真正危险的是一组连续行为——外部压缩包解压后,Node从隐藏缓存或node_modules目录启动,再拉起Shell或分离进程,并访问此前未出现过的云端地址。
微软已观察到多起滥用Node.js投递恶意载荷、窃取信息和外传数据的行动。
这不是单一组织的偶发现象,而是攻击者正在把通用开发运行时转化为隐蔽执行环境。
受害地与样本地,必须分开看
公开信息提示风险扩散,但不能任意外推。已确认受害系统位于阿富汗、埃及和埃塞俄比亚;印度、土耳其、德国、爱尔兰等地出现了相关压缩包的样本提交记录。
两类信息不能混为一谈:样本提交只能说明当地有人获取、分析或上报了文件,不能直接证明当地机构被入侵,更不能据此推断攻击已经针对某一国别或企业。
对我科企,目前没有公开、可核查证据表明我境内机构已经遭NodeRabbit或PollCat成功入侵。
但风险条件确实存在:海外研发中心、跨国外包团队、留学开发者个人设备、区域合作伙伴和跨境云构建体系,都是招聘诱饵可能触及的接点。
Google威胁情报团队长期追踪到UNC1549相关活动使用伪造职业门户、招聘诱饵和恶意工具,重点围绕航空、防务、无人系统及相关技术人员展开。
其基础设施中还曾出现冒用无人机制造商等企业信息的招聘材料。
这意味着,不能把“尚未确认受害”误读为“无需处置”。
更准确的判断应当是:攻击能力已经具备,目标条件存在,直接入侵事实仍待企业自身遥测和日志验证。
防线要前移到招聘与开发环境之间
外部编程测评应被视为一次“外部代码执行申请”,而不只是个人求职活动。
企业应明确:凡要求下载压缩包、安装依赖、运行脚本、信任IDE工作区、关闭安全工具或在短时间内完成的测评,不得在日常开发终端、生产跳板机或保存企业凭据的个人设备上运行。
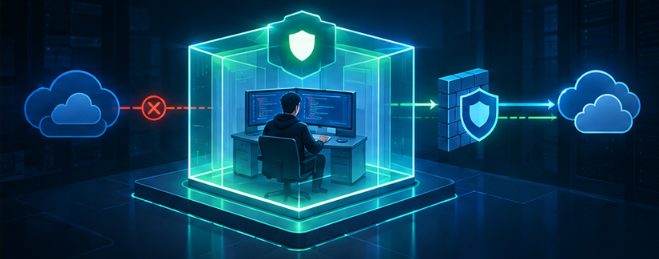
确需参加时,应使用与企业身份隔离的一次性虚拟环境,禁止挂载代码目录、浏览器密码库、SSH Agent、云令牌和企业VPN。
招聘核验也不能依赖对方提供的联系方式。
岗位、招聘人员、测试平台和文件来源,应通过企业官网、官方域名邮箱或其他独立渠道反向确认。
知名云平台托管、HTTPS链接、精致的项目界面,都不能证明代码可信。
更关键的是,把监测能力延伸至开发上下文:关注浏览器或聊天工具下载的压缩包是否触发Node执行,关注node_modules隐藏目录、Git hook、VS Code扩展、异常出站连接和云凭据访问。
安全团队需要看到Windows、Linux、macOS和WSL上的同类行为,否则攻击者只需转换终端平台,就能绕开防线。
招聘、个人终端、开发工具、代码仓库和云构建,长期由不同部门分别管理。攻击者已经把它们串成一条渗透链。
防御若仍停留在“邮件附件是否报毒”,就很难应对下一份换了名称、换了云存储桶、换了招聘身份的代码测评。
完整版研判涵盖攻击链还原、NodeRabbit与PollCat技术特征、海外研发与外包暴露面、Git hook和云构建风险、分阶段处置方案及可执行排查清单。
欢迎加入情报读书会知识星球,下载完整版并获取持续更新的安全情报研判资料。
【深度研判】伊朗关联组织借虚假招聘和编程测试投放跨平台远控木马,我科技企业海外招聘及开发者终端面临渗透风险(资料编码2609101030,36页,14778字)