【已复现】GitLab 路径遍历漏洞(CVE-2026-85706)
长亭安全应急响应中心 2026-09-11 18:32 北京
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
GitLab 是开源的 DevOps 平台,提供代码托管、持续集成与交付、缺陷跟踪等能力,广泛应用于企业自建代码仓库与软件交付流水线。
2026 年 9 月,长亭安全应急响应中心监测到 GitLab 仓库提交记录 API 路径遍历漏洞(CVE-2026-85706)风险。攻击者无需登录,在目标实例存在可匿名访问的公开项目时,即可读取 GitLab 服务器上的任意文件,可能造成源代码、配置文件与凭证等敏感信息泄露。长亭安全应急响应中心已完成复现验证。截至通告发布,官方已发布修复版本,暂未发现公开利用代码。建议所有受影响的自建 GitLab 实例立即升级。
漏洞描述 Description
01漏洞成因
GitLab 在处理仓库提交相关请求时,信任了客户端提交的文件路径,未将其限制在合法上传目录内,并且在读取本地文件之前未进行身份认证。同时,反向代理与应用层对同一接口的路由匹配存在差异,未授权请求可绕过上传校验,直达文件读取逻辑。验证环境中观察到,被读取文件的内容会随错误信息返回。
漏洞影响
攻击者无需登录即可读取 GitLab 服务器上的任意文件,造成源代码、配置文件、密钥凭证等敏感信息泄露。若进一步获取密钥类配置,可能用于伪造会话或接管账户。长亭安全应急响应中心已完成任意文件读取验证。
处置优先级:高
漏洞类型: 路径遍历
漏洞危害等级: 高
触发方式: 网络远程
权限认证要求: 无需权限
系统配置要求: 默认配置
用户交互要求: 无需用户交互
利用成熟度: POC 未公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02GitLab CE/EE 18.7 - 19.1.7
GitLab CE/EE 19.2.0 - 19.2.5
GitLab CE/EE 19.3.0 - 19.3.1
解决方案 Solution
03升级修复方案
建议将 GitLab CE/EE 升级至 19.1.8、19.2.6 或 19.3.2 及对应更高修复版本。GitLab.com 已运行修复版本,GitLab Dedicated 用户无需操作。自建实例请参考官方升级文档完成升级:
https://docs.gitlab.com/update/
官方补丁公告:
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-3-2-released/
临时缓解方案
截至通告发布,官方未提供除升级外的临时缓解方案。以下方案为应急临时措施,可能影响业务功能,升级完成后应及时移除。
方案一:限制公网暴露
将自建 GitLab 实例限制在可信网络内访问,避免对公网暴露管理入口与 API。
方案二:限制匿名读取
限制匿名用户对代码仓库的读取权限,降低未授权访问触发该漏洞的风险。
漏洞复现 Reproduction
04长亭安全应急响应中心已完成复现验证。验证确认:攻击者无需登录,即可读取 GitLab 服务器上的任意本地文件,文件内容会随错误响应返回。
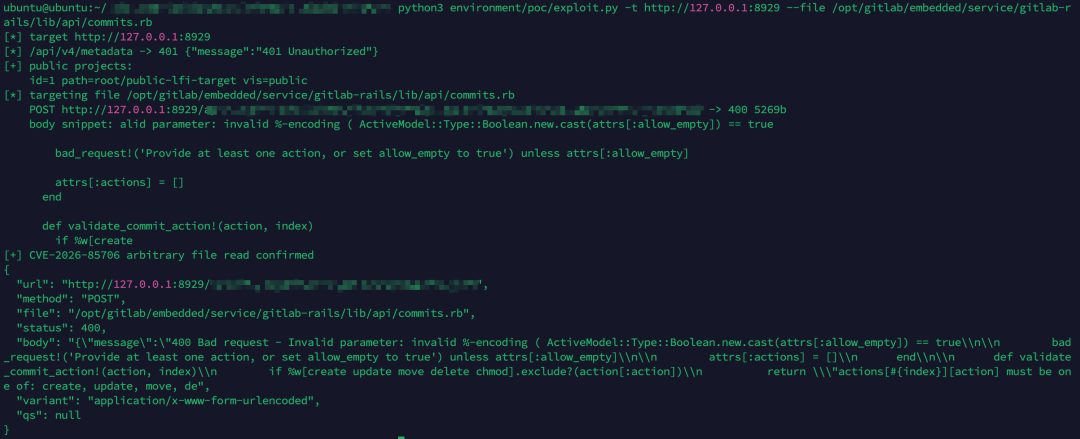
GitLab 路径遍历漏洞复现
产品支持 Support
05云图:默认支持该产品的指纹识别,同时支持该漏洞的PoC检测
洞鉴:预计2026年9月11日发布应急POC
全悉:预计 2026.09.11 发布更新包支持该漏洞利用行为的检测
雷池:预计 2026.09.11 发布自定义规则支持该漏洞利用行为的检测
时间线 Timeline
062026 年 9 月 11 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com