补丁无效、防火墙拦不住:AI正批量攻击工控PLC!
原创 赵金晴 2026-09-08 08:00 北京
AI在改写工控攻防规则。
近日,美国NSA、CISA、FBI、DOE、EPA五家机构联合发布编号AA26-231A的安全预警:攻击者利用AI自动生成利用脚本,批量攻击公网暴露的西门子S7系列PLC,从S7-200到S7-1500,安全仪表系统所用的F系列PLC也在其列。
这是“AI 生成的攻击代码”第一次被官方列为攻击关键基础设施的活跃手段。值得注意的还有一组数字:2026年第一季度,针对工业系统的勒索攻击1020起,制造业占62%,勒索组织数量同比增长49%。
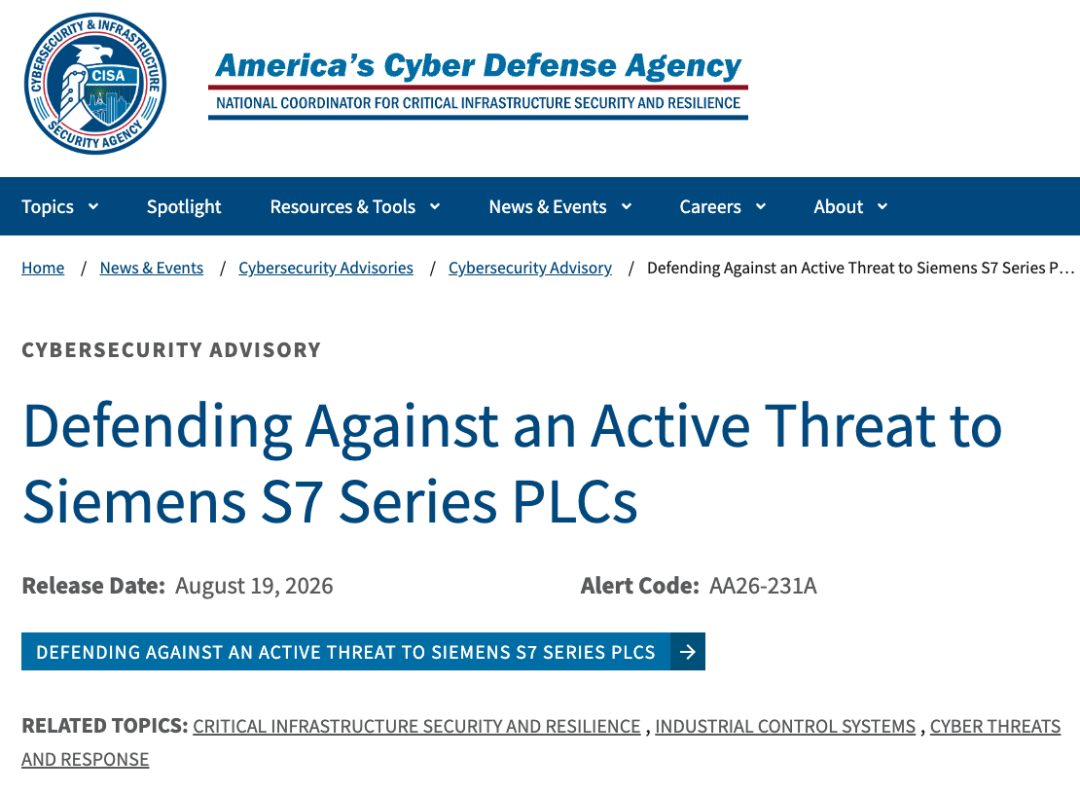
图:美国CISA发布联合网络安全警示
AI在改写工控攻防规则
AI 拉低工控攻击的门槛
过去攻下一台PLC,需要具备工控协议、漏洞利用与工业工艺三方面的能力,一般只有具备国家背景的团队能够完成,周期以周甚至月计算。
现在,攻击者先用合法网络测绘工具扫描公网暴露的S7控制器,再把设备型号、固件版本、开放端口等信息交给AI,几秒内就能得到一段基于snap7库的Python脚本。脚本把自己伪装成“监控工具”,通过S7comm协议读写PLC的内存和梯形逻辑。
防御方的三个变化
•门槛降低。没有工业背景的人,几分钟内就能锁定一台公网暴露的PLC,工控攻击变成了可以批量复制的“流水线”。
•防御方的反应时间被压缩到了分钟级。从发现暴露设备到生成可用的攻击脚本,耗时极短,几乎没有留下处置的窗口。
•流量识别难度加大。攻击全程使用合法库、合法协议和合法测绘服务,流量特征与正常通信没有区别,传统安全设备很难区分。
为什么补丁无法防御这类风险
西门子官方明确表示,本次攻击涉及的产品并未出现新增漏洞。攻击者利用的是陈旧的固件、缺失的身份认证,以及直接暴露的工业协议。
补丁修复的是已知漏洞,AI利用的却是配置缺陷和协议裸奔,后者不在补丁的覆盖范围内。
为什么传统防火墙拦不住这类攻击
传统防火墙的判定依据是IP、端口与特征库。而AI攻击西门子 PLC时,来源IP可能合法,端口是标准的102,协议是标准的S7。在防火墙看来,这与工程师的正常运维并无区别。
防火墙读不懂S7协议报文的内容,也就分不清一次“读状态”的正常巡检和一次“写梯形逻辑”的恶意篡改;它同样拦不住伪装成“监控工具”的AI脚本。单从流量特征看,那确实就是一个监控工具。
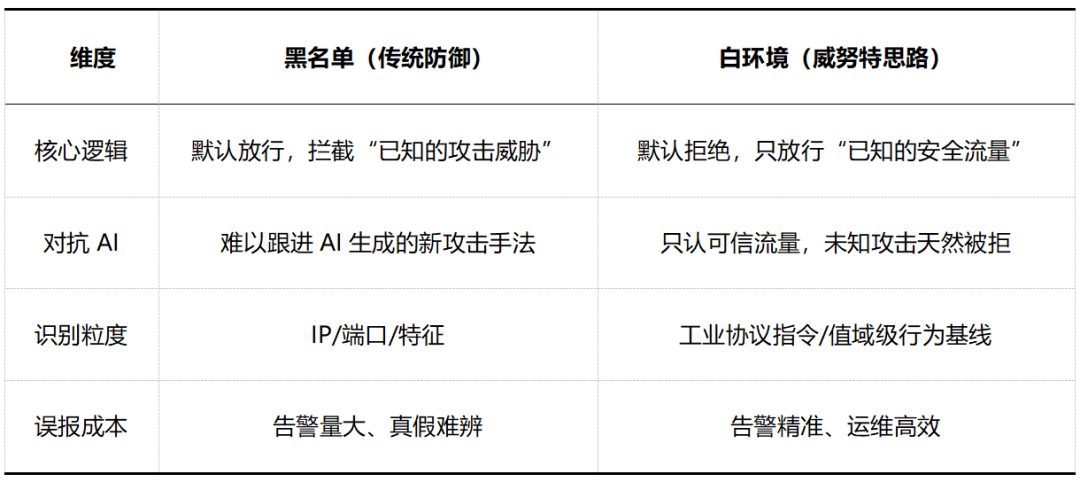
边界防御失效,原因在“黑名单”思维:它只能拦截已知威胁,AI却能随时生成从未出现过的攻击手法。黑名单与白环境的差异如下:
威努特的思路
"白环境"纵深防御体系
由于黑名单难以跟上AI的进化速度,威努特选择另一条路径:只认“白”的。所谓白环境,即默认不信任一切,仅放行已知可信的流量、程序与行为。AI生成的脚本无论采用何种手法,只要不在白名单之内,便无法获得执行空间。
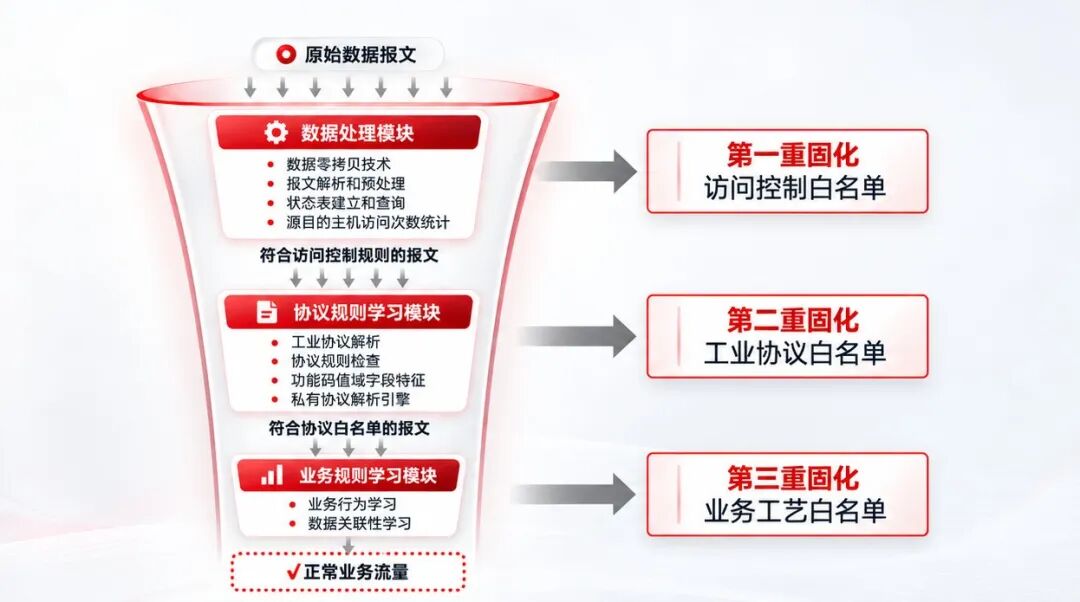
图:威努特白环境防护理念
威努特基于“白环境”的安全理念,在网络边界、通信行为与主机终端三个层面构建递进式防御。
第一重|边界隔离"白环境":让AI脚本进不来
这一层由威努特工业防火墙承担,它支持Siemens S7、Modbus、OPC、IEC 61850、IEC 104等一百余种工业协议的报文解析,控制粒度可达指令级乃至值域级。
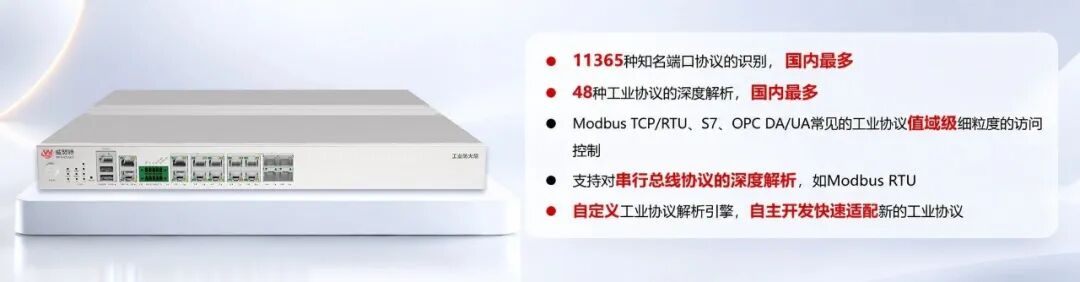
图:工业协议值域级访问控制
以本次受攻击的S7协议为例,工业防火墙能够区分读与写操作、识别寄存器区与DB数据块,并控制点类型与数值范围。AI脚本试图写入PLC控制逻辑时会被精确拦截,工程师的正常读操作则不受影响。
换言之,合法的业务照常运行,AI 脚本则无法进入。
第二重|异常检测:识别异常通信行为
对于从内部发起、已经进入网络的攻击(例如通过接入笔记本电脑或U盘),可旁路部署威努特工控安全监测与审计系统。该系统基于“白名单+智能学习”机制为工控网络建立通信与行为基线,一旦出现偏离基线的行为,例如一台此前从未出现的设备突然通过 snap7连接PLC,系统将实时告警并联动处置。
AI攻击擅长伪装成正常流量,行为基线正是针对这一特点:它不判断流量“像不像攻击”,只判断“是否符合设备的一贯行为”。
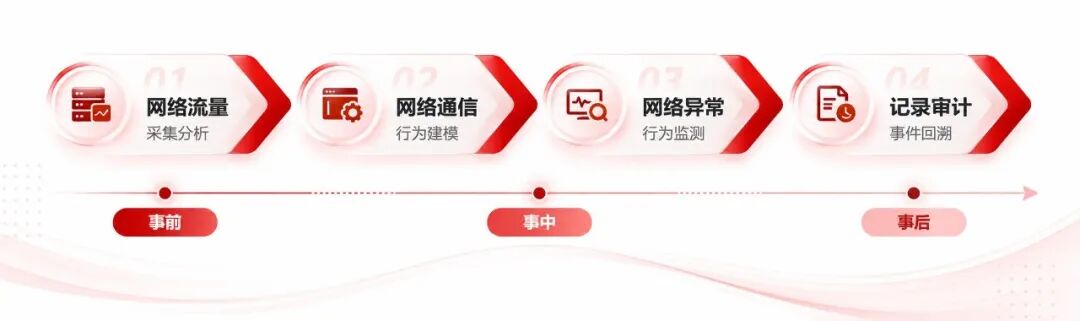
图:工控安全监测与审计系统网络+工业协议白名单基线监测
第三重|主机免疫:阻止恶意程序运行
若攻击者突破前两道防线,试图在工程师站、操作员站上落地并执行恶意代码,威努特工控主机卫士将守住最后一道防线。它采用文件白名单机制,仅允许可信程序运行,任何未经授权的程序,包括 AI生成的脚本均无法执行,从而在“执行”环节切断攻击链条。
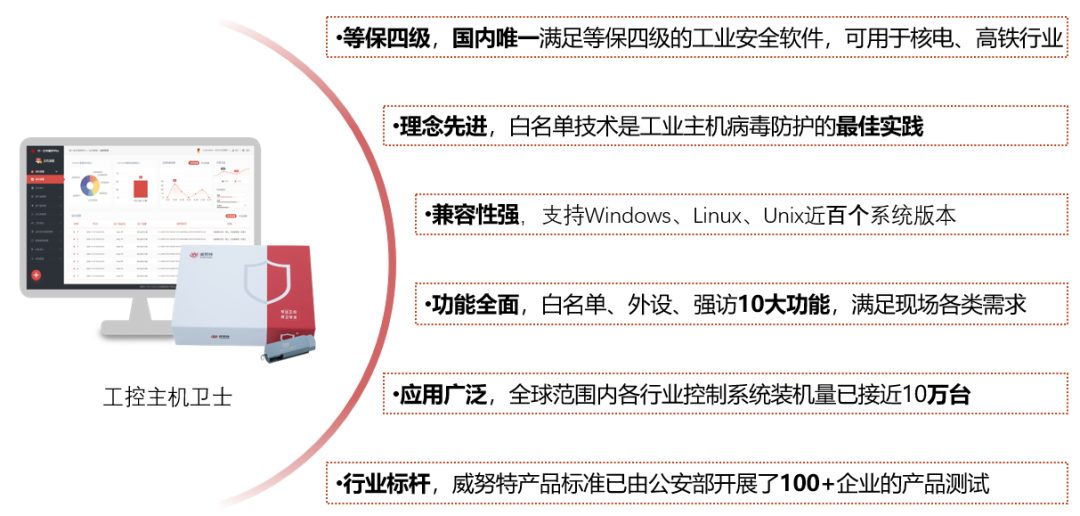
图:工控主机卫士守护工业主机安全
一个中心|统一安全管理平台
最后,通过统一安全管理平台将各安全产品汇聚,实现安全策略集中下发与告警处置的闭环,使各防御节点从孤立转为协同。
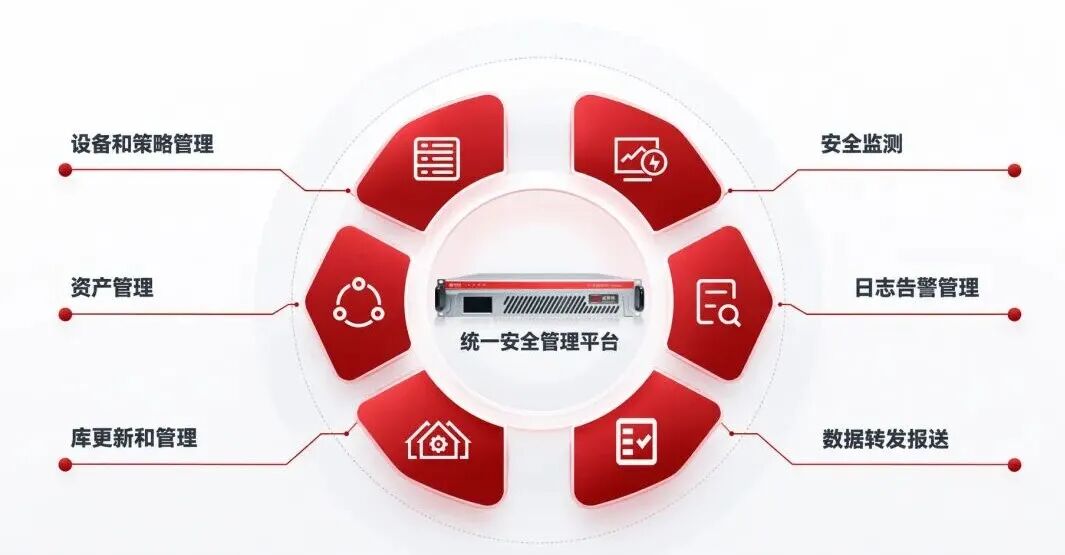
图:统一安全管理平台全景工业安全可视化
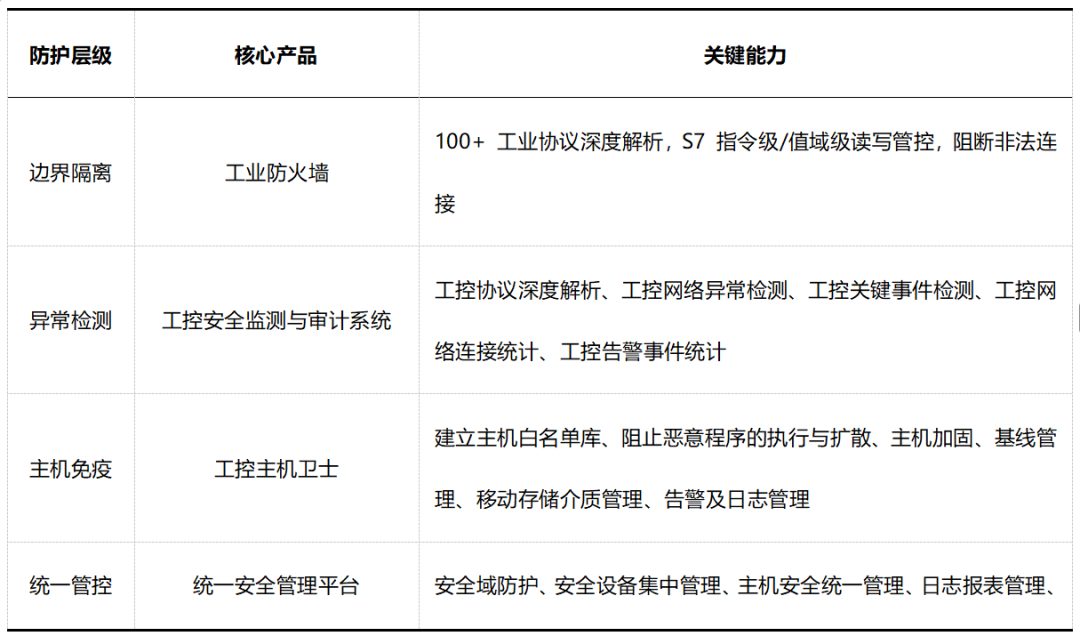
三重防护的能力分工,总结如下:
结 语
AI攻击工控,已经从假设变为现实。需要警惕的不仅是AI本身,还有那些停留在黑名单思维的防御体系。
威努特以白环境纵深防御给出另一条路径:
网络边界上,只放行经过验证的流量;
通信层面,以行为基线识别异常;
主机终端,用文件白名单限制程序运行。
白环境的核心,是从源头限定可信范围,而非被动追随攻击手法的变化。在AI成为攻击工控系统重要手段的同时,无需过度担忧,威努特将会为您持续守护工控网络安全。