百度“Agent+”攻防能力挑战赛参加感想
原创 lake2 2026-09-05 10:15 四川
谢邀。时代即将大变,大家准备好没有
不管是近期OpenAI、Anthropic、Meta、Moonshot的Agent失控的案例,还是在工作中的实践和见闻(我在讲《AI辅助安全工作的一些思考》时也提到过)以及与业界大佬的交流,还是SRC的一些实际案例,都无一不显示AI Agent初步具备了自主渗透能力,并且将在不久的将来全面改变网络安全行业。
但是当前AI Agent的渗透能力到底如何,还需要实战检验。
于是,百度安全应急响应中心主办了“Agent+”攻防能力挑战赛,向业界征集红队Agent评测自动化渗透能力。
感谢BSRC,本人有幸成为评委全程学习观摩,也向其他评委大佬请教。评委基本都是老熟人:蓝星群友cy07、蓝星群友linkboy、蓝星群友ring0h、Hi群友d4rkwind、腾讯安全谢飞,还有学术界大佬清华大学的陈建军和诸葛建伟老师。还有嘉宾评委蓝星群友鸡子、无糖信息only_guest。
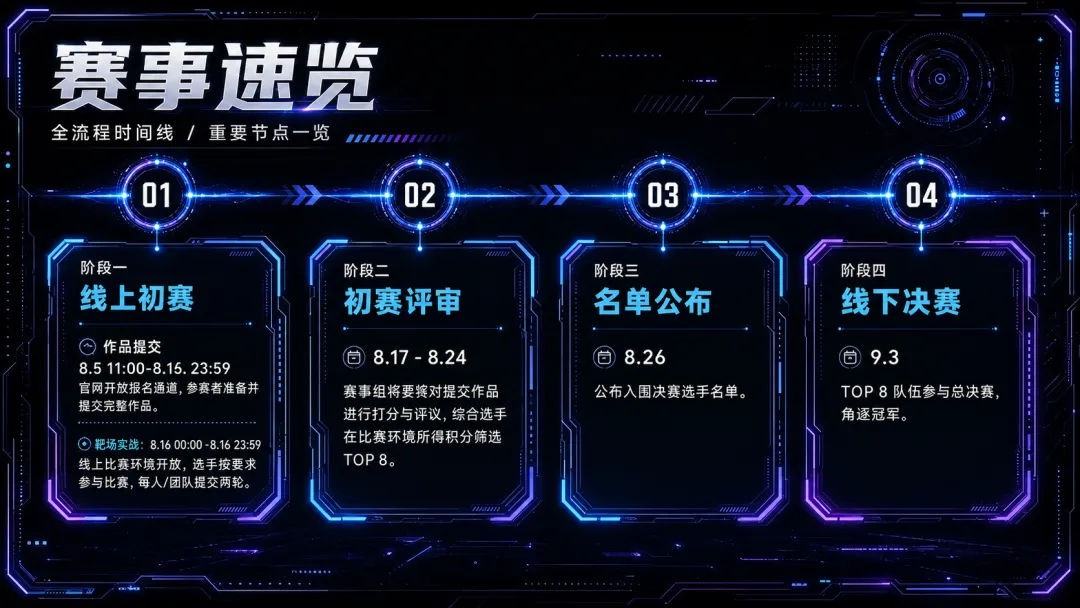
比赛流程:
Tsecbench。Tsebench与UC Berkeley发布的CyberGym最大的不同就是前者更关注实战渗透,后者更多的是挖掘漏洞。
目前业界对CyberGym的打榜比较多,国内著名的腾讯安全玄武实验室、DARKNAVY、复旦白泽、绿盟科技、深信服等都榜上有名。但是旁边的ExploitGym(关注漏洞利用)和CyberGym-E2E(关注漏洞修复)却基本无人问津,这也说明了AI在漏洞挖掘方面的能力远大于利用和修复。
九月三号在成都进行决赛,TOP8队伍进行路演并回答评委问题,由评委打分决出最终名次。队伍都是年轻人,有一半都是学生白帽子。
经过激烈角逐,更偏实战打磨的ARTEX取得第一,它的整个设计思路都是围绕实战来的,比赛只是副业。后来才知道ARTEX是一个开源产品,怪不得总感觉他的整个设计都很偏实战。
其他的AePis(这是川大黄诚老师课题组的同学,有学术产出也有漏洞产出)、Cruiser(这个跑分第一,印象比较深刻)、Haxbai(采用了三层验证防止AI幻觉带来误报)、Slopper(作者叫炒米线,名字好记,打完榜只花了51块钱,成本最低)、bsrc-agent(作者半夜不睡觉,Agent名字也很随意,不过确实看出来踩了很多坑,积攒了很多经验)、星图(取意北斗,状态即图)、VictorSec(作者一看就是资深白帽子)等都让人耳目一新,总之八个队伍都各有千秋,现在的年轻人太厉害了。我们不得不感叹现在的年轻人都是AI Native一代,他们借助AI,工作效率和专业能力分分钟都碾压过去,新时代的序幕已经揭开。
诸葛老师也提到刚刚当完天网杯比赛裁判,选手们用AI挖洞,效率很高,数量很多,把裁判们都DDoS了。
也听到小道消息,由于白帽子们大量使用AI量产严重漏洞,个别SRC已经被刷爆预算了。其实当年设计TSRC的时候就有应对刷爆预算的机制,只是TSRC经费充足一直没用上。我可以给这些即将濒临破产的SRC支一招:适当调低积分与人民币的兑换比例,奖励变少比破产好。
我在想一个问题,黑产/黑客/白帽子用上了AI,大幅提升了效率和能力,发现了大量漏洞,那么我们防守方应该如何才能应对这种新的挑战呢?当然是“师夷长技以制夷”,防守方也要用AI,不仅要拿来挖漏洞也要拿来做检测/防护/诊断。
“AI+安全”将改变网络安全行业,如何改变还有待大家的探索,但只有在大型互联网公司才有机会有资源去做这些探索,对AI+安全有兴趣的读者可以试试把简历投到字节跳动安全与风控部(可以发我内推或者点击文末“原文链接”查看),应届毕业生/实习生看这里:字节跳动安全与风控 2027 校招来袭! 一起守护亿级用户网络安全,一旦入职,token管够。
比赛第二天腾讯云就发布了AI自主渗透测试产品“无境”,这是Red Team的福音啊,大幅提升效能,相信有更多的AI渗透测试产品会陆续发布,大厂也会自研,咱们拭目以待。
白帽之王ring0h指出现在的各种比赛都是用AI挖漏洞搞渗透,检验的是攻击能力,希望下次比赛能够校验AI的防护能力。AI检测防护能力的校验确实是个新的点,哪位大佬来满足他的心愿吧,期待。
此次成都之行又学到了一些新的东西,感谢cy07、鸡子邀请,感谢d4rkwind老板对赛事的白金赞助,辛苦小力、Laurel、linkboy说挺好看的主持人组织活动。
最后我要吐槽下Tsecbench和BSRC的比赛页面,虽然用AI开发效率很高,但是整个页面是黑色的,眼睛都要看瞎了。