通缉令背后的数字面包屑,从贝迪案看开源情报如何猎杀跨国诈骗犯
原创 无名 2026-09-07 11:19 辽宁
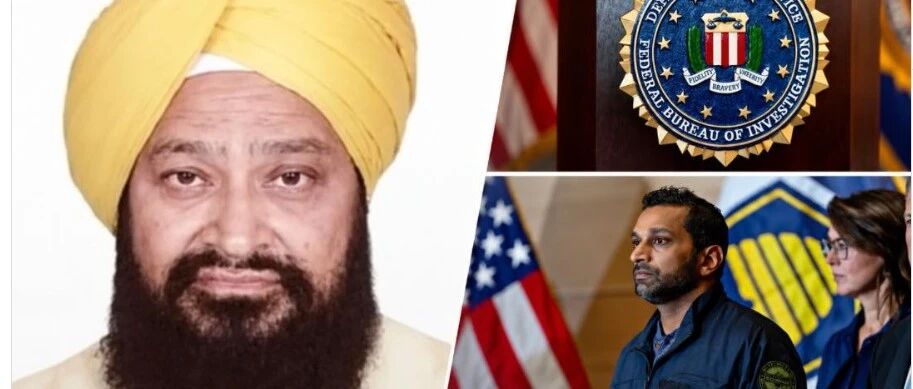
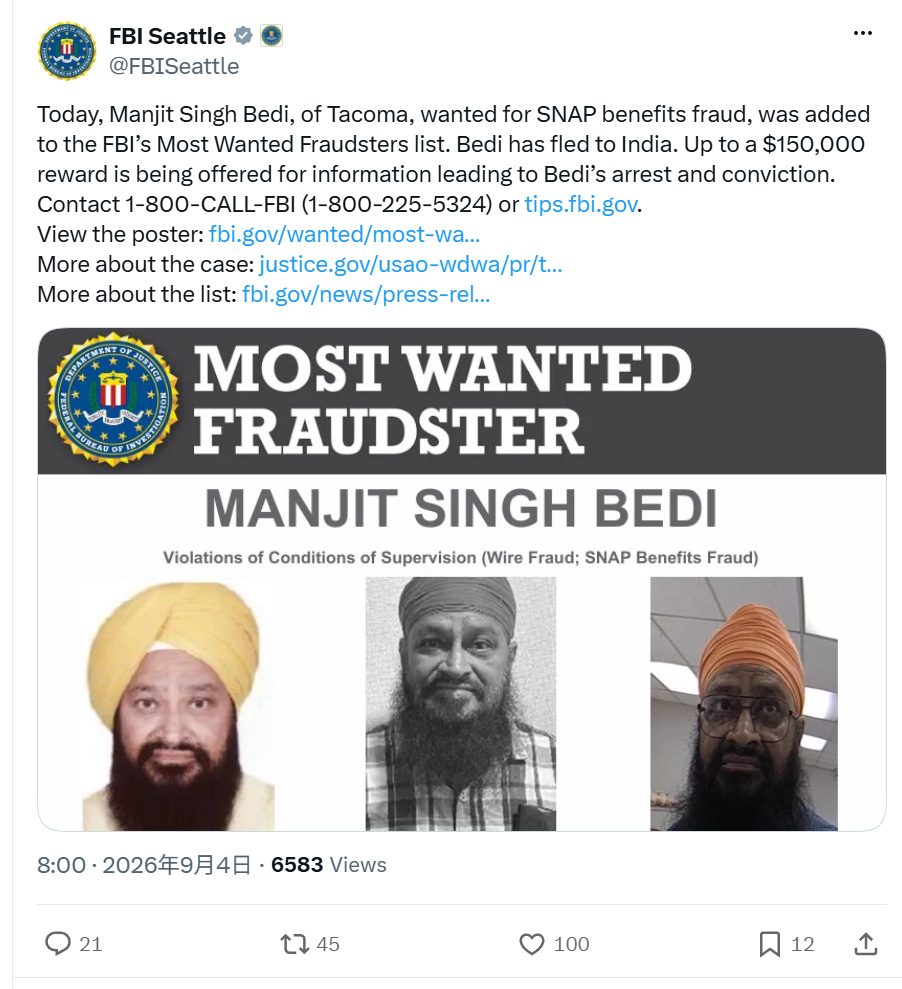
2026年9月初,美国联邦调查局做了一件很"网红"的事——像追星一样地"通缉"起了自己的诈骗犯。悬赏1.42亿卢比(约合15万美元),缉拿一个在华盛顿州塔科马开杂货店的印度裔美国公民,曼吉特·辛格·贝迪(Manjit Singh Bedi)。
案子本身并不惊天动地。
一个开着"亚洲杂货店"的小老板,把顾客的电子福利转账卡(EBT卡)当成提款机,该给食物却给现金,自己揣走一半好处费,前后骗了美国政府至少60万美元。
这在美国社会福利欺诈的世界里,连"中等规模"都算不上,真正的大鱼动辄上亿美元。
可这条新闻真正值得情报圈拿出放大镜研究的,不是案件本身的金额,而是这个案子如何在短短几个月内,从起诉、列入通缉名单、悬赏、锁定行踪,直到在印度贾兰达尔落网,全程几乎就是一部开源情报追凶实录。
这篇文章,就带你从情报分析的视角,拆解贝迪案背后的方法论,顺便聊聊另外两个同样在2026年上榜的"难兄难弟"——一个骑虎难下的德国投资骗子,一个把劣质军用零件卖给美国航母的土耳其"商人"。
三个案子,三种诈骗类型,却共享着同一套可以被开源情报"猎杀"的逻辑。

贝迪案的时间线是一场教科书式的"追逃"
贝迪是入籍美国的印度裔公民,2024年3月到2025年6月间,利用他在塔科马经营的"亚洲杂货店",参与联邦政府的补充营养援助计划(SNAP)欺诈——本该刷卡换取食品,他却直接给现金,再从中抽走大约一半的钱,累计骗取至少60万美元。
案发之后,他一度被允许"无需逮捕"出庭应诉,只是被要求交出护照、留在华盛顿州境内候审。
结果呢?他直接开车越境进入加拿大,再辗转飞往印度。
2026年5月21日,美国联邦地方法院对他发出逮捕令,罪名是"违反监管条件"。
三个月后的9月初,FBI局长卡什·帕特尔宣布,把贝迪连同另外两人一起列入"头号通缉诈骗犯"名单,悬赏15万美元。
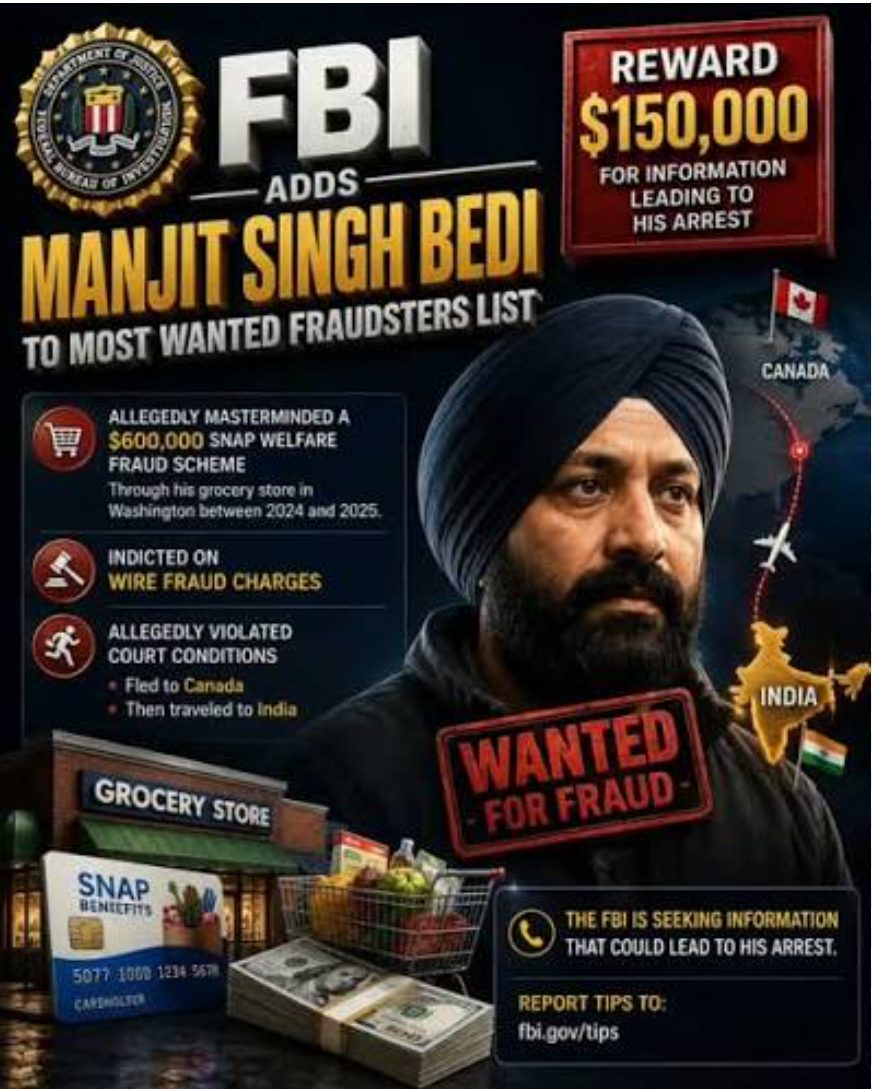
而这份通缉令公布后不到48小时,印度旁遮普邦警方就在贾兰达尔把他抓获。
从"发通缉令"到"落网",中间只隔了一个周末。
这个速度不是巧合,而是开源情报体系提前铺好路的结果。
FBI"头号通缉诈骗犯"名单的诞生
要理解贝迪案,必须先理解它所处的更大棋局。
2026年6月4日,FBI联合白宫反欺诈工作组,正式推出了一份全新的名单——"头号通缉诈骗犯",这是与传统的"十大通缉犯"平行、但专门针对大规模金融欺诈案的新榜单。
这份名单一诞生就带着极强的"绩效导向"色彩。
首批上榜八人,涉案金额从130万美元到12亿美元不等。
到9月贝迪落网时,该榜单已累计增至15人,其中4人被抓获,合计涉案金额超过20亿美元,累计潜逃天数接近4000天。
FBI局长帕特尔在社交媒体上直言不讳:"我们已经抓获了四名涉嫌在三大洲犯下近20亿美元欺诈罪的嫌疑人,联邦调查局不会放慢脚步"。
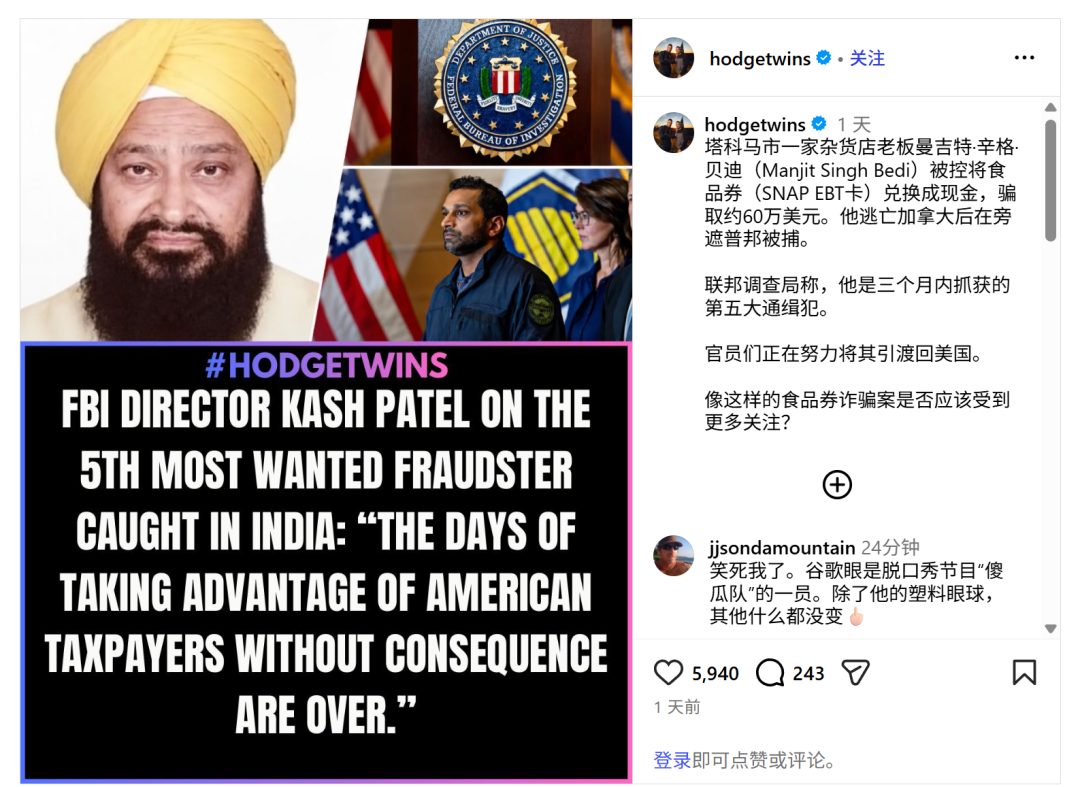
这句话听起来像是官方通稿的自我表扬,但背后藏着一个值得情报分析人士认真琢磨的信号:
美国执法机构正在把"悬赏通缉+社交媒体曝光+国际协作"打包成一套可复制的标准化流程,而这套流程的效率,高度依赖开源情报支撑。
换句话说,这不是靠某个特工神来一笔破的案,而是靠一整套可以被拆解、被学习、甚至被普通研究者复现的调查方法。
案例一:贝迪——一个杂货店老板的"数字面包屑"
任何跨境逃亡者,只要还想活得像个正常人,就必然会留下可被追踪的数字痕迹。
贝迪案完美验证了这条铁律。
先看第一层痕迹:身份与资产的公开注册信息。
贝迪的杂货店"亚洲杂货店"是在华盛顿州依法注册的实体商业,任何人都可以通过华盛顿州务卿网站的公司注册数据库查到店铺法人、注册地址、经营范围等基础信息——这类工商登记数据在美国绝大多数州都是公开可查的,是开源调查的第一站,几乎零成本、零门槛。
第二层痕迹:司法记录本身就是最权威的开源情报源。
美国联邦法院的PACER系统(Public Access to Court Electronic Records)收录了几乎所有联邦刑事案件的起诉书、传票、逮捕令原文。贝迪的逮捕令、起诉罪名(电信欺诈与SNAP福利欺诈)、法院文号,全部可以在联邦调查局西雅图分局官网发布的通告和相关新闻报道中交叉核实。
这种"官方一次源+媒体二次报道"的双轨验证,是情报分析里最基本的信源交叉验证方法——永远不要只信一个来源,哪怕它看起来权威。
第三层痕迹:跨境边境记录与移民数据的间接推断。
贝迪从华盛顿州开车越境进入加拿大再转往印度,这条路线本身透露出一个重要信号——他很可能利用了美加边境陆路口岸相对宽松的例行检查,而非直接从美国机场出境(护照已被没收,机场出境几乎不可能)。
这种"通过第三国转机规避边境管制"的模式,在近年跨境经济犯罪逃亡案例中反复出现,值得每一个做涉外调查的分析师建立专门的模式库去归类比对。
第四层,也是最关键的一层:社交媒体与本地警方的联动。
印度旁遮普邦警方在抓捕后对媒体的公开说明中提到,他们是根据"美国头号通缉诈骗犯名单"上的信息锁定贝迪行踪的。
这说明FBI在公布通缉令时,同步向国际刑警组织渠道和相关国家执法部门做了信息推送——这是一种典型的"公开情报+执法协作双轨制"打法:一边把案情和照片摆在阳光下让全球网民帮忙盯梢,一边走官方渠道直接对接对方国家警方。
这也解释了为什么从通缉令发布到落网只用了不到48小时——旁遮普警方显然早有准备,只是在等一个可以公开行动的"官方触发点"。
案例二:弗里施——投资诈骗犯的"三国流窜"
与贝迪的"小打小闹"相比,2026年同批上榜的德国籲——伯恩哈德·尤根·弗里施(Bernhard Eugen Fritsch)的案子更有情报分析的嚼头。
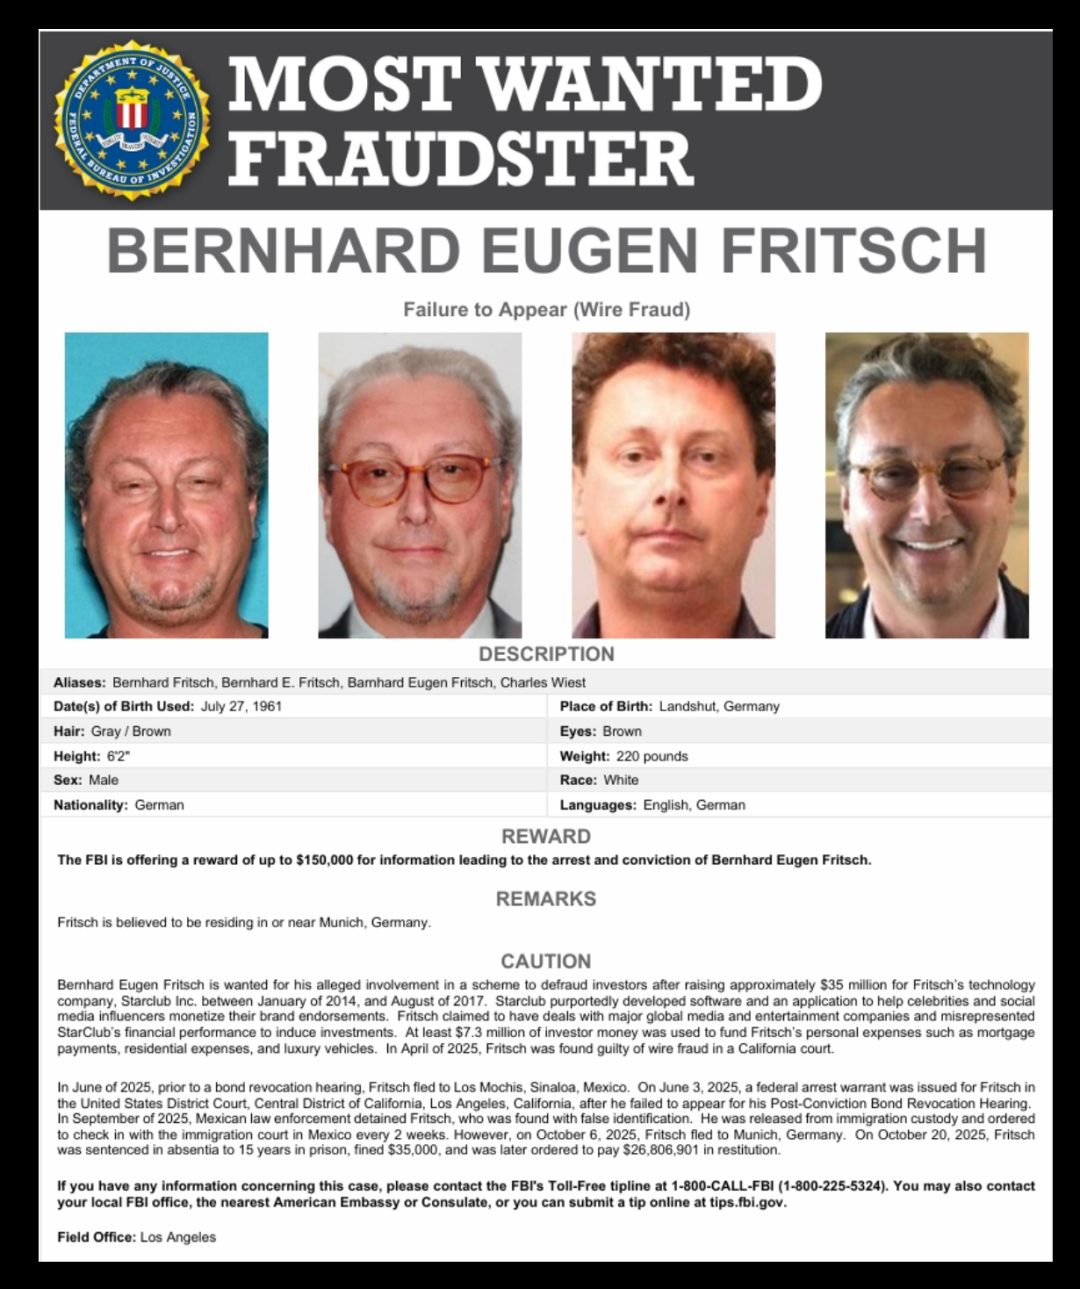
弗里施是一名已被定罪的投资诈骗犯,曾用"伯恩哈德·弗里施""查尔斯·维斯特"等多个化名活动。
他的诈骗手法属于典型的证券投资欺诈——利用虚假的投资项目诱骗受害人投入资金,这与近年来席卷全球的"杀猪盘"式投资诈骗有相似的心理操纵逻辑,尽管手法细节不同。
情报价值最高的地方在于他的逃亡路线:被判刑前潜逃出境,先去了墨西哥,后又转往德国老家,因他出生于德国兰茨胡特,持有德语和英语双语能力。
这条"美国→墨西哥→德国"的路线图,暴露出一个跨国经济犯罪逃亡者常用的策略:先利用邻近且引渡合作相对松散的国家做"中转缓冲区",再回到有国籍纽带、语言文化熟悉、且引渡条件更为复杂的母国长期蛰伏。
这种案例的价值在于教会如何用"多化名交叉检索法"来追踪嫌疑人,当一个人使用多个曾用名活动时,单一姓名检索往往会漏掉关键信息。
真正专业的做法是把所有已知别名(在弗里施案里是四个不同拼写变体)全部输入到公开的企业注册数据库、破产记录、房产登记网站中逐一排查,往往能在意想不到的地方(比如某个化名注册的LLC、某处房产的共同署名人)发现关键线索。
FBI在悬赏公告中主动列出全部已知别名,本身就是在向公众和国际执法伙伴发出一份"检索关键词清单"。
案例三:辛姆塞克——把劣质零件卖给航母的"国家安全级"骗局
如果说贝迪案是"街头智慧型欺诈",弗里施案是"金融操纵型欺诈",那么第三个案例——土耳其籍商人奥努尔·辛姆塞克(Onur Simsek)则直接踩到了美国的红线,这也是小编认为这批案子里最值得深挖的一个。
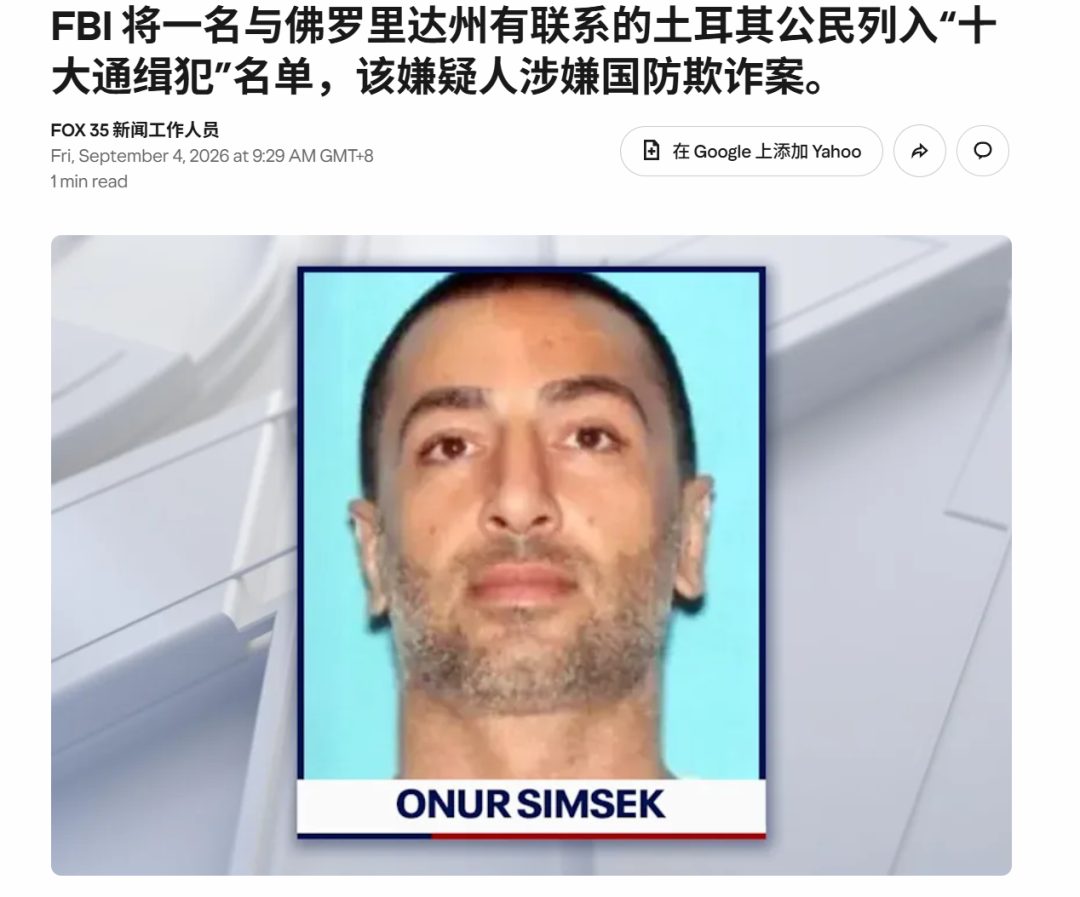
辛姆塞克在2019年4月到2022年2月期间,利用一家佛罗里达中部的"空壳公司",冒充经过审核的美国本土制造商身份,拿到了向美国国防部供应关键军用零件的合同。
但这些零件实际上是在土耳其生产,运到美国后经过重新包装,伪装成符合美国生产标准的产品。
这些不合格零件被用于尼米兹级、福特级航空母舰、潜艇、海军陆战队装甲车以及陆军M1"艾布拉姆斯"主战坦克这类高价值武器平台。
事后检测证实,这批零件根本不符合规格要求,存在影响关键军事系统安全的隐患。
最让人哭笑不得的一点是——辛姆塞克早在2018年就因为类似的采购欺诈案在美国被判刑,并被明令禁止再与美国政府做生意。
也就是说,这不是一个"新手小白"犯的错,而是一个"惯犯"顶风作案,顶着被列入政府黑名单的身份,又一次钻了供应链审核的漏洞。
美国总务管理局(GSA)监察长办公室对此毫不掩饰地表达了愤怒:"辛姆塞克的采购欺诈剥夺了纳税人的价值,剥夺了诚信企业的公平机会,并转移了本应服务于美国军人的关键资源"。
这个案子给情报分析带来的方法论启示,比前两个案子更深刻。
军事供应链欺诈的关键线索,往往藏在三类公开可查的档案里:
一是美国政府采购公开数据库(如USASpending.gov和SAM.gov,即"System for Award Management"),这类数据库记录了每一份联邦合同的中标企业、合同金额、履约期限,任何人都能免费检索;
二是出口管制清单与制裁名单的交叉对照,美国商务部工业安全局(BIS)和财政部海外资产控制办公室(OFAC)都维护着被禁止或受限交易实体的公开名单,一旦发现某企业曾被列入"被拒绝人员清单"却仍在活跃投标,这本身就是一个极高优先级的红旗信号;
三是产品溯源与供应链审计记录,这类信息虽然不总是公开,但涉及军用装备的失效分析报告、国防部监察长(DoD OIG)与国防刑事调查局(DCIS)的联合调查通稿,往往会披露关键的供应商造假细节,这正是辛姆塞克案曝光的主要渠道。
辛姆塞克一案的侦办阵容也很说明问题——GSA监察长办公室、FBI、国防刑事调查局(DCIS)、国土安全调查局(HSI)四家机构联合行动。
这提示凡是涉及安全的经济犯罪调查从来不是单一部门能独立完成的事,跨部门数据共享和联合行动机制,才是揪出此类"结构性造假"的关键。
三个案子放在一起看,能读出什么门道
把贝迪、弗里施、辛姆塞克三个案子并排摆在桌上,你会发现一个有趣的规律:诈骗的"技术含量"越低,追凶速度往往越快;诈骗的"系统性"越强,潜藏时间往往越长。
贝迪从案发到落网前后不到两年半;辛姆塞克从2018年首次获刑到2026年仍在潜逃,已经拖了将近八年。
这背后的逻辑并不复杂——个体化的福利欺诈,数字痕迹相对单一,一旦被官方悬赏"精准聚焦",本地警方配合公开信息很容易锁定;而涉及供应链、跨国空壳公司、多层身份包装的系统性欺诈,追查链条天然更长,需要多个部门、多个国家的协作才能啃下来。
另一个共性,是"名声"本身正在被FBI当作一种执法工具在使用。把嫌疑人的照片、化名、涉案细节、悬赏金额,以近乎"娱乐化"的方式在官网、社交媒体上广泛传播——这套打法本质上是在把每一个普通网民都变成潜在的线人网络节点。
这也解释了为什么贝迪案能在通缉令公布不到两天内就宣告落网:信息扩散的速度,已经超过了逃亡者能够藏身的地理速度。
你也能做的"桌面调查"
聊了这么多方法论,下面想强调一点,开源情报调查并不是特工或分析师的专利,普通人完全可以在合法合规的前提下,用同样的思路核实身边遇到的可疑信息。
如果想核实一家企业或个人的可信度,可以按照这个顺序走一遍最基础的流程:
1、先查所在州的公司注册数据库,确认实体是否真实存在、注册信息是否与对外宣传一致;
2、再查涉及美国政府采购的,可以去USASpending.gov核实合同履约记录;
3、涉及金融投资的,可以到美国证券交易委员会(SEC)的EDGAR系统或美国金融业监管局(FINRA)的BrokerCheck核实资质;
4、如果怀疑对方可能涉及制裁或出口管制问题,可以直接在OFAC的制裁名单查询工具里输入姓名或公司名做免费检索。
这些工具全部对普通公众开放,不需要任何专业授权,只需要多一分警惕心和多花十分钟时间。
FBI在每一份通缉公告末尾都会附上举报渠道:免费热线1-800-CALL-FBI,在线举报系统tips.fbi.gov,或就近联系美国大使馆、领事馆。
这看似是一句官方套话,实际上恰恰体现了开源情报体系的核心哲学——情报从来不是少数人的特权,而是全社会共同参与、共同验证的一张网。
情报读书会知识星球工作日分享热点研判与深度研判分析类原创资料,现已分享993篇研判资料可供下载。
情报读书会知识星球今日分享:
【深度研判】2026年首届韩国—中亚峰会评估机制升级、资源竞合与地区秩序影响(资料编码260905993,52页,21248字)
【热点研判】“自由欧洲电台”炒作俄特维尔州利西岛实验生理中心涉嫌生物武器研究,相关生物安全叙事对中俄科技合作的外溢风险(资料编码260904992,17页,6602字)
【热点研判】俄媒借普京“机会是有的”释放俄乌和谈信号,并将其与中俄贸易增长预期相捆绑,相关政治经济叙事及涉我风险研判(资料编码260904991,13页,4801字)
【深度研判】美国以防范网络安全“后门”为由宣布国家紧急状态并限制采购外国产电力系统设备,相关供应链安全审查及涉我设备排除风险需关注(资料编码260904990,44页,18138字)
【深度研判】鲍曼莫斯科国立技术大学第四系泄密事件暴露俄军网络作战人才培养链路,其与俄军总参谋部情报总局相关单位联系值得关注(资料编码260904989,38页,16572字)
【热点研判】美国借G20平台推动十九国就所谓“非市场”廉价出口问题对我施压,需警惕协同构筑贸易壁垒及争夺全球经贸规则话语权动向(资料编码260904988,18页,6603字)
【热点研判】美澳防长华盛顿会晤后宣布加快美军在澳兵力部署,需关注西澳核潜艇轮换及美军全域存在扩张带来的地区安全风险(资料编码260904987,17页,6453字)
【深度研判】德国联邦情报局借科隆国际游戏展招募网络技术人才,游戏玩家向网络特工转化及德国强化对俄网络攻防对我安全启示(资料编码260904986,41页,17291字)