【已复现】JimuReport 远程代码执行漏洞
长亭安全应急响应中心 2026-08-31 19:04 北京
检测业务是否受到此漏洞影响,请联系长亭应急服务团队!
JimuReport(积木报表)是 JeecgBoot 生态中的在线报表设计与导出组件,主要用于数据查询、报表生成和文件导出,常见于企业管理与数据可视化场景。
2026 年 8 月 31 日,长亭安全应急响应中心监测到 JimuReport 存在未授权远程代码执行风险。攻击者无需登录即可调用自动导出功能,将恶意表达式注入查询参数,可能在目标服务器上执行任意操作系统命令,造成服务器被控制、敏感数据泄露或内网横向移动。截至通告发布,JimuReport 2.5.1 与 JeecgBoot 3.9.5 已提供修复版本,建议相关用户立即核查并完成升级。
漏洞描述 Description
01漏洞成因
JimuReport 2.5.0 自动导出功能存在未授权远程代码执行漏洞。执行 PDF 导出时,服务端会将请求中的查询参数并入报表查询对象,并对以特定前缀开头的参数执行 Aviator 表达式。JimuReport 2.5.0 仅限制了部分 Aviator 特性,静态方法调用等能力仍处于可用状态,攻击者可以借此调用 Groovy 执行链,进一步启动操作系统进程。
漏洞影响
攻击者可在 JimuReport/JeecgBoot 服务进程权限下执行任意操作系统命令,可能导致敏感数据读取、恶意文件写入、业务系统沦陷或内网横向移动。实际影响范围取决于服务账户权限、网络连通性及部署隔离情况。
处置优先级:高
漏洞类型: 远程代码执行
漏洞危害等级: 高
触发方式: 网络远程
权限认证要求: 无需权限
系统配置要求: 默认配置
用户交互要求: 无需用户交互
利用成熟度: POC/EXP 已公开
修复复杂度: 低,官方已提供修复方案
影响版本 Affects
02JimuReport <=2.5.0
JeecgBoot <=3.9.3(捆绑 JimuReport 2.5.0 starter)
解决方案 Solution
03升级修复方案
建议将 JimuReport 升级至 2.5.1 或更高版本;使用 JeecgBoot 的用户建议升级至 3.9.5 或更高版本,并确认报表 starter 已同步升级。升级前请备份配置和报表数据,并在测试环境验证导出、插件调用等相关功能。
临时缓解方案
建议在网关或 WAF 层对 JimuReport 自动导出接口增加强制认证,拒绝未登录或无有效 Token 的请求,并将接口限制在可信网段;若业务不依赖 API 导出,可暂时阻断该接口的外部访问。漏洞复现 Reproduction
04长亭安全应急响应中心已完成复现验证。在 JimuReport 2.5.0 验证环境中,无需登录即可进入 PDF 导出流程;受控参数进入 Aviator 表达式执行链并调用 Groovy,确认目标进程执行命令并在容器内写入文件。验证结果表明,命令以 JimuReport 服务进程权限执行。
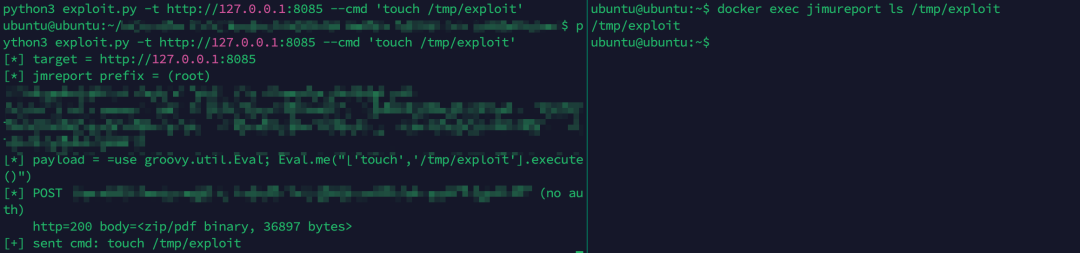
验证环境中确认命令执行后的文件写入
产品支持 Support
05洞鉴:默认支持资产指纹识别,预计2026年8月31日发布应急POC
全悉:已发布更新包支持该漏洞利用行为的检测
雷池:已发布自定义规则支持该漏洞利用行为的检测
时间线 Timeline
062026 年 8 月 31 日 长亭安全应急响应中心发布通告
长亭应急响应服务
全力进行产品升级
及时将风险提示预案发送给客户
检测业务是否受到此次漏洞影响
请联系长亭应急服务团队
7*24小时,守护您的安全
第一时间找到我们:
邮箱:support@chaitin.com