SpooNMAP 长大了:发现报告、本地 LLM 检测,还有少得多的干等
Larry Spohn 2026-08-28 12:26 中国香港
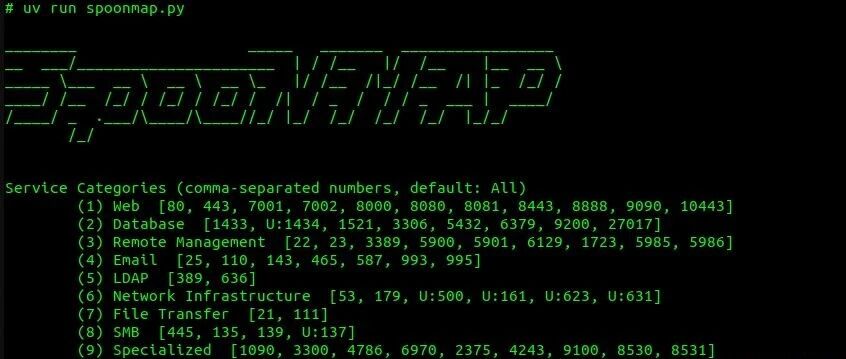
SpooNMAP 升级:不再止步于开放端口,新增按严重度排序的发现报告、本地 LLM 暴露检测、15 个自定义 NSE 脚本、防火墙友好的主机发现与断点续扫。
原文链接 | 作者 |
|---|---|
Larry Spohn |
不久前,我们发布了 SpooNMAP。这是一个小巧的包装器:让 masscan 去做它最擅长的事(以离谱的速度找出开放端口),再把结果交给 Nmap 去做它最擅长的 banner 抓取。它的全部意义就在于让你更快地开始 hack,而且确实做到了。大家用上了它,反响也很好。后来 vibe coding(氛围编程)来了,随之冒出一大堆“你知道怎么让它更好用吗?”之类的点子,等着逐一落实。
这次发布是个大更新。SpooNMAP 过去到“这是你的开放端口”就打住了。现在,它会继续往下走,告诉你哪些端口真正有意思,而且比以前更快!
从端口扫描器到发现报告生成机
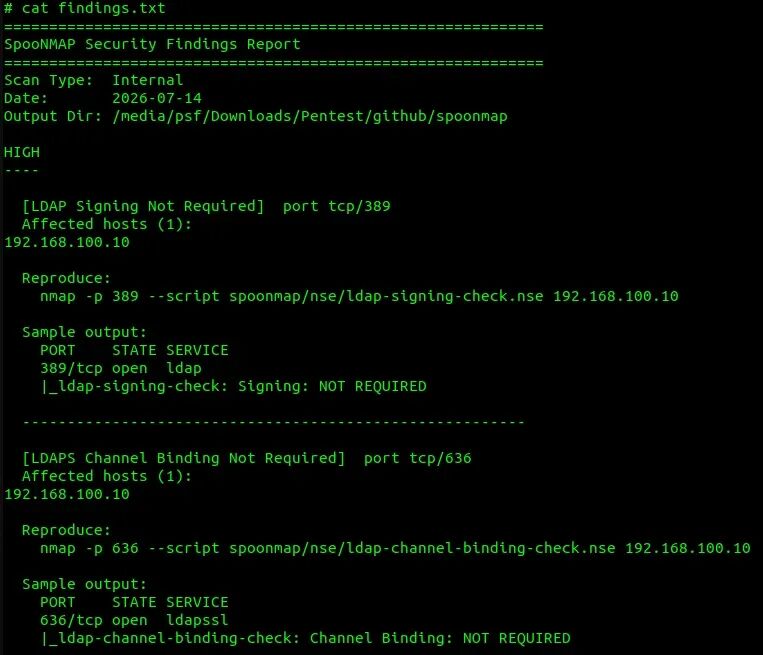
SpooNMAP 现在会针对它发现的服务运行具备上下文感知能力的 NSE 脚本,并为你生成一份真正的、按严重程度排序的发现报告。开启脚本扫描后,你会得到 findings.txt、findings.md和 findings.json,每条发现都标注了 CRITICAL/HIGH/MEDIUM/LOW 等级,并附带一条复制粘贴即可复现的命令。
开箱即用,它就能标记出匿名 FTP、弱 SSH 加密套件、SMBv1、NFS 导出、暴露在外的 MSSQL 实例、弱 RDP 加密、过期证书、未启用签名或通道绑定的 LDAP、匿名 LDAP 枚举、默认 SNMP 团体字符串、未经认证的 VNC,以及一大堆其他问题。内网扫描与外网扫描会使用不同的脚本集,因为从外面值得检查的东西,和进入内网后值得检查的东西并不一样。
我们还捆绑了 15 个自定义 NSE 脚本,专门覆盖官方自带脚本库没有涉及的内容,包括从 IPMI/BMC 接口捕获 RAKP 哈希(可直接丢进 Hashcat mode 7300)、DameWare 检测(CVE-2019-3980)、cups-browsed(CVE-2024-47176),以及正经的 LDAP 签名/通道绑定检查。
没错,它还会搜寻暴露在外的本地 LLM
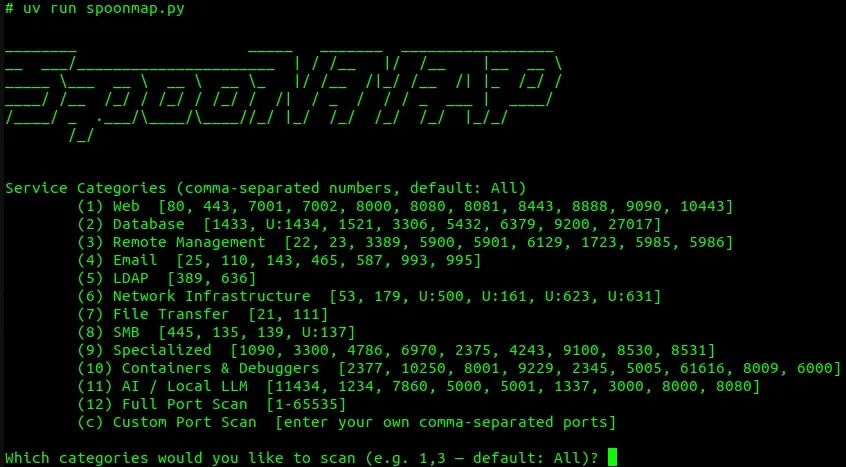
如今几乎人人都在跑本地 LLM,连各路创业公司也不例外,而其中一半都在网络上毫无认证地敞开着大门。SpooNMAP 现在就会去找这些目标。它新增了一个专门的 Local LLM 扫描类别,可检测 Ollama、OpenAI 兼容端点、Gradio 和 KoboldCpp——外部扫描时标记为 HIGH,内部扫描时标记为 MEDIUM——并附带一条概念验证 curl 命令,让你能证明它确实会应答。能免费调用模型,是个不错的发现;能在别人的 DMZ 里免费调用模型,那可就是个绝妙的发现了。
想扫什么,自己挑
你不用再死记端口号列表了,现在只需在提示符下按服务类别来选。新增的 Containers & Debuggers(容器与调试器)类别就是我的最爱之一:Docker API、kubelet、Node.js inspector、Delve、JDWP,诸如此类。所有那些让人想问一句“这玩意儿怎么暴露在外面了?”的端口,全都收进一个桶里!
不会把防火墙搞垮的主机发现
主机发现功能被从头重构了一遍。SpooNMAP 现在会先以 ICMP 方式执行 Nmap -sn扫描,大网段则交给 masscan,最后取两者的并集,这样就不会漏掉只响应其中一种探测的主机。内网扫描会让 masscan 与 Nmap 并发执行,并把速率硬性封顶在 1,000 pps,还会对超大网段自动裁剪端口列表。没有什么比塞满企业防火墙的状态表更能让一次渗透测试草草收场了。外网扫描使用一份精心筛选、对 IDS 友好的端口列表,并会自动校准“伪造源端口是否真有帮助”。排除目标会在扫描开始之前先行剔除,免得白白浪费数据包。此外,整个流程的进度会实时流式输出到终端,你就不用对着闪烁的光标怀疑程序是不是卡死了。
该快的地方,更快了
就端口扫描本身而言,SpooNMAP 现在会先跑一次快速校准探测,以选定一个安全速率。对于中小型任务,它实际会改用 Nmap 而非 masscan,因为低于一定规模时,Nmap 反而更快也更可靠。UDP 发现改用了 Nmap -sU,并配合扫描后过滤,免得你被 open|filtered的噪音淹没。它现在跟操作系统也处得更融洽了(提升文件描述符上限、隔离 Nmap 进程,这样一次手滑的 Ctrl-C 不会把你的扫描直接干掉)。
可暂停、可续扫、不重复干活
长时间的扫描难免会被打断。现在,SpooNMAP 可以从中断处继续。新增了 --resume标志,你的交互式选择会自动保存到 config.json;如果检测到之前的结果,它会询问你是删除、追加还是续扫。续扫也很聪明:如果目标列表没变,它会完全跳过发现阶段;如果你确实新增了网段,它也只重新发现必要的部分。再加上与 XML 并存的 JSON 输出、按主机分组的结果、可直接用于 Metasploit 的文件、预计完成时间(ETA),以及 --cleanup命令,日常使用体验就是顺畅得多。
快去拿吧
全部内容都在 GitHub 上:github.com/trustedsec/spoonmap。拿下它,把它指向你有权测试的目标,让无聊的部分交给它,好玩的部分留给自己。
一如既往,放开手脚去 hack,但请守规矩!
免责声明:本博客文章仅用于教育和研究目的。提供的所有技术和代码示例旨在帮助防御者理解攻击手法并提高安全态势。请勿使用此信息访问或干扰您不拥有或没有明确测试权限的系统。未经授权的使用可能违反法律和道德准则。作者对因应用所讨论概念而导致的任何误用或损害不承担任何责任。