国产大模型新战场,被智谱GLM-5.3率先打开了
数说安全 2026-08-21 16:12 辽宁
最强的矛在少数人手里,那盾呢?
智谱的新一代基座模型 GLM-5.3 又双叒叕火了。
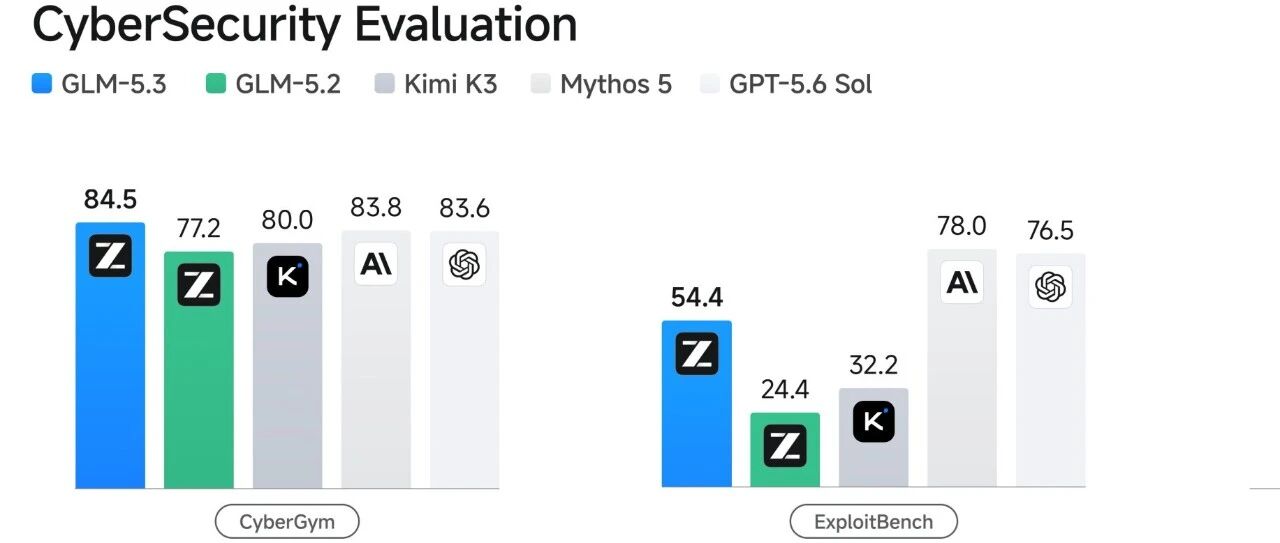
这回大家讨论的,不只是“更会Coding”,还有智谱官方提到的“Coding涌现出的网络安全能力”。开源模型能干的事,已经从“完成代码任务”走到了更难的安全攻防推理。
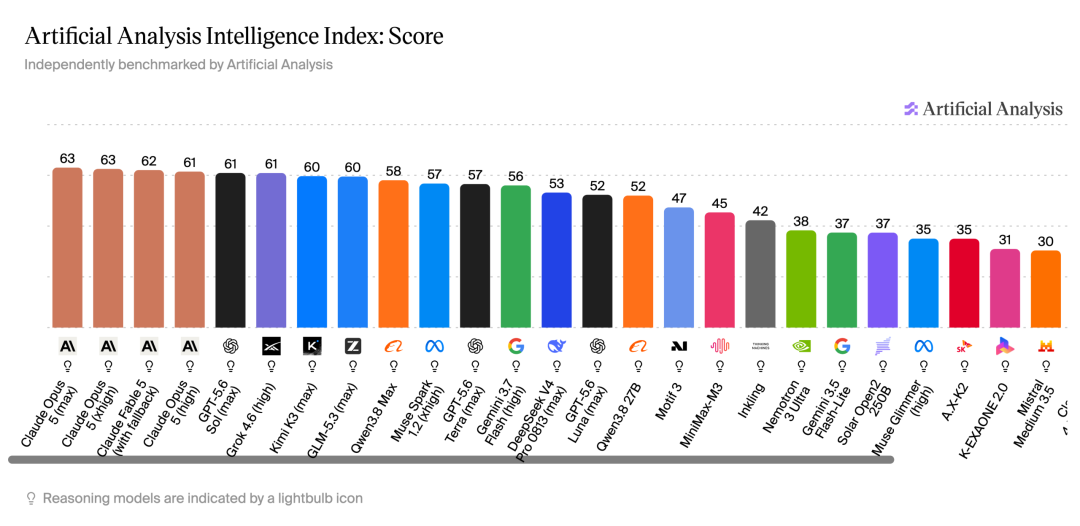
据智谱介绍,GLM-5.3 的能力已经覆盖到白盒代码审查、漏洞发现、攻击链还原和安全防御这些任务上。在多项公开评测中,它的代码与智能体能力排在开源第一;在全球权威的Artificial Analysis Intelligence Index(AA综合智能指数)中,GLM-5.3取得60分,进入全球前沿模型能力区间,与Claude Fable 5、GPT-5.6 Sol等闭源旗舰模型处于同一水平,并与Kimi K3并列开源模型第一。
更重要的是,在白盒代码审查、漏洞发现、攻击链还原和安全防御等网络安全任务上的成绩,也已经在逼近、部分超过海外闭源前沿模型。
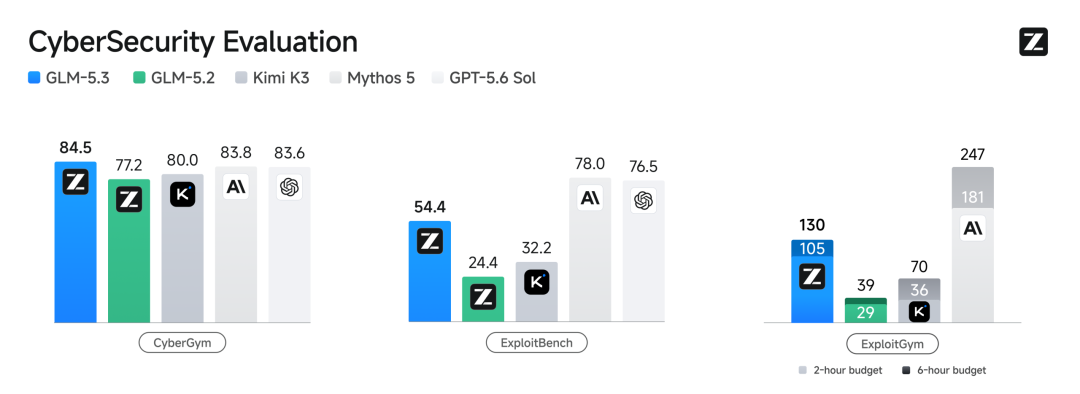
辅助开发到守护数字基础设施,中国开源大模型的能力,走到了一个新阶段。
目前,GLM-5.3已接入ZCode等编码平台,并纳入GLM Coding Plan,点击文末「阅读原文」即刻体验。
一条看似正常的消息,也可能成为攻击入口
网络安全这事,离普通人并不远。
一封邮件、一次文档预览、一条即时消息,甚至互联网底层协议里一个几十年前留下的设计缺陷,都可能成为攻击者进入个人设备、企业系统乃至公共基础设施的门。
过去一段时间的安全评估和红队测试中,智谱联合清华大学、南开大学,以及云起无垠、绿盟科技、赛博昆仑、DARKNAVY、奇安信、腾讯玄武等团队,累计发现漏洞 2436 个,其中 1097 个属于中高危,覆盖系统内核、操作系统、浏览器引擎、互联网协议等 269 个项目。
其中一项关于 DNS 的发现,值得单独说说。
DNS 大体上是互联网的“导航系统”:你输入网址,它负责把你带到对应的服务器。DNS 大面积一出问题,网站、邮件、云服务都可能跟着瘫痪。
清华大学 NISL 实验室和云起无垠的安全研究人员借助 GLM 模型,在这个诞生于 1983 年的协议里翻出了一类潜伏 40 多年的协议级风险:攻击者只要发少量特殊请求,就可能把服务器的计算压力最高放大近 8 万倍。据估算,全球九成以上的主流 DNS 系统可能受影响,涉及超过 1000 万处公网 DNS 服务。
这类风险在被利用之前就被找出来、披露、修掉,比出事之后再补救,价值要大得多。
当攻击者拥有AI,防守者不能缺少AI
如今,一个不得不承认的事实是,大模型改变了网络安全攻防两边的效率。
攻击者用 AI 更快地搜集信息、生成钓鱼内容、编写脚本、找系统弱点;防守这边同样离不开 AI——数万条日志、数千个开放目录、一堆碎片化的线索,靠人一点点拼是拼不过来的,得靠模型快速还原攻击链、定位风险源头。
这体现在智谱官方给出的另一个案例中。
2026 年 7 月,一台位于巴西的临时文件服务器进入了 FOFA 追踪分析引擎 Ferret 的监测范围。研究人员借助 GLM-5.3 从大量攻击基础设施信息中提取线索,关联出一个名叫“Neo”的 AI Agent,并还原了它针对会计、税务等行业做准备的过程:不到两个月,这个 Agent 已经管理着多台服务器、多个域名、数万个邮箱,并发送了大量钓鱼邮件。
这件事把网络安全里的一个老问题摆得更清楚了:同样的模型,攻击者拿来放大威胁,防守者拿来提前发现和阻断风险。问题从来不在能力本身,而在它握在谁手里、按什么规矩用。
为什么安全能力需要更开放?
此前 Hugging Face 披露的一起 AI 智能体入侵事件,曾引起不少讨论。
调查初期,安全团队用商业闭源模型分析攻击日志,但模型分不清使用者是攻击者还是安全研究人员,一些关键取证请求被拒绝,调查一度卡住。后来,同样是来自智谱的 GLM-5.2,被 Hugging Face 部署在本地,分析了超过 1.7 万条事件记录,还原了攻击全过程。
看过太多类似的事件的英伟达老黄曾表示:攻击者已经有了前沿 AI,防御者这边也需要一个前沿 AI 生态。
开源安全能力的意义,就在这里。
闭源模型能力很强,但访问权限、使用边界、数据流向都攥在少数厂商手里。企业、开发者和开源项目真遇到攻击时,未必能及时拿到趁手的工具,也未必敢把敏感数据交给外部服务。
而一个能本地部署、能审计、能持续协作的开放模型体系,有机会把前沿安全能力变成更多人都用得上的公共品。
开源,不等于没有边界
当然,能力放开,治理也必须跟上。
智谱的方案是给 GLM-5.3 配一套分层风险审查:外围用分类器识别大规模滥用请求,推理过程中由监控机制审查任务意图,再通过深度安全对齐,让模型学会识别并拒绝高风险攻击性请求。
这套体系的关键不在屏蔽关键词,而在看懂意图和语境。
网络安全这行,攻和防在字面上常常长得差不多:漏洞挖掘、渗透测试、利用代码,可以是拿到授权的安全研究,也可以是真实的攻击。要识别的是任务的目的、环境和风险等级。
所以 GLM-5.3 把最敏感的网络安全能力放进了“受信访问”机制,只对经过验证的用户开放;完整模型权重会在完成必要的安全加固后开源。受邀评估的安全团队 DARKNAVY 的看法是,这个模型在风险防护和能力释放之间拿捏得不错。
从“开源模型”到“开源的盾”
伴随 GLM-5.3 的发布,智谱同步启动了“开源的盾”计划:
对重点开源项目开展持续安全审计,帮维护者发现和修复风险;
向开源社区提供用于安全审计与防御任务的模型额度;
在 ZCode 中提供代码审计能力,让安全检查进到日常研发流程里。
智谱表示,矛越强,盾就越不能只握在少数人手里。
GLM-5.3 不只是一次例行的模型升级。它试着给出一个方向:前沿 AI 除了提效、生成内容、编写代码,也应该拿来发现风险、修复漏洞,保护开发者、企业和每一个普通人的数字生活。
技术进步真正值钱的地方,不是把能力锁进高墙,而是在可控、负责任的前提下,让它成为更多人一起建设的安全底座。
目前,GLM-5.3已接入ZCode等编码平台,并纳入GLM Coding Plan,点击阅读原文查看。
(2026.08.21数说安全发布)