数智化转型下的业务安全原生体系
原创 白日放歌须纵9 2026-09-03 15:56 广东
数智化转型之下,安全需要全面融入业务,为业务的目标、过程和结果负责,数智化转型提出面向业务的安全原生需求,本文提出的数智化转型下业务安全原生体系的设计构思,以期在缤纷复杂的数智化业务构建过程中实现安全原生。
1.挑战
数智化转型是指企业利用新一代数字技术和智能技术,将某个生产经营环节乃至整个业务流程的物理信息链接起来,形成有价值的数字资产,通过计算反馈有效信息,最终赋能到企业商业价值的过程。今天,数智化换转型已经成为各行各业所关注的重要战略方向,与此同时,数智化转型中引入的安全风险也逐渐显露,用户核心业务系统被攻击、核心信息资产被窃取的事件屡有发生,并且呈愈演愈烈之势,安全在数智化转型中的重要性愈加凸显,如何确保企业、客户、业务和数据不遭受各种威胁的损害,已经成为数智化转型中必须要考虑的问题。在数智化转型之下,无论是数据中台还是业务中台,当前都在经历方方面面的安全挑战,如何保障所提供的服务以及基于这些服务构建的业务是安全的?已经成为摆在用户数智化转型面前的重要挑战。
2.现状
目前为数智化转型提供的安全保障大多数还停留在为IT基础设施提供安全防护,比如云安全、网络安全、桌面安全、移动安全、IOT安全、大模型安全等等,也就是为数智化转型提供“安全底座”或“安全基础”,然而,今天的数智化转型更多是以用户业务为核心的数智化转型,传统的针对IT基础架构的防护很难帮助用户实现业务层面的数智化安全,要实现业务层面的安全,必须把安全与业务深度融合,将安全和业务的关键要素充分结合起来,实现业务的安全原生,这样才能从根本上解决数智化转型中的业务安全原生问题。
3.目的
本文阐述了一种数智化转型下业务安全原生(SecurityNativeinBusiness)体系的设计方法。
数智化转型对安全提出的新的需求,即:数智化转型之下,安全需要全面融入业务,为业务的目标、过程和结果负责,数智化转型提出面向业务的安全原生需求;
同时,我们必须认识到传统网络安全与新型数字安全的区别:传统网络安全、IT和业务之间是分层架构关系,安全服务IT,IT支撑业务,安全保障IT的连续性;新型数智安全、IT和业务之间是原生架构关系,安全既直接融入IT又直接融入业务,同时为业务的目标、过程和结果负责。如图1所示:
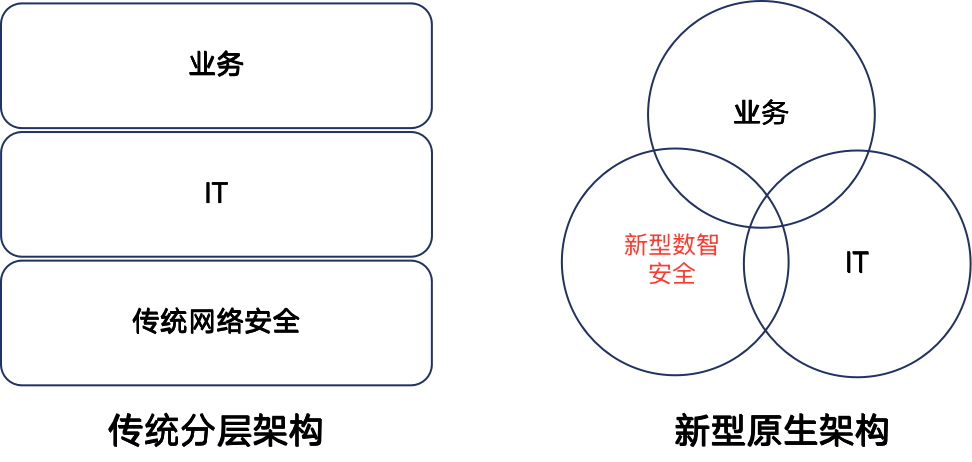
图1 传统网络安全与新型数智安全的区别
因此,数智化转型之下,业务与安全是原生关系,即“安全即业务,业务即安全”,安全过程保障了业务的结果、业务的结果是安全过程的体现。过去,普遍认为网络安全与业务发展是相互矛盾的,安全在多个方面制约和限制业务的发展,今天,数智化转型之下的业务发展与数智安全是相辅相成的,是因为业务和安全在外在目标和内在逻辑上是本质一致的。
进一步,本文提出“身份和权限是实现业务安全原生(SecurityNativeinBusiness)的关键要素”,并依此提出数智化转型下业务编排的构成,并进一步提出业务编排下如何实现业务安全原生,最终解决安全与业务的融合问题。
4.体系
观点1:安全的定义:“身份不非法,访问不越权”
“身份”是一个对象(人、物等)的一致性标识,包括物理身份、虚拟身份等,可能是自然人、也可能是某个设备、系统、应用、进程、Agent、数据等,“身份非法”是指对象和标识的一致性被破坏;
“访问”是对象之间的信息传输,对象有主体和客体之分,主体是访问过程的主动发起方,客体是访问过程的被动响应方,“访问越权”是指主体访问了不该访问的客体资源。
观点2:业务的定义:一个业务可以抽象为以下元素的集合,如图2所示:
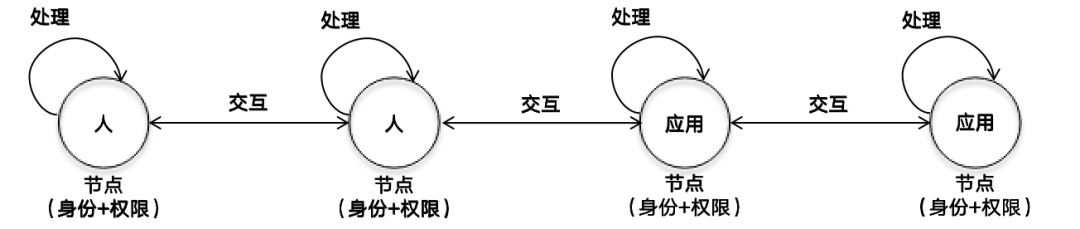
图2 业务的抽象
1.节点:指构成业务的核心对象,包括{人、应用}两种节点类型,且每个节点包括{身份、权限}两大属性
2.交互:指节点与节点之间的相互关系,包括{人与人、人与应用、应用与应用}三种交互类型;对于一个节点来说,交互是指它与其他节点之间的外部关系,交互通常是由节点内部的一个或多个服务(service)实现的;
3.处理:指节点内部的若干个运行逻辑/流程,一个运行逻辑/流程可以定义为一个服务(service),一个节点通常由一个或多个服务构成,即{服务}的集合;
4.数据:节点外部交互和内部处理过程中产生、存储、交换、加工、使用、销毁等用到的相关数据,即{数据}的集合;
访问发生在节点的外部交互和内部处理过程,同时,节点通过身份和权限控制访问的过程,具体体现在:
1.交互过程:根据一个节点(访问主体)的身份和权限,判断是否可以访问另一个节点(访问客体)、什么条件下可以访问(访问条件)、可以访问到另一节点中的哪些具体资源(访问粒度)、在访问过程中需要传递哪些数据(访问数据)等等;
2.处理过程:根据一个节点(访问主体)的身份和权限,判断是否可以访问/执行节点内部的哪些服务(访问客体)、以及与这些服务对应的相关数据(访问客体)、什么条件下可以访问/执行这些服务及数据(访问条件)等等;根据一个节点的身份和权限(策略分支),判断一个服务(访问主体)是否可以访问/调用另一个服务(访问客体),什么条件下可以访问/调用(访问条件)等等;
综上,本文提出观点3:身份和权限是安全和业务的交集,身份和权限同时具备安全和业务的共通属性,是实现业务安全原生(Security Native in Business)的关键,因此也成为数智化转型中业务安全原生(Security Native in DT)的关键。
在数智化转型过程中,业务编排化和资源平台化是快速灵活构建数智化业务的关键(今天的各类大模型工具为实现各种复杂业务的编排提供了可能),因此,基于本文所提出的观点1、观点2和观点3,本文出了数智化转型下业务安全原生体系的设计方法,如图3所示:
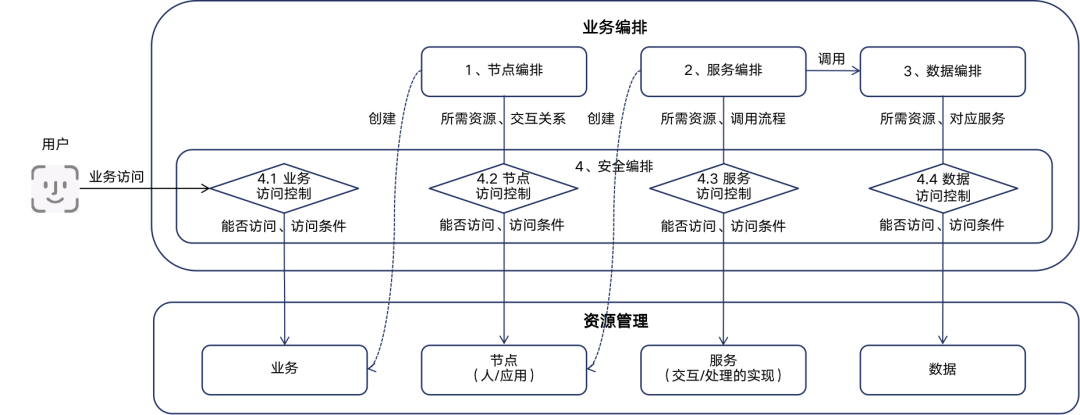
图3 数智化业务的安全原生体系
本设计方法提出,在数智化转型下业务安全原生体系依照业务编排包括以下几个部分:
1.节点编排
为完成一个业务的定义/创建,需要定义一个业务所需的节点资源,并定义这些节点资源之间的交互关系。节点编排首先定义一个业务所需的节点资源{人、应用},再根据各个节点之间的外部交互关系,将这些节点按照逻辑顺序组合在一起完成“交互”的定义,以实现该业务的预期目标,最终完成一个业务的创建;
2.服务编排
为完成一个节点的创建,需要实现节点的外部交互过程和内部处理过程,节点的外部交互和内部处理,是由若干服务资源依照相应的业务流程或业务逻辑组合在一起。服务编排通过定义一个节点所需的服务资源,以及定义这些服务资源的调用流程,来实现节点的外部交互过程和内部处理过程;
3.数据编排
数据编排是针对观点2中提到的“数据”元素的编排。所涉及的数据包括上述节点外部交互过程和内部处理过程用到的数据,这些数据需要和上述交互以及处理过程一一对应起来,即和上述服务对应起来。数据编排通过定义一个节点所需要的数据资源,以及定义这些数据资源与上述服务资源的对应关系,来实现节点的外部交互过程和内部处理过程的数据支撑,并配合上述服务编排最终完成一个节点的创建;
4.安全编排
安全编排是针对观点1中提到的身份和权限在业务中的定义和实现,安全编排是以节点为核心,基于节点的身份和权限对相关资源的访问控制,访问控制的关键在于访问控制策略的定义,即根据访问控制策略的三要素:访问主体、访问客体和访问条件(或访问环境),依照业务逻辑或安全需求完成策略编排,即策略执行条件、执行操作和执行流程的编辑,最终实现业务的安全原生。安全编排包括以下几个部分:
a.业务访问控制
从安全需求来看,业务作为一种资源,需要对其提供访问控制保护,因此,需要定义相应的业务访问控制策略。通常,访问主体是业务的用户,包括人和机器,访问客体是若干个业务资源,访问条件包括客户端及服务器环境、访问时间及地点等;业务访问控制的策略编排包括以下:
1)策略执行条件编辑,即:根据一个用户(访问主体)的身份和权限,判断其是否可以访问某个或某些业务(访问客体)、什么条件下可以访问(访问条件);
2)策略执行操作编辑,即:上述条件满足的情况下,该用户(访问主体)被允许访问指定业务(访问客体),否则,该用户(访问主体)被禁止访问指定业务(访问客体);
3)策略执行流程编辑,即:默认情况下,任何用户(访问主体)被禁止访问任何业务(访问客体),该策略优先级低于上述策略,那么上述策略被优先执行,因此可通过调整策略的优先级改变策略的执行流程;
b.节点访问控制
在上述节点编排完成之后,需要进一步实现节点的安全编排,即节点访问控制;节点访问控制体现在:定义节点的身份和权限,以及定义节点与节点之间的访问控制;给一个节点赋予不同的身份和权限,最终会影响“交互”、“处理”和“数据”三个元素的访问控制;节点访问控制的策略编排包括以下:
1)策略执行条件编辑,即:根据一个节点(访问主体)的身份和权限,判断其是否可以访问另一个节点(访问客体)、什么条件下可以访问(访问条件)、以及可以访问另一个节点中的哪些具体资源(访问客体的粒度);
2)策略执行操作编辑,即:上述条件满足的情况下,该节点(访问主体)被允许访问另一个节点(访问客体),否则,该节点(访问主体)被禁止访问另一个节点(访问客体);
3)策略执行流程编辑,即:默认情况下,一个节点(访问主体)被禁止访问其他任何节点(访问客体),该策略优先级低于上述策略,那么上述策略被优先执行,因此可通过调整策略的优先级改变策略的执行流程;
c.服务访问控制
在上述服务编排完成之后,需要进一步实现服务的安全编排,即服务访问控制;服务访问控制体现在:根据节点的身份和权限,定义节点对服务资源的访问控制,以及定义服务与服务之间的访问控制;服务访问控制的策略编排包括以下:
1)策略执行条件编辑,即:根据一个节点(访问主体)的身份和权限,判断其是否可以访问某个或某些服务(访问客体),什么条件下可以访问(访问条件);根据一个节点的身份和权限(策略分支,子策略),判断节点内部的一个服务(访问主体)是否可以访问或调用另一个服务(访问客体),什么条件下可以访问或调用(访问条件);
2)策略执行操作编辑,即:上述条件满足的情况下,该节点(访问主体)被允许访问指定服务(访问客体),否则,该节点(访问主体)被禁止访问指定服务(访问客体);上述条件满足的情况下,该服务(访问主体)被允许访问或调用另一个服务(访问客体),否则,该服务(访问主体)被禁止访问/调用另一个服务(访问客体);
3)策略执行流程编辑,即:默认情况下,一个节点(访问主体)被禁止访问任何服务(访问客体),一个服务(访问主体)被禁止访问或调用其他任何服务(访问客体),该策略优先级低于上述策略,那么上述策略被优先执行,因此可通过调整策略的优先级改变策略的执行流程;
d.数据访问控制
在上述数据编排完成之后,需要进一步实现数据的安全编排,即数据访问控制;数据访问控制体现在:根据节点的身份和权限,定义节点对数据的访问控制,以及定义服务与服务之间的访问控制;数据访问控制的策略编排包括以下:
1)策略执行条件编辑,即:根据一个节点(访问主体)的身份和权限,判断其是否可以访问某个或某些数据(访问客体),什么条件下可以访问(访问条件);根据一个节点的身份和权限(策略分支,子策略),判断一个服务(访问主体)是否可以访问某个或某些数据(访问客体),什么条件下可以访问(访问条件);
2)策略执行操作编辑,即:上述条件满足的情况下,该节点(访问主体)被允许访问指定数据(访问客体),否则,该节点(访问主体)被禁止访问指定数据(访问客体);上述条件满足的情况下,该服务(访问主体)被允许访问指定数据(访问客体),否则,该服务(访问主体)被禁止访问指定数据(访问客体);
3)策略执行流程编辑,即:默认情况下,一个节点(访问主体)被禁止访问任何数据(访问客体),一个服务(访问主体)被禁止访问任何数据(访问客体),该策略优先级低于上述策略,那么上述策略被优先执行,因此可通过调整策略的优先级改变策略的执行流程;
5.总结
本文提出的上述设计方法通过所述节点编排、服务编排、数据编排以及安全编排,可完成一个业务的四元素集合的定义,进而完成一个完整业务的编排,并通过安全编排提供的业务访问控制、节点访问控制、服务访问控制以及数据访问控制,进一步实现业务的安全原生。
为了解决业务与安全的融合问题,本文提出了观点1:安全的定义,以及观点2:业务的构成元素,并根据观点1和观点2的共通点提出了观点3:身份和权限是安全和业务的共通要素,是实现业务安全原生(Security Native in Business)的关键,因此也成为数智化转型中业务安全原生(Security Native in DT)的关键;根据上述观点,并结合数智化业务的特点,本文提出了数智化转型下业务安全原生体系的设计方法,阐述了如何通过节点编排、服务编排、数据编排和安全编排完成一个业务的构建,以及如何通过安全编排提供的业务访问控制、节点访问控制、服务访问控制以及数据访问控制,进一步实现数智化转型下的业务安全原生。
本文提出的数智化转型下业务安全原生体系的设计方法,可以有效解决传统IT基础架构防护无法解决的安全与业务深度融合的问题,通过数智化业务的资源编排特性,有效地将安全和业务的关键要素充分编排起来,实现业务的安全原生,从根本上解决数智化转型下业务安全原生的问题。