Weblogic T3协议漏洞分析(一)
前言记录Weblogic漏洞分析过程,参考了很多师傅的分析文章,链接放在后记中。正文环境搭建搭建环境参考:https://github.com/QAX-A-Team/WeblogicEnvironment将对应版本的JDK与Weblogic
前言记录Weblogic漏洞分析过程,参考了很多师傅的分析文章,链接放在后记中。正文环境搭建搭建环境参考:https://github.com/QAX-A-Team/WeblogicEnvironment将对应版本的JDK与Weblogic
0x1 羊了拼羊签到题。js代码搜索ctf找到flag0x2 Evil Mysql ServerMysql恶意服务器读取文件的漏洞。可构建一个恶意的myql服务器读取靶机上的/flag文件。在github找到注册恶意mysql服务器的脚本,
(难得社招,开放时间很短,优秀的话校招生也可以。)团队介绍阿里安全是阿里巴巴集团安全部的简称。自 2009 年成立以来,阿里安全始终坚持打造创新的安全技术能力和世界一流的安全风险防御体系, 保护阿里巴巴消费者和生态伙伴的安全。经过十多年发展
本文是笔者2022年对于网安行业的一些思考和总结,从云原生攻防到蓝军价值思考,从DevSecOps到BIS网络安全条目解读再到态势感知体系运作。 回顾2022年的自己,不是在居家观察就是在居家观察的路上,核酸的次数也达到了历史新高,这一年非
本文主要为clair,trivy与vesta对layer整合和整合后文件扫描分析 0X00 前言在编写vesta期间对比发现trivy的镜像扫描速度非常快,因此本文主要为clair,trivy与vesta对layer整合和整合后文件扫描分析
新年快乐! 跳转微信打开
即将踏上 2023 的班车 2022 正式脱离了学校的生活从学生走向了社畜的生活不得不说,感觉时间过得越来越快从每周,到每月,到每个双月,再到每个季度时间眨眼而逝2022年学习的新知识也不少,但主要是不同方向的知识在深度上,没有多少的精进也
“忘不了的人和事,才是真生命” 写在2022年最后一天2022年是急剧变化的一年。相信即将过去的2022年是打破多数人认知的一年,林林总总、大千世界中发生的每件事都在洗刷我们对这个世界的理解和认知。无常是常,变化才是这个世界的根本规律;不破
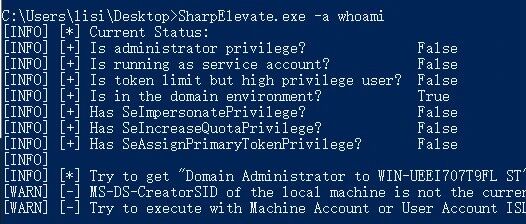
本篇利用RBCD和中继攻击的组合实现了域内自动化提权。 前言经过两篇系列文章的铺垫,终于来到了Windows 域环境下的本地提权系列研究的最终篇,在本文中通过对域内提权可能遇到的多种环境进行了分析并最终完成自动化提权。研究背景随着攻防演练的
2022年安全架构总结以及2023安全方向展望。 概述2022年已经走完,这一年是"变化"较大的一年,不管是疫情的变化、安全圈的变化、还是我个人的"变化",这些变化背后我还是体会到了很多“规律”性的不断迭代的
如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都能理解?同时,在数字化转型之下,传统的产品研发管理模式是否还能适配,需要如何转型?这是本文所阐述的两方面重要内容。 如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都
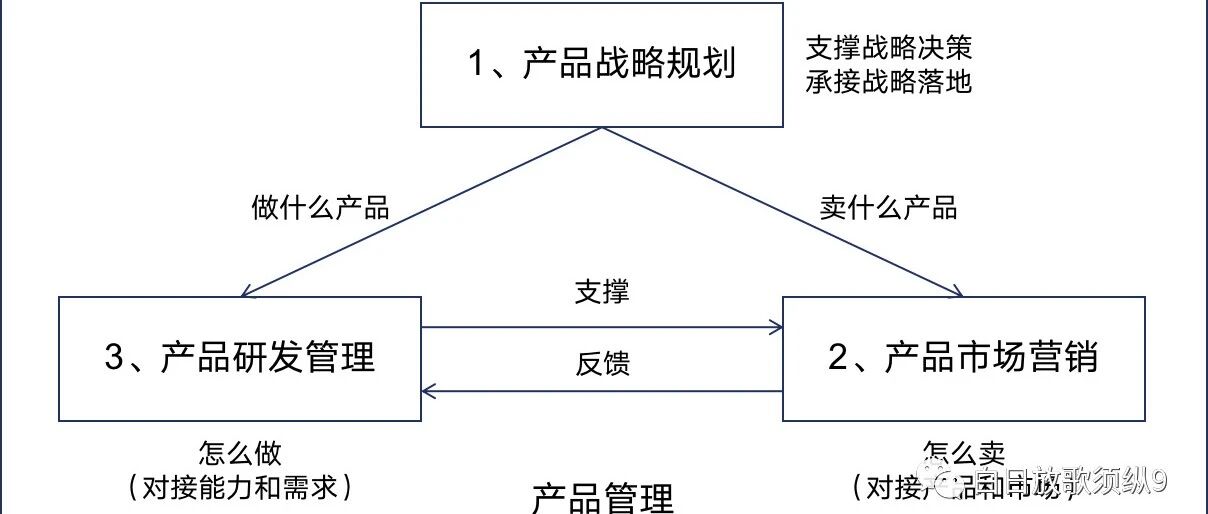
本篇主要阐述产品管理的职责框架:产品战略规划、产品研发管理以及产品市场营销,并着重讲述产品市场营销的策略以及产品市场经理的职责。 【第二篇:职责的框架】上篇文章讲述了产品管理的首要职责,是为企业资源配置提供决策支撑,接下来阐述“职责的框架”
前言Cacti项目是一个开源平台,可为用户提供强大且可扩展的操作监控和故障管理框架。由于remote_agent.php中的case POLLER_ACTION_SCRIPT_PHP 在使用proc_open函数时未对传入的poller_i
去年猫猫托梦的两颗土豆。 去年猫猫托梦带来的洞,两个EXP原理一样,只有服务不同,所以存在一些微小的差别。漏洞原理是McpManagement/PrinterNotify这两个服务通过svchost托管,并公开了自己的DCOM对象。svch
漏洞描述:UAF类型的漏洞,通过伪造pool_rec内存池控制结构,可以篡改函数指针,从而达到任意命令执行。 漏洞描述:UAF类型的漏洞,通过伪造pool_rec内存池控制结构,可以篡改函数指针,从而达到任意命令执行。漏洞修复:https: