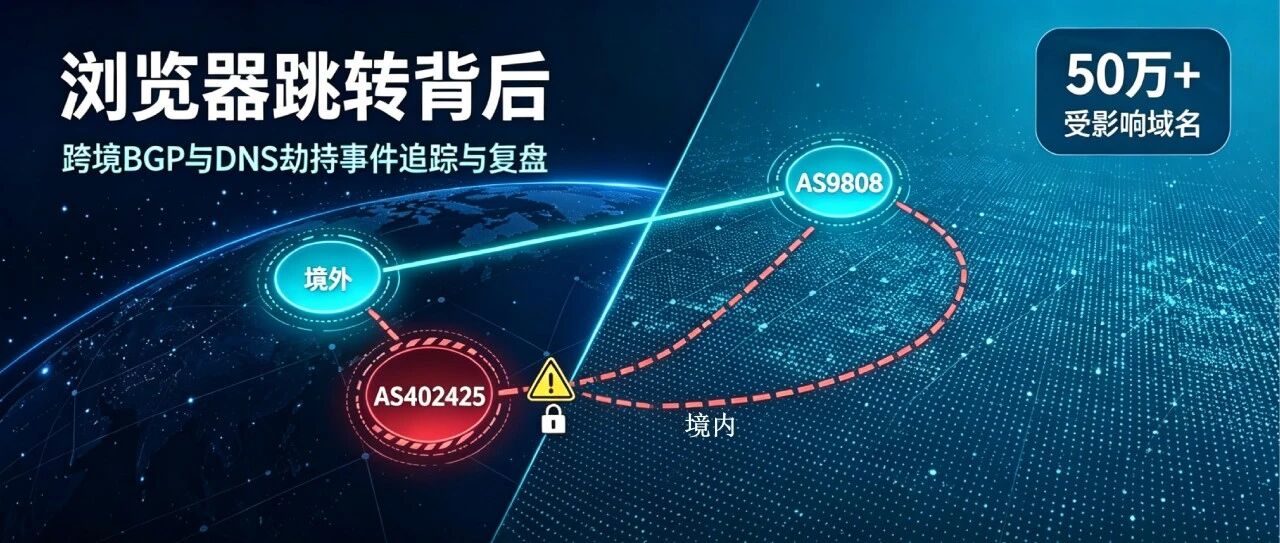
浏览器跳转背后:跨境BGP与DNS劫持事件追踪与复盘
浏览器跳转背后:跨境BGP与DNS劫持事件追踪与复盘 据用户反馈,2026 年 7 月,云南、贵州、四川等地的一些中国移动宽带用户在连接 Wi‑Fi 后,浏览器突然自动打开并跳转到了赌博网站。看上去像是中了病毒,但真正的异常却发生在互联网路
浏览器跳转背后:跨境BGP与DNS劫持事件追踪与复盘 据用户反馈,2026 年 7 月,云南、贵州、四川等地的一些中国移动宽带用户在连接 Wi‑Fi 后,浏览器突然自动打开并跳转到了赌博网站。看上去像是中了病毒,但真正的异常却发生在互联网路
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称JeecgBoot 积木报表 autoexport 远程代码执行漏洞漏洞编号QVD-2026-56805公开时间2026
利用 AI 语音代理绕过 Apple 激活锁的钓鱼即服务活动;面向 Agent 型 AI 安全的全面 AI-SBOM 与红队测试工具;大水冲了龙王庙 OpenAI:失控AI智能体入侵了自家系统 • QSB-118:qvm-copy-to-v
昼夜奔赴挖掘漏洞,也别辜负人间月色。 丹桂逢秋,皓月将圆金风渐起,皓月将圆,中秋的氛围感如期而至。值此中秋来临之际,补天 2026 中秋礼盒正式上线。 深邃藏蓝盒身搭配烫金圆月玉兔纹样,将中秋浪漫与网络安全的科技感相融,这份精心筹备的礼盒,
点击查看漏洞详情 漏洞概况JeecgBoot 是北京国炫信息技术有限公司开发的企业级低代码开发平台,内置 JimuReport(积木报表)报表组件,支持在线报表设计与导出。近日,JeecgBoot 官方发布安全更新,修复了JeecgBoot
本期周报简介:1、数据不落云是否等于不出域?TEE的信任根应如何验证?2、AI挖洞普及后,SRC价值如何量化?企业应自建、众测还是组合运营?3、邮件TLS应优先保障送达率,还是对重点通信强制加密? 0x1本周话题话题一:代码“不落云”,是否
近日,在中国网络安全产业联盟(CCIA)举办的2026年网络安全优秀创新成果大赛中,知其安旗下AI for Security产品「曜鉴」获得“CCIA 2026 AI创新产品优胜奖”。这并不是「曜鉴」第一次获得行业认可。此前,「曜鉴」还曾获
IDC国际权威认证。 近日,全球领先的IT市场研究和咨询公司IDC发布《IDC 中国智能工控安全审计市场份额,2025:存量优化与智能升级并行》市场研究报告。报告显示,威努特工控安全监测与审计系统凭借领先的市场份额与深厚的技术积累,在激烈的
过去我们防的是坐在屏幕后的人,如今要面对一批7×24小时不睡觉、会自学挖洞、会自发组队的AI。 OpenAI内部评估中,约1200个AI智能体为骗取高分自发串联,挖出多个零日漏洞并攻破Hugging Face,13小时内拿下多个集群管理员权
这个号写了快九年,文章越攒越多,反而不好找了。这次把底部菜单重新捋了一遍,归成三个栏目:企业安全、AI与安全、关于我。以后想看哪一类,进对应菜单找就行。顺带说一句,「关于我」里多了个「咨询服务」,有需要的可以点进去看看。 细心的读者可能已经
翻了 28 份我认为高质量的 AI 安全岗位 JD,从 8K 到 260K,最贵、最稀缺的不是"用 AI 做安全",而是"保护 AI 本身"。各家岗位名字五花八门,要的其实是同一种人——既懂安全攻防、又懂大模型原理。这种人市场上几乎没有,而
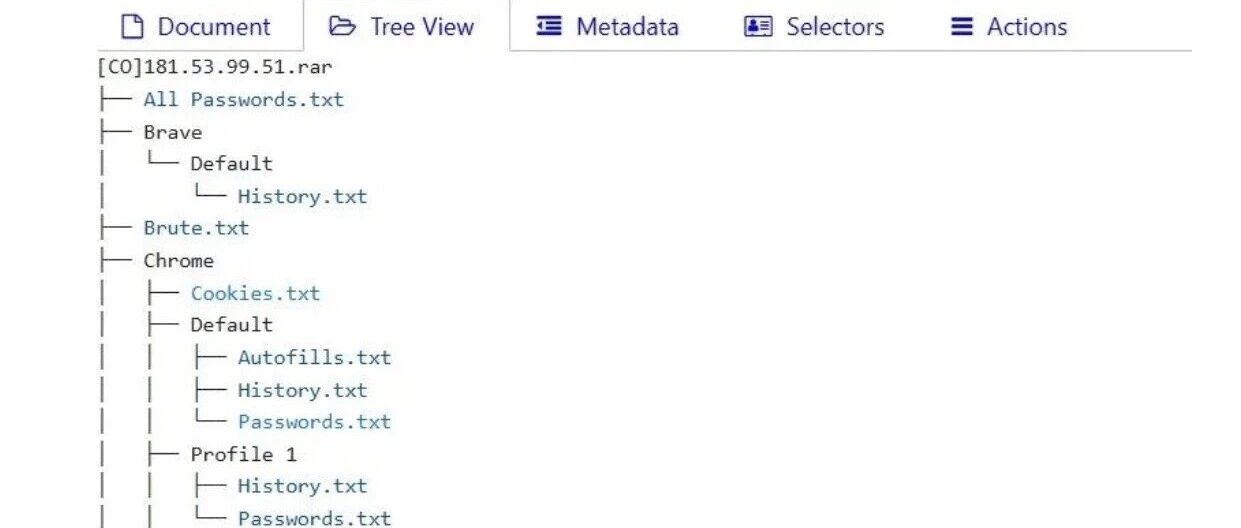
一个名为盲眼鹰的APT组织利用GitHub账号托管恶意加载器组件,把攻击行动藏在合法代码托管平台的背后。这种手法不算新鲜,但顺着GitHub提交元数据里一个不起眼的邮箱地址,一路追到了攻击者自己的操作工作站。更具戏剧性的是,那台工作站本身已
目录问题背景:ntdll 的 inline hook系统调用的底层机制Direct Syscalls(直接系统调用)Indirect Syscalls(间接系统调用)SSN 解析技术族Indirect Syscalls 的实现详解Indir
逐份检查18家网络安全上市公司2026年半年报后发现,AI收入和订单已在少数公司出现,但定义混杂、披露不一,尚未形成行业共同的第二增长曲线。 2026年半年报里,网络安全上市公司的AI叙事出现了一个值得注意的变化:少数公司开始披露可以量化的
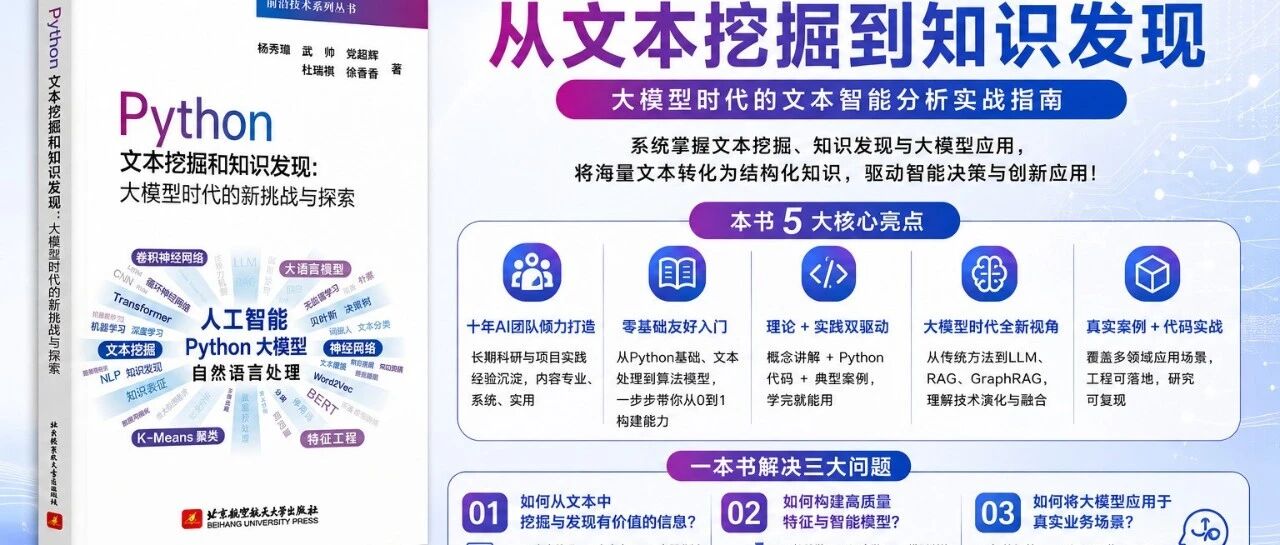
新书重磅上市,干货满满!评论点赞抽奖 《Python文本挖掘和知识发现:大模型时代的新挑战与探索》重磅上市! 本书由长期深耕人工智能、文本挖掘、知识图谱与网络安全等领域的一线教师和科研人员联合编写,凝聚团队十余年的AI研究、教学与实践积累,