Redis RCE 漏洞预警:CVE-2026-23479 修复不完整再现新漏洞
Redis 存在远程代码执行漏洞,经认证攻击者可执行任意命令,PoC 已公开,7.2.x 至 8.10.x 多版本受影响,请立即升级。 概述Redis 是一款广泛使用的开源内存数据库,基于 ANSI C 编写,支持网络访问与数据持久化,提供
Redis 存在远程代码执行漏洞,经认证攻击者可执行任意命令,PoC 已公开,7.2.x 至 8.10.x 多版本受影响,请立即升级。 概述Redis 是一款广泛使用的开源内存数据库,基于 ANSI C 编写,支持网络访问与数据持久化,提供
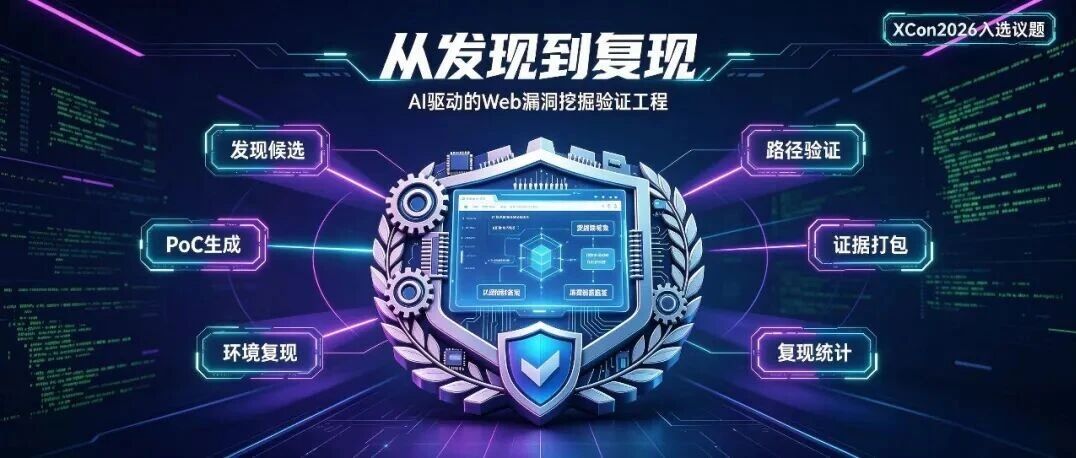
告别CVE slop:从发现到复现,构建AI驱动的Web漏洞验证工程 XCon2026||定义·未定义凌晨两点,一杯已经冷掉的咖啡,加上屏幕前几十份排版精美、逻辑看似严密,却在真实环境里根本无法复现的 AI 漏洞报告——这大概是当下每一个尝
经营一个知识星球,每天都有一串小事。新主题要看,评论要回复,提问不能漏掉。内容积累多了,还要整理精华、标签和专栏。到了周末,可能还要做周报、挑选好内容、制作海报,提醒即将到期的成员续费。每件事都不复杂,加在一起很占时间。知识星球开放平台最近
本期周报简介:1、国产大模型阿图因在CyberGym安全测试中超越Mythos,金融行业能否落地应用?2、跨网数据流动安全监控有哪些成熟的商业化方案?加密流量如何监测? 0x1本周话题话题一:国产大模型阿图因在CyberGym安全测试中超越
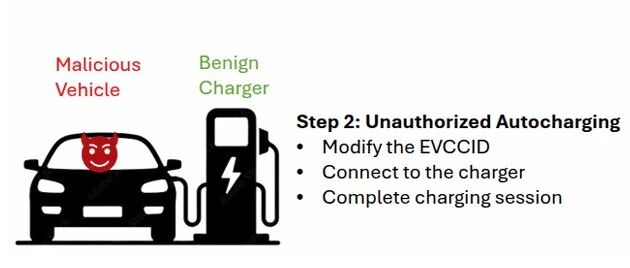
安全研究人员怎么会放过充电桩呢? 自从电动车成为了当今交通工具的主要选择,公共充电桩的作用也越来越大,然后呢,安全研究人员自然也不会放过这么好的研究素材。在刚刚结束的2026年WOOT会议上,来自宝岛的研究人员通过论文 HOTWIRE: R
谢谢读者朋友们 大家好,我是莫言。上周六,我参加了上海书展,和读者朋友们见面、对话,还收到了读者送给我的小礼物,谢谢大家。点击收看⬇️还有读者给我写了信,有一位是坐着轮椅专程从杭州赶来的,有一位没有预约上这场活动,托了朋友转交给我,还有两位
【全文约5500字,阅读时长约15分钟】高清完整报告可【关注上方公众号】,后台回复关键词【AI】即可下载。入行十几年,一直琢磨一个问题:安全的本质到底是什么?最近Anthropic和OpenAI模型接连攻击第三方企业,安全兜兜转转,又回到最
2026年7月30日至8月6日,第三届青马红客“精英训练营”在广州大学(黄埔校区)顺利开展。本次活动由中国信息安全测评中心指导,广州大学、广东省网络空间安全产业创新联合会联合主办,国家级专精特新“小巨人”企业广州锦行网络科技有限公司承办。本
关键原材料的质量很大程度上决定了产品的灵敏度、特异性、稳定性和批间一致性。近几年体外诊断试剂生产企业现场体系核查中发现,采购章节不符合项数量排名前列,其中原材料质量标准与采购要求(条款6.5.1)相关的不符合占比最高,原材料检验相关不符合项
一、概述HVV 期间,天穹团队持续推进样本分析工作,依托多引擎动态分析与攻击链还原技术,对狩猎发现的样本开展深度分析。结合本期捕获的典型样本及平台监测数据,发现攻击样本进一步呈现出诱饵主题定制化、载荷内存化及检测规避技术融合等特点:样本以“
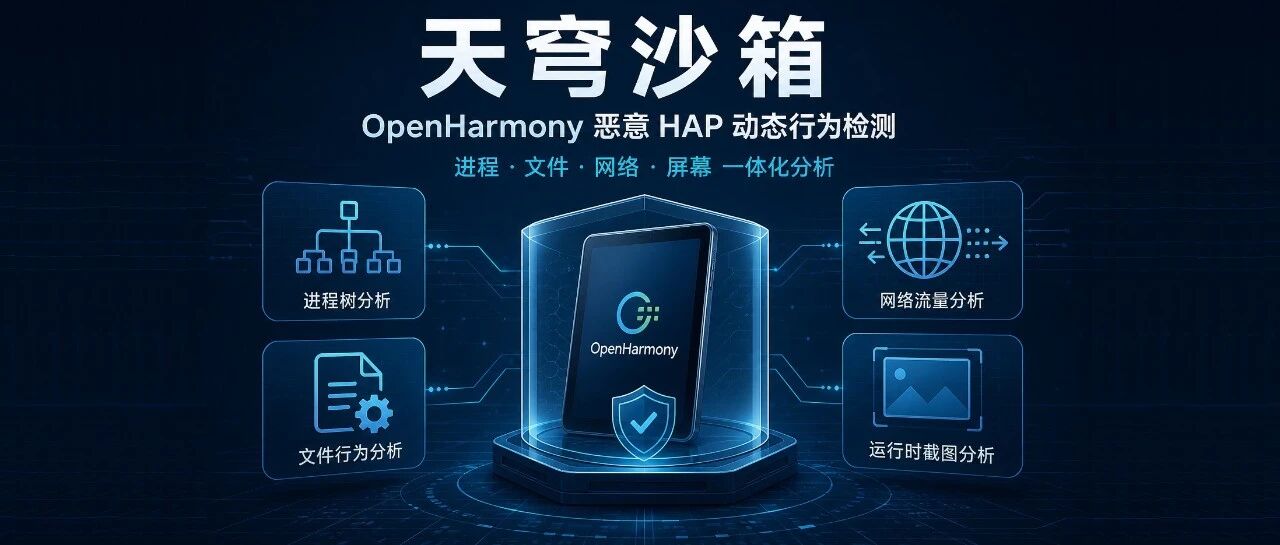
天穹沙箱团队基于 OpenHarmony 5.0.2 环境构建了 恶意 HAP 动态行为检测沙箱:在隔离虚拟环境中自动安装并运行待测 HAP,实时采集 进程、文件、网络、屏幕 等证据,输出一体化分析报告。 一、概述随着 OpenHarmon
各出版单位:为深入贯彻落实习近平总书记“办好一流学术期刊”的重要指示精神,立足京津冀协同发展总体战略,第四届京津冀科技期刊创新发展论坛,定于2026年9月8—11日在北京举办。会议将聚焦科技期刊事业发展中的内容质量提升、数智化转型、学术诚信
雷神众测拥有该文章的修改和解释权。如欲转载或传播此文章,必须保证此文章的副本,包括版权声明等全部内容。声明雷神众测允许,不得任意修改或增减此文章内容,不得以任何方式将其用于商业目的。 摘要以下内容,均摘自于互联网,由于传播,利用此文所提供的
即日起,中通SRC暂停接收漏洞测试,恢复漏洞接收时间将另行通知。 尊敬的白帽子师傅: 为进一步提升中通SRC平台服务水平和用户体验,近期将对中通SRC平台进行升级维护。 即日起暂停接收安全漏洞,恢复漏洞接收时间将另行通知,期间请勿对中通及其
一个关于agent数字化组织架构的猜想。 摄影:产品经理西冷牛排最近 AI 圈又流行起了一种很有未来感的产品形态:AI 办公室。打开软件,左边是一排员工。产品经理 Alice,前端工程师 Bob,后端工程师 Charlie,设计师 Davi