红队专挑半夜上强度,长亭 AIMDR 这波顶住了
AIMDR 接走重复、耗时、标准化的活,让安全人员只做真正需要判断的事。 每年实网攻防演练一开打,安全人的朋友圈就要开始一轮“哀鸿遍野”。不是因为缺设备——防火墙、IPS、WAF、邮件网关、终端,该上的都上了。真正让人头大的,是源源不断的告
AIMDR 接走重复、耗时、标准化的活,让安全人员只做真正需要判断的事。 每年实网攻防演练一开打,安全人的朋友圈就要开始一轮“哀鸿遍野”。不是因为缺设备——防火墙、IPS、WAF、邮件网关、终端,该上的都上了。真正让人头大的,是源源不断的告
一个臭名昭著的点击欺诈僵尸网络背后的威胁行为者,已经将目标转向汽车信息娱乐模块,并开始滥用设备原本用于正常软件更新的合法功能传播恶意软件。 一个臭名昭著的点击欺诈僵尸网络背后的黑客,已经将目标转向汽车信息娱乐模块,并开始滥用设备原本用于正常
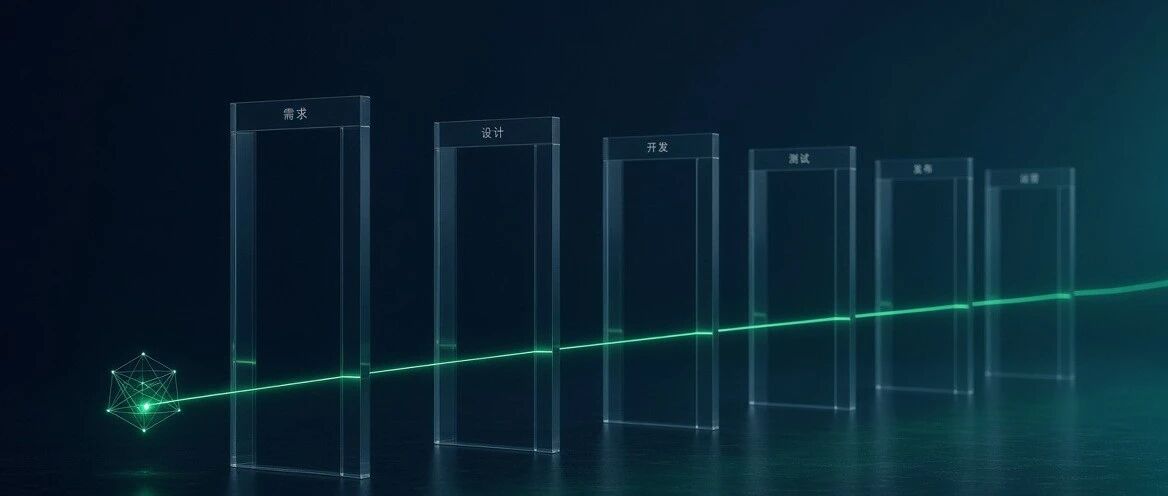
来自在开发流水线上3千多亿Token的实践总结,Agentic SDLC Claude 的《AI-Native SDLC Playbook》讨论了怎样让 AI 进入 Plan、Design、Build、Test、Deploy 和 Maint
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! Nacos 是开源的动态服务发现、服务配置和服务管理平台,常用于微服务与云原生应用的注册发现、配置管理和流量治理。2026 年 8 月 28 日,长亭安全应急响应中心监测到 Nacos
在真实生产力任务上展现卓越能力。8 月 28 日,腾讯混元发布并开源新一代大语言模型 Hy4 preview ,总参数 770B、激活参数 49B,上下文长度突破 1M,在代码、办公、科学等真实生产力任务上展现出卓越能力。Hy4 previ
BlueDelta 利用 HOOKEDGE 技术瞄准国防和外交领域;UAC-0099利用新型多阶段恶意软件链开展攻击活动;Tortoiseshell:全新工具集和运营基础设施亮相;Google披露三个俄罗斯关联间谍集群;Kimsuky滥用合
国家人工智能安全漏洞库(AIVD)于2026年7月17日在世界人工智能大会(WAIC2026)上正式成立了“人工智能安全漏洞治理联盟”(以下简称“联盟”)。 点击蓝字 关注我们国家人工智能安全漏洞库(AIVD)于2026年7月17日在世界人
当前企业智能体部署已呈现规模化落地阶段,多元化、异构化的智能体已深度融入企业核心生产业务系统和办公开发场景。在很大程度重塑了企业现有的 IT 架构,导致安全风险激增,给传统安全防护体系带来了极大冲击与挑战。这就要求企业重新思考,构建适配 A
2026年8月28日 星期五 我的私人日记:【第6期定投】(指数生财)天弘食品饮料 001631 不加华夏信创产业 022385 不加招商中证电池 016019 不加国泰中证机床 017472 不加富国双创50 013314 不加【投机】天
Nacos 3.x 曝出高危漏洞,没密码也能直接接管系统。漏洞在哪:3.0.0 到 3.2.3 版本中,几个管理账号的接口漏标了权限。它们被当成公开接口,而公开接口默认是不验身份的。怎么攻击:黑客连个账号都不要,发三个请求就能搞定。先建个新
阿里妹导读三个月前,我们介绍了 Tarot Pixel—— 一个不替 Agent 写代码,而是让 Coding Agent 自己看懂设计稿的系统。三个月后,一份混乱的设计稿让我们看到了更深层的问题,也催生了一种新的工程范式。这篇文章讲两件事
漏洞名称:Nacos 鉴权作用域错配导致的权限绕过(未授权自建高权限账户) 微步编号:XVE-2026-53002 漏洞类型:权限绕过 / 未授权访问(Authentication/Authorization Bypass) 影响版本:3.
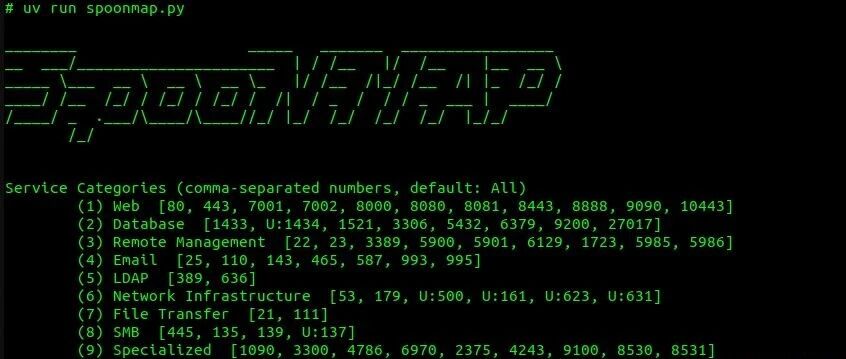
SpooNMAP 升级:不再止步于开放端口,新增按严重度排序的发现报告、本地 LLM 暴露检测、15 个自定义 NSE 脚本、防火墙友好的主机发现与断点续扫。 原文链接作者https://trustedsec.com/blog/spoonm
全球医疗器械巨头波士顿科学遭网络攻击,IT系统中断影响全球运营,客户订单和产品发运受阻,全面恢复时间未知,股价应声下跌,中国区运营暂未受影响。 全球医疗器械巨头波士顿科学8月25日遭网络攻击,IT系统中断影响全球运营,客户订单处理和产品发运
CVE-2026-64531是Linux内核Open vSwitch(OVS)模块中的一个本地提权漏洞。该漏洞源于OVS在处理特定Netlink消息时对隧道元数据(Tunnel Metadata)的边界检查缺失,导致低权限用户可以通过构造恶