「AI开源组件安全风险」系列一:配置缺陷,让你的GPU沦为矿机
AI开源组件的 Web 安全水位可能偏低,而其背后的高性能算力资源却成为黑产眼中的"香饽饽"。 一引言随着生成式AI技术的快速发展,ComfyUI、Stable Diffusion WebUI 等AI开源组件已成为 AI 应用开发的基础设施
AI开源组件的 Web 安全水位可能偏低,而其背后的高性能算力资源却成为黑产眼中的"香饽饽"。 一引言随着生成式AI技术的快速发展,ComfyUI、Stable Diffusion WebUI 等AI开源组件已成为 AI 应用开发的基础设施
Agent 正在发起一场针对旧平台、旧生产方式和旧商业模式的革命。这场革命不会平滑发生,它会遭遇旧势力反扑,但也可能因为 AI 的加速进化,比历史上的革命来得更快。 过去二十年,互联网的秩序可以用一句话概括:平台拥有入口,入口决定一切。你想
-赛博昆仑漏洞安全风险通告-泛微 E-cology10 远程代码执行漏洞风险通告漏洞描述 泛微Ecology是由上海泛微网络科技股份有限公司开发的一套企业级协同管理与办公自动化(OA)平台,其中Ecology10是其新一代协同管理平台产品,
以下文章来源于:云鼎实验室 云鼎实验室 腾讯云鼎实验室官方微信公众号 必修漏洞是指影响范围广、危害程度高、技术细节已公开或存在在野利用的安全漏洞。此类漏洞被攻击者利用后,可能导致业务系统中断、核心数据泄露、服务器被远程控制、内部网络被横向渗
知道创宇404实验室星链计划项目更新情况。 新项目收录「404星链计划」本期收录了1个优质开源项目AntiDebug_Breaker,欢迎使用、交流!如果你有好的工具想要加入404星链计划,欢迎在Github提交issue:https://
企业需要 AI Agent,但未必需要一个“全能通用型 OpenClaw”通用型 Agent 与成熟大型企业治理结构之间的张力企业真的需要 OpenClaw 吗?如果只看这一轮 AI Agent 的热度,很多人会自然得出一个结论:既然个人需
如果不先聊聊OpenClaw,这东西很可能就要过气了。 上篇博客中,我分享了最近关于AI的见闻和感受。本来按照流程,我应该用几篇博客的时间介绍一下最近接触和学习到的东西。但最主要的是,感觉如果不先聊聊OpenClaw,这东西很可能就要过气了
跳转微信打开
-赛博昆仑漏洞安全风险通告-2026年3月微软补丁日安全风险通告漏洞描述近日,赛博昆仑CERT监测到微软发布了2026年3月安全更新,涉及以下应用:Windows,Azure,Microsoft Office,Microsoft Authe
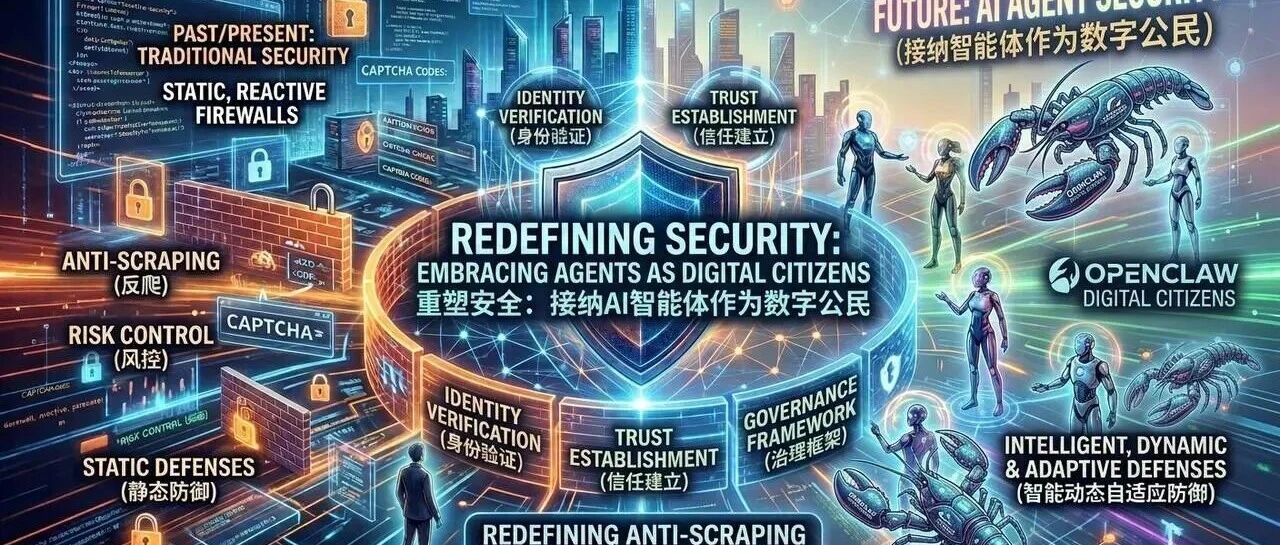
摘要:当”机器”成为常态,”人类”反而成了异类。Agent时代的安全风控应如何发展? 摘要:当"机器"成为常态,"人类"反而成了异类。试图通过不断升级人机识别来阻挡 Agent,就像试图用渔网去阻挡空气,因为
腾讯云鼎攻防持续招聘~ 岗位:高级攻防工程师/专家坐标:北京(集团) 、深圳(集团) ;西安(子公司)、武汉(子公司)岗位职责1. 开展前沿攻防技术研究,构建攻防对抗体系;2. 内部红蓝演练、渗透测试,验证腾讯云安全防御水位,促进平台安全建
有人问现在应该怎么接收信息。我说现在不需要学习怎么接收信息,要学习的是怎么不接收信息。前几天有人在群里发了一个截图,问是不是真的。我看了一眼,是个 ID 里包含“BTC”三个字母的人巴拉巴拉说了一大堆,举出了好几个“证据”,意思很明显:世界
记得 2022 年底,ChatGPT 刚出来的时候,很多人都只是把它当做一个玩具。因为当时的版本是 GPT-3.5,还并不是很智能,我们做个对比。可以看到 GPT-3.5 不会对用户的问题提出质疑,有时也会说一堆正确的废话,总之得不到想要的
这一轮基于大模型的 AI 革命已经走到了第 4 个阶段:1、LLM Chatbot,以 2022 年底的 ChatGPT 为代表;2、Tool-Augmented LLM,以 2023 年中的插件版 GPT-4 为代表;3、Workflow
在快速扩张的开源生态背景下,安全治理机制往往滞后于功能演进节奏,导致阶段性风险集中暴露。因此,有必要对 OpenClaw 当前的安全现状与公开安全事件进行系统性梳理与客观分析。 作者:知道创宇积极防御实验室1. 背景说明参考资料随着 AI