【漏洞预警】Apache Shiro开放重定向漏洞威胁通告
1. 通告信息近日,安识科技A-Team团队监测到Apache Shiro中修复了一个开放重定向漏洞(CV 1. 通告信息近日,安识科技A-Team团队监测到Apache Shiro中修复了一个开放重定向漏洞(CVE-2023-46750)
1. 通告信息近日,安识科技A-Team团队监测到Apache Shiro中修复了一个开放重定向漏洞(CV 1. 通告信息近日,安识科技A-Team团队监测到Apache Shiro中修复了一个开放重定向漏洞(CVE-2023-46750)
ysoserial.net加载过程ysoserial.net使用Ghostwebshell命令如下.\ysoserial.exe -p ViewState -g ActivitySurrogateSelectorFromFile -c &#
测试环境在此选项中选择mvc项目入口在global.asax官方文档https://learn.microsoft.com/zh-cn/aspnet/mvc/overview/https://learn.microsoft.com/zh-c
如何系统地对办公应用云凭证攻击进行高效的后利用?对于这个问题,主要针对实战攻防技术研究的玄甲实验室,在实战面对了多种应用办公云凭证泄露场景后,有了进一步的思考。 前言当今,越来越多的企业开始采用云办公软件。同时,多个大型企业也纷纷推出了各自
终端对抗向的技巧型文章。 “ 终端对抗向技巧型文章,闭门沙龙精华提炼版。”0x00 前言终端对抗向的技巧型文章,欢迎留言与笔者沟通交流!0x01 Static Analysis Evasion(静态文件规避)一、检测机制基于签名的检测:文件
这本书原本是我为内部学员编写的,但不幸被一些别有用心的人扫描和售卖。所以我决定将它公开。 阅读原文直达链接github:https://github.com/EvilAnne/lzCloudSecurity阅读地址:https://lzcl
1. 通告信息近日,安识科技A-Team团队监测到Apache HTTP Server中修复了一个越界读取漏 1. 通告信息近日,安识科技A-Team团队监测到Apache HTTP Server中修复了一个越界读取漏洞(CVE-2023-
VLab安全实验室是墨云科技旗下的安全研究团队,专注于漏洞挖掘,红蓝对抗,APT攻防,前瞻性安全技术预研等方向。 VLab-实验室Weblogic最近的补丁日更新了多个远程代码执行漏洞,笔者对比最新的补丁发现黑名单列表中新增了“com.fa
一年一度的数据安全分析盛宴,来了!DataCon2023战火重燃持续升级全新挑战10月19日报名开启11月0 一年一度的数据安全分析盛宴,来了!DataCon2023战火重燃持续升级全新挑战10月19日报名开启11月06日18:00报名截止
相信每个渗透测试工程师在工作中会常常挖掘到短信轰炸漏洞,同时在测试过程中也会遇到一个疑问,一是如何设置短信发送数量的阈值,二是如何设置时间的阈值,简而言之,在多长时间内发送多少条短信才能认定是短信轰炸漏洞。 一、漏洞原理 在绝大部分网站中,
1. 通告信息近日,安识科技A-Team团队监测到Cisco修复了Cisco IOS XE 软件 Web U 1. 通告信息近日,安识科技A-Team团队监测到Cisco修复了Cisco IOS XE 软件 Web UI 功能中的2个漏洞,
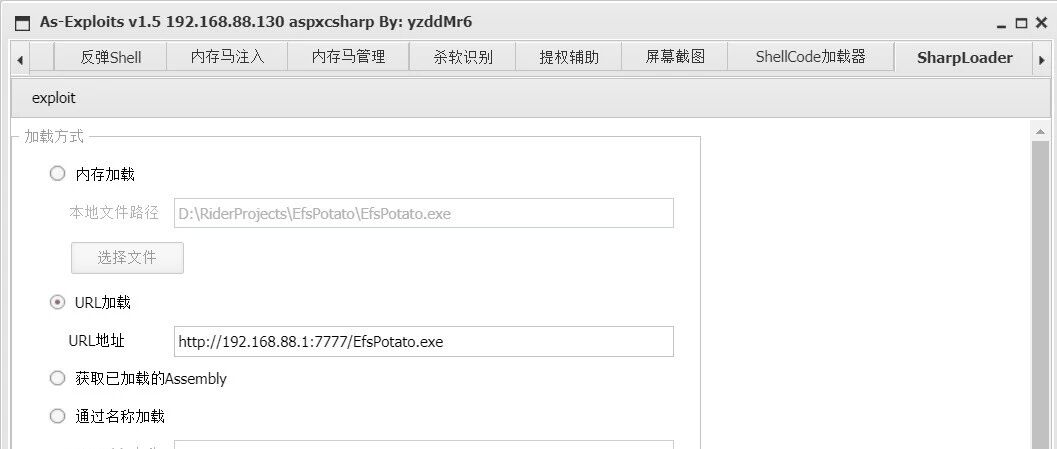
更新日志新增支持jspjs/aspxcsharp类型除内存马/内存马管理模块以外,均支持Tomcat10内存 更新日志新增支持jspjs/aspxcsharp类型除内存马/内存马管理模块以外,均支持Tomcat10内存马注入模块更新:Fil
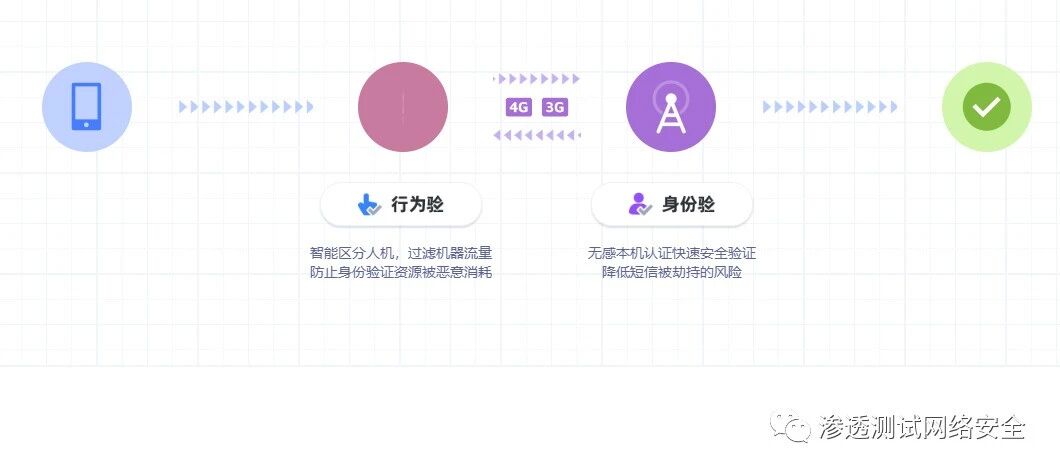
【防溯源】"一键登录"是把双刃剑,如何关闭手机号码一键登录业务 一键登录关闭后可以有效防止被溯源通过运营商接口拿到我们的手机号,也能防止手机丢失后被坏人拿到后盗用进行一键登录APP接管自身账户权限。关闭手机号码一键登录业务[中国移动]业务名
当前,世界之变、时代之变、历史之变正以前所未有的方式展开,数字技术成为重组全球要素资源、重塑全球经济结构、重构全球竞争格局的关键力量。当技术、法律与社会交汇,如何在维持“秩序之道”的同时,谋求“发展之道”,需凝聚各方智慧,共谋发展良策。 2
中国电信招聘攻防专家&工具研发,观安信息招聘产品&安全研发&Java后端,等你来~ “天翼安全科技有限公司(中国电信安全公司,简称“电信安全”)是中国电信集团开展网络安全业务的科技型、平台型专业公司,依靠中国电信云网资源禀赋,始终以科技创新