黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线
黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线 近期,火绒安全实验室监测到一类规模化仿冒软件下载攻击活动,并发现此类活动已经形成标准化攻击流水线。攻击者通过“三板斧”行为实施攻击:搭建与正规软件高度相似的网站,利用搜索排名、页面设计和
黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线 近期,火绒安全实验室监测到一类规模化仿冒软件下载攻击活动,并发现此类活动已经形成标准化攻击流水线。攻击者通过“三板斧”行为实施攻击:搭建与正规软件高度相似的网站,利用搜索排名、页面设计和
近日,国家信息安全漏洞库(CNNVD)收到关于Citrix NetScaler Application Delivery Controller 输入验证错误漏洞(CNNVD-2026-87241110、CVE-2026-88771)情况的报
9月23日,中国互联网网络安全威胁治理联盟在北京召开“银狐”木马专项打击行动阶段总结会,总结前期工作成效,交流技术实践,研究下一阶段重点任务。专项行动工作组各成员单位代表参加会议。“银狐”木马主要通过仿冒软件下载网站、钓鱼邮件、即时通信等渠
人工智能系统正变得越来越强大、越来越自主,这也带来了新的问题:人类该如何监控、控制并保障这些系统的安全? ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。人工智能系统正变得越来越强大、越来越自主,这也带来了新的问题:人类该如
Bitget热钱包被盗3.51亿美元,创2026年加密最大失窃案。黑客未偷密钥,而是伪造内部转账审批绕过风控,疑为朝鲜黑客所为。 加密交易所Bitget热钱包被盗3.51亿美元,成2026年最大盗窃案。攻击者没有窃取私钥,而是伪造内部转账审
AI 系统既非天生不可保障,也并非自我防御。它们是复杂、高度集成的软件架构,要求严格的身份边界、持续的运行时可观测性与快速的遏制机制。 引言过去一年,企业 AI 已从人类引导的辅助工具,转向能够编排复杂工作流、执行端到端操作的自主化、智能体
2026 年 9 月 25 日,OpenAI 在其对齐研究站点的"失准报告与通告"专栏一次性更新三份报告:可自我复制的提示注入、GitHub Token 泄露、DNS 隧道沙箱逃逸。作为响应,其最强模型的训练、评估与工具调用推理全面暂停。
一宗尚未进入庭审终局的案件,揭开了跨境隐蔽行动的新形态:专业人员退至幕后,把监视踩点、人员招募、交通安排、资金支付和破坏任务切割成若干“小订单”,再交给互不相识的临时代理人完成。成本降低了,指挥链拉长了,行动也更容易跨国复制。从付费拍照到高
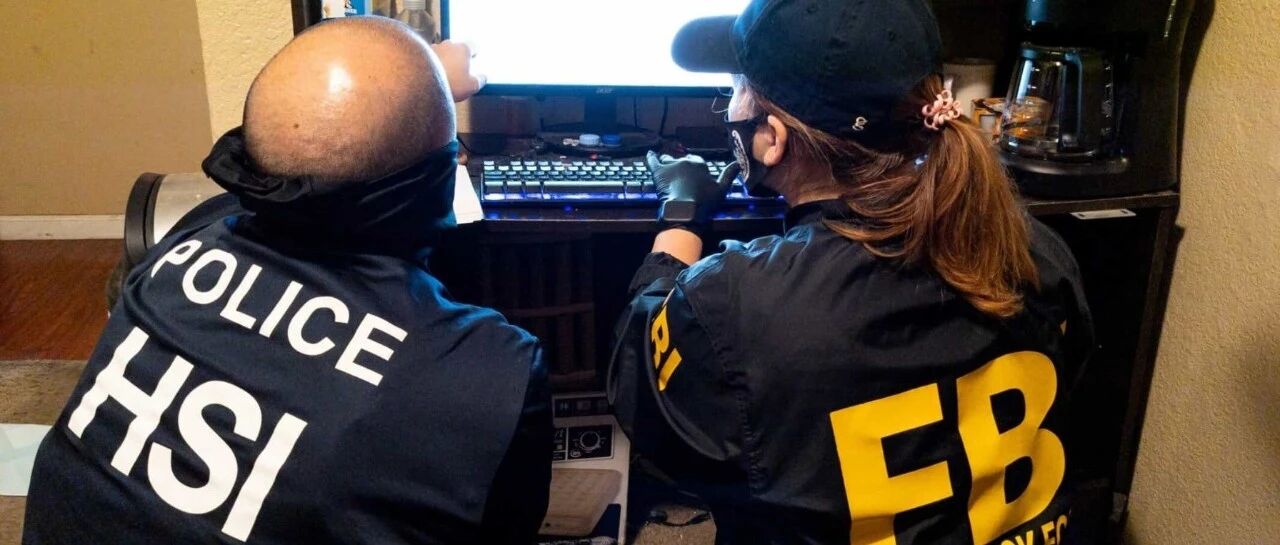
调查状态说明:截至2026年9月28日公开证据已足以判断:FBI招聘门户确实出现异常,ShinyHunters向多家媒体提供的部分人员及医疗记录具有真实性,FBI也承认正调查涉及FBIJobs.gov和人员个人可识别信息的事件;但“窃取2—
以下文章来源于:CNVD漏洞平台 CNVD漏洞平台 国家信息安全漏洞共享平台(China National Vulnerability Database)是由国家计算机网络应急技术处理协调中心联合重要信息系统单位、基础电信运营商、网络安全厂
观察攻击行为,拓展防护思路。 今年《政府工作报告》首次单独明确提出“加快发展卫星互联网”,这是国家战略层面的重大升级,表明卫星互联网已成为空天地一体化信息基础设施的核心,是发展新质生产力的关键底座。多年来,人们一直认为卫星是安全的,只有在好
检察机关在提前介入引导侦查取证阶段,应引导侦查机关第一时间固定涉案服务器的全量日志、数据库操作记录和API调用历史,明确取证方向与证据固定要求,从源头上防止关键电子证据灭失。 来源:检察日报,作者:梁方军 付红梅 非法获取数据犯罪频发,是数
完善数字时代电子数据合法性审查规则,核心是以数字人权保障重塑证据审查价值逻辑,破除合法性审查依附于真实性审查的司法桎梏 来源:湖南省刑事法治研究会,作者:马程俊摘要数字时代电子数据成为核心定案材料,但其合法性审查长期被真实性审查吸收,司法实
本期周报简介:1、1TB数据脱敏近20小时,如何优化部署与处理链路? 2、重要数据由谁认定,业务与安全部门如何协同分级? 编者荐语1TB数据脱敏接近20小时,换工具就能提速吗?重要数据由谁认定,业务与安全部门又该如何分工?本期讨论从脱敏部署
面向 Java 反序列化 Gadget Chain 的自主挖掘 Agent GitHub: https://github.com/lupingQAQ/JGDWeChat: IndexSec从"发现了可疑类"到"拿到可