KimSuky各类攻击手法浅析
y是位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。 0x00 概述KimSuky是总部位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。该组织专注于针对韩国智囊团以及朝鲜核相关的目标。KimS
y是位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。 0x00 概述KimSuky是总部位于朝鲜的APT组织,根据卡巴的情报来看,至少2013年就开始活跃至今。该组织专注于针对韩国智囊团以及朝鲜核相关的目标。KimS
默默期待那个 沉稳,专注,阳光的你
的思考和实践 为什么总是被外部发现该发现但遗漏的漏洞?为什么各种黑白灰扫描器老有各种原因遗漏的漏洞?如何解决人工渗透测试带来的遗漏、效率问题?你是否也遇到这些问题,本文会讲讲我理解的漏洞发现,并基于该理论延伸的甲方漏洞发现最佳实践初探。甲白
e Intelligence目前正在跟踪一种叫做Mass Logger的新键盘记录程序,安全研究人员认为,这可能会极大地影响键盘记录程序市场以及网络钓鱼威胁格局。 0x00 前言样本的概要分析是10号的时候就写好的,拖延症一直没有把中间有一
20-2555、CVE-2020-2883、CVE-2020-14645,WebLogic 同一个反序列化利用链的补丁绕过攻防战。 Java 反序列化漏洞的利用有两个条件。首先是漏洞点,也就是将攻击者可控的内容传递给 ObjectInput
如果一切的目的都只是为了钱,做事自然也就变了味道
困的头发昏,终于该滚蛋了
冰蝎3.0beta2版本在php环境下进行分析。分析内容包括:建立连接开始过程以及可能特征分析提取。 文章目录 1. 前言2. PHP-webshell分析2.1. 错误密码通信过程2.2. 正确密码通信过程3. 特征分析3.1. HTTP
冰蝎3.0beta3版本在php环境下进行分析。分析内容包括:beta3版本建立连接开始过程以及可能特征分析。 备注:由于beta2版本很多bug,因此估计不太可能被使用,因此这里分析beta3版本。作者的更新挺快的,明显的特征 文章目录
祝所有弟兄们,好运 !
time no see. 嗨!老朋友们,好久不见-------------------------------------首先请允许我感慨一段从5月底至今,无论是工作职业 还是感情生活,都经历了很多事情。我不知道,这次是以怎样的姿态回来。但
专门在研究php 反序列化漏洞的挖掘和利用,这篇文章可以算做是研究成果的一个实践输出,文中所有的漏洞本来是提交到cnvd和补天的,被驳回了几次有点心态爆炸,浪费那些宝贵的时间何必呢?该公司开发的这几款web app 几乎都存在文 文章目录
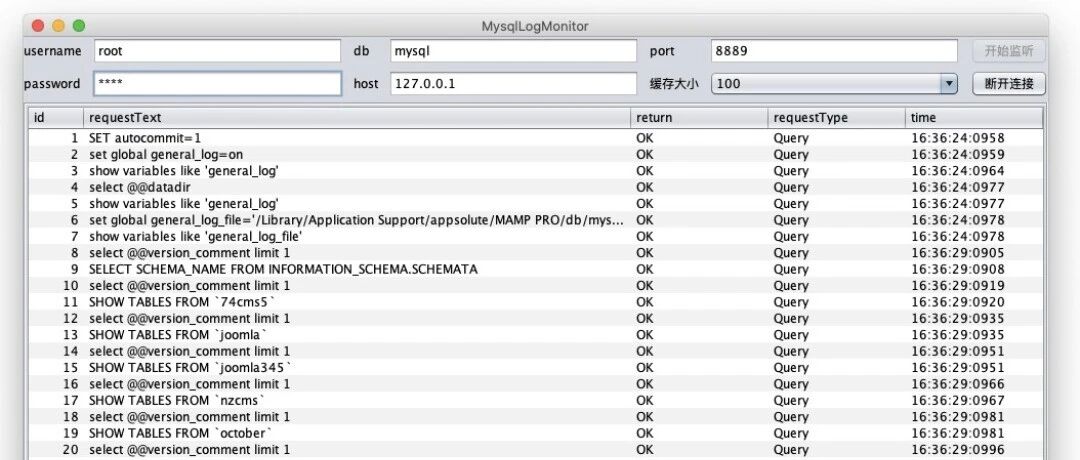
多类似的MysqlSql语句监控工具,肯定有人问为什么要造轮子。很简单,因为在平时的代码审计中,需要一个跨平台友好、功能简单实用、并且可以支持监控错误SQL语句的小工具。拒绝臃肿,拒绝依赖多余的工具(比如tail.exe)。 文章目录 1.
b Application Firewall)对于从事信息安全领域的工作者来说并不陌生,在渗透测试一个目标的时候常常作为拦路虎让人头痛不已,笔者这段时间花了些精力对国内外比较常见的WAF进行了绕过研究,这只拦路虎其实也并没有想象 文章目录
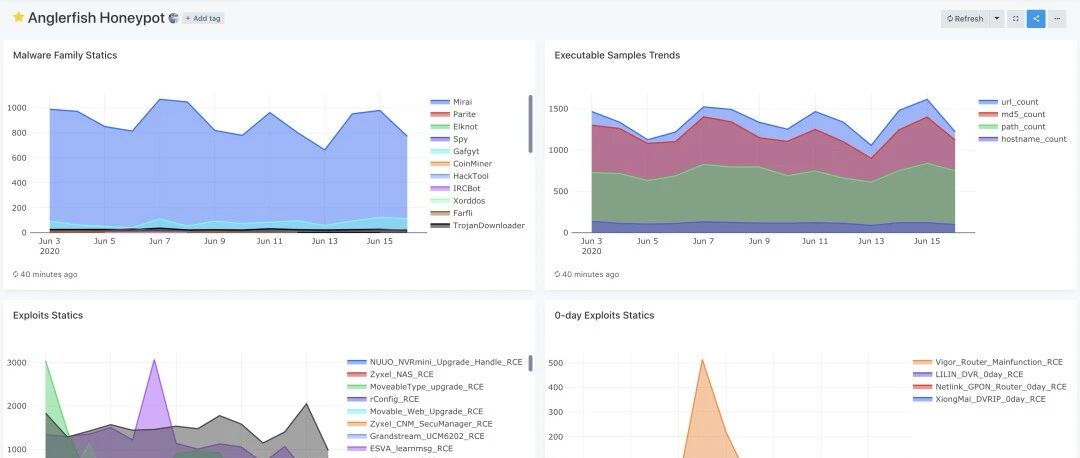
,安全攻防对抗技术不断地变化,这看起来会给安全数据分析带来很大的挑战。 现实中,很多数据没人去分析,很多方向没人去探索。 当你去深入分析之后,你会发现安全数据的本质是不变的,基础的TCP/UDP协议是不会变的,恶意软件文件格式 题外话:因为