CobaltStrike内层组件分析(一)
对CobaltStrike Beacon的一个简单分析... 背景2020年年底的时候,看到有人在传cs4.2,于是顺便保存了一份。然后一拖就到了今天才打开,关于CobaltStrike外层木马的分析网上已经有很多,但是内层的payload
对CobaltStrike Beacon的一个简单分析... 背景2020年年底的时候,看到有人在传cs4.2,于是顺便保存了一份。然后一拖就到了今天才打开,关于CobaltStrike外层木马的分析网上已经有很多,但是内层的payload
烫,晒过月与太阳,随风自生自长” 欢迎光临鲸落的杂货铺原文首发于安全客 - 安全资讯平台https://www.anquanke.com/post/id/226769(图自喜欢的古风插画家:微博@伊吹鸡腿子 )背景: 基于现阶段红蓝对抗强度
是安全的因,也是安全的果,解决了人的问题就解决了安全的问题。 近几年,“零信任”成为了安全圈里的热词,各种安全会议、安全论坛上总有业内专家分享自己的零信任心得,安全厂商们也陆陆续续把自己的产品或方案上打上了“零信任”的标签,还有些厂商按照业
安全工具平台架构方面的一些思考、尝试和总结 0x01. 简介这篇笔记是这几年我在写自动化安全工具平台过程中,在架构方面的一些想法、思考、尝试和总结,主要内容包括:为什么我要写自动化安全工具平台?平台 1.0 版本架构介绍、所遇到的问题平台
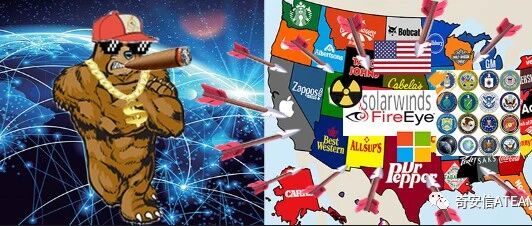
原创 zcgonvh&&rem4x 2020-12-23 11:44 APT攻击不是单纯的安全事件,而是不见硝烟的战争。我们面对的是成组织、成建制的攻击,作为样本分析人员应当扮演侦察兵的角色,最大化提升自己的
PA的分析,说实话,我俩对SPA都不咋看好,有点隔靴搔痒的感觉。 大家好,我是洋仔。今天跟大家聊聊一个比较舒适的话题SPA(Single Packet Authorization),作为SDP(Software Defined Perime
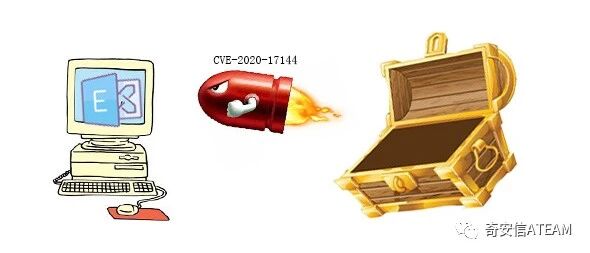
的成因和触发条件,在利用时无需明文密码,只要具备NTHash即可成功,在利用方式上会相对更加灵活。同时,存在漏洞的功能点本身具备持久化功能,利用成功后将直接进行持久化行为,在不修复漏洞的情况下将永远存在。 作者:zcgonvh@QAX A-
没密码?还好,问题不大
款配音产品,非常适合自媒体作者,读者朋友们,如果你有配音需求,可以考虑下魔音工坊。 网址:https://voice-maker.mobvoi.com/ 购买会员的话,找我有优惠。后台私信我,或者公众号里找一下我的联系方式。 跳转微信打开
又名蔓灵花、APT-C-08,疑似来自南亚地区,主要攻击目标为巴基斯坦和中国。本文对BITTER的历史样本进行一个概要分析,是总结,也是学习。 概述BITTER又名蔓灵花、APT-C-08,疑似来自南亚地区,主要攻击目标为巴基斯坦和中国。B
中碰到的案例!!第二种案例自己瞎折腾的,结果...... 几个月前看到国外的bug bounty tips在传Host攻击技巧,前阵子又看到国内有不少文章总结,冷渗透就不再复述了,直接介绍实际业务场景中碰到的案例。0x01 自定义Host—
景故事:首先解释一下,消失的几个月去了哪———————— 0x01 背景故事首先解释一下,消失的几个月去了哪———————————————— Halo everyone, I am soooo embrassed that I have a
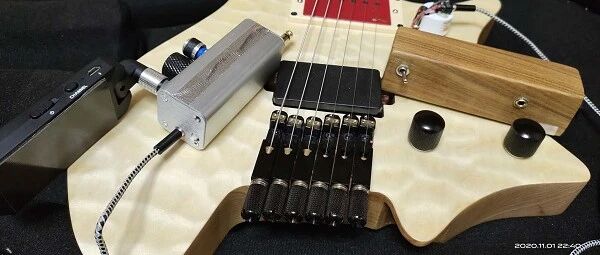
折腾的小玩意 自制最简单的电吉他无限延音+激励回授外挂原文发在了gc上面,这里也贴一下。=====================先上2图,给大家看看啥叫无限延音外挂。最近折腾这玩意,目标是用市售最便宜的电路板搭出来一个无限延音系统,必须够
0月27日星期二 abuse创始人发言:正在为继续运营寻求帮助 https://abuse.ch/blog/moving-forward/ 新型C加载器Gacrux分析 https://krabsonsecurity.com/2020/10
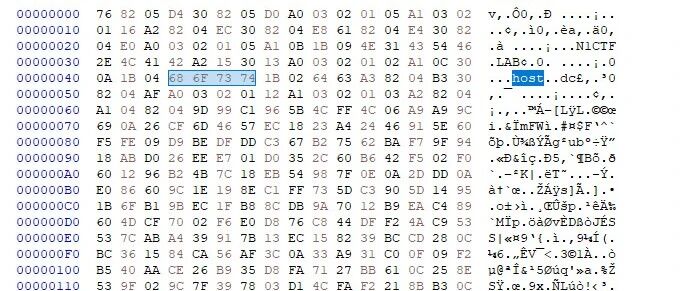
N1CTF中, 我出了一道很简短的域渗透题目, 其中第三关个人感觉比较有意思, 单独抽出来分享一下. 在刚刚结束的N1CTF中, 我出了一道很简短的域渗透题目, 其中第三关个人感觉比较有意思, 单独抽出来分享一下.滥用SPN mapping