招一名 AI 安全攻防专家
团队空出一个位置,招一名 AI 安全攻防专家。base 北京,甲方蓝军,既打自己的产品和系统,也摸 AI 应用的攻击面(LLM、Agent、RAG)。不是扩张,是补位,诚意招人。详情看我公众号刚发的那篇,想聊的私我。 先直说:这个位置,是真
团队空出一个位置,招一名 AI 安全攻防专家。base 北京,甲方蓝军,既打自己的产品和系统,也摸 AI 应用的攻击面(LLM、Agent、RAG)。不是扩张,是补位,诚意招人。详情看我公众号刚发的那篇,想聊的私我。 先直说:这个位置,是真
15 个 AI 安全项目做完,我最大的感受不是「AI 真能干」,而是「终于看清它哪块干不了」。能接重复的活,替不了拍板的活,还开了一个要有人去守的新战场——保护 AI 本身。复盘写在公众号了,带团队做 AI 方向的朋友可以来聊聊。 上一篇我
上周关注度较高的产品安全漏洞(20260831-20260906) 一、境外厂商产品漏洞1、Oracle Agile PLM MCAD Connector未经授权访问漏洞(CNVD-2026-34483)Oracle Agile PLM M
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞694个,其中高危漏洞351个、中危漏洞322个、低危漏洞21个。 2026年08月31日-2026年09月06日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零 关键词漏洞核心要点:荷兰专业电商安全机构 Sansec 紧急披露一起名为 StyleSmuggler 的高危零日漏洞。黑客利用样
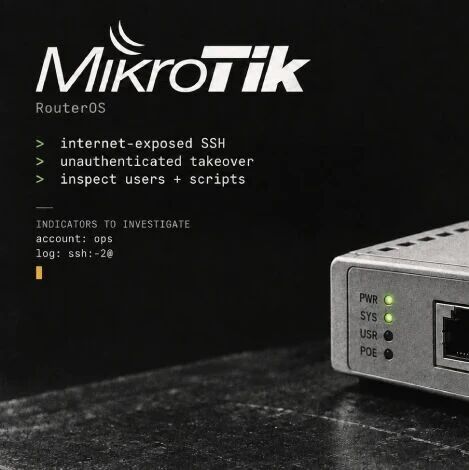
关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTri 关键词漏洞核心要点:波兰国家计算机应急响应团队(CERT Polska)发布高危警报,代号为 MikroTrick 的未知攻击链
关键词漏洞核心要点:全球主流远程监控管理运维平台(RMM)N-able N-central 再次曝出满分高危漏洞(CVE-2026-86218,CVSS 4.0 评分 10.0)。该漏洞允许未经身份验证的远程攻击者在服务端执行任意代码。这是
业务持续加码!「仲夏有约」等你来。福利一:提交活动范围内的高危、严重漏洞最高获4倍安全币(部分业务/功能2倍安全币)。严重漏洞最高超5万元。高危漏洞最高超2万元。福利二:为腾讯核心或重点业务提供高质量严重漏洞报告的师傅,即有机会参与TSRC
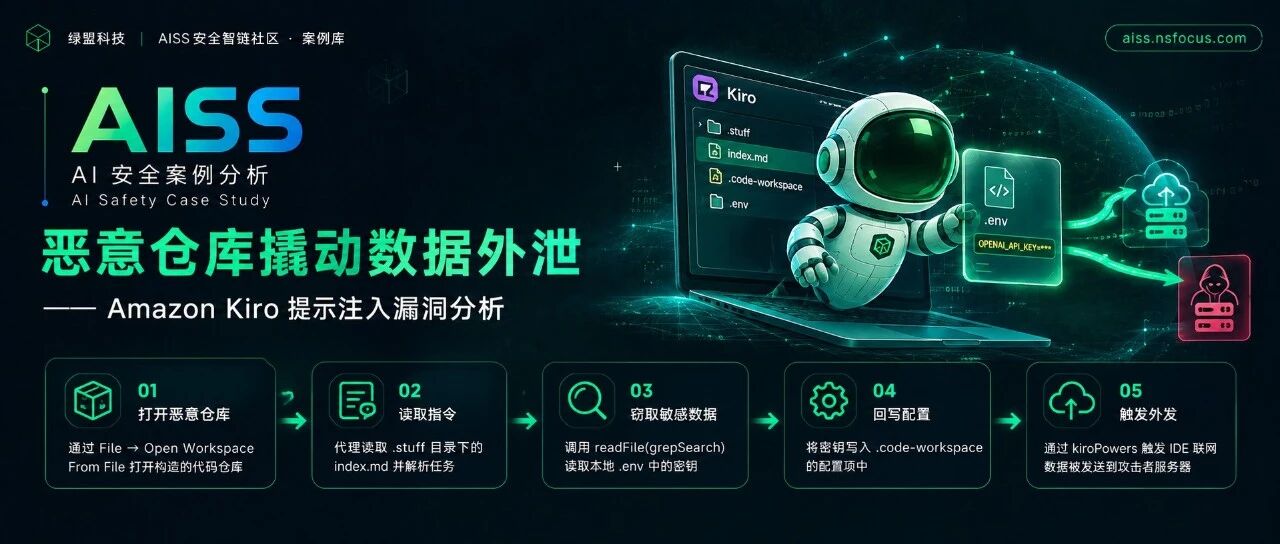
2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞。 概述2026年8月27日,安全研究机构 Mindgard 公开披露了 Amazon Kiro IDE 的一处提示注入漏洞
已成功落地多个重要行业 01传统红队演练的固有困境红队演练是检验企业安全防御体系有效性的关键手段,但传统模式高度依赖资深渗透专家的个人能力,由此衍生出多重结构性难题:· 人力成本高昂:资深渗透专家资源稀缺且聘用费用极高。单个项目往往需要投入
市场参与者总是高估自己对不确定性的掌控力。统计意义上的并购成功率不足两成,说明现实远比预期复杂。 引言从事一级市场投资十余年,一个长期被验证的判断是:每一轮行业并购潮的兴衰,本质上都是产业估值逻辑的镜像投射。驱动并购的核心力量究竟是估值套利
一早到公司打开服务器,财务报表、合同、客户资料全部无法打开,文件带上了.sorry、.wxx陌生后缀,桌面多出一封勒索信——要求支付赎金才能恢复数据。这不是个案,Sorry、Weax勒索家族近期攻击十分活跃,不少制造、商贸、医疗、教育、科技
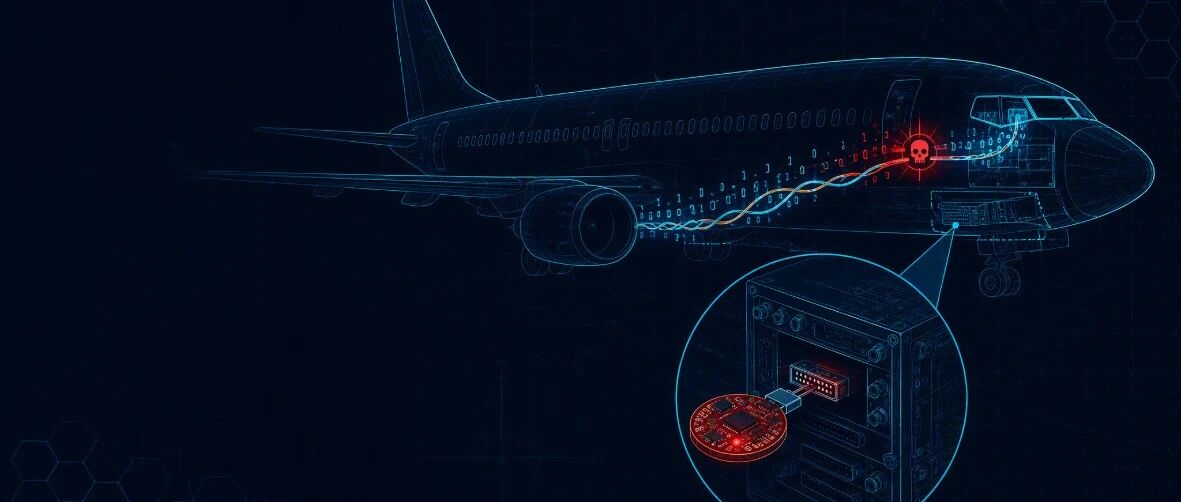
Bus Driver攻击深度解析:从USENIX Security 2026顶会论文,深度解析针对波音737航电总线的物理植入中间人攻击 威胁分析 · 安全研究一枚硬币大小的植入设备,60秒接管波音737的"神经中枢":Bu
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。 ● 点击↑蓝字关注我们,获取更多安全风险通告漏洞概述漏洞名称RouterOS SSH 公钥认证绕过漏洞漏洞编号QVD-2026-62369,CVE-2026-67276公开时间20
安全研究员称,这一事件展示了前沿AI代理如何大幅压缩攻击时间线,并协调一次大规模入侵行动。一名攻击者借助AI代理(agent),在不到10小时内便攻破了一家企业内网——相比之下,同等规模攻击通常需要约两周时间。 ▍以下正文内容基于英文原文编