CNVD漏洞周报2026年第35期
原创 CNVD 2026-09-07 20:49 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞694个,其中高危漏洞351个、中危漏洞322个、低危漏洞21个。
2026年08月31日-2026年09月06日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞694个,其中高危漏洞351个、中危漏洞322个、低危漏洞21个。漏洞平均分值为6.88。本周收录的漏洞中,涉及0day漏洞590个(占85%),其中互联网上出现“Beauty Parlour Management System SQL注入漏洞、Student Management System SQL注入漏洞”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数20179个,与上周(8232个)环比增加1.5倍。
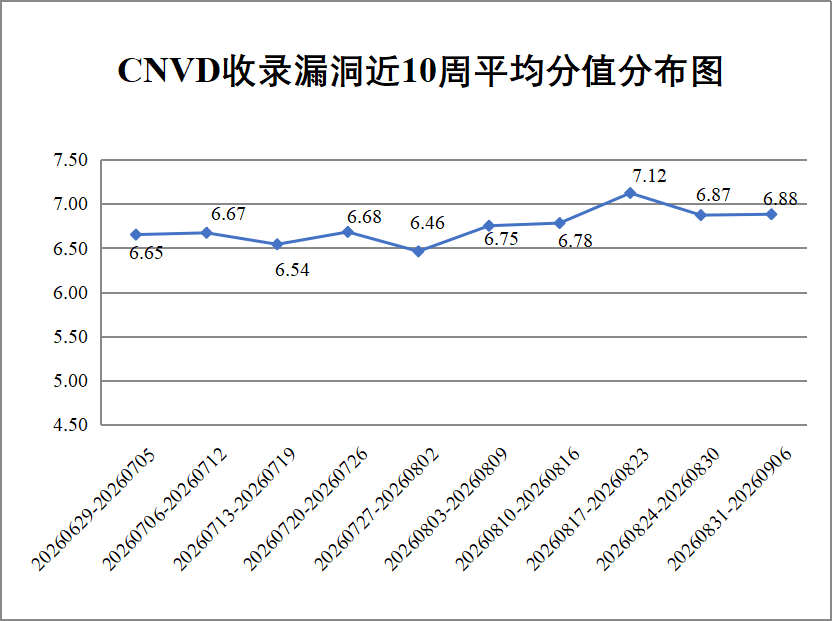
图1CNVD收录漏洞近10周平均分值分布图
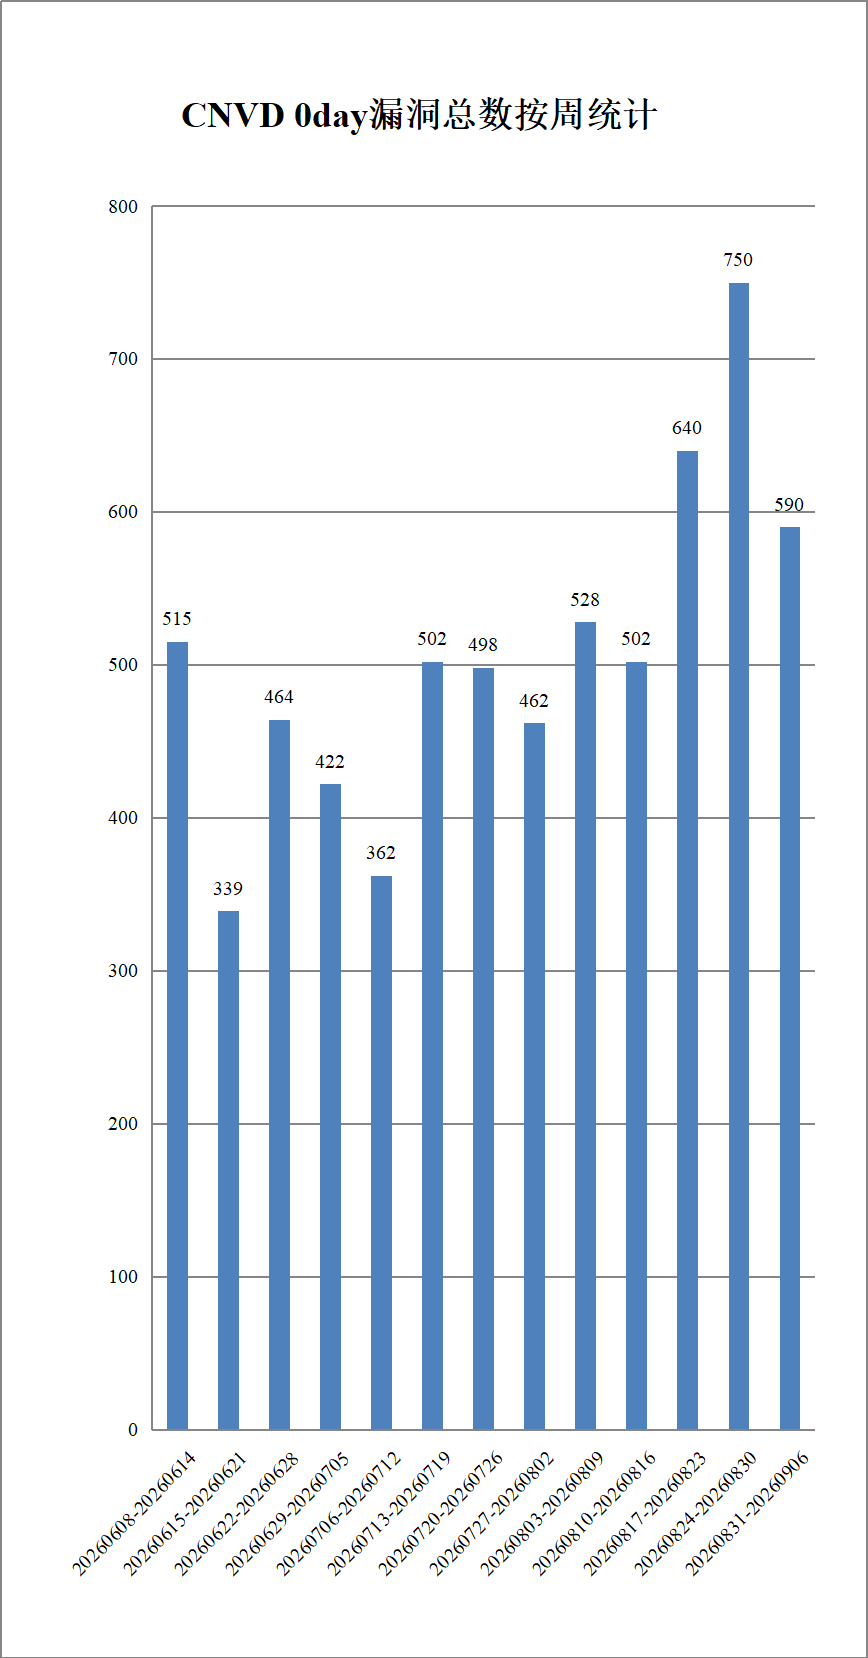
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件10起,向基础电信企业通报漏洞事件4起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件1223起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件36起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件87起。
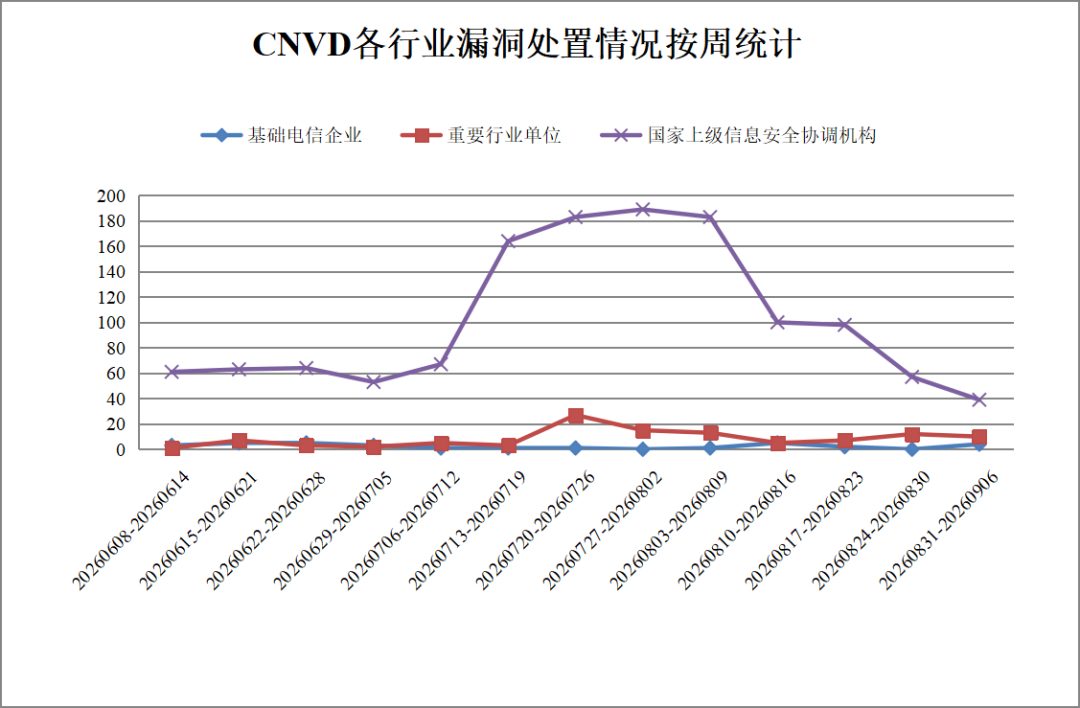
图3CNVD各行业漏洞处置情况按周统计
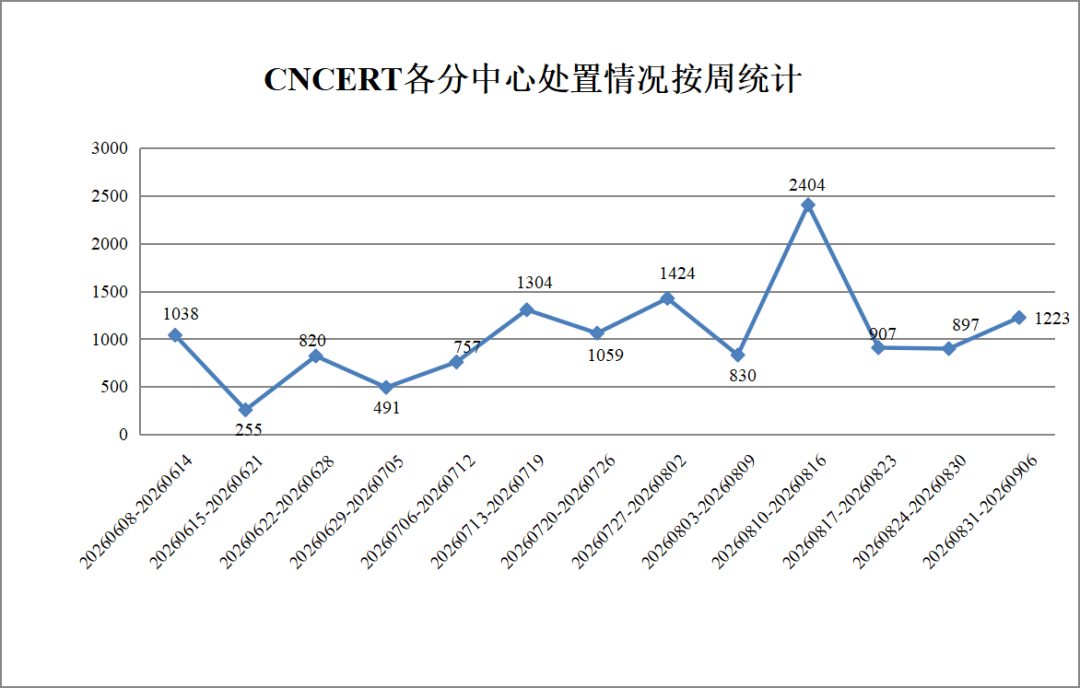
图4CNCERT各分中心处置情况按周统计
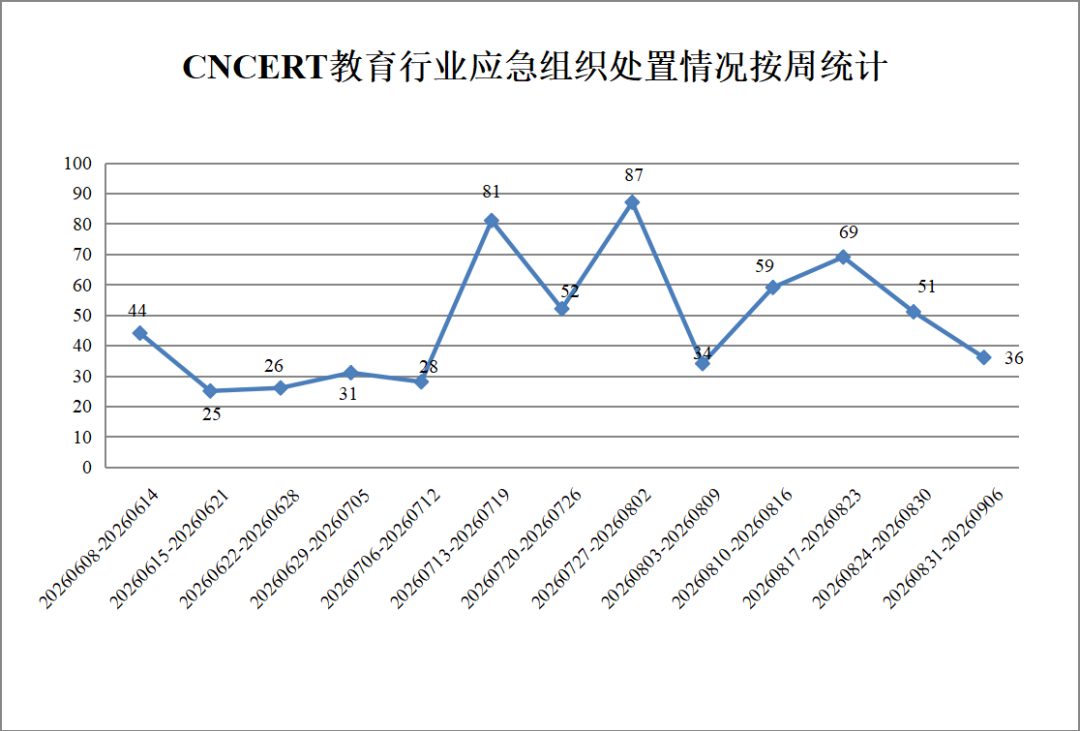
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
OPPO广东移动通信有限公司、阿里云计算有限公司、安徽兮克电子科技有限公司、安科瑞电气股份有限公司、北京百容千域软件技术开发有限责任公司、北京超图软件股份有限公司、北京国炬信息技术有限公司、北京惠每云科技有限公司、北京金和网络股份有限公司、北京派网软件有限公司、北京启明星辰信息安全技术有限公司、北京趋势威尔网络技术有限公司、北京神州鲲泰信息技术有限公司、北京神州视翰科技有限公司、北京神州数码云科信息技术有限公司、北京圣博润高新技术股份有限公司、北京世纪超星信息技术发展有限责任公司、北京数字政通科技股份有限公司、北京涛思数据科技有限公司、北京通达信科科技有限公司、北京万户软件技术有限公司、北京万户网络技术有限公司、北京网达立信信息技术有限公司、北京网御星云信息技术有限公司、北京星网锐捷网络技术有限公司、北京燕京啤酒集团有限公司、北京亿赛通科技发展有限责任公司、北京易普拉格科技股份有限公司、北京映翰通网络技术股份有限公司、北京致远互联软件股份有限公司、北京智邦国际软件技术有限公司、禅道软件(杭州)有限公司、畅捷通信息技术股份有限公司、成都华栖云科技有限公司、大连卓云科技有限公司、帝国软件、帆软软件有限公司、泛微网络科技股份有限公司、福建省燕京惠泉啤酒股份有限公司、福建亿能达信息技术股份有限公司、福建银达汇智信息科技股份有限公司、福建优仕信息科技有限公司、富士胶片商业创新(中国)有限公司、广东保伦电子股份有限公司、广东省贝恩施科技股份有限公司、广东支付通科技有限公司、广联达科技股份有限公司、广州高新兴机器人有限公司、广州青鹿教育科技有限公司、广州市都享信息科技有限公司、广州市丰华生物股份有限公司、广州市天翎网络科技有限公司、广州图创计算机软件开发有限公司、广州易达建信科技开发有限公司、哈尔滨新中新电子股份有限公司、上海汉得信息技术股份有限公司、杭州安恒信息技术股份有限公司、杭州飞致云信息科技有限公司、杭州海康威视数字技术股份有限公司、杭州吉拉科技有限公司、杭州简学科技有限公司、杭州西软信息技术有限公司、杭州映云科技有限公司、合思迪雅科技有限公司、弘扬软件股份有限公司、泓泰通信股份有限公司、湖北京山轻工机械股份有限公司、湖北小雅科技有限公司、湖南建研信息技术股份有限公司、华硕电脑(上海)有限公司、惠普贸易(上海)有限公司、吉翁电子(深圳)有限公司、济南汇通远德科技有限公司、佳能(中国)有限公司、江苏金智教育信息股份有限公司、江西铭软科技有限公司、江阴汇智软件技术有限公司、金蝶软件(中国)有限公司、孔智科技(徐州)有限公司、朗坤智慧科技股份有限公司、浪潮海岳云技术(深圳)有限公司、乐金电子(中国)有限公司、力合科技(湖南)股份有限公司、迈普通信技术股份有限公司、摩莎科技(上海)有限公司、南昌卓蓝科技有限公司、南京帆软软件有限公司、南京厚建软件有限责任公司、南京昆石网络技术有限公司、南京数旗科技有限公司、南京阳途信息科技有限公司、普联技术有限公司、普元信息技术股份有限公司、奇安信网神信息技术(北京)股份有限公司、麒麟软件有限公司、青岛东胜伟业软件科技有限公司、青岛东胜伟业软件有限公司、青果软件集团有限公司、仁和兴业(深圳)软件有限公司、荣邦科技有限公司、睿因科技(深圳)有限公司、润申信息科技(上海)有限公司、赛尔网络有限公司、三六零科技集团有限公司、厦门立方幻境科技有限公司、厦门四信通信科技有限公司、厦门泰博科技有限公司、厦门新荆艺系统集成有限公司、山东国子软件股份有限公司、山东潍微科技股份有限公司、山东中维世纪科技股份有限公司、上海艾泰科技有限公司、上海爱数信息技术股份有限公司、上海泛微网络科技股份有限公司、上海华测导航技术股份有限公司、上海三高计算机中心股份有限公司、上海新致软件股份有限公司、上海雍熙信息技术有限公司、上海玉帛软件股份有限公司、上海正品贵德软件有限公司、上海卓卓网络科技有限公司、深圳华夏智信数据科技有限公司、深圳市必联电子有限公司、深圳市电航科技发展有限公司、深圳市顶讯网络科技有限公司、深圳市多酷科技有限公司、深圳市广联智通科技有限公司、深圳市吉祥腾达科技有限公司、深圳市蓝凌软件股份有限公司、深圳市美科星通信技术有限公司、深圳市明源云科技有限公司、深圳市锐明技术股份有限公司、深圳市盛世众唐科技有限公司、深圳市思迅软件股份有限公司、深圳市四海众联网络科技有限公司、深圳市易宇通科技有限公司、深圳市兆能讯通科技有限公司、深圳智沃科技有限公司、深圳竹云科技股份有限公司、深圳坐标软件集团有限公司、世邦通信股份有限公司、四川天邑康和通信股份有限公司、四川迅睿云软件开发有限公司、四川中仑数科科技有限责任公司、拓尔思信息技术股份有限公司、腾讯安全应急响应中心、天津荣联汇智智能科技有限公司、天津市基理科技股份有限公司、天津天堰科技股份有限公司、同望科技股份有限公司、统信软件技术有限公司、万洲电气股份有限公司、网是科技股份有限公司、卫宁健康科技集团股份有限公司、温州市中鼎网络科技有限公司、武汉达梦数据库有限公司、武汉佳腾教育咨询有限公司、武汉金同方科技有限公司、武汉曲飞科技有限公司、武汉无线飞翔科技有限公司、武汉中地软件股份有限公司、武汉中地数码科技有限公司、西安瑞友信息技术资讯有限公司、小米科技有限责任公司、新道科技股份有限公司、新华三技术有限公司、新开普电子股份有限公司、新智聚安科技有限公司、研华科技(中国)有限公司、用友网络科技股份有限公司、友讯电子设备(上海)有限公司、云顶信息技术股份有限公司、云智慧(北京)科技有限公司、长春吉大正元信息技术股份有限公司、长沙米拓信息技术有限公司、浙江大华技术股份有限公司、浙江和达科技股份有限公司、浙江兰德纵横网络技术股份有限公司、浙江蓝鸽科技有限公司、浙江齐治科技股份有限公司、浙江舜云互联技术有限公司、浙江宇视科技有限公司、正方软件股份有限公司、正泰集团股份有限公司、正元智慧集团股份有限公司、中控技术股份有限公司、中企动力科技股份有限公司、中兴通讯股份有限公司、众勤通信设备贸易(上海)有限公司、重庆顺戴网络科技有限公司、珠海奔图电子有限公司、珠海一多传感科技有限公司、紫光软件系统有限公司。
本周漏洞报送情况统计
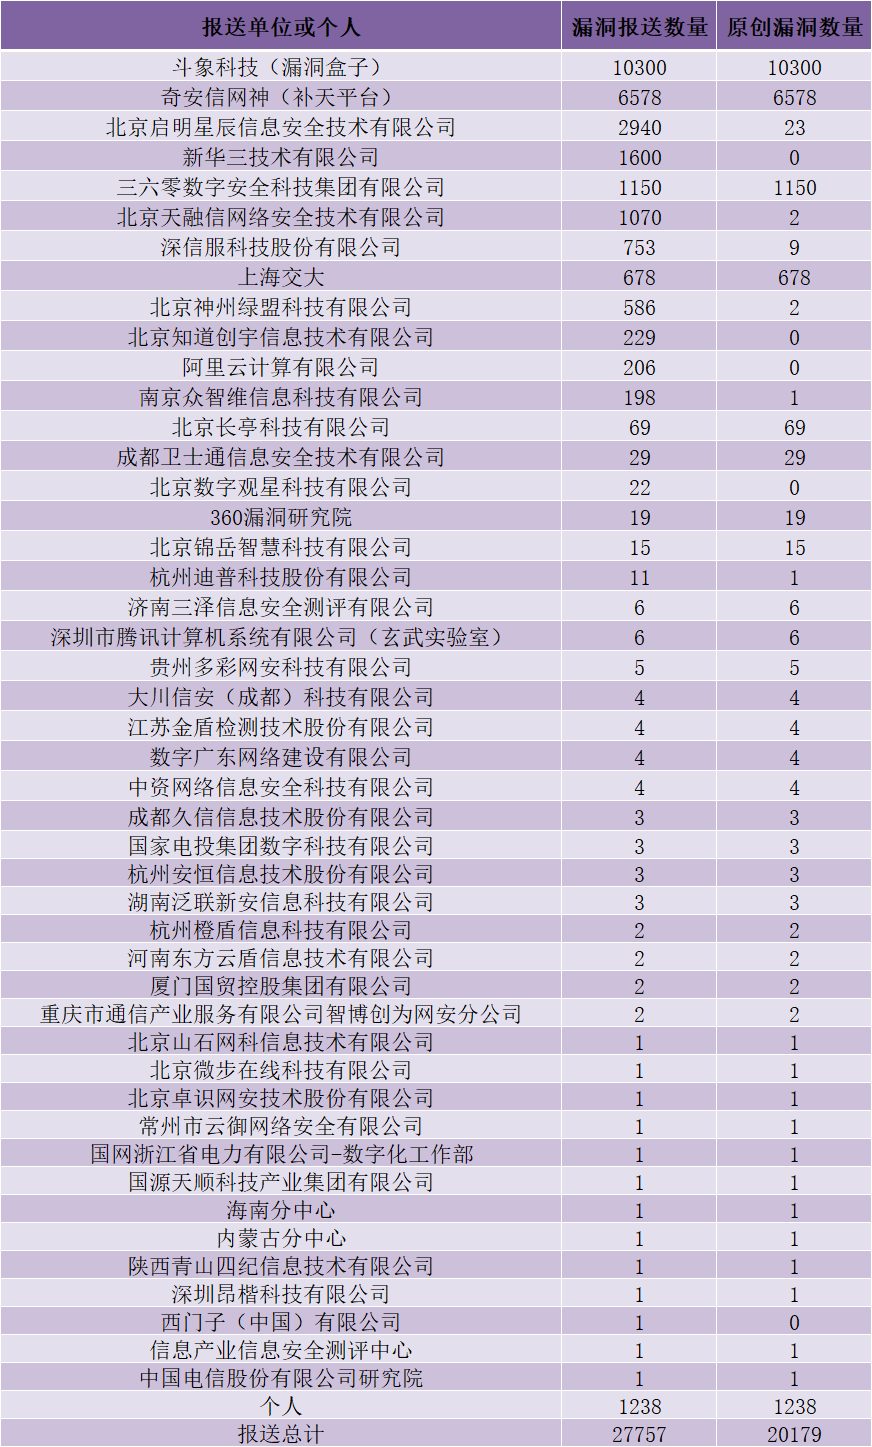
本周报送情况如表1所示。其中,新华三技术有限公司、北京知道创宇信息技术有限公司、阿里云计算有限公司等单位报送公开收集的漏洞数量较多。北京启明星辰信息安全技术有限公司、北京天融信网络安全技术有限公司、深信服科技股份有限公司、北京神州绿盟科技有限公司、南京众智维信息科技有限公司、北京长亭科技有限公司、成都卫士通信息安全技术有限公司、360漏洞研究院、北京锦岳智慧科技有限公司、杭州迪普科技股份有限公司、济南三泽信息安全测评有限公司、深圳市腾讯计算机系统有限公司(玄武实验室)、贵州多彩网安科技有限公司、大川信安(成都)科技有限公司、江苏金盾检测技术股份有限公司、数字广东网络建设有限公司、中资网络信息安全科技有限公司、成都久信信息技术股份有限公司、国家电投集团数字科技有限公司、杭州安恒信息技术股份有限公司、湖南泛联新安信息科技有限公司、杭州橙盾信息科技有限公司、河南东方云盾信息技术有限公司、厦门国贸控股集团有限公司、重庆市通信产业服务有限公司智博创为网安分公司、北京山石网科信息技术有限公司、北京微步在线科技有限公司、北京卓识网安技术股份有限公司、常州市云御网络安全有限公司、国网浙江省电力有限公司-数字化工作部、国源天顺科技产业集团有限公司、海南分中心、内蒙古分中心、陕西青山四纪信息技术有限公司、深圳昂楷科技有限公司、信息产业信息安全测评中心、中国电信股份有限公司研究院及其他个人白帽子向CNVD提交了20179个以事件型漏洞为主的原创漏洞,其中包括斗象科技(漏洞盒子)、奇安信网神(补天平台)、三六零数字安全科技集团有限公司和上海交大向CNVD共享的白帽子报送的18706条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了694个漏洞。WEB应用354个、网络设备(交换机、路由器等网络端设备)185个、应用程序121个、安全产品10个、智能设备(物联网终端设备)9个、操作系统8个、数据库4个、工业控制系统3个。
表2漏洞按影响类型统计表
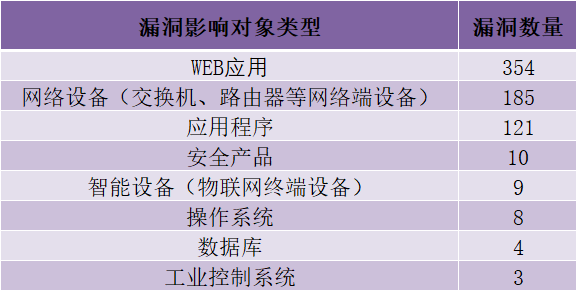
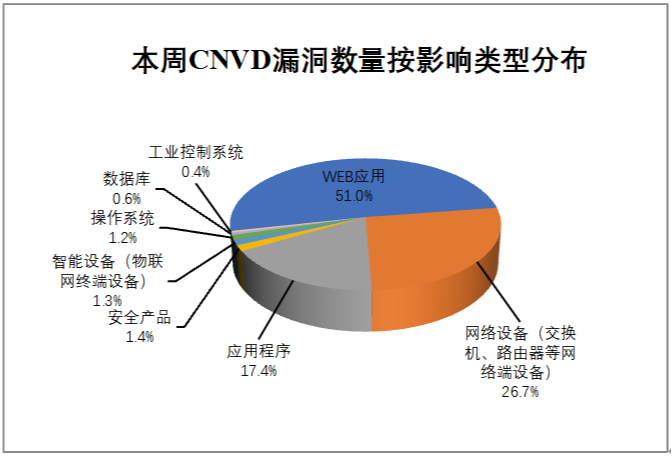
图6本周漏洞按影响类型分布
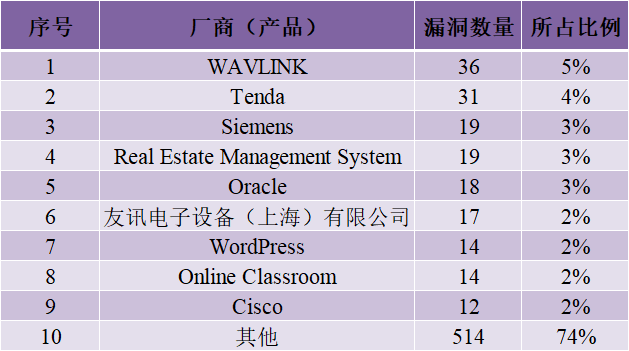
CNVD整理和发布的漏洞涉及WAVLINK、Tenda、Siemens等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了124个电信行业漏洞,6个移动互联网行业漏洞,10个工控行业漏洞(如下图所示)。其中,“Tenda AC1206命令注入漏洞(CNVD-2026-34638) 、Huawei HarmonyOS/EMUI未捕获异常漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
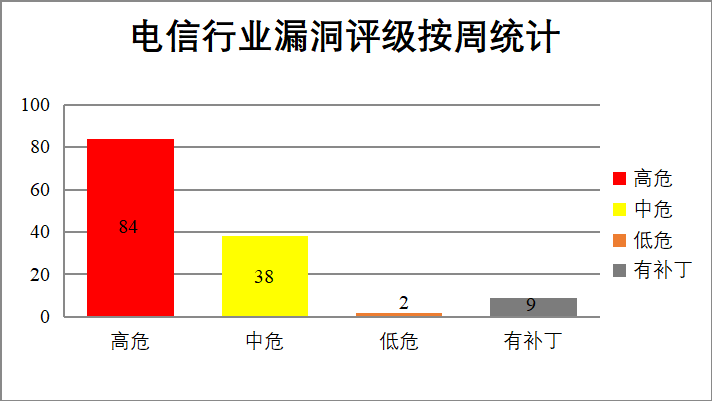
图7电信行业漏洞统计
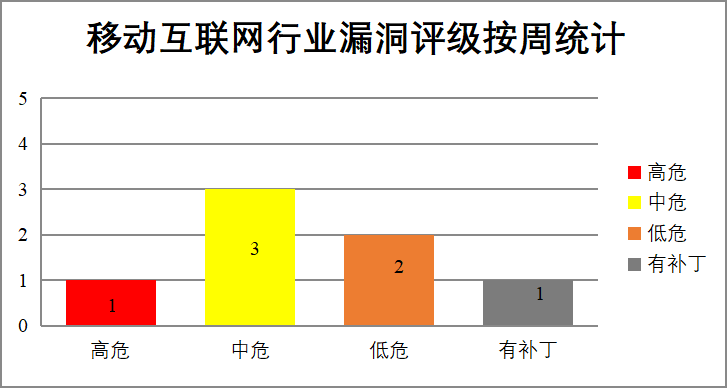
图8移动互联网行业漏洞统计
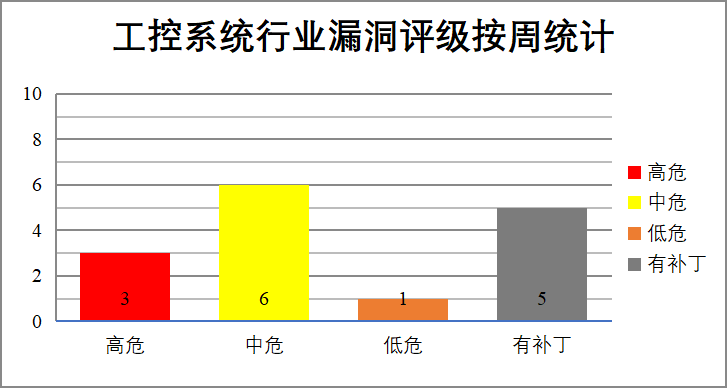
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Cisco产品安全漏洞
Cisco Crosswork Planning是思科Crosswork网络自动化套件中的核心规划与分析组件,用于主动建模、仿真、优化多厂商网络基础设施,支撑容量规划、故障预测与流量工程决策。Cisco Secure Workload是思科推出的零信任微分段与全栈工作负载保护平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在未经授权的情况下访问或操作受影响的系统功能,导致网络配置被非法篡改或敏感信息泄露,或导致拒绝服务,通过发送特制请求导致未授权操作或服务异常等。
CNVD收录的相关漏洞包括:Cisco Crosswork Planning凭据保护不足漏洞、Cisco Crosswork Planning关键功能缺少认证漏洞、Cisco Crosswork Planning外部控制漏洞、Cisco Secure Workload缓冲区管理漏洞、Cisco Secure Workload身份验证不当漏洞、Cisco Secure Workload输入验证不当漏洞、Cisco Secure Workload特殊元素处理不当漏洞、Cisco Secure Workload访问控制不当漏洞。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34486
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34488
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34487
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34490
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34492
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34491
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34494
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34493
2、Ivanti产品安全漏洞
Ivanti Endpoint Manager是美国Ivanti公司推出的企业级统一端点管理(UEM)解决方案。Ivanti Endpoint Manager Mobile是一款企业级移动设备管理解决方案。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在未认证的情况下远程触发Agent服务崩溃,导致拒绝服务,或通过中间人攻击泄露外部SQL连接的凭据,通过本地代理组件提升系统权限等。
CNVD收录的相关漏洞包括:Ivanti Endpoint Manager越界读取漏洞、Ivanti Endpoint Manager加密问题漏洞、Ivanti Endpoint Manager权限提升漏洞、Ivanti Endpoint Manager SQL注入漏洞、Ivanti Endpoint Manager Mobile信息泄露漏洞、Ivanti Endpoint Manager Mobile访问控制不当漏洞、Ivanti Endpoint Manager Mobile输入验证不当漏洞、Ivanti Endpoint Manager Mobile信任管理问题漏洞、Oracle General Ledger访问控制不当漏洞。除“Ivanti Endpoint Manager权限提升漏洞”外,漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34477
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34506
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34507
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34508
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34510
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34512
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34511
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34513
3、Oracle产品安全漏洞
Oracle General Ledger是Oracle企业财务管理的核心模块,提供高度自动化的财务处理、多准则合规报告与实时数据可视能力。Oracle Agile PLM MCAD Connector是甲骨文(Oracle)供应链产品线中用于在AgilePLM系统与主流MCAD(机械计算机辅助设计)软件之间实现双向数据交换与流程集成的专用连接器组件,属闭源商业软件。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞接入同一物理通信网段后读取关键数据或全部可访问数据,并修改部分可访问数,或通过HTTP网络访问并成功接管Oracle Agile PLM MCAD Connector等。
CNVD收录的相关漏洞包括:Oracle General Ledger访问控制不当漏洞、Oracle Agile PLM MCAD Connector未经授权访问漏洞(CNVD-2026-34478、CNVD-2026-34481、CNVD-2026-34480、CNVD-2026-34482、CNVD-2026-34483)、Oracle Agile PLM MCAD Connector访问控制不当漏洞(CNVD-2026-34484、CNVD-2026-34485)。其中,“Oracle Agile PLM MCAD Connector访问控制不当漏洞(CNVD-2026-34485)”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34474
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34478
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34481
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34480
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34482
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34483
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34484
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34485
4、Siemens产品安全漏洞
Siemens Simcenter Femap是德国Siemens公司的一款面向工程领域的有限元分析(FEA)前后处理软件。Siemens Parasolid是德国Siemens公司的一款三维几何建模内核。Siemens License Server是德国Siemens公司的一款许可证服务器软件。Siemens Simcenter Nastran是德国Siemens公司的一款顶级的有限元方法 (FEM) 求解器。Siemens SIMATIC IoT2050 Advanced是德国Siemens公司的一款物联网边缘计算网关设备。Siemens Solid Edge是德国西门子(Siemens)公司的一款三维CAD软件。该软件可用于零件设计、装配设计、钣金设计、焊接设计等行业。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在当前进程环境中执行代码,访问任意文件,或通过HTTP接口创建恶意流程,从而在底层服务器上以最高权限执行任意代码等。
CNVD收录的相关漏洞包括:Siemens Simcenter Femap缓冲区溢出漏洞(CNVD-2026-34827、CNVD-2026-34872)、Siemens Parasolid缓冲区溢出漏洞(CNVD-2026-34828)、Siemens License Server路径遍历漏洞、Siemens Simcenter Nastran缓冲区溢出漏洞、Siemens SIMATIC IoT2050 Advanced授权问题漏洞、Siemens Solid Edge缓冲区溢出漏洞(CNVD-2026-35012)、Siemens Solid Edge内存错误引用漏洞(CNVD-2026-35013)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34827
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34872
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34828
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34829
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34871
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34873
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35012
https://www.cnvd.org.cn/flaw/show/CNVD-2026-35013
5、Beauty Parlour Management System SQL注入漏洞
本周,Beauty Parlour Management System被披露存在SQL注入漏洞,该漏洞源于文件/admin/accepted-appointment.php中参数delid缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-34515
小结:本周,Cisco产品被披露存在多个漏洞,攻击者可利用漏洞在未经授权的情况下访问或操作受影响的系统功能,导致网络配置被非法篡改或敏感信息泄露,或导致拒绝服务,通过发送特制请求导致未授权操作或服务异常等。此外,Ivanti、Oracle、Siemens等多款产品被披露存在多个漏洞,攻击者可利用漏洞在未认证的情况下远程触发Agent服务崩溃,导致拒绝服务,或通过中间人攻击泄露外部SQL连接的凭据,通过本地代理组件提升系统权限,接入同一物理通信网段后读取关键数据或全部可访问数据,并修改部分可访问数,或通过HTTP网络访问并成功接管Oracle Agile PLM MCAD Connector,在当前进程环境中执行代码,访问任意文件,或通过HTTP接口创建恶意流程,从而在底层服务器上以最高权限执行任意代码等。另外,Beauty Parlour Management System被披露存在SQL注入漏洞,该漏洞源于文件/admin/accepted-appointment.php中参数delid缺少对外部输入SQL语句的验证。攻击者可利用该漏洞执行非法SQL命令窃取数据库敏感数据。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、Student Management System SQL注入漏洞
验证描述
Student Management System是PHPGurukul公司的一个学生管理系统。
Student Management System存在SQL注入漏洞,该漏洞源于studentms/admin/search.php文件中的searchdata参数缺少对外部输入SQL语句的验证,目前没有详细的漏洞细节提供。
验证信息
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台