CNVD漏洞周报2026年第32期
原创 CNVD 2026-08-17 17:29 北京
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞548个,其中高危漏洞301个、中危漏洞219个、低危漏洞28个。
2026年08月10日-2026年08月16日
本周漏洞态势研判情况
本周信息安全漏洞威胁整体评价级别为中。
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞548个,其中高危漏洞301个、中危漏洞219个、低危漏洞28个。漏洞平均分值为6.78。本周收录的漏洞中,涉及0day漏洞502个(占92%),其中互联网上出现“D-Link DIR-619L goform/formSchedule文件缓冲区溢出漏洞、uBidAuction跨站脚本漏洞(CNVD-2026-31517)”等零日代码攻击漏洞。本周CNVD接到的涉及党政机关和企事业单位的事件型漏洞总数7387个,与上周(2530个)环比增加1.9倍。
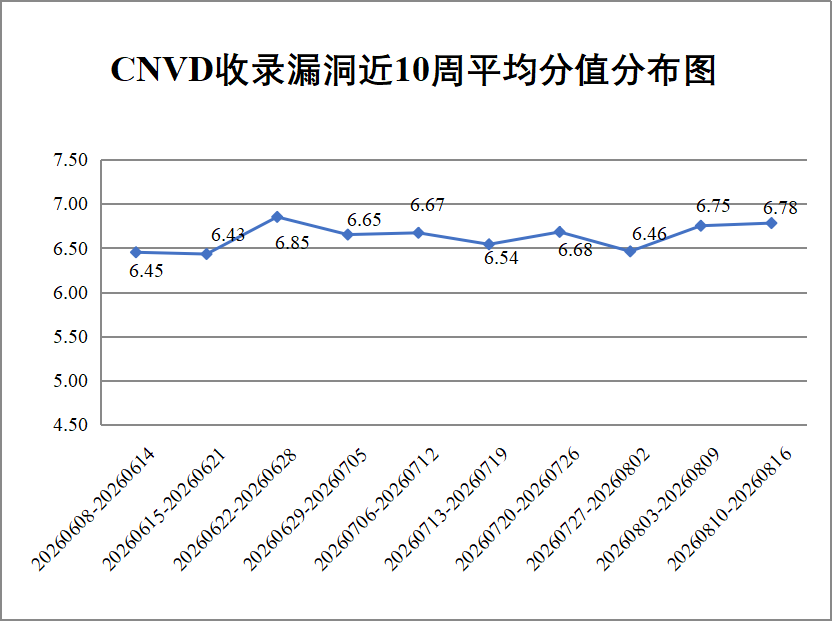
图1CNVD收录漏洞近10周平均分值分布图
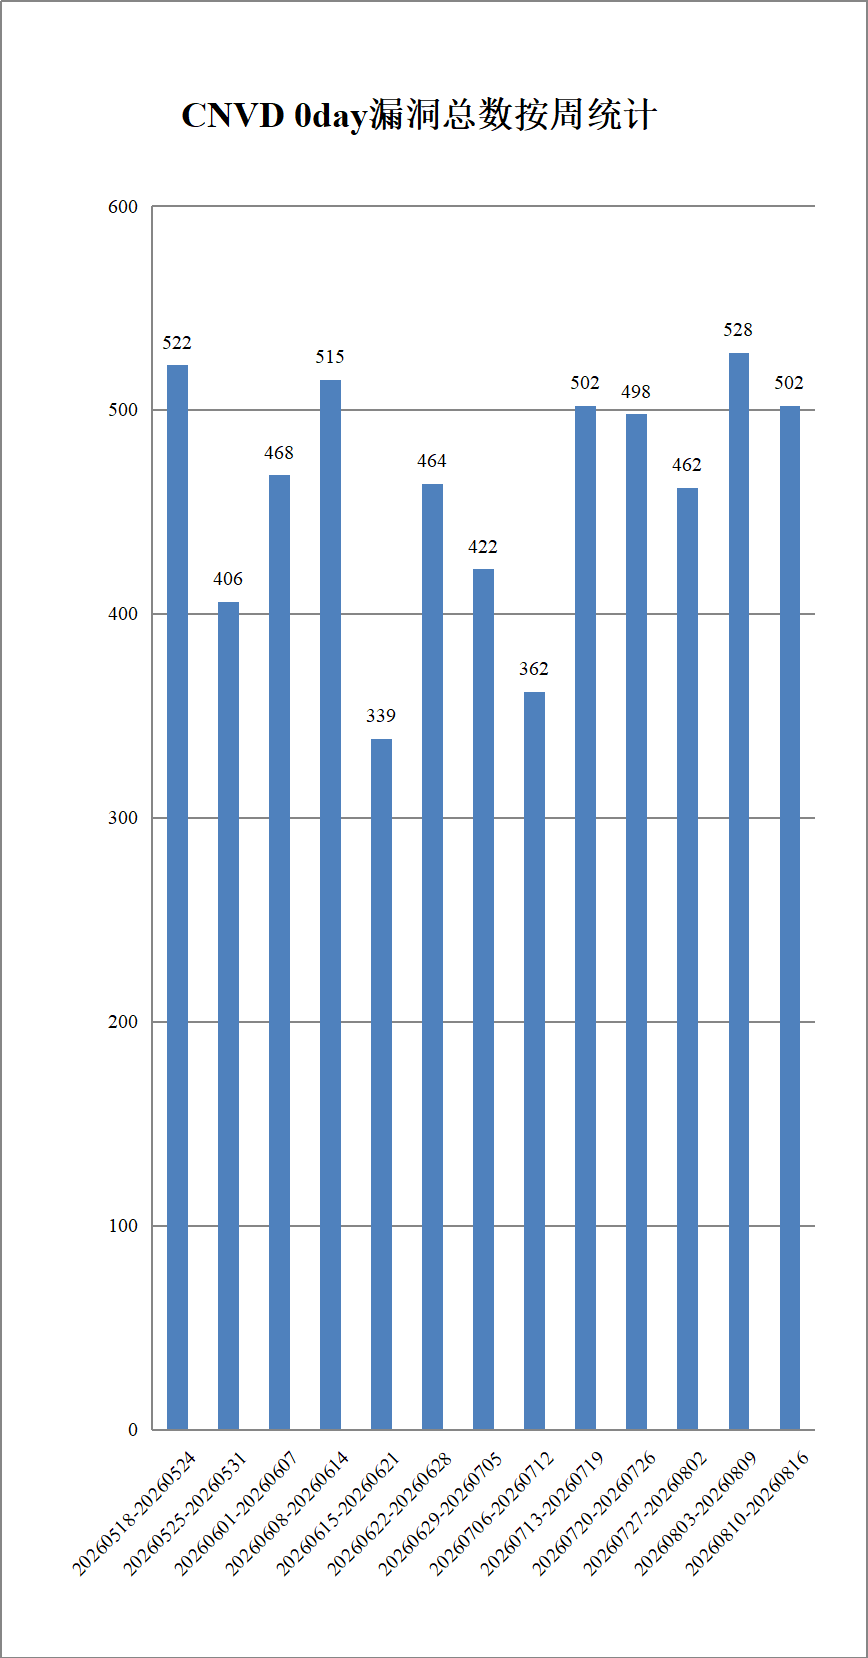
图2CNVD 0day漏洞总数按周统计
本周漏洞事件处置情况
本周,CNVD向银行、保险、能源等重要行业单位通报漏洞事件5起,向基础电信企业通报漏洞事件5起,协调CNCERT各分中心验证和处置涉及地方重要部门漏洞事件2404起,协调教育行业应急组织验证和处置高校科研院所系统漏洞事件59起,向国家上级信息安全协调机构上报涉及部委门户、子站或直属单位信息系统漏洞事件100起。
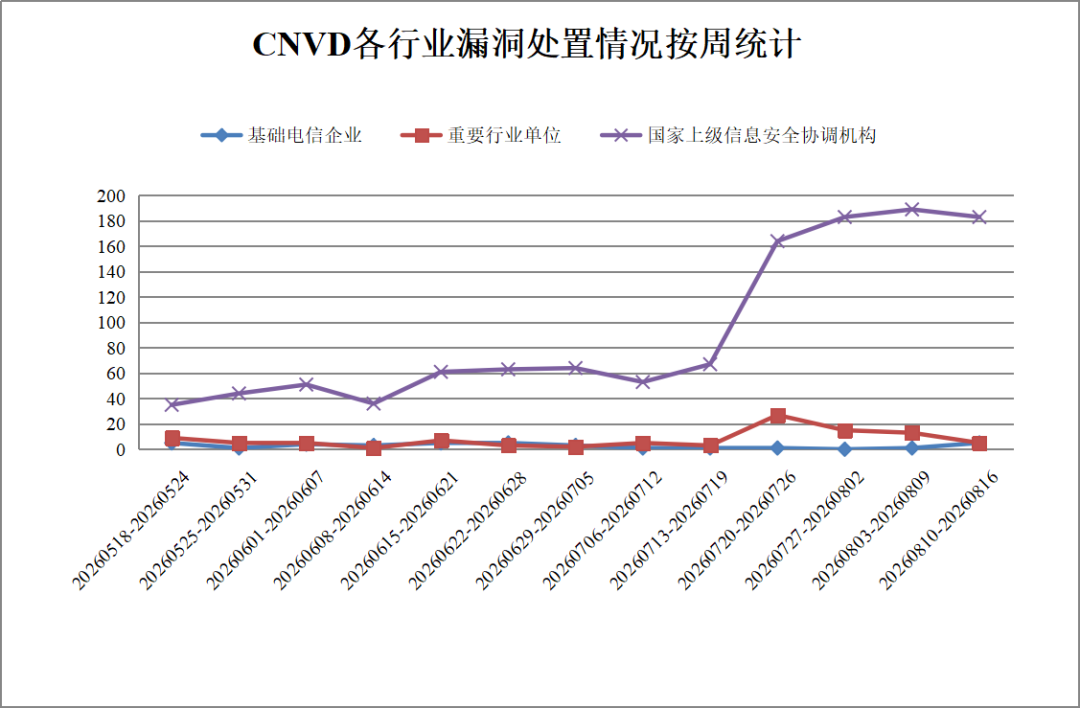
图3CNVD各行业漏洞处置情况按周统计
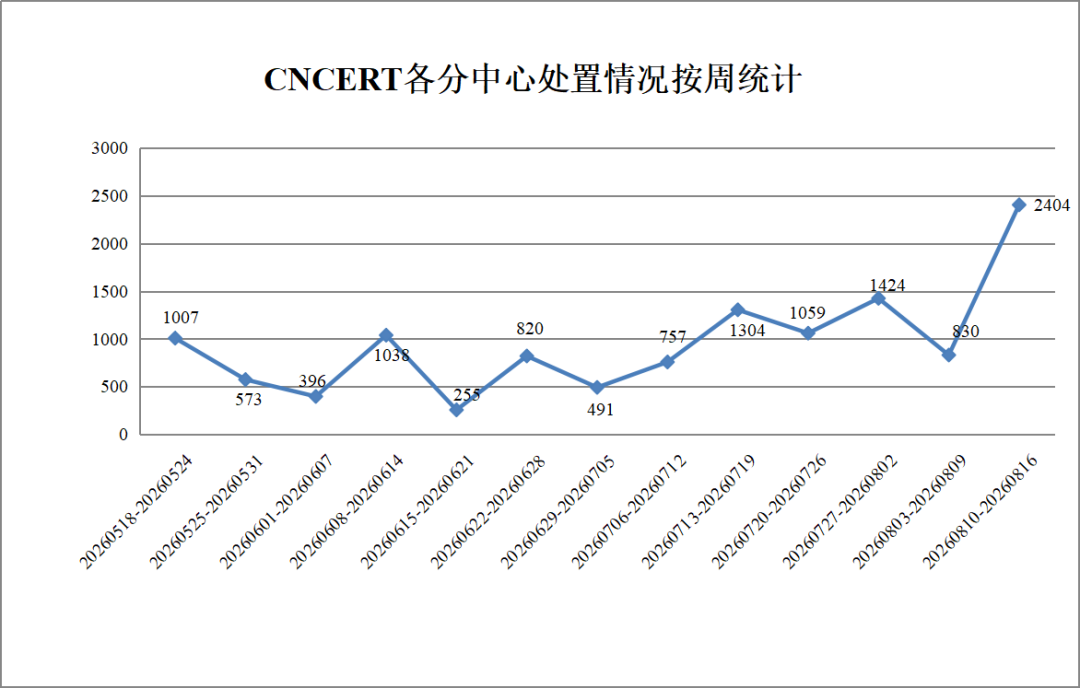
图4CNCERT各分中心处置情况按周统计
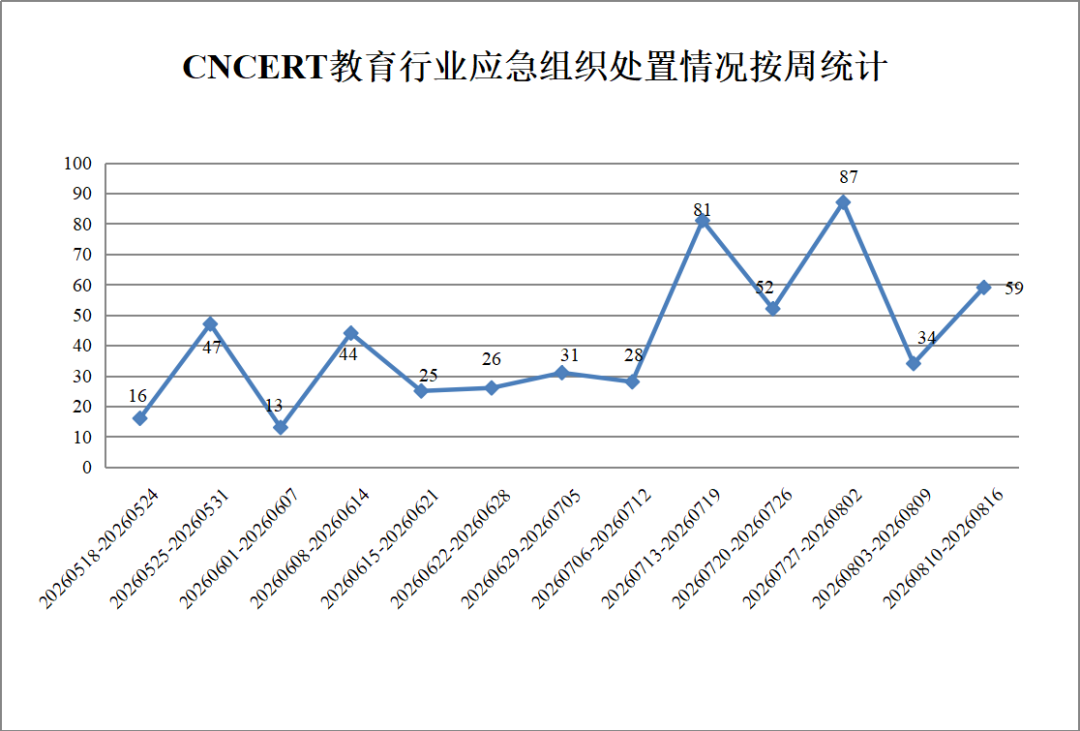
图5CNVD教育行业应急组织处置情况按周统计
此外,CNVD通过已建立的联系机制或涉事单位公开联系渠道向以下单位通报了其信息系统或软硬件产品存在的漏洞,具体处置单位情况如下所示:
上海携程商务有限公司、华为技术有限公司、湖南省众达数蔚信息技术有限公司、深圳市吉祥腾达科技有限公司、中电科金仓(北京)科技股份有限公司、华硕电脑(上海)有限公司、深圳市腾讯计算机系统有限公司、宇树科技股份有限公司、统信软件技术有限公司、北京映翰通网络技术股份有限公司、曲靖蜂信科技有限公司、北京国炬信息技术有限公司、长沙巴巴开源网络科技有限公司、武汉芝麻小客服网络科技有限公司、乐金电子(中国)有限公司、济南卓源软件有限公司、望海康信(北京)科技股份公司、用友网络科技股份有限公司、捷能热力电站有限公司、北京金和网络股份有限公司、网是科技股份有限公司、新华三技术有限公司、科大讯飞(北京)有限公司北京软件分公司、泸州能源投资有限公司、摩莎科技(上海)有限公司、深圳市富士智能股份有限公司、北京星网锐捷网络技术有限公司、四川迅睿云软件开发有限公司、深圳市美科星通信技术有限公司、江苏金智教育信息股份有限公司、深圳市必联电子有限公司、山东比特智能科技股份有限公司、上海华测导航技术股份有限公司、北京金和网络股份有限公、西安旌旗电子股份有限公司、友讯电子设备(上海)有限公司、普联技术有限公司、深圳市蓝凌软件股份有限公司、武汉花贝科技有限公司、青岛东胜伟业软件有限公司、富士胶片商业创新(中国)有限公司、新开普电子股份有限公司、上海商派网络科技有限公司、上海普华科技发展股份有限公司、北京亿赛通科技发展有限责任公司、字节跳动安全中心、北京天融信网络安全技术有限公司、南京帆软软件有限公司、深圳市思迅软件股份有限公司、海南赞赞网络科技有限公司、瑞斯康达科技发展股份有限公司、武汉达梦数据库有限公司、上海甄云科技信息有限公司、熵基科技股份有限公司、杭州飞致云信息科技有限公司、畅捷通信息技术股份有限公司、杭州海康威视数字技术股份有限公司、奇安信网神信息技术(北京)股份有限公司、浙江兰德纵横网络技术股份有限公司、深圳市明源云科技有限公司、南昌蓝智科技有限公司、广东南方数码科技有限公司、浙江麦能网教育科技有限公司、安科瑞电气股份有限公司、长春派胜科技有限公司、福州开发区创达电子有限公司、帝国软件、特斯联智慧科技股份有限公司、广东全程云科技有限公司、上海正品贵德软件有限公司、浪潮集团有限公司、深圳市正林安科技有限公司、宁波方太营销有限公司、广州市科传计算机科技股份有限公司、广东德生科技股份有限公司、邦宁数字技术股份有限公司、北京任讯信息技术有限公司、北京恒亿慧通科技有限公司、大连华天软件有限公司、和利时科技集团有限公司、迈普通信技术股份有限公司、师创教育软件研究院(江苏)有限公司、任子行网络技术股份有限公司、北京致远互联软件股份有限公司、中兴通讯股份有限公司、江苏倢科软件有限公司、浙江宇视科技有限公司、正元智慧集团股份有限公司、西安英拓信息系统有限公司、四川中仑数科科技有限责任公司、仁和兴业(深圳)软件有限公司、上海卓卓网络科技有限公司、龙芯中科技术股份有限公司、哈尔滨新中新电子股份有限公司、吉翁电子(深圳)有限公司、上海凯泉泵业(集团)有限公司、深圳市磊科实业有限公司、紫光软件系统有限公司、网神信息技术(北京)股份有限公司、广州市超易信息科技有限公司、积成电子股份有限公司、北京神州视翰科技有限公司、云智慧(北京)科技有限公司、厦门星纵数字科技有限公司、广州科密数科电子有限公司、上海甄云信息科技有限公司、正方软件股份有限公司、南京科远智慧科技集团股份有限公司、南京中兴维先信息技术有限公司、钉钉(中国)信息技术有限公司、成都友加畅捷科技有限公司、杭州千宜科技有限公司、成都元素科技有限公司、鼎捷数智股份有限公司、北京涛思数据科技有限公司、江西省数字证书有限公司、新道科技股份有限公司、广联达科技股份有限公司、广州网易计算机系统有限公司、武汉天地伟业科技有限公司、青果软件集团有限公司、北京华软超通科技有限公司、北京金山数字娱乐科技有限公司、贵州黔狐科技股份有限公司、海湾安全技术有限公司、弘扬软件股份有限公司、上海博达数据通信有限公司、浙江星汉信息技术股份有限公司、卫宁健康科技集团股份有限公司、佳能(中国)有限公司、科大讯飞股份有限公司、飞腾信息技术有限公司、长沙景嘉微电子股份有限公司、麒麟软件有限公司、上海斐讯数据通信技术有限公司、漳州市芗城帝兴软件开发有限公司、索尼(中国)有限公司、北京火木科技有限公司、大连亿坊电子商务有限公司、中控技术股份有限公司、广州图创计算机软件开发有限公司、杭州吉拉科技有限公司、浙江中控技术股份有限公司、纵横翱途(杭州)科技有限公司、北京火绒网络科技有限公司、信呼、锐捷网络股份有限公司、三星(中国)投资有限公司、理光(中国)投资有限公司、西安九佳易信息资讯有限公司、厦门四信通信科技有限公司、小米科技有限责任公司、杭州益仕行信息技术有限公司、滴滴出行科技有限公司、成都同飞科技有限责任公司、广东保伦电子股份有限公司、上海百胜软件股份有限公司、北京中科商软软件有限公司、深圳前海聚火科技有限公司、同望科技股份有限公司、杭州云天软件股份有限公司、苍穹数码技术股份有限公司、浙江大华技术股份有限公司。
本周漏洞报送情况统计
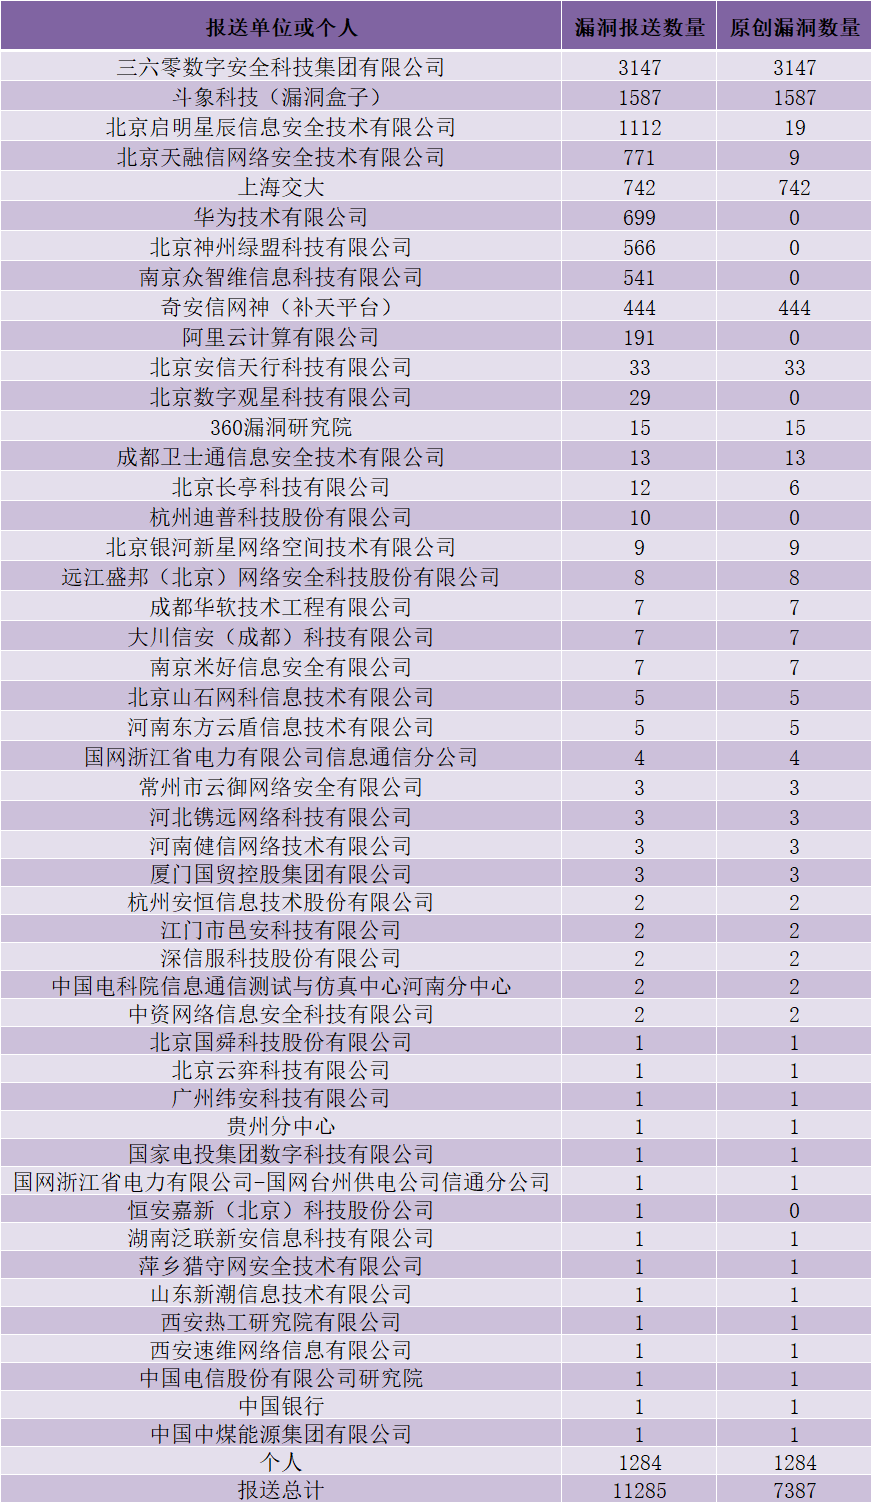
本周报送情况如表1所示。其中,华为技术有限公司、北京神州绿盟科技有限公司、南京众智维信息科技有限公司等单位报送公开收集的漏洞数量较多。北京启明星辰信息安全技术有限公司、北京天融信网络安全技术有限公司、北京安信天行科技有限公司、360漏洞研究院、成都卫士通信息安全技术有限公司、北京长亭科技有限公司、北京银河新星网络空间技术有限公司、远江盛邦(北京)网络安全科技股份有限公司、成都华软技术工程有限公司、大川信安(成都)科技有限公司、南京米好信息安全有限公司、北京山石网科信息技术有限公司、河南东方云盾信息技术有限公司、国网浙江省电力有限公司信息通信分公司、常州市云御网络安全有限公司、河北镌远网络科技有限公司、河南健信网络技术有限公司、厦门国贸控股集团有限公司、杭州安恒信息技术股份有限公司、江门市邑安科技有限公司、深信服科技股份有限公司、中国电科院信息通信测试与仿真中心河南分中心、中资网络信息安全科技有限公司、北京国舜科技股份有限公司、北京云弈科技有限公司、广州纬安科技有限公司、贵州分中心、国家电投集团数字科技有限公司、国网浙江省电力有限公司-国网台州供电公司信通分公司、湖南泛联新安信息科技有限公司、萍乡猎守网安全技术有限公司、山东新潮信息技术有限公司、西安热工研究院有限公司、西安速维网络信息有限公司、中国电信股份有限公司研究院、中国银行、中国中煤能源集团有限公司及其他个人白帽子向CNVD提交了7387个以事件型漏洞为主的原创漏洞,其中包括三六零数字安全科技集团有限公司、和斗象科技(漏洞盒子)、上海交大和奇安信网神(补天平台)向CNVD共享的白帽子报送的5920条原创漏洞信息。
表1漏洞报送情况统计表
本周漏洞按类型和厂商统计
本周,CNVD收录了548个漏洞。WEB应用273个、网络设备(交换机、路由器等网络端设备)169个、应用程序62个、智能设备(物联网终端设备)19个、安全产品11个、操作系统8个、数据库5个、工业控制系统1个。
表2漏洞按影响类型统计表
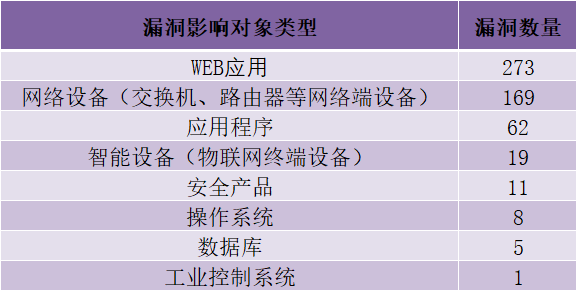
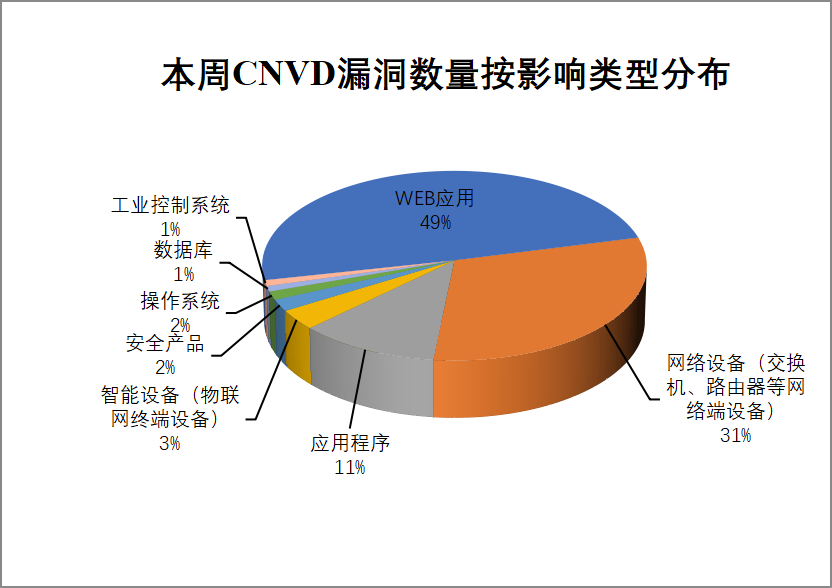
图6本周漏洞按影响类型分布
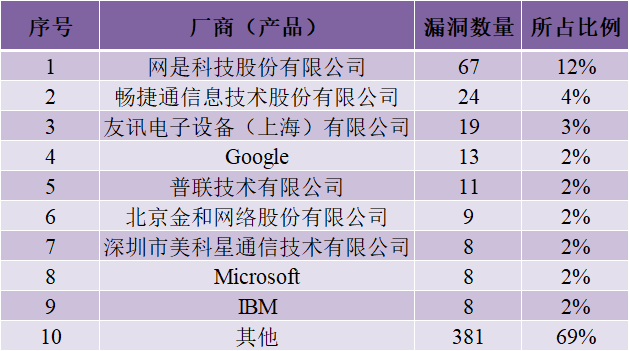
CNVD整理和发布的漏洞涉及网是科技股份有限公司、畅捷通信息技术股份有限公司、友讯电子设备(上海)有限公司等多家厂商的产品,部分漏洞数量按厂商统计如表3所示。
表3漏洞产品涉及厂商分布统计表
本周行业漏洞收录情况
本周,CNVD收录了14个电信行业漏洞,5个移动互联网行业漏洞,1个工控行业漏洞(如下图所示)。其中,“IBM App Connect Enterprise信息泄露漏洞(CNVD-2026-31544)、Fuji Electric V-SFT栈缓冲区溢出漏洞”等漏洞的综合评级为“高危”。相关厂商已经发布了漏洞的修补程序,请参照CNVD相关行业漏洞库链接。
电信行业漏洞链接:http://telecom.cnvd.org.cn/
移动互联网行业漏洞链接:http://mi.cnvd.org.cn/
工控系统行业漏洞链接:http://ics.cnvd.org.cn/
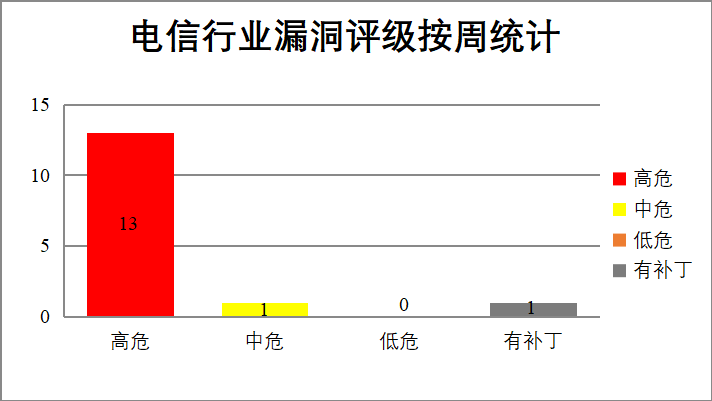
图7电信行业漏洞统计
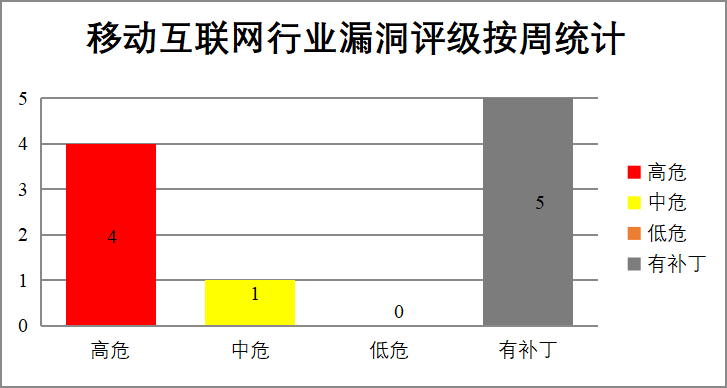
图8移动互联网行业漏洞统计
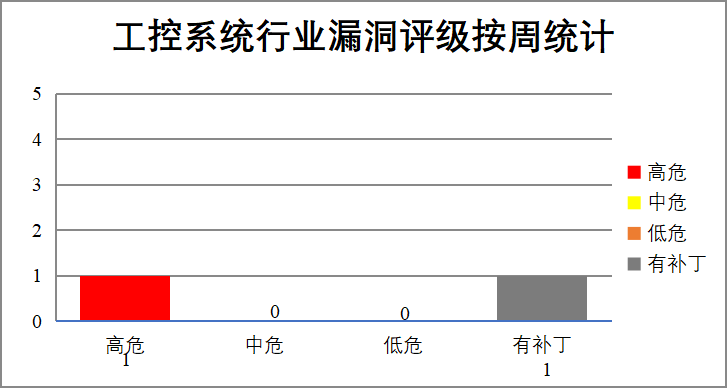
图9工控系统行业漏洞统计
本周重要漏洞安全告警
本周,CNVD整理和发布以下重要安全漏洞信息。
1、Google产品安全漏洞
Google Android是美国谷歌(Google)公司的一套以Linux为基础的开源操作系统。Google Chrome是美国谷歌(Google)公司的一款Web浏览器。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞提升权限,通过特制HTML页面在沙箱内执行任意代码,获取敏感信息等。
CNVD收录的相关漏洞包括:Google Chrome安全绕过漏洞(CNVD-2026-31519)、Google Chrome越界内存访问漏洞(CNVD-2026-31520)、Google Android权限提升漏洞(CNVD-2026-31523)、Google Chrome代码执行漏洞(CNVD-2026-31524)、Google Chrome信息泄露漏洞(CNVD-2026-31526)、Google Chrome Skia整数溢出漏洞(CNVD-2026-31527)、Google Chrome ANGLE整数溢出漏洞、Google Chrome堆缓冲区溢出漏。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31519
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31520
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31523
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31524
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31526
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31527
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31528
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31991
2、Microsoft产品安全漏洞
Microsoft Office Word是Microsoft Office套件中的文字处理软件,广泛应用于文档编辑与排版。Microsoft Office是一款办公软件套件,主要提供文档编辑、表格处理、演示制作及企业协作等功能。Microsoft Excel是Microsoft Office套件中的电子表格处理组件,主要用于数据计算、分析和可视化。Microsoft Office Sharepoint Server是美国Microsoft公司的一款为企业客户而设计的、基于web的内容管理和协作工具。该软件初始版本以Office组件形式存在,现在也仍然大大依托于Office,以提供企业门户、文档协同等功能为主,之后版本支持将Office、Exchange、Lync、Project和Visio结合起来。Microsoft SharePoint Enterprise Server 2016、Microsoft SharePoint Server 2019及Microsoft SharePoint Server Subscription Edition是微软提供的企业级协作与内容管理平台。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在本地系统上执行任意代码,在本地泄露敏感信息,通过网络执行欺骗攻击等。
CNVD收录的相关漏洞包括:Microsoft Office Excel缓冲区溢出漏洞(CNVD-2026-31551)、Microsoft Word资源管理错误漏洞(CNVD-2026-31550)、Microsoft Office缓冲区溢出漏洞(CNVD-2026-31554)、Microsoft Excel堆缓冲区溢出漏洞(CNVD-2026-31553)、Microsoft Office Sharepoint Server跨站脚本漏洞(CNVD-2026-31552、CNVD-2026-31557)、Microsoft Office越界读取漏洞(CNVD-2026-31556、CNVD-2026-31555)。其中,“Microsoft Office Excel缓冲区溢出漏洞(CNVD-2026-31551)、Microsoft Word资源管理错误漏洞(CNVD-2026-31550)、Microsoft Excel堆缓冲区溢出漏洞(CNVD-2026-31553)”漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31551
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31550
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31554
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31553
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31552
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31557
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31556
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31555
3、IBM产品安全漏洞
IBM App Connect Enterprise是一款企业级集成平台,主要用于连接不同应用、数据和API以构建集成流程。IBM Db2是一款关系型数据库管理系统,提供数据存储、查询和管理功能,支持企业级应用。IBM DataPower Gateway是一款企业级数据集成与安全网关产品,主要提供API管理、消息路由和协议转换等功能。IBM App Connect Enterprise是一个用于系统集成的企业级应用连接平台,支持应用程序、数据和API之间的连接与转换。IBM WebSphere Application Server是IBM的一款应用服务器产品。IBM websphere application server liberty是美国IBM公司的一个应用服务器运行时环境。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞读取系统上的任意文件,发送特制的HTTP请求,绕过安全限制,导致请求走私,从而可能获取敏感信息或执行未授权操作,通过精心构造的数据触发内存破坏,通过发送特制序列化数据,在未认证的情况下绕过身份验证或执行任意代码等。
CNVD收录的相关漏洞包括:IBM App Connect Enterprise路径遍历漏洞(CNVD-2026-31543)、IBM websphere application server输入验证错误漏洞、IBM Db2 db2flacc缓冲区溢出漏洞、IBM DataPower Gateway拒绝服务漏洞(CNVD-2026-31545)、IBM App Connect Enterprise信息泄露漏洞(CNVD-2026-31544)、IBM WebSphere Application Server反序列化漏洞(CNVD-2026-31549)、IBM WebSphere Application Server输入验证错误漏洞(CNVD-2026-31548)、IBM WebSphere Application Server Liberty资源管理错误漏洞(CNVD-2026-31547)。上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31543
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31542
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31546
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31545
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31544
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31549
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31548
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31547
4、Adobe产品安全漏洞
Adobe illustrator是美国Adobe公司的一款矢量图形设计和插图软件。Adobe Audition是美国Adobe公司的一款音频编辑软件。Adobe Experience Manager是美国奥多比(Adobe)公司的一套可用于构建网站、移动应用程序和表单的内容管理解决方案。该方案支持移动内容管理、营销销售活动管理和多站点管理等。本周,上述产品被披露存在多个漏洞,攻击者可利用漏洞在当前用户上下文中执行任意代码,泄露敏感内存信息,向易受攻击的表单字段注入恶意脚本,当受害者浏览包含该字段的页面时,恶意JavaScript可能在受害者浏览器中执行等。
CNVD收录的相关漏洞包括:Adobe Illustrator输入验证错误漏洞(CNVD-2026-31723)、Adobe Illustrator越界写入漏洞(CNVD-2026-31724、CNVD-2026-31725、CNVD-2026-31726)、Adobe Audition越界读取漏洞(CNVD-2026-31986)、Adobe Audition越界写入漏洞(CNVD-2026-31987、CNVD-2026-31988)、Adobe Experience Manager跨站脚本漏洞(CNVD-2026-31989)。除”Adobe Audition越界读取漏洞(CNVD-2026-31986)、Adobe Experience Manager跨站脚本漏洞(CNVD-2026-31989)“外,上述漏洞的综合评级为“高危”。目前,厂商已经发布了上述漏洞的修补程序。CNVD提醒用户及时下载补丁更新,避免引发漏洞相关的网络安全事件。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31723
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31724
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31725
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31726
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31986
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31987
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31988
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31989
5、D-Link DIR-619L goform/formSchedule文件缓冲区溢出漏洞
D-Link DIR-619L是中国友讯(D-Link)公司的一款无线路由器。本周,D-Link DIR-619L goform/formSchedule文件被披露存在缓冲区溢出漏洞。攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。目前,厂商尚未发布上述漏洞的修补程序。CNVD提醒广大用户随时关注厂商主页,以获取最新版本。
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31518
小结:本周,Google产品被披露存在多个漏洞,攻击者可利用漏洞提升权限,通过特制HTML页面在沙箱内执行任意代码,获取敏感信息等。此外,Microsoft、IBM、Adobe等多款产品被披露存在多个漏洞,攻击者可利用漏洞读取系统上的任意文件,发送特制的HTTP请求,绕过安全限制,导致请求走私,从而可能获取敏感信息或执行未授权操作,通过精心构造的数据触发内存破坏,通过发送特制序列化数据,在未认证的情况下绕过身份验证或执行任意代码,通过网络执行欺骗攻击,向易受攻击的表单字段注入恶意脚本,当受害者浏览包含该字段的页面时,恶意JavaScript可能在受害者浏览器中执行等。另外,D-Link DIR-619L goform/formSchedule文件被披露存在缓冲区溢出漏洞。攻击者可利用该漏洞在系统上执行任意代码或者导致拒绝服务。建议相关用户随时关注上述厂商主页,及时获取修复补丁或解决方案。
本周重要漏洞攻击验证情况
本周,CNVD建议注意防范以下已公开漏洞攻击验证情况。
1、uBidAuction跨站脚本漏洞(CNVD-2026-31517)
验证描述
uBidAuction是uBidAuction公司的一个支持在线竞拍与商品交易管理的拍卖网站系统。
uBidAuction存在跨站脚本漏洞,该漏洞产生的原因是posts/manage模块过滤器功能未正确清理date_created、date_from、date_to和created_at参数。攻击者可利用该漏洞通过在受害者浏览器中执行精心编制的GET请求注入恶意脚本。
验证信息
参考链接:
https://www.cnvd.org.cn/flaw/show/CNVD-2026-31517
信息提供者
南京众智维信息科技有限公司
注:以上验证信息(方法)可能带有攻击性,仅供安全研究之用。请广大用户加强对漏洞的防范工作,尽快下载相关补丁。
关于CNVD
国家信息安全漏洞共享平台(ChinaNationalVulnerabilityDatabase,简称CNVD)是由CNCERT联合国内重要信息系统单位、基础电信运营商、网络安全厂商、软件厂商和互联网企业建立的国家网络安全漏洞库,致力于建立国家统一的信息安全漏洞收集、发布、验证、分析等应急处理体系。
关于CNCERT
国家计算机网络应急技术处理协调中心(简称“国家互联网应急中心”,英文简称是CNCERT或CNCERT/CC),成立于2002年9月,为非政府非盈利的网络安全技术中心,是我国计算机网络应急处理体系中的牵头单位。
作为国家级应急中心,CNCERT的主要职责是:按照“积极预防、及时发现、快速响应、力保恢复”的方针,开展互联网网络安全事件的预防、发现、预警和协调处置等工作,维护国家公共互联网安全,保障基础信息网络和重要信息系统的安全运行。
网址:www.cert.org.cn
邮箱:vreport@cert.org.cn
电话:010-82991783
关注CNVD漏洞平台