【安全圈】iOS零日沙盒逃逸曝光!iOS27.2.1仍可跨应用窃密
安全圈 2026-11-11 19:00 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
IOS漏洞
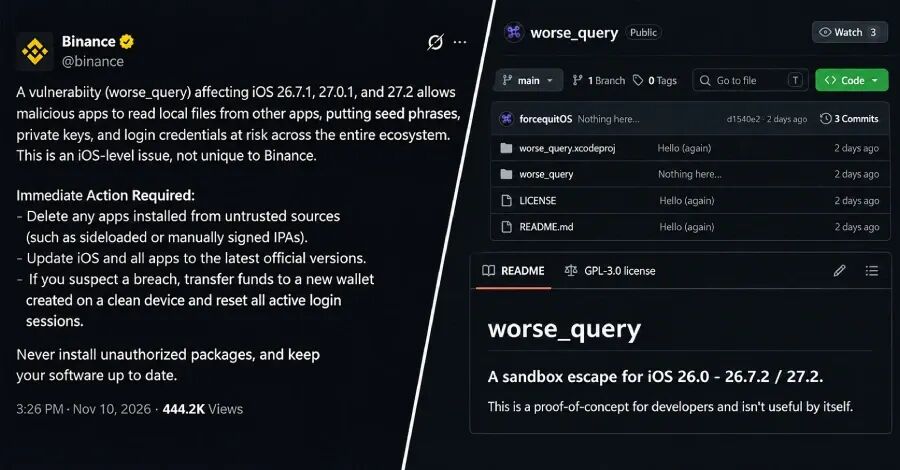
核心事实:2026 年 11 月 11 日安全追踪确认,针对苹果 iOS 26 与 iOS 27 系统的沙盒逃逸漏洞利用代码 worse_query 已在 GitHub 公开,基于该漏洞开发的图形化文件管理器 WQ Files 实测可在无需越狱、无需内核漏洞的情况下跨沙盒读写其他应用的本地私有文件。尽管苹果刚刚推送了 iOS 27.2.1 与 iOS 26.7.3 更新,官方安全日志并未列出该漏洞的修复记录,目前仍属于未修补的零日风险。币安已向全行业用户发出加密钱包助记词与私钥泄露紧急预警。
🔍 机制拆解:不靠内核漏洞,仅凭 App Group 跨区拿令牌
在正常 iOS 架构下,每个 App 被严格限制在独立的沙盒容器中,互不越界。worse_query 由安全研究员 forcequit 与 0xjohnny 联合发布(前代方案 bad_query 的直接继任者),由于苹果方面响应迟缓且社交平台已出现概念炒作,作者于 11 月 8 日提前开源了 PoC 代码。
该技术明确不能用于 iOS 越狱,也不涉及提权内核,触发前提非常简单——恶意或第三方应用只需配置一个 App Group 共享容器。而普通用户常用的 AltStore、SideStore 等侧载工具在使用 Apple ID 签名安装 IPA 时,会自动为应用补齐 App Group 权限。
📦 跨容器路径遍历范围:在 iOS 26.0 至 26.7.2 与 iOS 27.x 上,攻击者可通过
wq_grant申请沙盒访问令牌,直接触达/var/mobile/Containers/Data/Application/*(全机应用数据容器)、Extension / PluginKitPlugin、InternalDaemon与Shared/AppGroup;在 iOS 27 上还能进一步列出/var/containers/Data/System与SystemGroup目录(含 MobileGestalt 缓存与描述文件目录)。💻 绕过目录枚举限制:由于容器父目录禁止直接
ls列举,利用工具通过读取LaunchServices数据库或借助fsgetpath扫描文件 inode,即可反查出每款 App 对应的 UUID 容器路径与包名。
⚠️ 从 PoC 到实战工具:WQ Files 可直接原地改写别家文件
原作者放出的仅是开发者级验证代码,但社区很快将其封装成了图形化工具。开发者 Christoph Kolbicz 基于 worse_query 构建了文件管理器 WQ Files(v0.7 已实测通过 iOS 26.7.1、27.0.1 与 27.2)。
它不仅能浏览、打包导出任意其他 App 的 Documents 与 Library 目录,还自带 Plist 编辑器、Hex 十六进制编辑器与只读 SQLite 数据库查询器,甚至能在保留原 inode 与权限属性的情况下原地覆盖文件或跨应用移动数据。这意味着一旦用户误装了植入该利用链的恶意侧载应用,手机相册、聊天本地缓存、应用登录态凭证乃至加密货币钱包的明文助记词文件都会暴露在读取视野内。
❌ iOS 27.2.1 新补丁实锤“错位”:官方尚未封堵
苹果在 11 月 9 日紧急推出了 iOS 27.2.1、iOS 26.7.3 与 iOS 18.7.12,累计修复了 9 个漏洞,包含两处 iMessage 缺陷、蓝牙漏洞以及由 László Várady 上报的敏感数据访问漏洞 CVE-2026-113963。
不过安全分析指出,CVE-2026-113963 的触发途径是 App Intents 而非 App Group 容器;同时开源工具 Erosion 的提交记录也标注 worse_query 在 iOS 27.2.1 上依然有效。部分平台所谓“升级到最新 iOS 即可免疫”的说法并不准确,该漏洞目前仍处于零日未修状态,且暂未明确 App Store 审核机制是否能 100% 拦截此类隐蔽调用。
🛡️ iPhone 用户与安全团队应对建议
✅ 立即清理所有非官方来源应用:卸载通过 AltStore、SideStore、企业证书或手动签名的侧载 IPA 应用;暂勿安装来历不明的测试版工具或小众 App Store 杂牌工具。
✅ 严禁明文存放助记词与敏感截图:检查相册、备忘录及第三方文件管理器,彻底清除明文助记词、私钥备份文件与密钥截图;高净值加密钱包优先使用硬件冷钱包签名,并在受信任设备更新客户端至最新版本(启用独立加密存储)。
✅ 疑似暴露后的止损动作:若设备此前安装过可疑侧载软件,应立即在另一台干净设备上重新生成新钱包并转移全部资产,同时重置所有关联账户的活跃登录会话。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。