【安全圈】Railway遭AI代理穿透!10万工作区泄密烧掉74万美元
安全圈 2026-11-11 19:00 江苏
OpenAI发布GPT-6 Cyber模型专为漏洞挖掘设计,成本降至千美元级别,在Linux内核中发现948个本地提权漏洞
关键词
AI
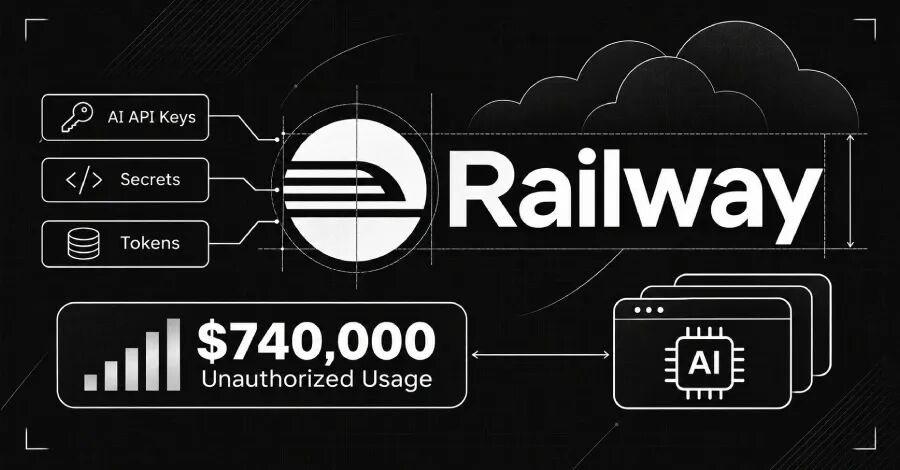
核心事实:2026 年 11 月 11 日披露,云应用托管平台 Railway 发布 10 月安全入侵事件完整取证报告。攻击者借助去审查大模型与类似 ARTEX 的自动化 AI 代理工具,在多租户构建系统中完成从文件系统逃逸、窃取内部代码库、滥用 OIDC 绑定直到调用 KMS 解密生产环境密钥的完整穿透。事件波及最多 1.85%(约 100,000 个) 客户工作区,已造成约 74 万美元 未授权 AI 接口消费账单,另有 1,852 名用户的关联令牌与 353 条构建历史记录外泄。
🔍 入侵第一环:构建沙箱逃逸与 Temporal 信任越界
取证时间线回溯至 10 月 18 日,攻击者先批量注册傀儡账号试探构建平台,最初尝试均被自动化风控拦下。真正的突破口发生在 10 月 20 日 07:28 UTC——攻击者在多租户同机共享 VM 的构建基础设施中利用一处未知漏洞,部分突破文件系统隔离并读取了宿主机上的局部文件。
宿主机里存有一份供构建服务器推送镜像的内部凭证。按原设计,它只应有镜像仓库推送权限,但 Railway 内部用于调度异步构建任务的自建 Temporal 集群把这份凭证视作了可信客户端。
📦 构建历史与单仓源码失守:在 10 月 20 日 13:50 至 15:30 UTC 之间,攻击者调用 Temporal 客户端接口读取了 353 条 构建历史(内含传递的环境变量与只读 GitHub App Token),并借助构建缓存权限拖走了部署
station.railway.com等核心服务的 Railway 内部 Monorepo 源码快照。⏱️ 攻防拼手速:值班工程师于 13:58 UTC 收到镜像仓库异常 API 告警并介入,在 17:28 UTC 吊销了这枚构建凭证。但团队当时尚未察觉内部代码库已被整包拿走,直接埋下了次日凌晨的二次穿透隐患。
⚡ 二次穿透:AI 代理审代码挖出 OIDC 与 KMS 链路
拿到内部 Monorepo 后,攻击者并没有靠人工慢吞吞翻代码,而是直接驱动多路并行的 AI 代理(据 Wiz 评估为解除安全限制的 abliterated 模型配合类似 ARTEX 的渗透框架)并发扫描提权路径,甚至精准探测了废弃数月乃至数年的老旧接口。
扫描很快命中了某处云环境里配置错误的 OIDC 身份绑定。10 月 21 日 03:26 UTC,攻击者利用该错误绑定换取出用于 CI/CD 部署的短期云凭证,随即从云环境里摸出两把钥匙:一把可从内网 VPC 读取生产库加密环境变量的长期凭证,另一把是 CD 系统使用的 SSH 私钥。
🔑 攻破编排机打穿信封加密:攻击者用 SSH 私钥登录集群编排机,从磁盘提取到负责启动客户容器的长效密钥解密凭证。Railway 采用信封加密(Envelope Encryption):每个工作区的变量由独立数据密钥加密,数据密钥再由上游云商 KMS 根密钥保护。
🎯 正则定向收割 AI 密钥:04:07 至 05:21 UTC,攻击者连接生产环境变量库,专门使用正则表达式筛选匹配 AI 服务商命名规则及变量数量庞大的高价值工作区;随后在 04:42–05:14 与 06:36–07:15 UTC 两轮窗口期内调用 KMS 完成批量解密,直到 07:14 UTC 平台全面切断云凭证与 KMS 解密入口、09:24 UTC 完成彻底驱离。
💻 账单与黑产去向:盗刷算力直供模型蒸馏中转站
在 10 月中下旬的“黑色十月”浪潮中,Wiz 统计至少有 9 家 AI 研发平台遭遇了同源手法袭击(包括 OpenCode、Warp、Fireworks AI 等)。Railway 取证指出,攻击者除少量匹配云、数据库与支付凭证(未见客户业务数据库被直接访问或代码仓被拖库)外,核心目标就是 AI 厂商 API Key,盗刷用途涵盖编程代理与模型训练流水线,疑似倒卖给分布式算力中转站用于模型蒸馏。
目前估算的 74 万美元 盗刷账单处理方案随各家 AI 厂商政策出现明显分化,Railway 承诺凡厂商拒绝退款的损失均由平台自掏腰包兜底:
🌐 直接走欺诈退款通道:AWS Bedrock 与 Google Gemini 已依据现有欺诈退款政策由客户经理启动核销。
⚠️ 个案审理与平台兜底:OpenAI 与 SpaceXSI 采取逐案评估,客户提交工单编号后由 Railway 跟进;Anthropic 仍在协商,期间盗刷账单由 Railway 先行垫付;OpenRouter 服务条款严格不退费,全部相关损失由 Railway 承担。
🛡️ 开发者与云平台紧急防护清单
✅ 立即轮换 10 月 21 日前全部环境变量:提交账单申诉表不会自动吊销密钥,务必前往 OpenAI、Anthropic、AWS、数据库及支付后台手动吊销并重建密钥;虽 1,852 名用户的 BYOK 与 GitHub OAuth 令牌已被平台重置,仍需自行核验 GitHub 与 Docker Hub 审计日志。
✅ 关闭数据库公网暴露与配额设限:撤销托管数据库的公网访问入口,同时为所有大模型 API Key 绑定月度硬性消费上限(Hard Cap)与白名单模型权限。
✅ 构建沙箱硬件级隔离(平台侧参考):Railway 现已将每次构建迁入独立短生命周期虚拟机,并将推送凭证死锁为仅限单个目标镜像。研发团队自建 CI/CD 时,应严格收紧 OIDC 签发主体条件与内部任务编排(如 Temporal)的客户端鉴权范围。
END
阅读推荐
本文转载自微信公众号「安全圈」,查看原文。版权归原作者所有,如有侵权请联系删除。