【漏洞通告】Chrome XML 释放重用远程代码执行漏洞(CVE-2026-125350)
深瞳漏洞实验室 2026-11-10 17:51 北京
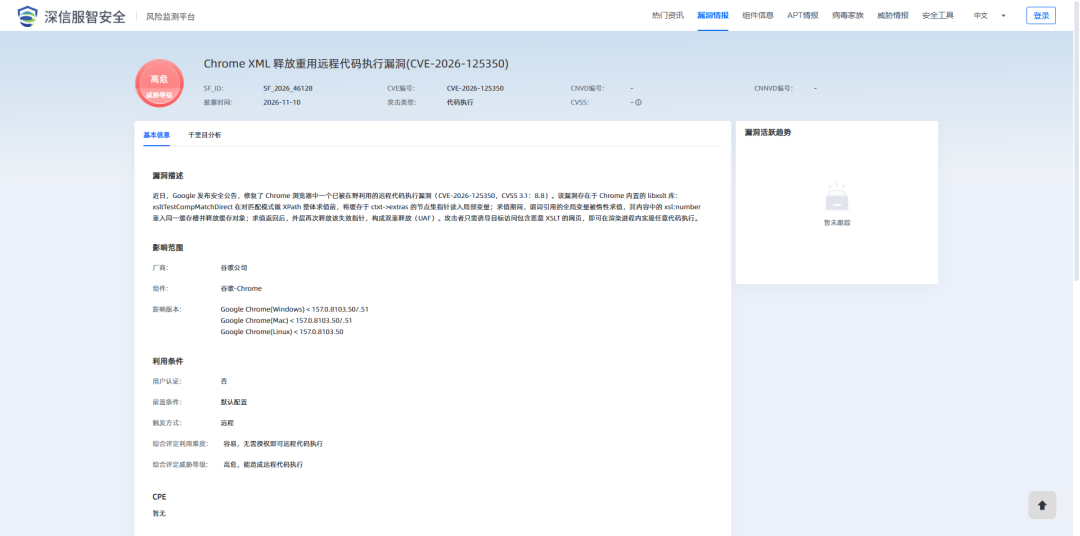
2026年11月10日,深瞳漏洞实验室监测到一则Google Chrome组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-125350,漏洞威胁等级:高危。
漏洞名称:
Chrome XML 释放重用远程代码执行漏洞(CVE-2026-125350)
组件名称:
Google Chrome
影响范围:
Google Chrome(Windows) < 157.0.8103.50/.51
Google Chrome(Mac) < 157.0.8103.50/.51
Google Chrome(Linux) < 157.0.8103.50
漏洞类型:
代码执行
利用条件:
1、用户认证:否
2、前置条件:默认配置
3、触发方式:远程
综合评价:
利用难度:容易,无需授权即可远程代码执行。
威胁等级:高危,能造成远程代码执行。
官方解决方案:
已发布
漏洞分析
组件介绍
Google Chrome 是 Google 公司基于 Chromium 开源项目开发的跨平台网页浏览器,其渲染进程运行在沙箱隔离环境中。为支持 XML 文档的样式转换,Chrome 内置了 libxslt 库,在渲染进程内解析并执行网页引用的 XSLT 样式表:页面加载含 XSLT 的 XML 文档时,样式表中的匹配模式会经由 xsltTestCompMatchDirect 等接口进行 XPath 求值,xsl:number 等元素的处理依赖其内部的模式缓存机制。本次漏洞正是出在这条内置于浏览器的 XSLT 处理链路上,远程网页内容可直接触达相关缓存逻辑。
漏洞简介
2026年11月10日,深瞳漏洞实验室监测到一则Google Chrome组件存在代码执行漏洞的信息,漏洞编号:CVE-2026-125350,漏洞威胁等级:高危。
近日,Google 发布安全公告,修复了 Chrome 浏览器中一个已被在野利用的远程代码执行漏洞(CVE-2026-125350,CVSS 3.1:8.8)。该漏洞存在于 Chrome 内置的 libxslt 库:xsltTestCompMatchDirect 在对匹配模式做 XPath 整体求值前,将缓存于 ctxt->extras 的节点集指针读入局部变量;求值期间,谓词引用的全局变量被惰性求值,其内容中的 xsl:number 重入同一缓存槽并释放缓存对象;求值返回后,外层再次释放该失效指针,构成双重释放(UAF)。攻击者只需诱导目标访问包含恶意 XSLT 的网页,即可在渲染进程内实现任意代码执行。
漏洞验证
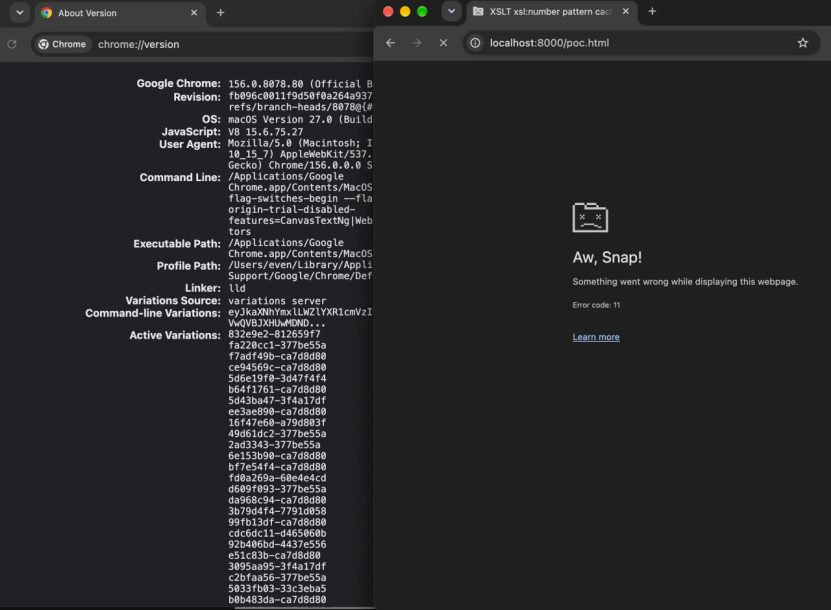
使用受影响版本Chrome访问本地搭建的 PoC 页面,页面包含利用 xsl:number 模式缓存的恶意 XSLT),浏览器渲染进程崩溃,成功复现该漏洞。
影响范围
目前受影响的Google Chrome 版本:
Google Chrome(Windows) < 157.0.8103.50/.51
Google Chrome(Mac) < 157.0.8103.50/.51
Google Chrome(Linux) < 157.0.8103.50
解决方案
官方修复建议
官方已发布修复补丁,受影响范围内可升级至修复版本
Google Chrome(Windows) >= 157.0.8103.50/.51
Google Chrome(Mac) >= 157.0.8103.50/.51
Google Chrome(Linux) >= 157.0.8103.50
下载地址:https://www.google.cn/chrome/
临时修复建议
在完成升级前,避免使用 Chrome 浏览器访问不受信任的网页及包含 XSLT 样式表的 XML 文档,防范在野利用。
关注官方后续安全公告,及时获取相关缓解与加固信息。
深信服解决方案
风险资产发现
支持对该漏洞的端侧资产识别,可批量检出业务场景中受影响的资产情况,相关产品如下:
【深信服统一端点安全管理系统aES】 已发布资产检测方案,指纹ID:0000398。
参考链接
时间轴
2026/11/10
深瞳漏洞实验室监测到Chrome XML 释放重用远程代码执行漏洞信息。
2026/11/10
深瞳漏洞实验室发布漏洞通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。
本文转载自微信公众号「深信服千里目安全实验室」,查看原文。版权归原作者所有,如有侵权请联系删除。