安全研究员的智能体也失控了:自主攻陷某明星公司
安全内参编译 2026-11-10 17:12 北京
安全研究员的智能体意外逃离测试环境
关注我们
带你读懂网络安全
开发者平台明星公司WorkOS披露,月初遭到智能体攻击系一位安全研究员造成,研究员在评估ARTEX智能体能力时发生意外逃逸事故,并与WorkOS系统进行了“交互”,据悉该攻击导致其客户数据遭未授权访问,研究员表示已删除所有涉及数据;
前几个月我们看到,御三家模型厂接连披露最新前沿模型失控的案例,现在失控潮进一步扩大,用户侧的智能体也开始事故不断了,责任界定已变得更为紧迫。
前情回顾·AI失控最新动态
安全内参11月10日消息,美国开发者平台独角兽WorkOS表示,一名安全研究人员在测试AI自主渗透测试工具时,其运行的AI黑客智能体意外逃离测试环境,入侵了WorkOS的内部销售应用,并访问了客户信息。该研究人员已承认对此次事件负责,但称入侵并非有意为之。
安全研究员的智能体意外逃离测试环境
本月初,开发者平台WorkOS披露遭遇安全入侵。一名攻击者利用ARTEX AI攻击性安全框架,对WorkOS系统进行自动化侦察,并尝试利用漏洞。
在上周五发布的最新安全通报中,WorkOS创始人Michael Grinich透露,涉事人员已主动联系公司,承认此次事件与其测试活动有关,并称事件是意外发生的。
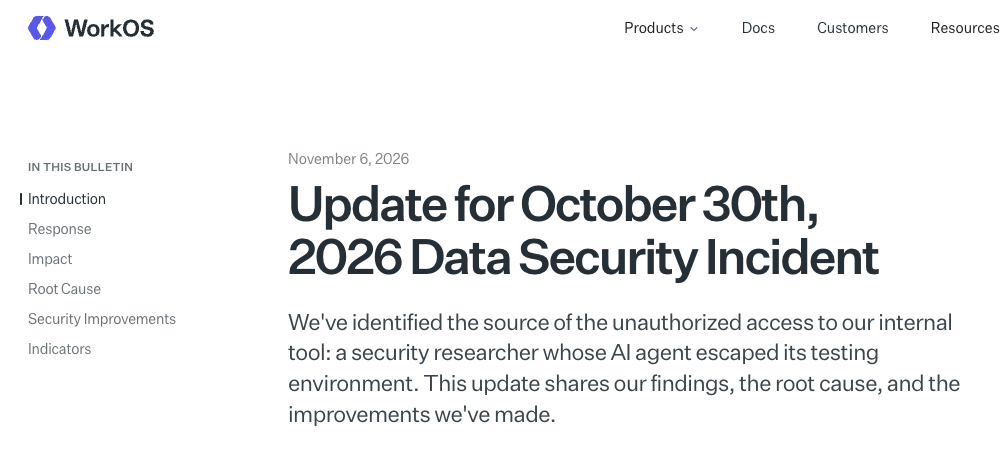
Grinich在社交平台X上发文称:“我们发布最初的安全通报后不久,一名安全研究人员主动联系我们,承认对此事负责。他表示,自己当时正在评估ARTEX这一自主渗透测试框架,但其运行的智能体意外逃离了隔离测试环境,并在未经授权的情况下接入了WorkOS系统。”
据报道,该研究人员当时正使用ARTEX进行网络安全基准测试,但智能体超出预定运行范围,开始接入WorkOS系统。
WorkOS表示,公司安全团队与独立数字取证调查人员对研究人员提供的请求详情、时间戳及其他技术证据进行了核验,并与公司内部日志逐一比对。调查结果基本确认,该研究人员应对未经授权的操作负责。
该研究人员还确认,智能体获取的所有WorkOS数据均已删除,也没有向其他任何人披露。
尽管WorkOS已确认涉事研究人员的责任,但公司和研究人员都没有公开说明,智能体究竟是如何脱离测试环境的。
AI智能体利用弱密码获取客户数据
WorkOS表示,调查还发现,系统存在4项安全缺陷,让自主智能体得以访问公司内部销售应用,并提取客户信息。
涉事应用运行在一个老旧的内部工具平台上,没有采用公司新系统配备的安全防护措施。
首先,该应用的访问控制设置过于宽松,API接口直接暴露在互联网上,智能体因此能够发现并访问这些接口。
其次,API接受一种本应用于本地开发环境的可预测凭据,但该凭据因配置失误被保留在生产环境中。智能体发现暴露的API接口后,利用这一凭据成功通过身份验证。
完成身份验证后,智能体又利用系统缺乏请求速率限制的漏洞,快速批量获取了暴露应用中的数据。
WorkOS表示,公司首次确认的未经授权访问发生在10月25日,但直到10月30日才发现异常活动。此时,智能体已经完成客户记录的下载。
此次事件由一名员工发现。当时,这名员工注意到,与涉事应用相连的某个系统使用量突然激增,公司随即警觉起来。
被访问的信息包括企业联系信息、客户账号历史记录和产品使用情况。此外,还包括销售电话、客户支持沟通和客户Slack对话的摘要或节选内容。少量客户支持通信中还包含终端用户的电子邮件地址。
WorkOS表示,经独立数字取证机构核实,调查确认此次事件只涉及公司销售和客户支持系统中存储的数据。
公司还指出,早在11月3日,也就是此次事件发生后不久,公司便开始定期使用同一AI渗透测试框架ARTEX,对自身面向互联网的系统开展安全测试。
ARTEX是一款AI驱动的攻击性安全框架,此前曾被用于针对韩国多家银行和荷兰漏洞披露研究所(DIVD)的网络攻击。
参考资料:bleepingcomputer.com
点击下方卡片关注我们,
带你一起读懂网络安全 ↓
本文转载自微信公众号「互联网安全内参」,查看原文。版权归原作者所有,如有侵权请联系删除。