飞连,让豆包工作更安全办公
原创 飞连 2026-09-15 17:00 北京
以豆包工作为代表的新一代办公 Agent,能够理解工作目标,自主处理资料、分析信息、生成内容,并借助工具和 Skill 协助完成复杂任务。员工可以将一项具体工作交给 AI,豆包工作也由此成为企业提升办公效率的重要生产力工具。
豆包工作已具备完善的原生安全能力,但在终端数据外发、Agent 运行及企业 AI 治理等场景,新的安全问题也随之出现:豆包工作处理和产生的数据如何保护?Agent 执行任务时如何控制风险?企业统一使用豆包工作后,又该如何管理员工使用的其他 AI 工具?
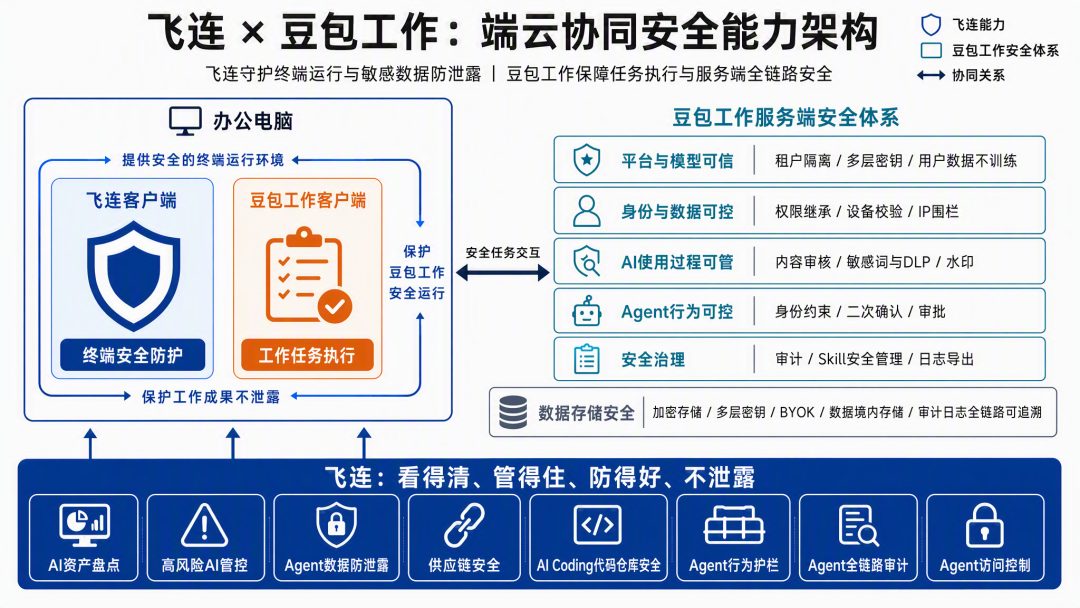
围绕这些场景,飞连将安全能力融入豆包工作的使用过程,从工作成果保护、Agent 运行安全,到整体 AI 办公治理,为企业使用 AI 提供安全保障。
保护敏感数据——豆包工作产出的成果,如何安全流转?
豆包工作进入企业办公后,会接触内部文档、业务资料、经营数据等信息,并基于这些内容生成报告、文档等工作成果。这些 AI 参与生成的内容,也可能包含企业敏感信息。
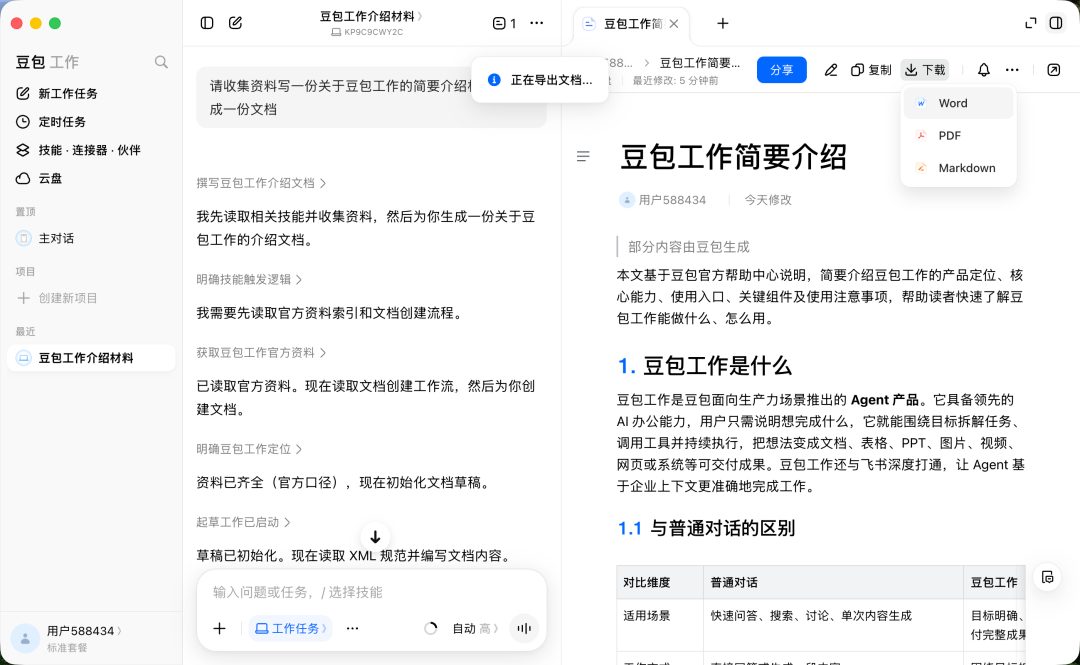
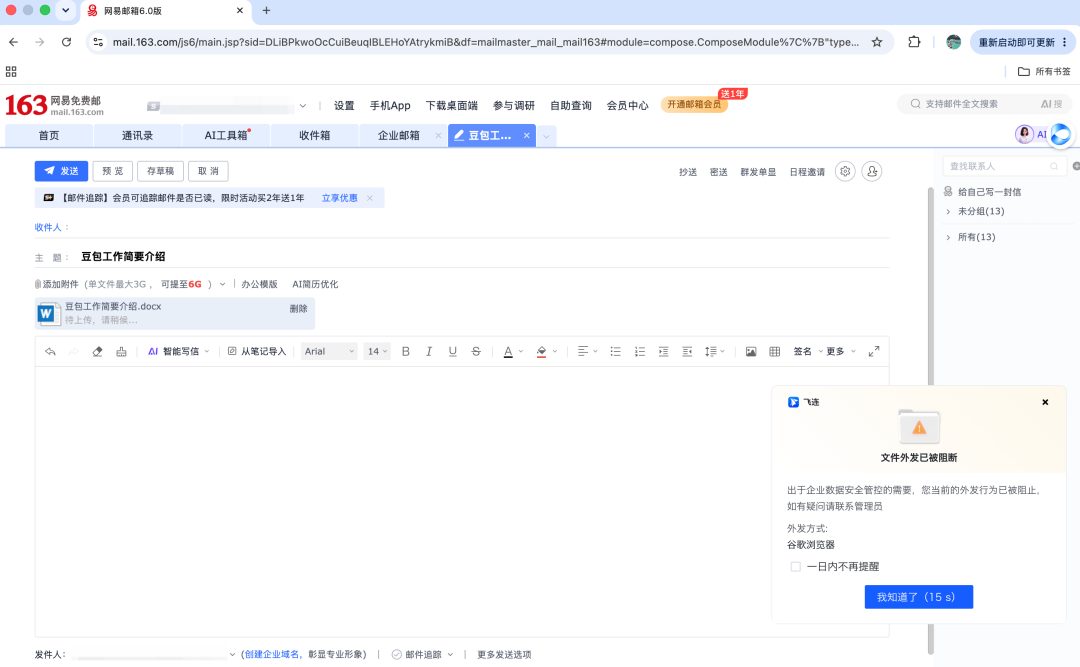
例如,员工将企业资料交给豆包工作分析,AI 完成任务后生成报告。员工将报告下载到本地,再通过邮件、网盘等渠道向外发送,就可能形成新的数据泄露路径。
飞连将数据安全能力延伸至 AI 工作成果,结合数据来源和敏感数据识别,对豆包工作处理、生成的文件和内容进行保护,并根据企业策略控制敏感数据的流转,降低文件下载、本地生成等场景带来的泄露风险。
左右滑动查看更多精彩内容
Agent 运行保护——让豆包工作安全地“干活”
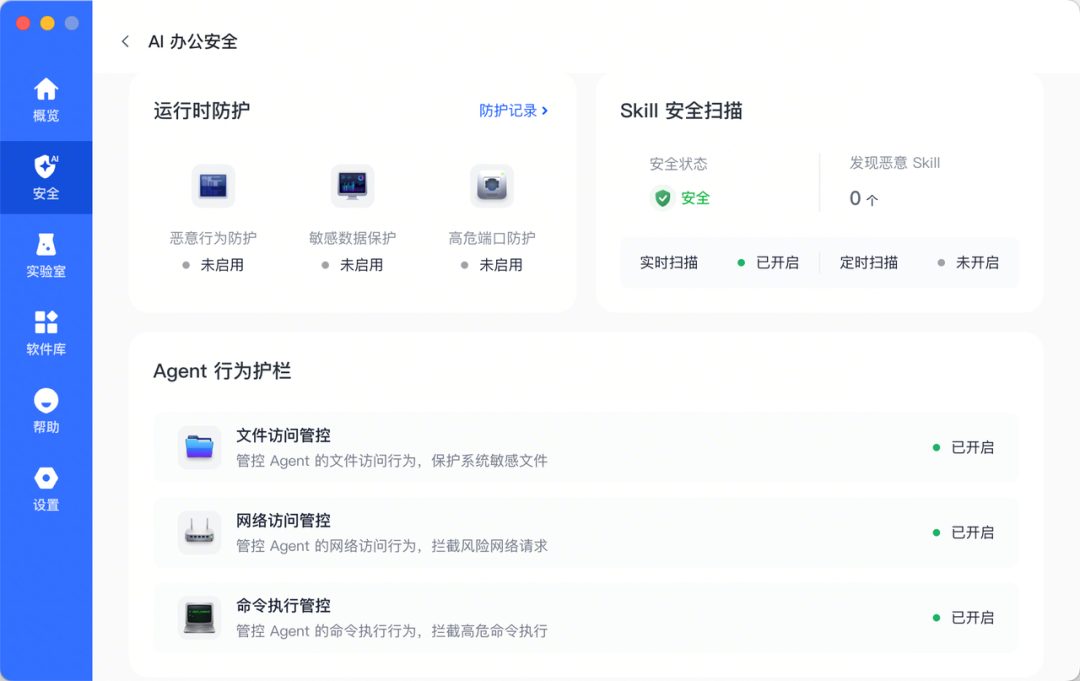
员工在使用豆包工作时,可能会根据需要加载不同的 Skill。如果 Skill 中包含恶意指令,就可能诱导 Agent 执行非预期操作,影响办公终端安全。
飞连会对 Skill 的下载进行检测,阻断恶意 Skill 进入办公环境;对于终端中已经存在的本地 Skill 文件,也可以持续扫描,发现风险后及时告警并隔离。
在更广泛的 AI 使用管理上,企业可以按照自身策略,对高风险 Agent、AI 工具和 AI 网站设置访问限制。比如,企业统一推广豆包工作后,可以限制员工使用其他高风险 Agent,控制个人版 AI 的使用范围。
覆盖桌面 Agent ——从豆包工作,延伸到整个 AI 办公
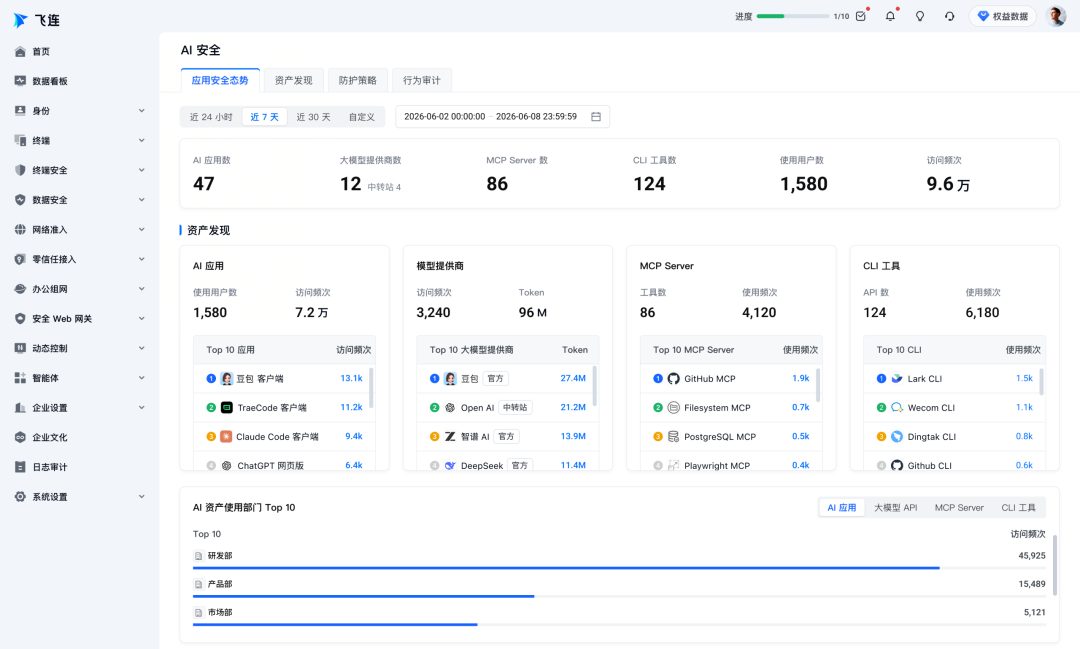
随着技术的快速发展,办公环境中的 AI 也会越来越多。员工可能自行安装其他 AI Agent,或通过浏览器访问第三方 AI 网站,一些 Agent 还会调用大模型、MCP、CLI 等外部能力。这些游离于企业管理之外的“影子 AI”,同样可能接触企业数据、执行办公任务,带来不可见的安全风险。
飞连可以从终端、网络和应用行为中持续发现 AI 资产,帮助企业了解:终端上有哪些 AI 工具?员工访问了哪些 AI 网站?哪些 Agent 正在调用大模型、MCP、CLI?Agent 是否执行了高风险任务?
基于这些可视化信息,企业可以进一步针对不同 AI 应用和使用场景制定访问控制、终端防护和数据安全策略,将安全能力覆盖到豆包工作之外的 AI 办公场景。
让 AI 在安全边界内创造价值
豆包工作正在把 AI 带入更多真实的企业工作场景。当 AI 开始处理企业数据、执行工作任务、生成业务成果,传统围绕“人”和“终端”建立的办公安全边界,也需要覆盖 AI 参与工作的全过程。
围绕豆包工作的企业办公场景,飞连从工作成果的数据保护,到 Agent 的安全运行,再延伸至企业整体 AI 办公环境,为 AI 进入企业提供与生产力相匹配的安全保障。
飞连让企业放心把工作交给 AI,也让 AI 在清晰、可控的安全边界内创造价值。