【在野利用】Google Chrome V8 越界写入漏洞(CVE-2026-87491)安全风险通告
奇安信 CERT 2026-09-10 10:42 北京
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
● 点击↑蓝字关注我们,获取更多安全风险通告
漏洞概述 | |||
漏洞名称 | Google Chrome V8 越界写入漏洞 | ||
漏洞编号 | QVD-2026-64469,CVE-2026-87491 | ||
公开时间 | 2026-09-08 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.8 |
威胁类型 | 代码执行、拒绝服务 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 未公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可通过诱导用户打开恶意链接来利用此漏洞,从而在应用程序上下文中执行任意代码、获取敏感信息或导致应用程序崩溃。 | |||
01
漏洞详情
>>>>
影响组件
Chrome 是一款由 Google 公司开发的免费的、快速的互联网浏览器软件,目标是为使用者提供稳定、安全、高效的网络浏览体验。Google Chrome 基于更强大的 JavaScript V8 引擎,提升浏览器的处理速度。支持多标签浏览,每个标签页面都在独立的“沙箱”内运行。
>>>>
漏洞描述
近日,奇安信CERT监测到 Google 发布公告称Google Chrome V8 越界写入漏洞(CVE-2026-87491)存在在野利用,攻击者可通过诱导用户打开恶意链接来利用此漏洞,从而在应用程序上下文中执行任意代码、获取敏感信息或导致应用程序崩溃。目前该漏洞已发现在野利用。鉴于此漏洞影响范围较大,建议客户尽快做好自查及防护。
02
影响范围
>>>>
影响版本
Google Chrome(Linux) < 153.0.8010.36
>>>>
其他受影响组件
无
03
复现情况
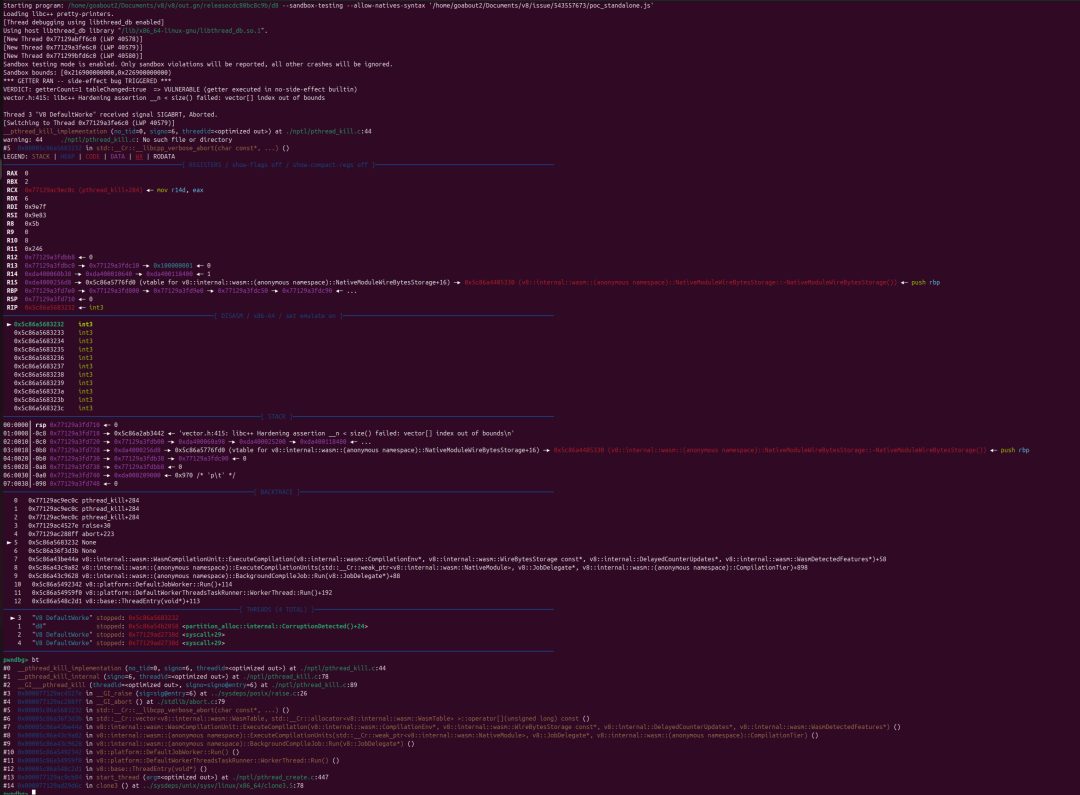
目前,奇安信威胁情报中心安全研究员已复现Google Chrome V8 越界写入漏洞(CVE-2026-87491),截图如下:
04
处置建议
>>>>
安全更新
Google Chrome(Linux) >= 153.0.8010.36
官方补丁下载地址:
版本检测及升级步骤:
1.查看右上角的“更多”图标,选择帮助 -> 关于Google Chrome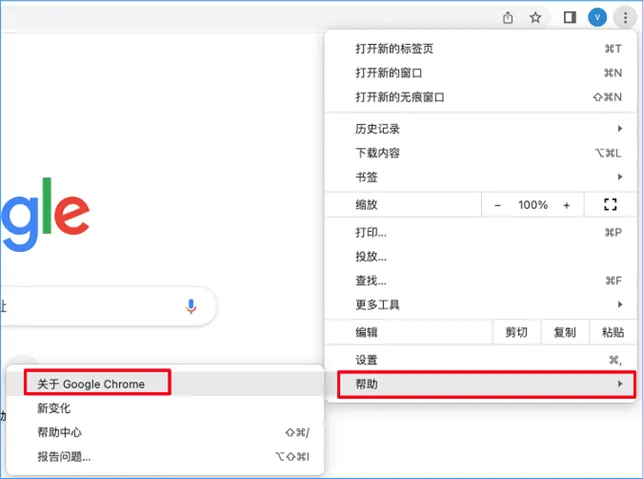
2.等待版本下载完成后,选择重新启动
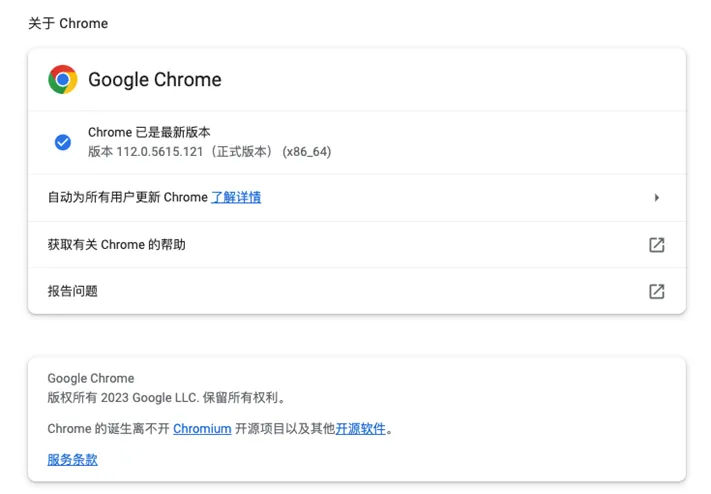
3.查看当前版本
05
参考资料
06
时间线
2026年09月10日,奇安信 CERT发布安全风险通告。
07
漏洞情报服务
「奇安信漏洞情报平台」重磅上线,诚邀您来体验:

奇安信 CERT
致力于第一时间为企业级用户提供权威漏洞情报和有效解决方案。
点击↓阅读原文,到ALPHA威胁分析平台订阅更多漏洞信息。