【安全圈】快递网点竟成间谍目标?国安部披露窃密新手段
安全圈 2026-09-06 19:00 江苏
关键词
数据泄露
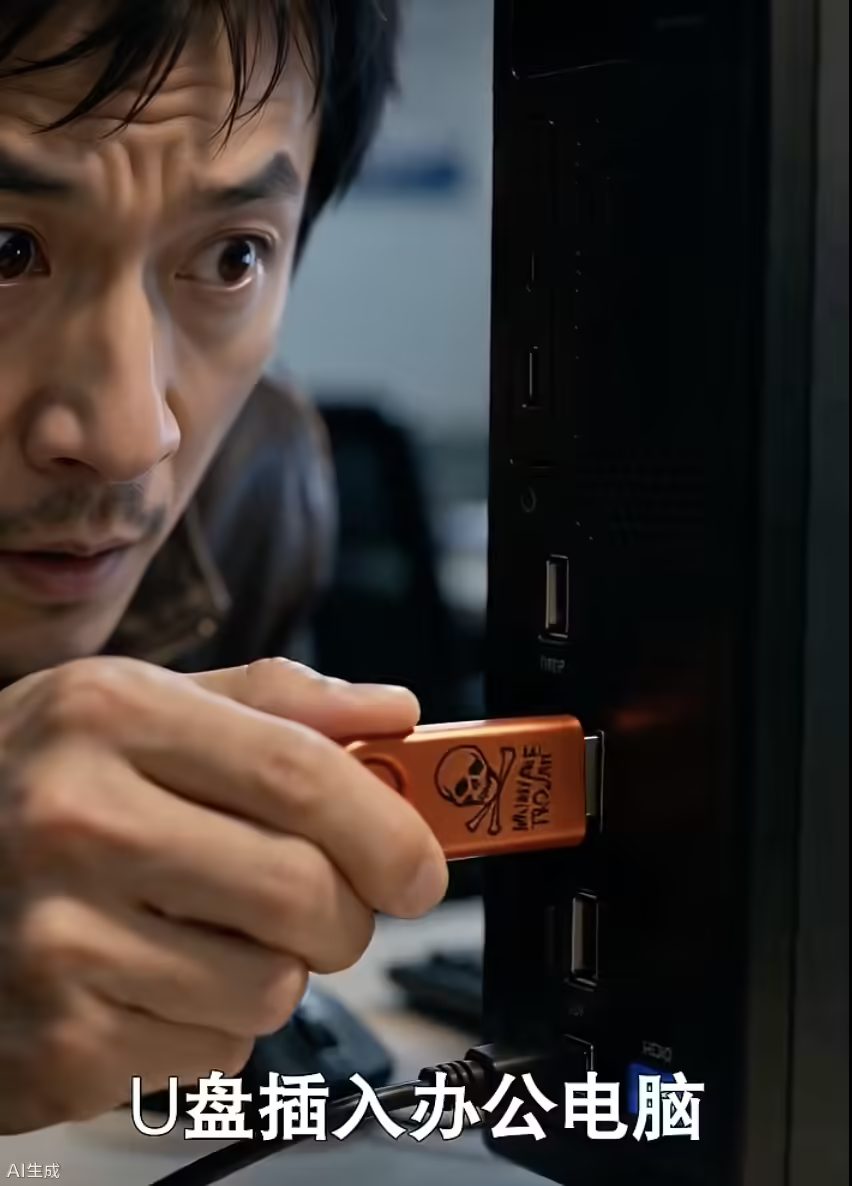
国家安全部今日发文称,某地一快递网点近日凌晨遭可疑人员翻墙进入,对方将预置木马病毒的U盘插入办公电脑。所幸值班人员及时发现并制止,随后拨打国家安全机关举报受理电话。
根据值班人员提供的举报信息,国家安全机关会同有关部门成功破获一起企图窃取境内快递企业数据的案件,及时封堵数据外泄通道。
国安部指出,随着物流业迅猛发展,寄递物流数据已成为反映国民经济运行的“晴雨表”。发达的物流网络在提供“一键收寄”便利的同时,也使相关数据成为境外间谍情报机关觊觎的“富矿”。一旦被非法获取,可能带来多方面危害。
寄递数据包含配送轨迹、物品属性、面单信息等,经汇总分析后,可以推测个人消费习惯和作息规律,为诈骗、敲诈勒索等违法犯罪活动提供参考。
军工单位、科研院所等敏感区域周边的寄递记录,可能暴露涉密人员的工作和生活规律,为境外间谍情报机关寻找拉拢策反目标、布设情报网络提供线索,直接危害国家安全。
此外,通过分析不同区域的收发件量、品类结构和流动规律,可以推测地区人口分布、人员流动趋势及产业布局特点,进而了解我国经济社会运行情况。
近年来,国家有关部门先后出台、修订并实施《快递暂行条例》《寄递服务用户个人信息安全管理规定》《快递市场管理办法》等法规规章,持续完善寄递数据安全防线。从运单信息最小必要采集,到电子运单加密、去标识化,再到境内加密存储和违法泄露追责,相关措施有力保障了公民个人信息及寄递物流数据安全。
守护寄递信息安全,需要监管部门、寄递企业和广大用户共同参与。寄递企业应当落实主体责任,建立健全寄递服务用户个人信息安全保障制度和措施,合理设置个人信息处理权限,并定期开展从业人员安全教育和培训。同时,应当与从业人员签订寄递服务用户个人信息保密协议,明确保密义务,共同筑牢寄递信息安全防线。
END
阅读推荐
【安全圈】WordPress 再曝插件漏洞使数百万网站面临接管攻击风险
【安全圈】谷歌Chrome 152版本发布,修复漏洞CVE-2026-85046
【安全圈】服务器管理销售面板WHMCS出现高危安全漏洞 无需登录即可窃取用户资料
【安全圈】思科Nexus交换机曝9.8满分漏洞黑客可夺Root
安全圈
←扫码关注我们
网罗圈内热点 专注网络安全
实时资讯一手掌握!
好看你就分享 有用就点个赞
支持「安全圈」就点个三连吧!