人工智能重要漏洞通报(2026年第十三期)
原创 CNNVD 2026-09-03 14:56 北京
根据国家信息安全漏洞库(CNNVD)统计,近期(2026年8月18日至2026年9月2日)共采集重要人工智能漏洞268个
点击蓝字 关注我们
漏洞情况
根据国家信息安全漏洞库(CNNVD)统计,近期(2026年8月18日至2026年9月2日)共采集重要人工智能漏洞268个,CNNVD对这些漏洞进行了收录。本周人工智能类漏洞主要涵盖了MLflow 、Microsoft、NLTK(Natural Language Toolkit)等多个厂商(项目)。CNNVD对其危害等级进行了评价,其中超危漏洞52个,高危漏洞137个,中危漏洞79个。
一
人工智能漏洞增长数量情况
近期CNNVD采集人工智能漏洞268个。
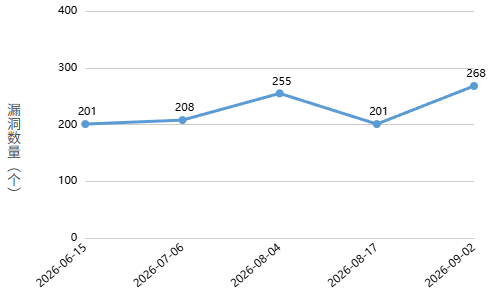
图1 近五周漏洞新增数量统计图
二
人工智能漏洞具体情况
近期共采集重要人工智能漏洞268个,包括NousResearch、Ollama、NLTK等多个厂商(项目)的漏洞。其中超危漏洞52个,高危漏洞137个,中危漏洞79个。具体如表1所示:
表1 人工智能漏洞列表

三
重要人工智能漏洞实例
近期重要漏洞实例如表2所示。
表2 本期重要漏洞实例
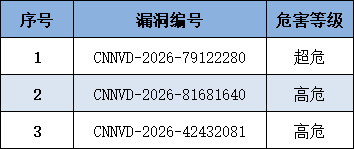
1. MLflow 服务端请求伪造漏洞(CNNVD-2026-79122280)
MLflow是一个开源的简化机器学习开发的平台,包括跟踪实验、将代码打包成可重复的运行以及共享和部署模型。
MLflow 3.15.0之前版本存在服务端请求伪造漏洞,该漏洞源于Webhook端点未充分验证URL,攻击者利用该漏洞可以访问敏感数据。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/mlflow/mlflow/releases/tag/v3.15.0
2. Natural Language Toolkit 资源管理错误漏洞(CNNVD-2026-81681640)
Natural Language Toolkit(NLTK)是一个开源的自然语言处理工具包。
Natural Language Toolkit(NLTK) 3.10.0之前版本存在资源管理错误漏洞,该漏洞源于没有对用户提供的正则表达式进行验证,攻击者利用该漏洞可以导致CPU饱和或系统拒绝服务。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://github.com/nltk/nltk/security/advisories/GHSA-rrv8-h7p8-rx55
3. Microsoft Copilot 命令注入漏洞(CNNVD-2026-42432081)
Microsoft Copilot是美国Microsoft公司的一款智能助手应用。
Microsoft Copilot存在命令注入漏洞,该漏洞源于对命令中的特殊元素中和不当,攻击者利用该漏洞可以获取敏感信息。
目前厂商已发布升级补丁以修复漏洞,参考链接:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-24301