国家级认可!悬镜安全入选2026年度CITIVD最高级技术支撑单位
领航数字供应链的 2026-08-26 15:00 北京
持续参与国家级安全治理,以扎实技术护航信创产业安全可控发展。

近日,工业和信息化部网络安全威胁和漏洞信息共享平台(NVDB)公布2026年度信创政务产品安全漏洞专业库技术支撑单位遴选结果,悬镜安全成功入选!凭借领先的AI供应链安全情报能力与深度的未知漏洞挖掘能力获评三星级技术支撑单位。
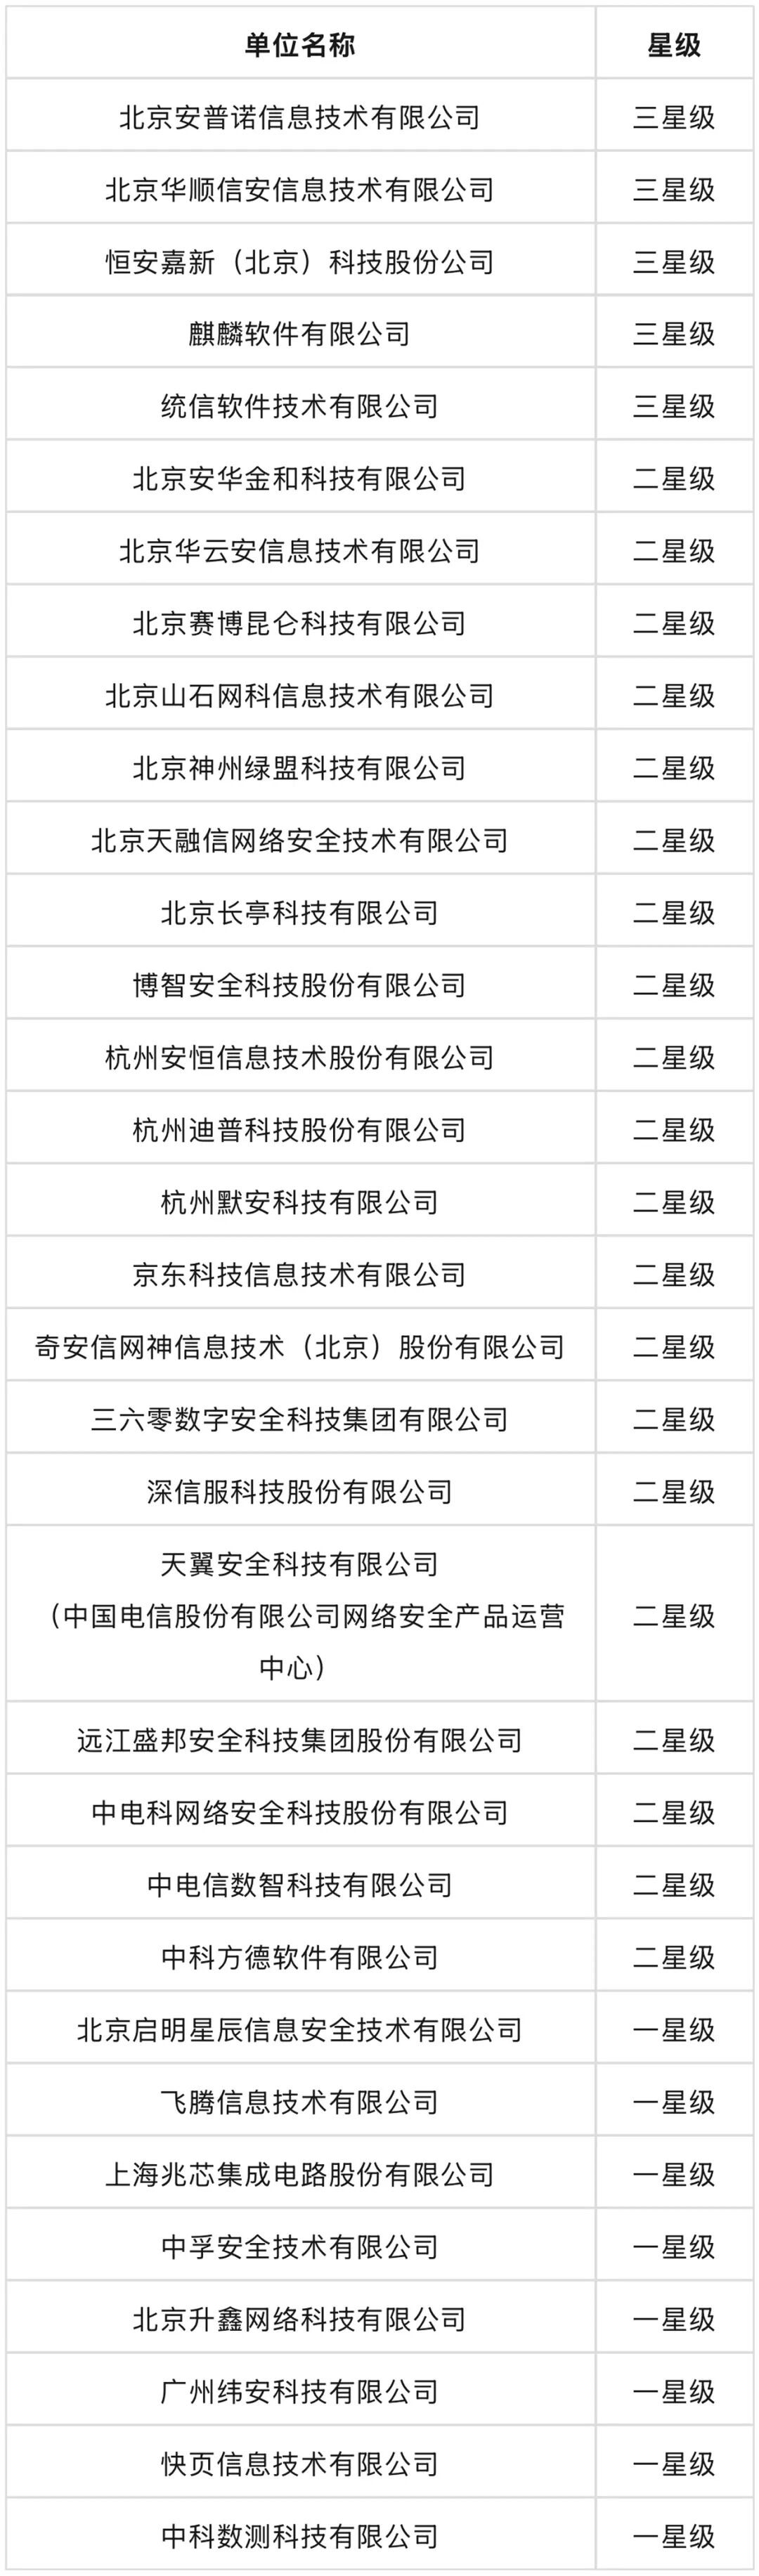
技术支撑单位名单
聚焦信创漏洞治理
赋能国家级安全建设
信创政务产品安全漏洞专业库(CITIVD)隶属于工信部网络安全威胁和漏洞信息共享平台(NVDB)体系,由国家工业信息安全发展研究中心专项建设并独立运营,是国内聚焦信创政务领域的国家级专业化漏洞治理核心平台,承担国家信创领域漏洞标准落地、风险管控、安全治理的核心职能。平台聚焦国产基础软硬件、政务业务应用、信创云等核心信创资产,统一开展漏洞归集核验、技术验证、风险定级、研判通报与闭环治理工作,是规范全国信创产业安全建设、守住政务数字化安全底线的关键国家级战略基础设施。
本次获评三星级技术支撑单位,是国家级平台对企业漏洞研判、实战验证、风险治理综合能力的权威认定。未来,悬镜安全将常态化参与信创政务产品漏洞复现验证、风险研判、应急协同处置等核心工作,为国家级信创漏洞库的能力迭代与数据完善提供专业技术支撑。
深耕AI情报能力
筑牢漏洞研究实战底座
作为新一代AI数字供应链安全开拓者,悬镜安全长期深耕软件供应链安全与AI原生安全领域,区别于传统安全厂商,公司依托自研云脉AI数字供应链安全情报平台,构建了行业领先的全维度漏洞与供应链风险情报体系,形成了从风险发现、研判分析、复现验证到闭环处置的完整实战能力。
基于覆盖50余类全网情报渠道的7×24小时全天候监测能力,悬镜云脉AI可精准捕捉信创生态、开源组件、AI模型、MCP服务、智能体Skills等全场景风险,累计捕获超15万条恶意投毒样本、上万条高价值可达漏洞及实验室0Day漏洞,可精准识别信创软硬件适配组件、开源依赖的隐蔽漏洞、组件投毒、许可变更、停服断供等各类安全风险。同时,依托独家多模态AIST技术与动态沙箱分析能力,结合人工专家研判与POC实证验证,能够精准甄别虚假风险、完成漏洞可达性分析与风险评级,大幅提升漏洞研判的精准度与实效性,完全适配国家级漏洞库的严苛审核标准。
长期以来,悬镜安全持续为CNNVD、CNCERT等多家国家级漏洞平台输出常态化技术支撑服务,在漏洞挖掘核验、风险研判定级、安全应急处置、AI供应链风险治理等领域,形成了体系化的技术能力与实战落地经验,凭借扎实的综合实力成功入选本次CITIVD三星级技术支撑单位。
依托权威资质
共建可信信创安全生态
当前,信创产业规模化落地提速,国产软硬件迭代更新加快,开源组件滥用、供应链投毒、隐性漏洞等风险频发,对信创产品安全治理、漏洞常态化管控提出了更高要求。依托本次CITIVD三星级资质,悬镜安全将充分发挥自身AI情报与漏洞研究核心优势,深度参与国家级信创漏洞治理体系建设。
依托自身AI供应链情报研判与漏洞深度研究核心能力,悬镜安全将持续输出标准化、体系化的安全治理解决方案,凭借云脉AI全域情报体系,实现信创供应链风险的前置预警、动态管控与闭环治理。助力各行业政企用户筑牢信创体系安全合规防线,助力各行业国产化数字化建设合规稳健推进,持续协同产业生态伙伴完善信创安全治理架构,共建可信、可控、安全的信创产业生态。
最新推荐阅读
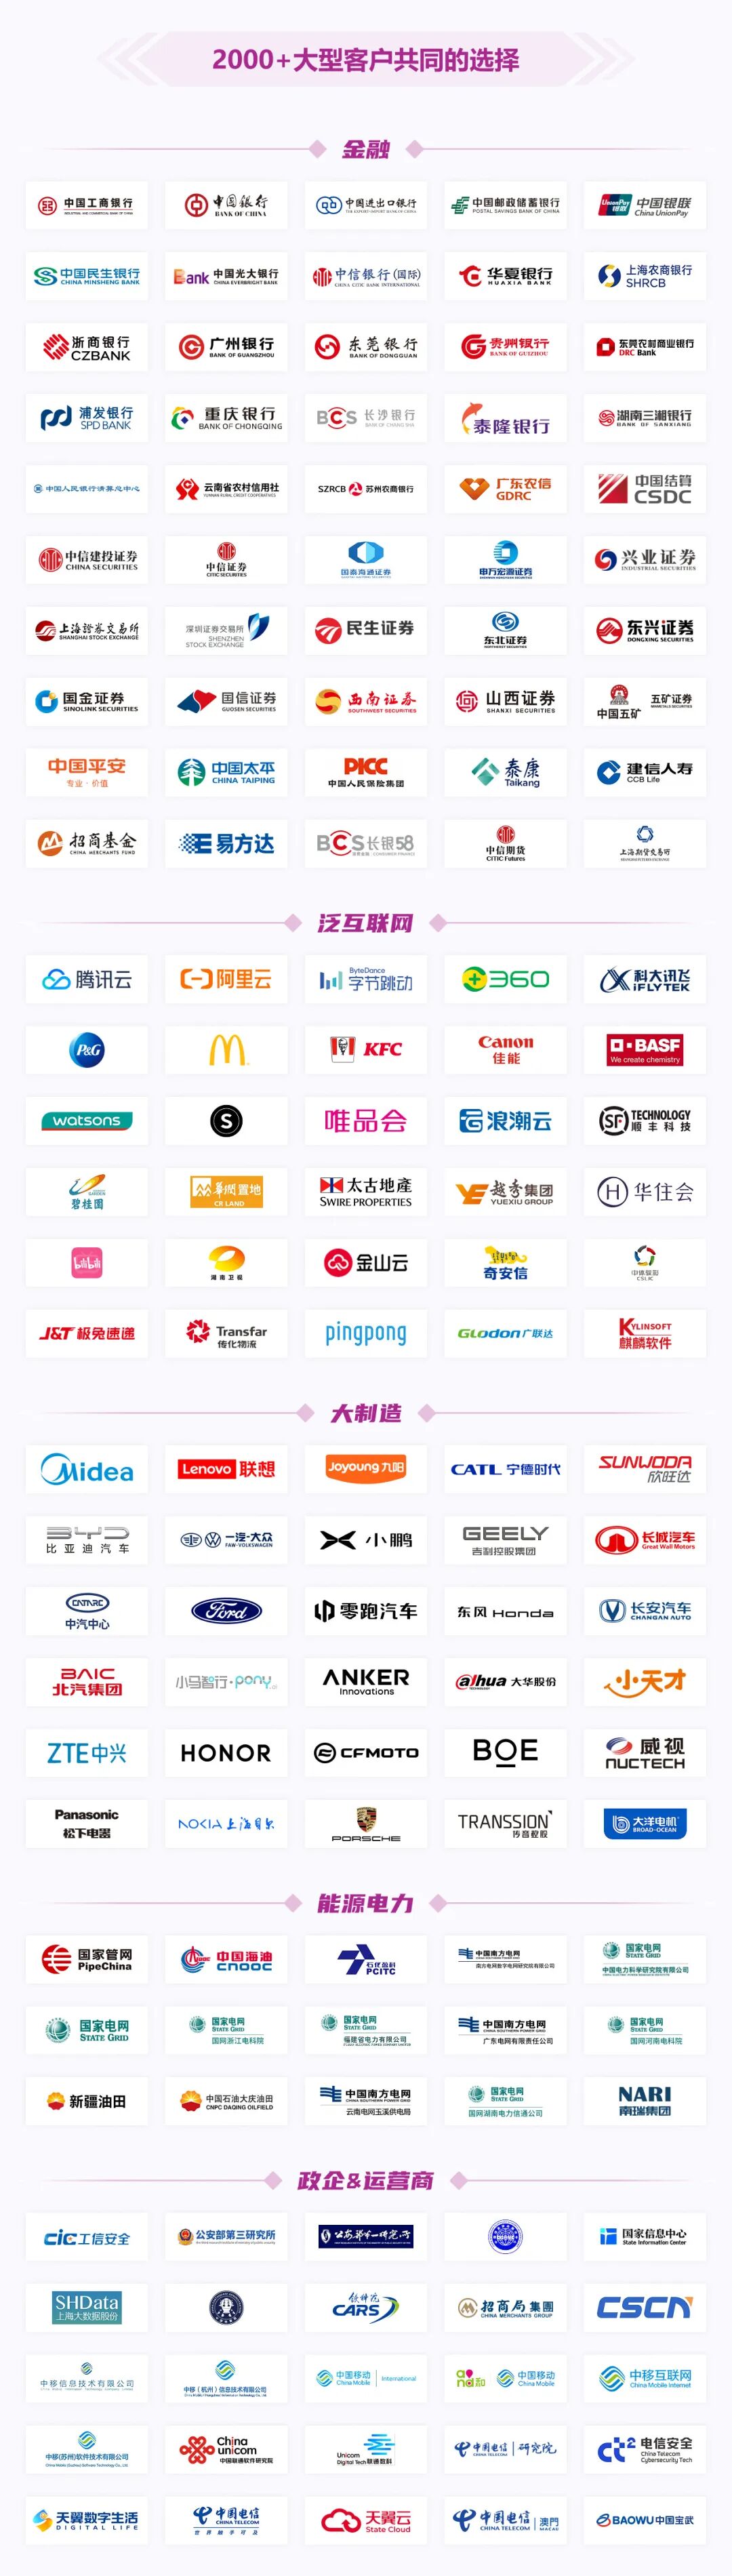
部分标杆客户
关于“悬镜安全”
悬镜安全,起源于北京大学网络安全技术研究团队“XMIRROR”。作为新一代数字供应链安全开拓者,首创基于“AI原生安全+软件供应链安全+AI供应链安全情报”的新一代数字供应链安全治理体系,以AI治理AI,从源头治理AI数据准备、模型训练调试、智能体开发部署到运行迭代等关键环节面临的AI原生安全风险,帮助企业用户构筑一套从“代码与组件”到“数据与智能”的智能体AI全生命周期内生安全治理体系,持续守护新一代数字供应链安全。
👇点击左下角「阅读原文」查看官方链接