微软补丁日安全通告|7月份
深瞳漏洞实验室 2026-07-15 18:28 北京
2026年7月15日(北京时间),微软发布了2026年7月安全更新,共发布了622个CVE的补丁程序,比上月增多了418个。
在漏洞安全等级方面,存在63个标记等级为“Critical”的漏洞,552个漏洞被标记为“Important/High”等级的漏洞; 在漏洞类型方面,主要有162个远程代码执行漏洞,258个权限提升漏洞以及109个信息泄露漏洞。
漏洞数据分析
2026年漏洞数量趋势
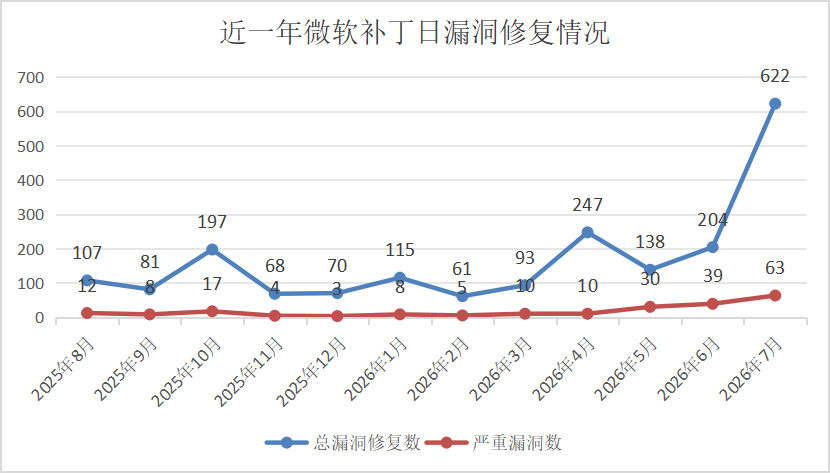
图 1 近一年微软补丁漏洞修复情况
总体上来看,微软本月发布的补丁数量为622个,有63个“Critical”漏洞补丁。
千里目安全技术中心在综合考虑往年微软公布漏洞数量的数据统计和今年的特殊情况,初步估计微软在今年八月份公布的漏洞数将比今年七月份少。漏洞数量将会维持在150个左右。
历史微软补丁日6月漏洞对比
2023-2026年,7月份的漏洞数趋势如下图:
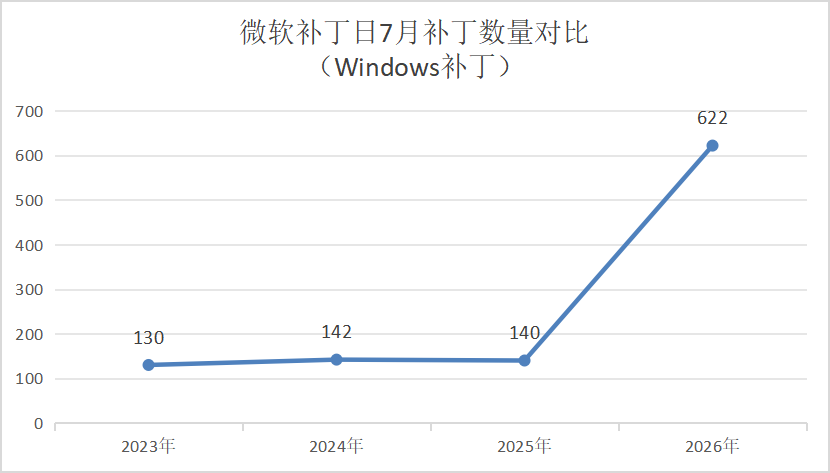
图 2 微软近年7月Windows补丁漏洞数量对比
2023-2026年,7月份的漏洞危险等级趋势和数量如下图:
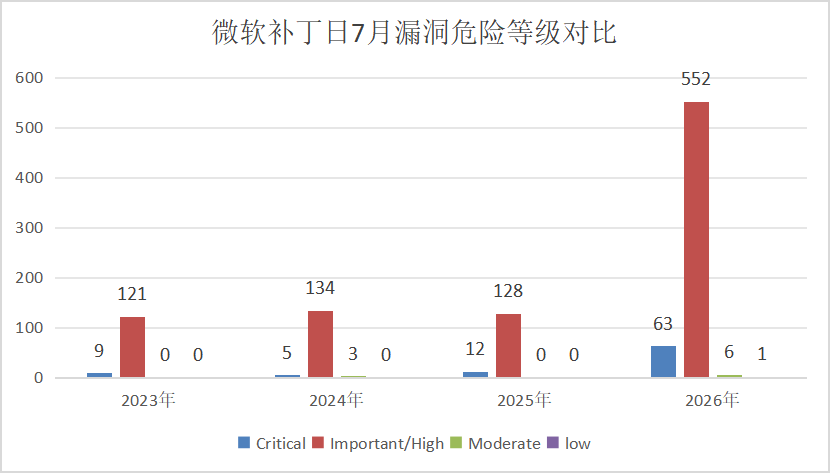
图 3 微软近年7月漏洞危险等级对比
2023-2026年,7月份的漏洞各个类型数量对比如下图:
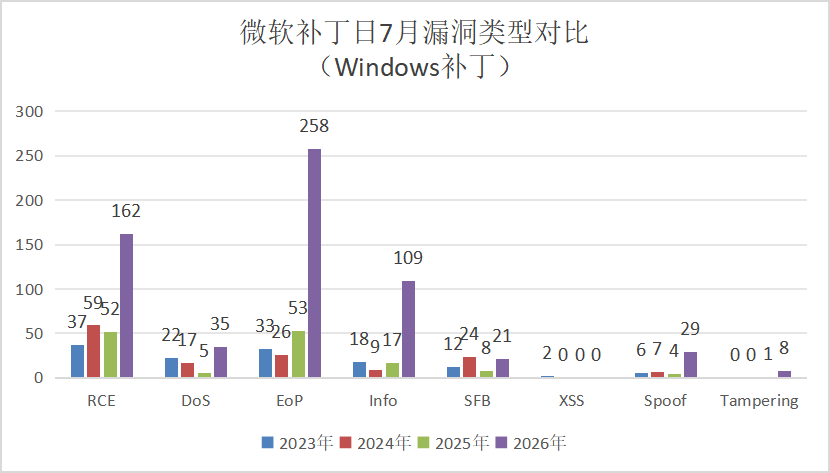
图 4 微软近年7月漏洞类型对比
数据来源:根据微软官方安全更新通告中的数据统计
从漏洞数量来看,今年相较去年增多。微软在2026年7月份爆发的漏洞相较于去年增多。本月出现了622个漏洞补丁,并且有63个“Critical”类型的漏洞补丁。
从漏洞的危险等级来看,相较去年“Critical”等级的漏洞数量增多,“Important/High”等级的漏洞数量增多。本月出现了63个“Critical”等级的漏洞,相较去年增多了约425%;本月出现了552个“Important/High”等级的漏洞,相较去年增多了约331%。
从漏洞类型来看,RCE类型的漏洞数量增多,DoS类型的漏洞数量增多,EoP类型的漏洞数量增多,需要引起高度重视,尤其是RCE漏洞在配合社工手段的前提下,甚至可以直接接管整个局域网并进行进一步扩展攻击。
重要漏洞分析
漏洞分析
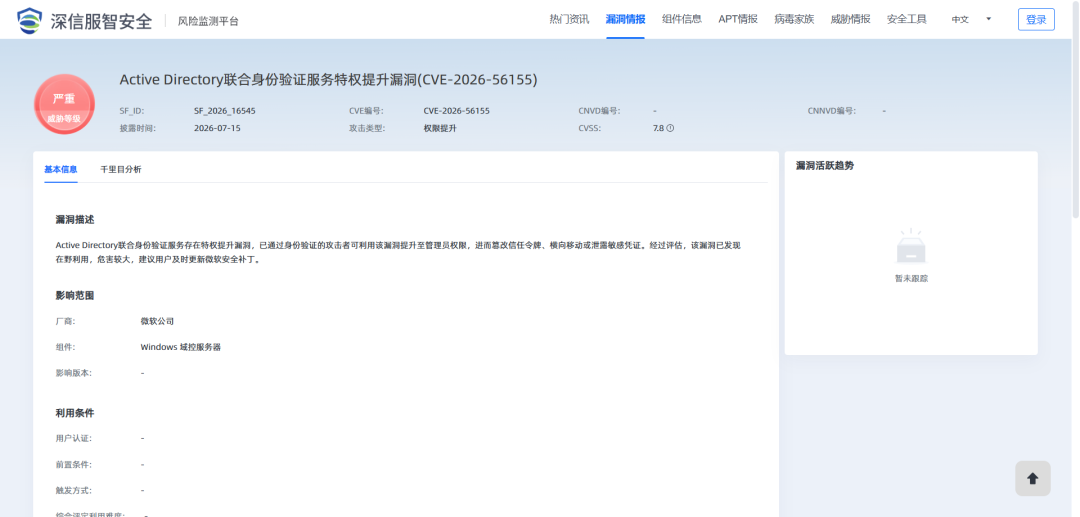
Active Directory联合身份验证服务特权提升漏洞 CVE-2026-56155
Microsoft Active Directory Federation Services (AD FS) 是微软推出的企业身份联合与单点登录解决方案,为企业提供跨域身份验证、安全令牌签发与统一访问入口等核心服务,广泛应用于混合云架构与SaaS应用集成场景,负责保障企业全域登录安全与身份信任传递。
其中存在权限提升漏洞,已通过身份验证的攻击者可利用该漏洞提升至管理员权限,进而篡改信任令牌、横向移动或泄露敏感凭证。经过评估,该漏洞已发现在野利用,危害较大,建议用户及时更新微软安全补丁。
Microsoft SharePoint Server特权提升漏洞 CVE-2026-56164
Microsoft SharePoint Server 是微软推出的企业级协作与内容管理平台,为企业提供文档管理、协作站点、搜索服务、工作流与权限管理等核心服务,广泛应用于各类企业门户、文档中心与业务流程平台,负责处理非结构化与结构化内容、保障协作效率与访问安全。
其中存在权限提升漏洞,攻击者可在未经身份验证的情况下远程发送特制请求修改数据或提升权限。经过评估,该漏洞已发现在野利用,危害较大,建议用户及时更新微软安全补丁。
影响范围
漏洞名称、CVE编号 | 受影响版本 |
Active Directory联合身份验证服务特权提升漏洞 | Windows Server 2012 R2 (Server Core installation) |
Microsoft SharePoint Server特权提升漏洞 | Microsoft SharePoint Server Subscription Edition |
解决方案
官方修复建议
微软官方已更新受影响软件的安全补丁,用户可根据不同系统版本下载安装对应的安全补丁,安全更新链接如下:
1、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-56155
2、https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-56164
深信服解决方案
支持对Active Directory联合身份验证服务特权提升漏洞CVE-2026-56155的主动检测,可批量快速检出业务场景中是否存在漏洞风险,相关产品如下:
【AES】预计2026年07月21日发布检测方案。
参考链接
时间轴
2026/7/15
微软例行补丁日,微软官网发布漏洞安全公告。
2026/7/15
深信服千里目安全技术中心发布安全通告。
点击阅读原文,及时关注并登录深信服智安全平台,可轻松查询漏洞相关解决方案。