安全事件周报 2024-03-25 第13周
安全事件周报 2024-03-25 第13周 赶紧点击上方话题进行订阅吧!报告编号:CERT-R-2024-775报告来源:360CERT报告作者:360CERT更新日期:2024-04-011 事件导览本周收录安全热点62项,话题集中在安
安全事件周报 2024-03-25 第13周 赶紧点击上方话题进行订阅吧!报告编号:CERT-R-2024-775报告来源:360CERT报告作者:360CERT更新日期:2024-04-011 事件导览本周收录安全热点62项,话题集中在安
JRASP十分重视自身安全性的建设,采用了多种方式提高RASP自身的安全防护能力,包括:策略配置加密;RASP自身代码与业务隔离;安全策略模块磁盘加密、运行时解密;Agent与Daemon的socket通讯加密;作为开源项目,如果熟悉JRA
安全日报(2024.03.29) 赶紧点击上方话题进行订阅吧!1 Security Incident|安全事件NIST 宣布成立新联盟运营国家漏洞数据库https://urlqh.cn/obGIhINC RANSOM 窃取了苏格兰国家医疗服
域成员与域控制器之间的通信涉及多种服务和协议,因此需要开放多个端口以支持身份验证、授权和其他目录访问服务。通常需要在防火墙中开放一些端口,以便域成员与域控制器之间能够正常通信,确保域中的计算机可以进行认证和访问网络资源。 Active Di
银狐再临——瞄准财税岗位定向钓鱼攻击 赶紧点击上方话题进行订阅吧!报告编号:CERT-R-2024-768报告来源:360CERT报告作者:360CERT更新日期:2024-03-271 情况概述360安全大脑监测到每天都有大量的用户遭到银
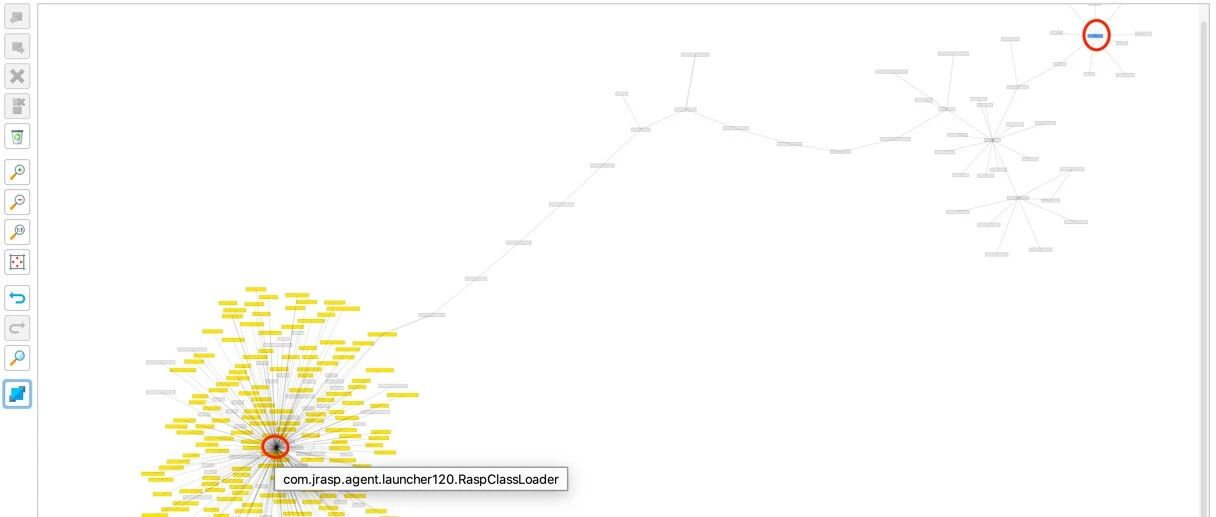
热加载与卸载已经成为RASP的标配,而涉及到插件或者脚本的卸载问题,却少有技术文档提及, 主要原因是RASP开 热加载与卸载已经成为RASP的标配,而涉及到插件或者脚本的卸载问题,却少有技术文档提及, 主要原因是RASP开发人员更多的偏向安
基本信息活动时间:即日起 – 2024年4月20日24:00测试范围(转转全域):核心业务(包括但不限于):客服、质检、金融、支付 等一般业务:其他非核心业务类系统提交地址:https://security.58.com/vul/sub
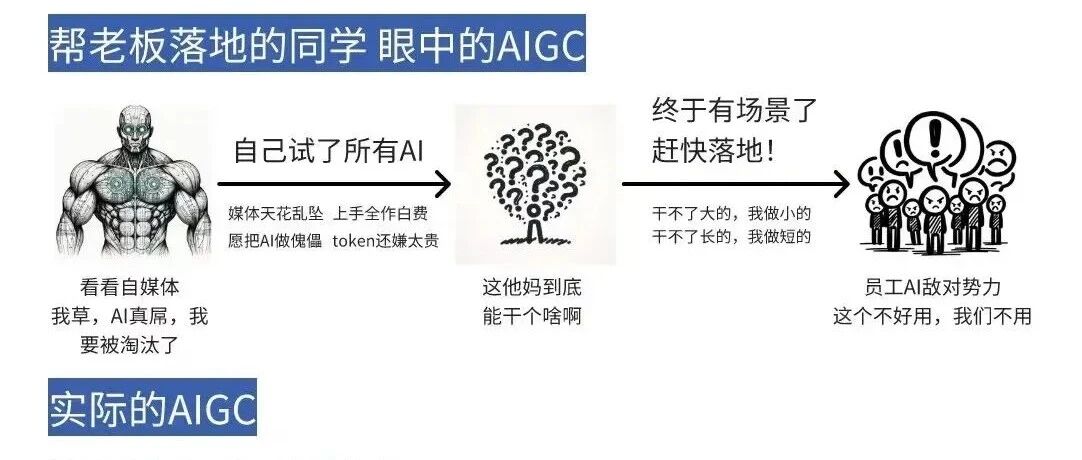
本文分为两个部分,第一部分是现在的判断,第二部分是一年多以前写的一篇老文,现在看来,也并不过时。 本文分为两个部分,第一部分是现在的判断,第二部分是一年多以前写的一篇老文,现在看来,也并不过时。第一部分时隔一年,惊喜的发现当初探索实践大模型
OPPO安第斯AI安全实验室招聘大模型泛安全评测工程师,工作地点:深圳前海。 代友发帖,OPPO安第斯AI安全实验室招聘,详情如下:大模型泛安全评测工程师岗位职责:1、构建并持续优化大模型评测体系,确保其适应不断变化的技术环境和业务需求;
光明论的时代,担心失联的读者,欢迎加入知识星球。
jinja2 sandbox bypass 最近挖不出洞,正好和别的师傅聊到这个,水一篇。考虑一个比较小众、但可能遇到的场景:jinja2 模板可控,上了沙箱 SandboxedEnvironment,怎么快速判断有没有搞头?两个真实的漏洞
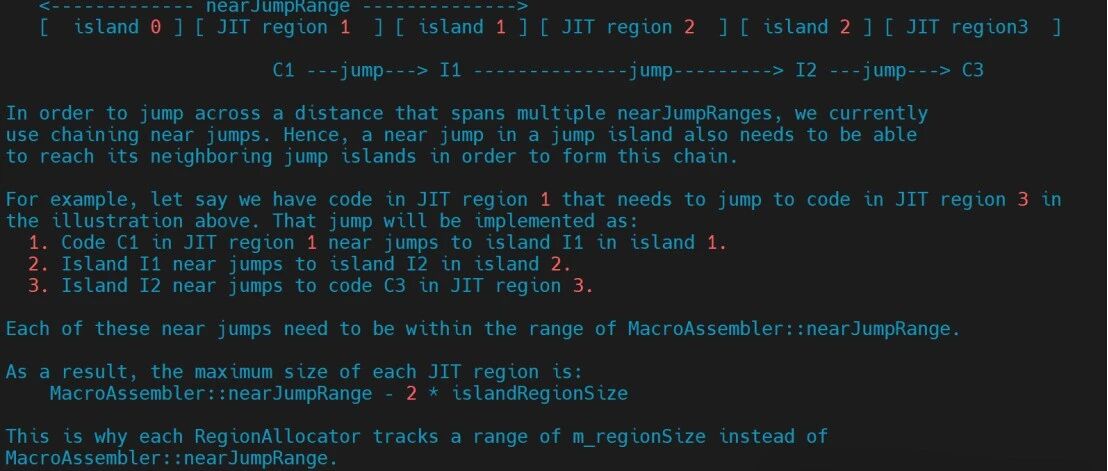
本文详细分析了苹果Webkit使用到的6个安全功能:- Jit write protection- Jit pac- Gigacage- JitCage- Isolate Heap- StructureID Protection1 JIT
很多人,作为盲从者,从来没有考虑过统治者没有告诉他们的事情。这样的人,告诉他真相,他不会感谢,还会疯狂反对甚至诅咒告诉他们真相的人。《周处除三害》里,那个灵修班的多数信徒就是这样的人。他们看到尊者当着他们的面杀陈桂林,不当不惊醒,反而帮助尊
新书上架 本公众号的朋友们,感谢多年以来的支持和关注,由本公众号运营者编写的计算机网络安全方向书籍《权限提升技术:攻防实战与技巧》即将发售,在这里首先感谢机械工业出版社的老师们。作者关注到近些年由同仁出版的书籍大多数都对于权限提升方向有所提
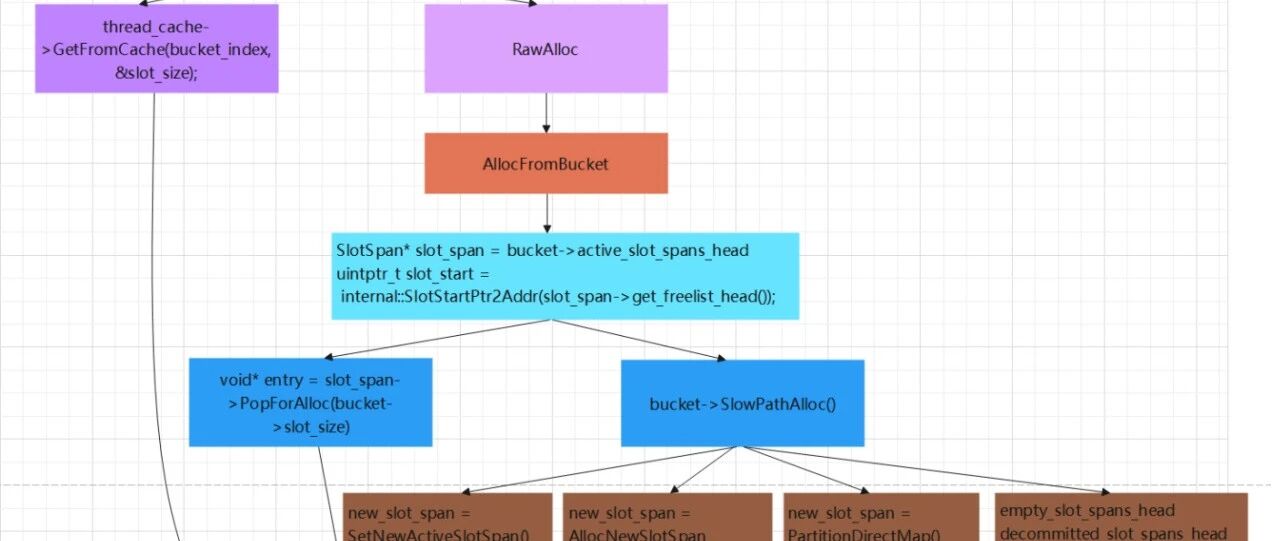
PartitionAlloc内存分配器是笔者迄今为止读过的最复杂的内存分配器,大约有3w+行代码。 PartitionAlloc内存分配器是笔者迄今为止读过的最复杂的内存分配器,大约有3w+行代码。1 数据结构1.1 PartitionRo