论不靠谱的融合 IP 库~
我们跟朋友讲,IP 库五字诀,数据变化快,应用场景多,维护成本高,保护起来难,IPv6 难上难。 最近有一点点的焦虑,因为凭我的直觉,IP 库数据的后续推进工作可能又要进入瓶颈期了,除了对内给团队更高的要求之外,持续不断的寻找更多的数据源,
我们跟朋友讲,IP 库五字诀,数据变化快,应用场景多,维护成本高,保护起来难,IPv6 难上难。 最近有一点点的焦虑,因为凭我的直觉,IP 库数据的后续推进工作可能又要进入瓶颈期了,除了对内给团队更高的要求之外,持续不断的寻找更多的数据源,
叮~双旦限定快乐已加载ing! 安全无小事,责任大于天,但守护安全也可以很有“元气”~ 叮~双旦限定快乐已加载ing!圣诞的彩灯闪烁,元旦的钟声即将敲响!节日氛围直接拉满✨~当然2025年最后一个月的最后一个活动也是一个冲榜机会!全平台项目
Goby社区第 41 篇技术分享文章全文共:2645字预计阅读时间:7分钟▌前言在 EXP 能力升级系列的前几期中,我们聚焦于多种典型漏洞的利用链重构与服务能力优化,从 HTTP 独立服务实例到自定义 FTP 服务的能力扩展,而在本期中,我
一、平台攻防态势1. 云平台默认防御水位默认防御是阿里云平台默认提供的基础防御能力,可基于海量云安全威胁情报,阻断恶意团伙对云上客户的规模性攻击,客户无需手动配置安全防护功能,开箱即享基础安全保护。2025 年 11 月云平台平均每天为客户
现实与理想的差距回顾过去几年的流量安全实践,从网络安全威胁感知、到数据泄漏与业务滥用威胁感知、再到如今探索资金安全风险感知。正向的价值点是逐步深入到业务中去解决业务里层的安全问题,和现实妥协的点是case by case的烟囱式解决问题。因
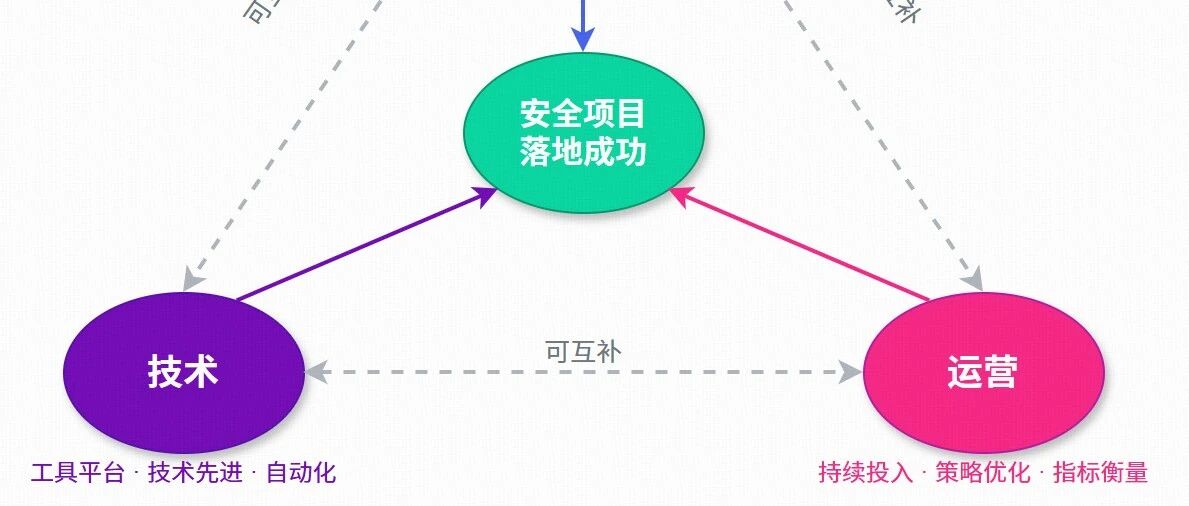
好久不发文了,过去两年是我最充实的两年,未来一段时间会进行陆续分享,分享这两年的一些心得与经验。在我看来一个安全项目能否落地成功由【管理】+【技术】+【运营】三者共同决定任一维度的显著优势,都可以弥补其他维度的相对不足,最终实现安全项目的成
同程旅行SRC年终福利大放送!年底冲刺,奖励全面翻倍,邀你一起收官2025,挖洞赢好礼! Q1活动内容同程旅行SRC年终福利大放送!年底冲刺,奖励全面翻倍,邀你一起收官2025,挖洞赢好礼!🎁✅ 双倍奖励:依据《LYSRC外部威胁处理规则v
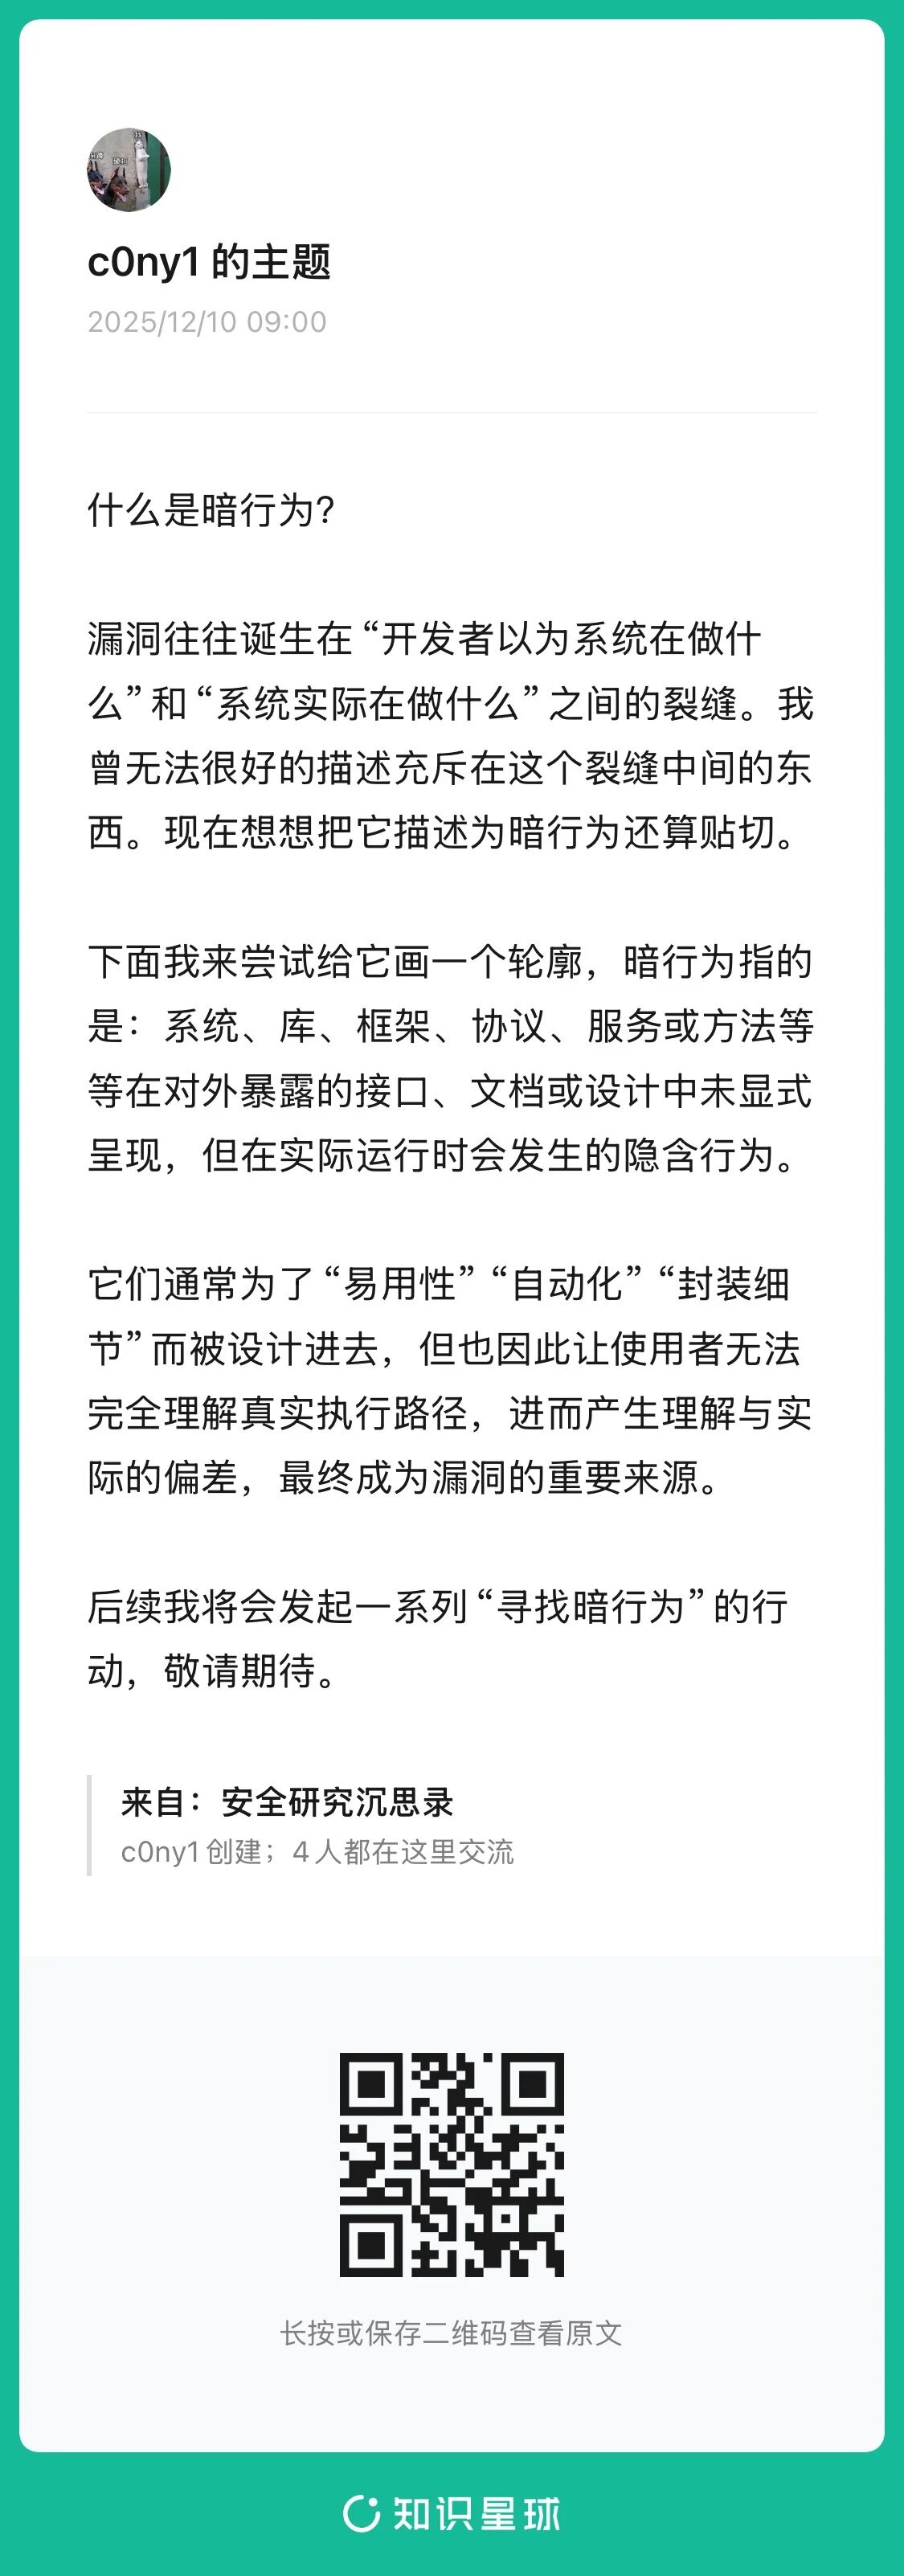
回忆飘如雪 中国香港 一个正常功能如何变成特性,特性如何形成trick,trick如何转变为缺陷,缺陷又如何升级为漏洞?在这一列的转化当中,我觉察到一个核心变量:暗行为。接下来我会花一些时间梳理下自己的察觉到的暗行为,感兴趣的朋友进圈围观交
从修复角度来看,当前实现 RCE 的路子已经被堵死,但是还是存在新漏洞的可能。 “React2Shell”是一位安全研究人员给 CVE-2025-55182 起的名字,这是对 Log4Shell 漏洞的致敬[1]。[1] https://w
eCapture 迎来了v1.5版本。这次更新不仅修复了多个关键 BUG,更带来了两个重量级的新特性:事件转发 API和远程配置更新 API。与此同时,可视化伴侣eCaptureQ也同步发布了新版,为用户提供了更强大的数据筛选能力。 eCa
常规的漏洞原理和利用都捻熟于心,但为什么往往挖不到漏洞呢?第一个就是实战的经验比较少,对于漏洞在哪出现,有什么手法还掌握的不多;第二个是信息搜集没有得到要领,只会僵硬的进行信息搜集,对于边缘资产和隐形资产的发掘没有经验 0# 概述一眨眼的时
入口革命:豆包手机助手的商业目的豆包手机助手的推出,是字节跳动在AI时代抢占入口、构建生态、实现商业变现的关键举措,其商业目的可归纳为以下核心方向:1. 抢占“意图入口”,重构手机交互范式当前,手机作为用户日均使用时长最长的终端(约4-6小
书接上文,Goby安全团队在分析12月4日爆出的CVE-2025-55182 PoC后,分析出CVE-2025-55182的利用条件:分析出该漏洞并非完全无危害:react作为前端的主流框架,涉及面非常之广,由于其生态体系极其庞大,不排除有
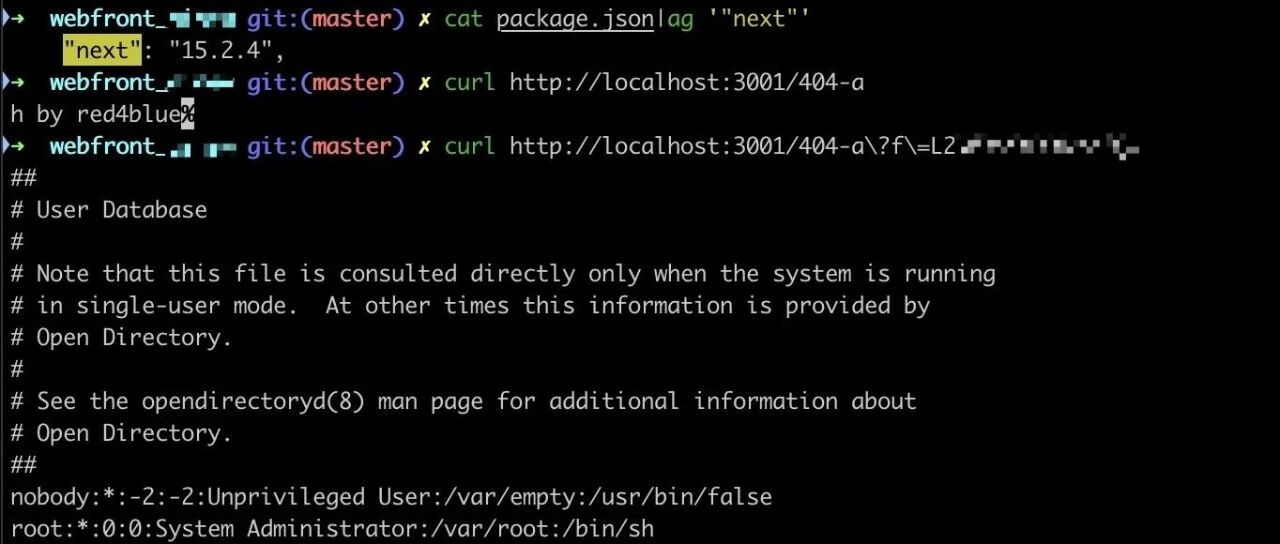
前端圈的核弹: CVE-2025-55182 React/next.js 内存马的一些玩法 告警和资讯 自动化安全资讯推送凌晨有一些push过来了.一些无损检测方法根据返回包之类强特征、或者解析dns等等、不要堵塞人家服务打入内存马我一堆
近日,Meta的React核心团队与Vercel的Next.js团队联合发布公告,披露了两个最高危险等级(Critical)的安全漏洞:CVE-2025-55182(React)和CVE-2025-66478 (Next.js),其CVSS