威胁猎人敏感数据过度公开排查方案
企业敏感信息外部暴露,正在成为安全治理的重要关注点。近期公安部相关监管要求传递出明确信号:企业网络与数据安全正从事后处置,转向持续发现、及时整改和闭环治理。威胁猎人可为企业提供《外部攻击面管理与数据泄露监测报告》,全面排查互联网资产与敏感信
企业敏感信息外部暴露,正在成为安全治理的重要关注点。近期公安部相关监管要求传递出明确信号:企业网络与数据安全正从事后处置,转向持续发现、及时整改和闭环治理。威胁猎人可为企业提供《外部攻击面管理与数据泄露监测报告》,全面排查互联网资产与敏感信
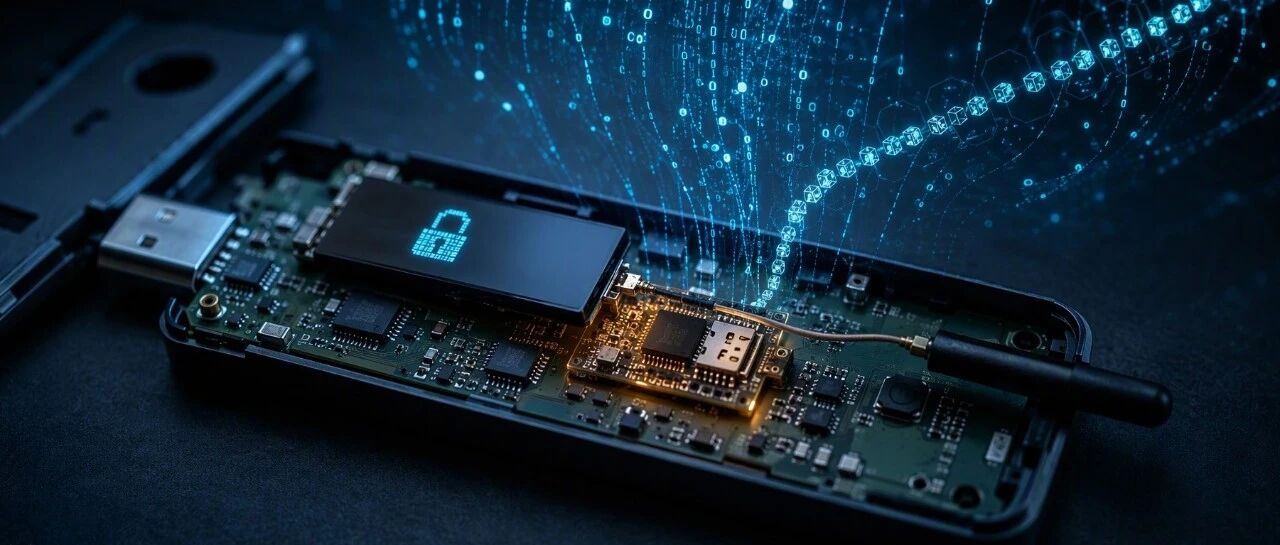
东南亚经销商 CryptoBilis 渠道售出的部分 Ledger 设备被证实藏有“未经授权的硬件植入物”,疑似损失 8600 万–9300 万美元以上——近年来首个被厂商官方确认、并在野外被完整逆向分析的硬件钱包物理植入攻击。 威胁情报
2026年10月13日,深瞳漏洞实验室监测到一则AnyDesk组件存在内存破坏漏洞的信息,漏洞编号:CVE-2026-109390,漏洞威胁等级:高危。 漏洞名称:AnyDesk Linux 预认证堆溢出漏洞(CVE-2026-109390
装个“系统组件” 电脑竟被远控?顺藤摸瓜直击C2服务器后台 用户在日常使用WPS及各类办公软件、插件时,系统常会提示安装Microsoft Edge WebView2 Runtime。该组件为微软官方运行库,用于支撑程序展示网页弹窗、登录界
在安全的战场上,人与Al Agent相比,各自强在哪里,弱在哪里?AI Agent 进入攻防战场后,能为企业带来哪... 跳转微信打开
Agentic Pentesting 可以给出两类真正重要的证据。 ▍以下正文内容基于英文原文编译,可能存在语义偏差,请以原文为准。如果你正在评估一款 Agentic Pentesting(智能体渗透测试)解决方案,大概率已经不止一次听过这
此前曾发生类似事件 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Anthropic 公司宣布称,在发生涉及美国联邦、州和地方各级政府网站的事件后,其用于“高风险和网络安全评估”的内部人工智能模型不再拥有互联网访问权限。导致这一决定的事
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士GitLab 紧急修复了可导致攻击者在无需登录的情况下,在受影响服务器上执行任意代码的一个CVSS满分严重漏洞 (CVE-2026-97229),同时影响社区版和企业版。该公司已在1
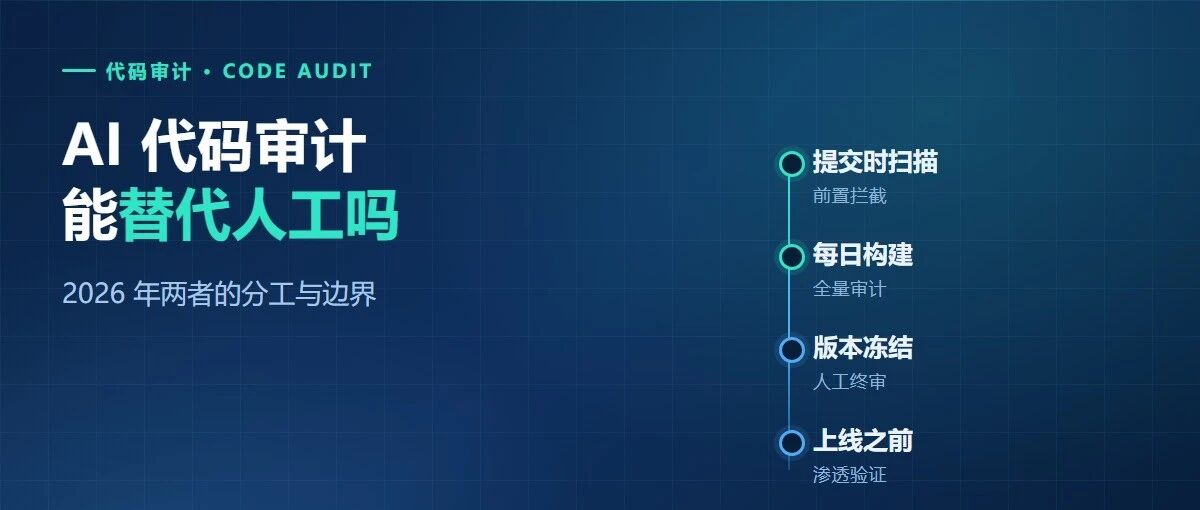
AI 代码审计不能完全替代人工代码审计,但能替代其中七成以上的重复劳动。2026 年的结论清晰:自动化工具管覆盖率与前置拦截,人工管逻辑判断与业务语境。【一、AI 代码审计擅长什么,不擅长什么】要判断能不能替代,先看两类工作的本质差别。AI
牛览网络安全全球资讯,洞察行业发展前沿态势! 点击蓝字 关注我们新闻速览CNVD两期周报:收录866个漏洞,0day占比达88%CNVD盘点高关注漏洞:OpenClaw权限绕过、多个产品可执行命令Meta 推出首款前沿级 Muse Wond
——构建可见、可控、可审计、可追责的智能体安全治理体系 点击蓝字 关注我们2026年以来,OpenClaw“养虾”的热潮,伴随Hermes智能体、Claud Agent、Harness工程框架的不断出现,Agent能力开始从“对话”转向“自
检测业务是否受到此漏洞影响,请联系长亭应急服务团队! AnyDesk 是一款跨平台远程桌面与远程控制软件,主要用于远程访问桌面、IT 运维与技术支持,广泛应用于企业远程办公、终端运维和客户支持等场景。2026 年 10 月,长亭安全应急响应
近期更新动态速览Quake V10.2 系列焕新检索更智能,数据更清晰,体验更顺滑最近,Quake 连续完成了 10.2.2、10.2.2 Hotfix、10.2.3、10.2.3 Hotfix 和 10.2.4 等多个版本迭代。迭代内容可
⚠️为保障客户资产安全,平台再次强调,使用 AI Agent、自动化脚本等工具开展安全测试时,务必遵守以下要求:1.严格遵守项目授权范围,🚫未经授权不得访问、获取或操作非授权数据及资产。2.严禁破坏性操作,未经客户明确授权及平台确认,🚫严禁
美国联邦调查局人员数据疑遭大规模窃取。FBI已确认,网络犯罪团伙声称攻破FBIJobs.gov招聘门户,并可能影响雇员个人身份信息,但入侵发生于第三方服务商还是FBI自身环境,目前仍在调查。攻击组织宣称掌握2至3TB数据、覆盖大量现任及前任