
幻阵正式上线 AI Agent 反制能力:让渗透智能体“一旦攻进来,就逃不出去”
面向渗透智能体攻击,构建主动反制新防线。 随着AI Agent 被应用于渗透测试与攻击自动化,政企面对的已不再只是传统脚本和固定攻击工具,而是能够自主规划任务、分析环境信息、调用工具并持续尝试突破的渗透智能体。面对这一变化,默安幻阵高级威胁
面向渗透智能体攻击,构建主动反制新防线。 随着AI Agent 被应用于渗透测试与攻击自动化,政企面对的已不再只是传统脚本和固定攻击工具,而是能够自主规划任务、分析环境信息、调用工具并持续尝试突破的渗透智能体。面对这一变化,默安幻阵高级威胁
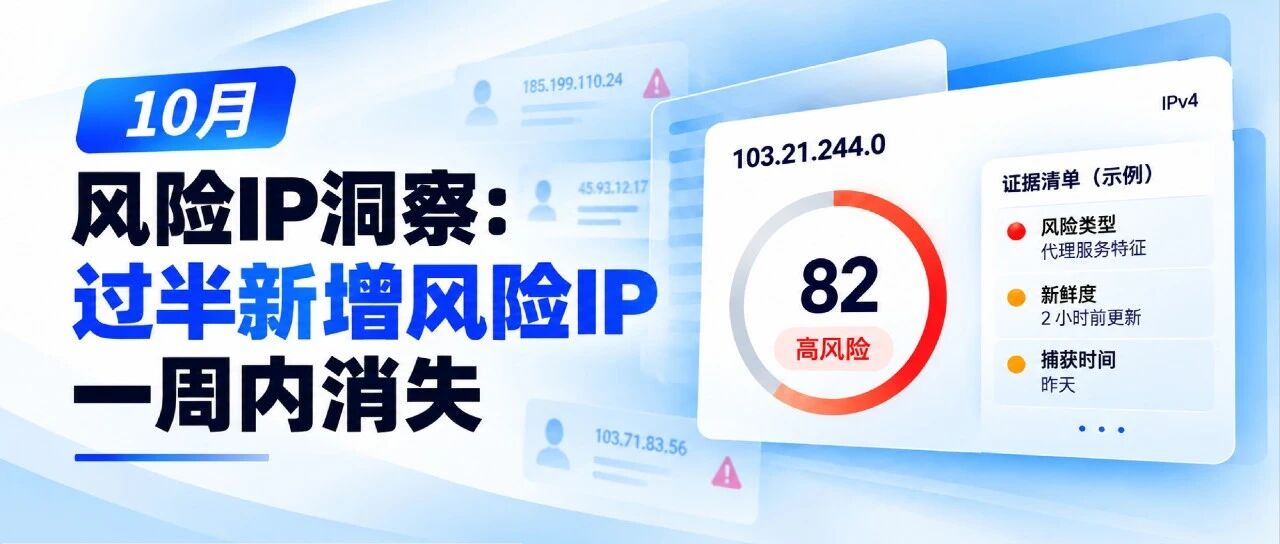
威胁猎人监测发现,10月约4900万个IPv4涉及风险,四分之三位于家庭宽带,风险 IP 中 89%为劫持共用代理。风险IP变化快,依赖静态名单的防守会持续落后。 威胁猎人观察发现,过半新增风险 IP 一周后就不再活跃,IP 名单晚一周更新
InkBlade :专注 LLM 训练/推理基础设施的Agent渗透测试框架 InkBlade Agent渗透测试框架不是通用的 K8s 扫描器。它专门测试 LLM 训练与推理基础设施:训练任务能不能被污染,推理权重能不能被拿走,低权限 P
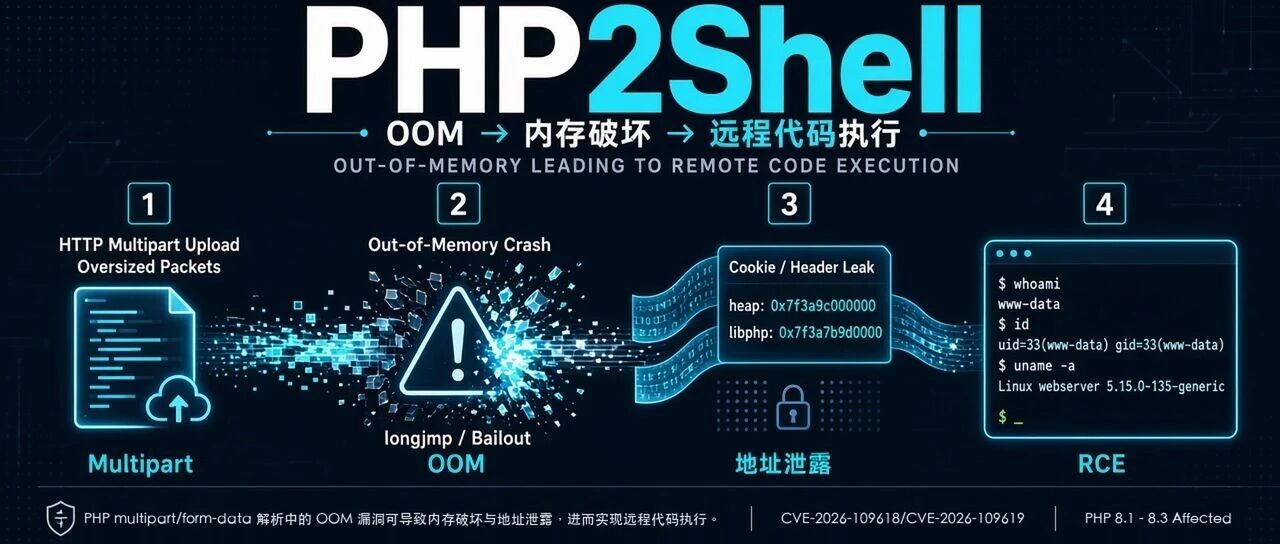
一、概述2026 年 10 月 21 日,PHP 官方披露了两项与请求生命周期直接相关的核心漏洞,业内统称为 PHP2Shell:CVE-2026-109618:RCE via OOM corruptionPHP 使用 longjmp()
AI并未重写网络攻击手册,它只是改写了网络攻防经济学2026年9月,Anthropic发布其第四份威胁情报报告《Detecting and countering misuse of AI》。报告覆盖2025年12月至2026年8月间被识别并
凌晨三点,Akira 又放出了四家美国企业的数据。University Sprinklers,加拿大最大的灌溉公司。员工驾照、客户资料全被打包,外加一堆内部文件。Kruse Construction,干了五十多年的石化机械承包商。这次泄露了
上周关注度较高的产品安全漏洞(20261019-20261025) 一、境外厂商产品漏洞1、PHP远程代码执行漏洞PHP是一种广泛用于Web开发的开源服务器端脚本语言。PHP存在远程代码执行漏洞,攻击者可利用该漏洞构造恶意HTTP请求触发内
国家信息安全漏洞共享平台(以下简称CNVD)本周共收集、整理信息安全漏洞623个,其中高危漏洞334个、中危漏洞260个、低危漏洞29个。 2026年10月19日-2026年10月25日本周漏洞态势研判情况本周信息安全漏洞威胁整体评价级别为
akiraUniversity Sprinkler Systems日期: 2026-08-04描述:University Sprinklers 是不列颠哥伦比亚省最大的灌溉公司,专注于为住宅和商业客户安装灌溉喷淋系统和景观照明。凭借40多年
4个月的更新,安卓完美云手机完结了。后面进入维护阶段。来了!你要的安卓完美云手机方案我有一机,可破万检!它叫多多云机,简称多云安卓完美云手机支持功能列表安卓完美云手机内测镜像支持机型更新,文末有惊喜今天购买云机课程项目,再送1499元的安卓
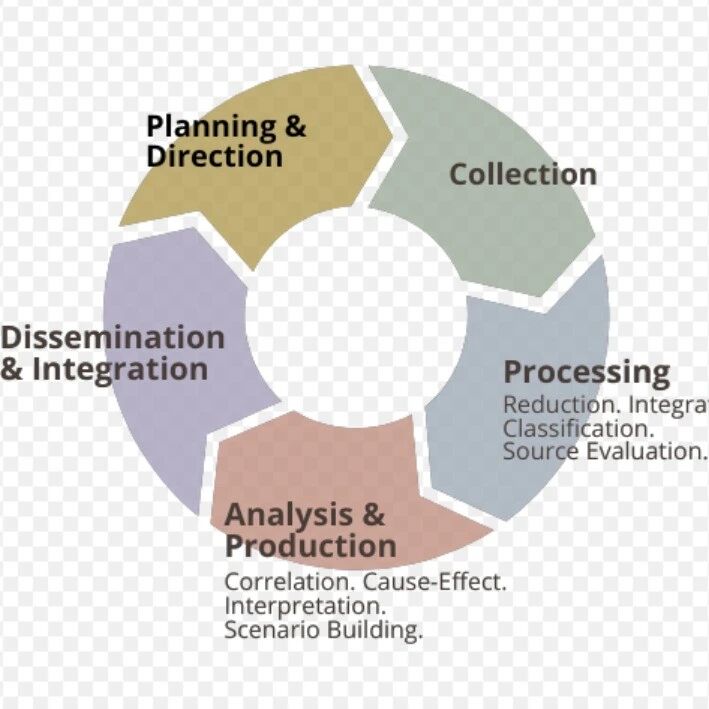
分析流程:从问题到产品正确的分析始于正确的流程 第二篇· 分析流程:从问题到产品正确的分析始于正确的流程。本篇整合FAC 的端到端框架与 DIA 的四阶段框架,覆盖从议题开发、计划、获取、意义分配、假设生成到评估预测的全过程。第7章 界定问
ISIS-K / ISPP 在巴基斯坦的活动:是否增多?为何增多?伊斯兰国呼罗珊分支在巴基斯坦恐怖袭击态势深度调查报告OSINT DEEP RESEARCH REPORTOSINT 深度研究 · 基于公开信源与多源交叉验证研究范围:2015
一段从未存在过的录音,让审查从“内容真假”回到“生成链条能否复现”——AI时代证据审查的清单与三层展望。 当证据开始“自己说话”智能时代 AI 生成证据的审查进路文 / 信息时代的犯罪侦查一、一段“从未存在过”的录音去年一起诈骗案里,有一段
锁定10月29日ATI发布会 跳转微信打开
GitLab爆出CVSS 10.0满分漏洞CVE-2026-110264,存在12年,无需认证即可RCE,影响所有自托管版本,立即检查升级! GitLab爆出12年历史满分漏洞,无需认证即可RCE,你的代码库可能已裸奔多年。凌晨两点,手机弹