忘不了的人和事,才是真生命
“忘不了的人和事,才是真生命” 写在2022年最后一天2022年是急剧变化的一年。相信即将过去的2022年是打破多数人认知的一年,林林总总、大千世界中发生的每件事都在洗刷我们对这个世界的理解和认知。无常是常,变化才是这个世界的根本规律;不破
“忘不了的人和事,才是真生命” 写在2022年最后一天2022年是急剧变化的一年。相信即将过去的2022年是打破多数人认知的一年,林林总总、大千世界中发生的每件事都在洗刷我们对这个世界的理解和认知。无常是常,变化才是这个世界的根本规律;不破
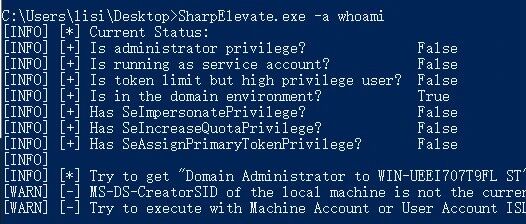
本篇利用RBCD和中继攻击的组合实现了域内自动化提权。 前言经过两篇系列文章的铺垫,终于来到了Windows 域环境下的本地提权系列研究的最终篇,在本文中通过对域内提权可能遇到的多种环境进行了分析并最终完成自动化提权。研究背景随着攻防演练的
2022年安全架构总结以及2023安全方向展望。 概述2022年已经走完,这一年是"变化"较大的一年,不管是疫情的变化、安全圈的变化、还是我个人的"变化",这些变化背后我还是体会到了很多“规律”性的不断迭代的
如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都能理解?同时,在数字化转型之下,传统的产品研发管理模式是否还能适配,需要如何转型?这是本文所阐述的两方面重要内容。 如何打破产品战略规划的神秘感和主观色彩,让其有据可依,让大家都
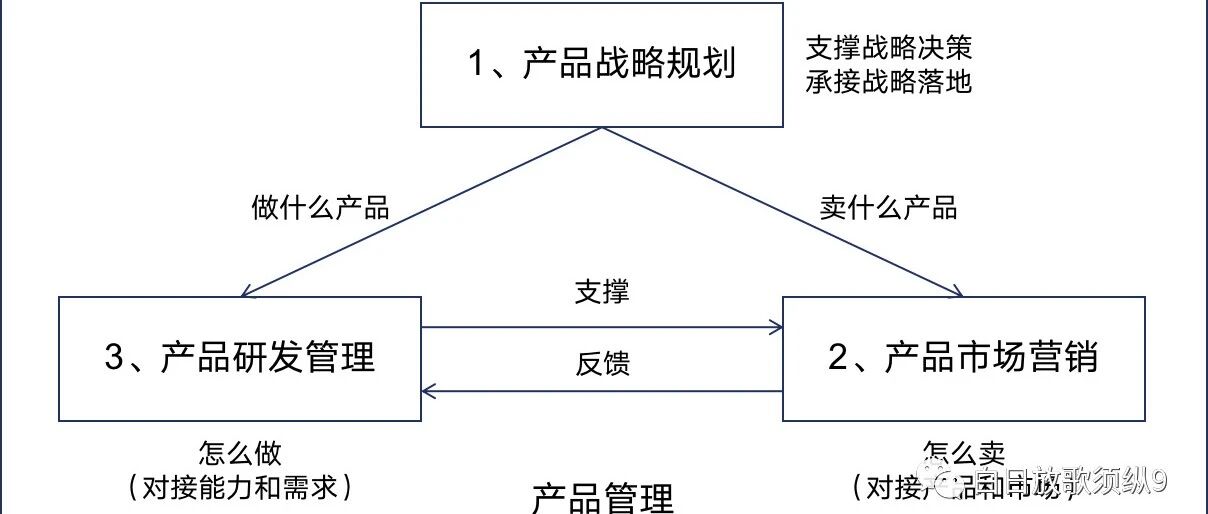
本篇主要阐述产品管理的职责框架:产品战略规划、产品研发管理以及产品市场营销,并着重讲述产品市场营销的策略以及产品市场经理的职责。 【第二篇:职责的框架】上篇文章讲述了产品管理的首要职责,是为企业资源配置提供决策支撑,接下来阐述“职责的框架”
前言Cacti项目是一个开源平台,可为用户提供强大且可扩展的操作监控和故障管理框架。由于remote_agent.php中的case POLLER_ACTION_SCRIPT_PHP 在使用proc_open函数时未对传入的poller_i
去年猫猫托梦的两颗土豆。 去年猫猫托梦带来的洞,两个EXP原理一样,只有服务不同,所以存在一些微小的差别。漏洞原理是McpManagement/PrinterNotify这两个服务通过svchost托管,并公开了自己的DCOM对象。svch
漏洞描述:UAF类型的漏洞,通过伪造pool_rec内存池控制结构,可以篡改函数指针,从而达到任意命令执行。 漏洞描述:UAF类型的漏洞,通过伪造pool_rec内存池控制结构,可以篡改函数指针,从而达到任意命令执行。漏洞修复:https:
文章将结合在甲方企业中从事信息安全治理、推动以及如何与业务达成共识的角度来理解ISO/IEC27001相关内容具体内容。 00—前言本文适合于阅读过ISO/IEC27001相关内容的甲方信息安全部门从业者,并不以对照ISO/IEC27001
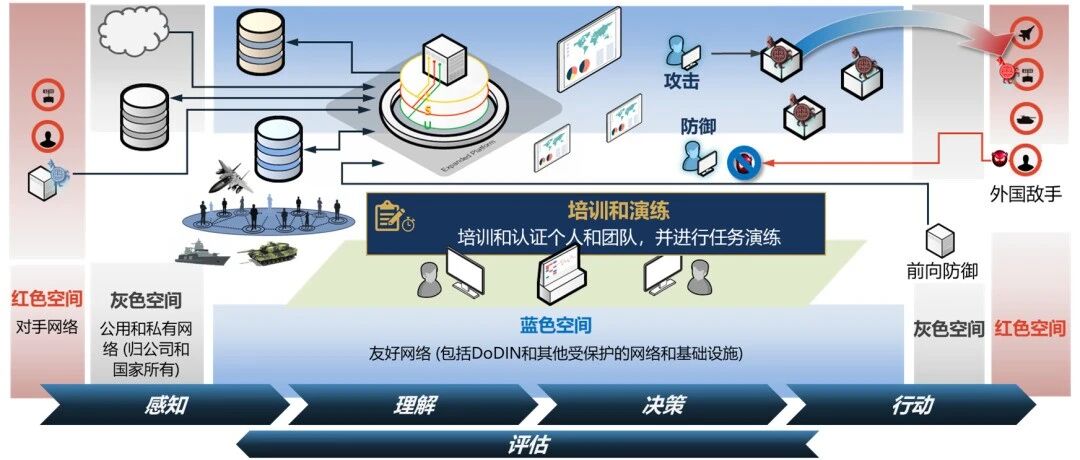
网络作战平台的天选之子 全文约7500字 17图 阅读约20分钟通常认为,网络攻击是一种"小作坊"的工作方式,从来不觉得它与高大上有何关联。但是,美军就真地把它变得高大上了。自2018年来,美国网络司令部尝试建立"正
前言近日,谷歌云威胁情报团队开源了一组YARA规则,以帮助防御者标记和识别Cobalt Strike及其版本 前言近日,谷歌云威胁情报团队开源了一组YARA规则,以帮助防御者标记和识别Cobalt Strike及其版本。(https://c
大家好!这里是219攻防实验室!你一定没有听说过我们,因为我们刚成立不久。219攻防实验室专注于前沿攻防研究 大家好!这里是219攻防实验室!你一定没有听说过我们,因为我们刚成立不久。219攻防实验室专注于前沿攻防研究、武器平台化、红队评估
2022补天参会流水账 这次补天和MOSEC连着两天一起开,11月3号是补天,4号是MOSEC,不过因为行程原因我只参加了补天,没有去MOSEC还是非常遗憾的。这两天的活动场地都是上海万达瑞华酒店,不知道明天起不起得来吃早饭。(沉思)还是略
漏洞概述该漏洞为2021年天府杯中使用的Adobe Reader越界写漏洞 漏洞概述该漏洞为2021年天府杯中使用的Adobe Reader越界写漏洞,漏洞位于字体解析模块:CoolType.dll中,对应的Adobe Reader版本为:
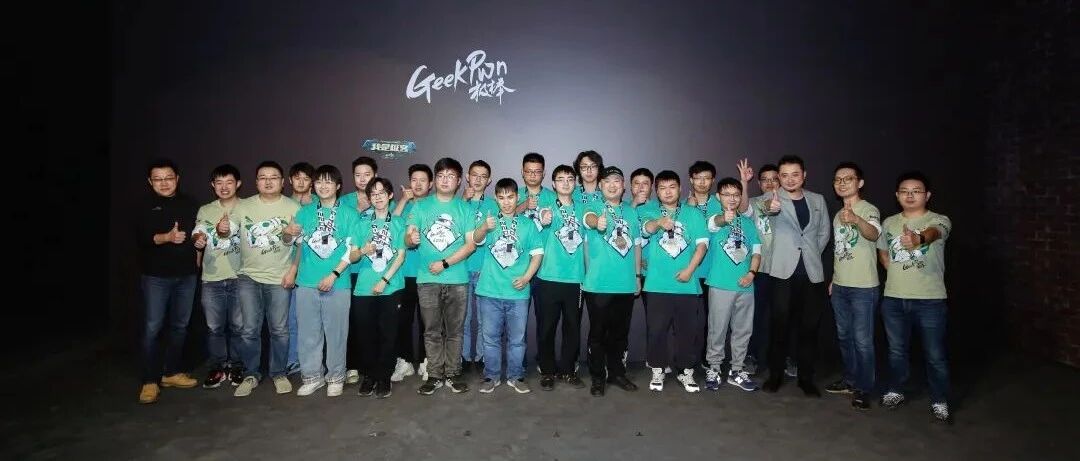
2022 G-TOP 年度极客榜,揭晓! 当共享汽车被“免费”解锁,智能汽车被远程控制,在线视频被窃听,我们的智能生活还安全吗?如果将未发生的安全隐患提前演练,在危险到来前及时修复漏洞,智能生活是否会更美好?今年的 GeekPwn 安全极客