「推安早报」1025 | apt报告、红蓝工具节选
涵盖z国背景APT团伙、Windows提权漏洞、Grafana安全漏洞等 2024-10-25 「红蓝热点」每天快人一步 1. 推送「新、热、赞」,帮部分人阅读提效 2. 学有精读浅读深读,艺有会熟精绝化,觉知此事重躬行。推送只在浅读预览
涵盖z国背景APT团伙、Windows提权漏洞、Grafana安全漏洞等 2024-10-25 「红蓝热点」每天快人一步 1. 推送「新、热、赞」,帮部分人阅读提效 2. 学有精读浅读深读,艺有会熟精绝化,觉知此事重躬行。推送只在浅读预览
最近Anthropic的Claude大火,发布了一个通过AI操作电脑桌面的能力。我很开心的终于有人做这个了。那我就披露一个在18个月前(看了下视频的时间是2023年5月10日)我们给投资人看的一个技术demo吧。时至今日已经将近一年半时间了
活动内容活动时间:2024年10月22日00:00 – 2024年11月22日24:00活动范围:活动期间提交有效漏洞且漏洞评级为中危及以上,均可获得1.5倍安全币奖励(贡献值不翻倍) *注:报告奖励为附加奖励不算在翻倍内提交地址:http
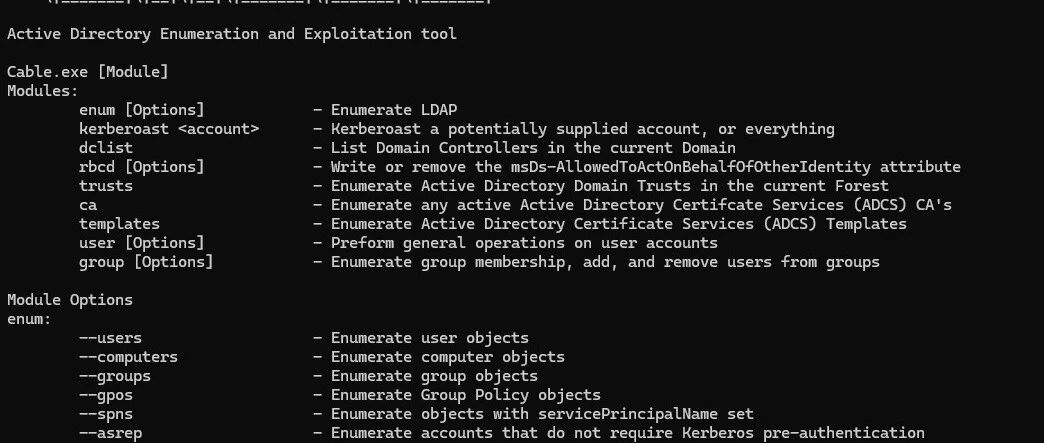
红蓝技术节选: 涵盖Kerberoasting缓解、SAML漏洞、活动目录攻击、MikroTik渗透测试、DLL利用、红蓝工具等等 2024-10-17 「红蓝热点」每天快人一步 1. 推送「新、热、赞」,帮部分人阅读提效 2. 学有精读浅
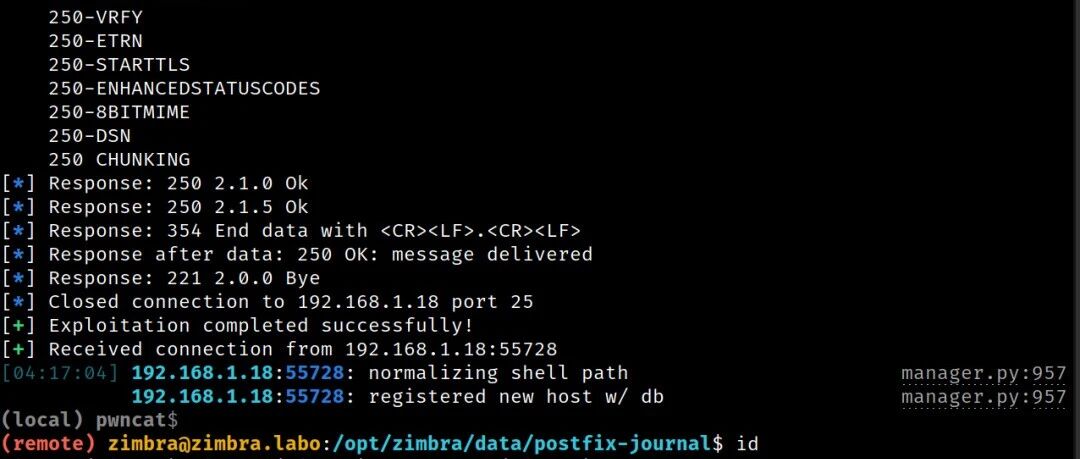
涵盖CUPS打印系统、恶意软件虚拟化、Exchange PowerShell等多领域漏洞,以及Active Directory检测、Zimbra邮件平台远程命令执行等关键威胁 2024-10-10 「红蓝热点」每天快人一步 1. 推送「新、
探索未知,挑战自我,火线安全擂台赛正式拉开序幕🌟 这是一场技术的较量,一次智慧的碰撞。无论是争夺擂台现金奖的荣耀,还是通过SRC打卡解锁奖励,亦或是作为新人享受特别奖励,这里都有你的舞台。擂台争夺赛活动时间:2024年10月1日 ~ 202
本文分享了 SaaS 多租户自动化渗透平台在数据安全隔离方面的设计思路、代码实践步骤、以及因数据库框架默认特性导致“跨租户数据越权访问”安全问题的排查和解决过程 0x01. 简介在上一篇 SaaS多租户自动化渗透平台-架构笔记 中提到了 “
实战是检验真理的唯一标准。 背景最近给AntSword新增了一种类型:JSPRAW,主要有以下两点改进:JSPRAW不再使用其他参数进行传参,同时支持key-value键值对以及raw传参形式新增toString触发方式,Payload可以
手机抓包小技巧分享。 看到题图应该都懂了吧背景昨晚在测试一个手机应用抓包的时候发现使用 WiFi 的 HTTP 代理无法抓到包,并且在 Burp 的日志中没有看到任何 SSL Alert,因此可以判断不是证书问题;另外虽然没有抓到包但是应用
看暴漫学越权7 跳转微信打开
KCon培训课有奖调研,诚邀您的宝贵意见与创意火花! 在数字时代的浪潮中,网络安全已成为守护数字世界的坚固防线。作为信息安全领域备受瞩目的年度盛会,KCon始终站在技术前沿,汇聚全球顶尖的安全专家、研究者及行业精英,共同探讨最新安全趋势、分
使用 Joern 进行漏洞挖掘曾几何时,在 代码安全审计之道 一文中介绍了一些形而上学的代码审计方法论,在该文章提及未来会继续介绍一些具体的漏洞挖掘工具和技巧,即代码安全审计之术。正所谓白驹过隙,光阴荏苒,不知不觉两年多过去了,由于怠惰一直
启明星辰ADLab针对近期捕获到的MSC样本进行了深入的分析,本文将主要介绍目前MSC文件在野利用技术的相关原理,披露近期利用MSC文件的多起攻击活动,并重点针对其中的两个案例进行深入分析。 更多安全资讯和分析文章请关注启明星辰ADLab微
DataDog手里都是王炸?是学、是跟、是抄、是躲、还是争? 群友Larry S推荐DataDog Investor Day投资者大会,说值得反复看几遍。我涉猎该领域,学习后深以为然,DataDog作为领先的可观测性和安全平台,值得同仁借鉴
近日,Patchstack 的 Rafie Muhammad 在 LiteSpeed Cache 插件中发现了一个严重漏洞,该插件主要用于加快超 600 万个 WordPress 网站的用户浏览速度。 近日,Patchstack 的 Raf