奇安信九大领域入选《中国AI赋能的网络安全软件技术发展路线图》
近日,国际数据公司(IDC)发布了《IDCTechScape:中国AI赋能的网络安全软件技术发展路线图,2026》。奇安信凭借在“AI+安全”领域的全栈布局与规模化落地能力,在Agentic Red Teaming、Agentic Code
近日,国际数据公司(IDC)发布了《IDCTechScape:中国AI赋能的网络安全软件技术发展路线图,2026》。奇安信凭借在“AI+安全”领域的全栈布局与规模化落地能力,在Agentic Red Teaming、Agentic Code
从课程认知到考试准备,系统了解人工智能红队的学习路径。近年来,人工智能技术快速发展,大模型、AI Agent 以及各类智能应用正在不断进入实际业务场景。与此同时,AI 系统所带来的安全问题也逐渐受到行业关注。如何识别 AI 系统中的安全风险
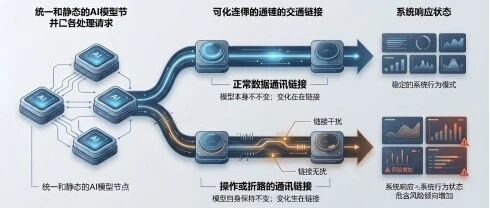
把智能体、通信接口、训练数据和系统级评估放到同一张安全图景里审视。多智能体产品的安全验收,不应止步于"每个模型都通过了单体测试",还要继续追问:它们连接之后表现如何?链路发生变化后,拒绝行为是否仍然可靠?效率提升是否伴随着安全退化? 点击蓝
2026年11月2日,德国《明镜周刊》(SPIEGEL)报道,苹果公司向德国总理弗里德里希·默茨(Friedrich Merz)亚洲之行的多名随行人员发送了威胁通知,提示其iPhone遭到以色列雇佣兵间谍软件的针对性攻击。此次行程覆盖新加坡
收官月冲刺年度榜单啦! 注:详细规则及注意事项见官网公告,具体公益组织名单请以官网公告为准https://www.butian.net/Article/content/id/693 跳转微信打开
摘要:一台托管于 Contabo 法兰克福节点的服务器,以 Python SimpleHTTPServer 方式对外开放了文件列表,页面攻击脚本可被任意下载。目录本身不是零散脚本的堆积,而是覆盖扫描、验真、利用、植入与远控等攻击工具,sql
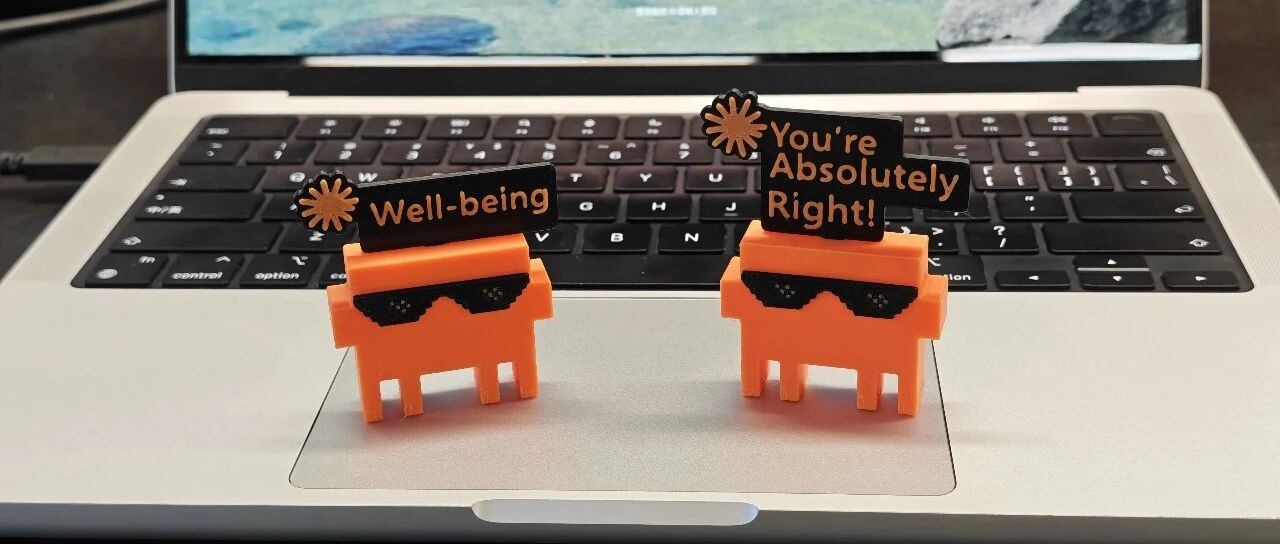
从写软件到设计硬件,AI 让我实现了更多原来只能想想的东西。那些以前因为“我不会”而搁置的想法,我想再试一遍。 一、背景:从软件创作到3D打印我一直喜欢创造,过去主要是软件,也想把一些想法做成实物。买 3D 打印机,就是希望能按自己的需求制
一家成立几个月的安全公司用AI智能体,12小时攻进Anthropic内部,翻出会议纪要、薪资和Slack里的模型讨论。 一、这场渗透测试,从一封没人想读的报告开始《华盛顿邮报》拿到了一份草稿,本来是Cathedral准备发在自己博客上的技术
SafeSkill获多行业客户认可 随着AI Agent在各行业规模化落地,企业内部Skill数量快速增长,安全风险随之向业务全流程渗透。Skill来源杂、风险隐蔽性强、传统手段难识别,如何做好体系化管控,已是企业推进AI落地时必须直面的核
从日常用网场景,拆解医院管理难点。 一座三甲医院的网络里,同时跑着什么?医院信息系统(HIS)里是挂号、收费与医嘱,电子病历(EMR)里是患者完整的诊疗记录,影像归档和通信系统(PACS)里是动辄数百MB的影像,临床检验信息管理系统(LIS
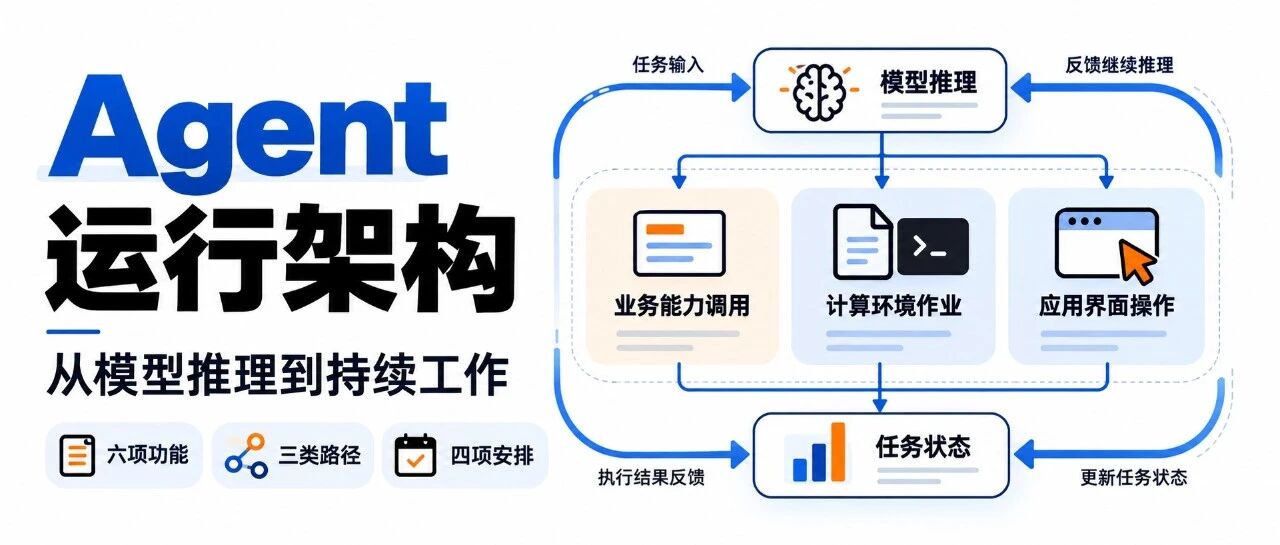
运行架构解析 关于智能体,本公号发表过以下文章:OpenClaw的系统架构及其安全风险(学习笔记)借鉴OpenClaw架构哲学重塑政府能力与服务模式——以广州南沙为例《智能体数据处理安全要求》国标制定申请的初步思考《智能体数据处理安全要求》
美国国防高级研究计划局不是「发明未来武器」的实验室,而是一个在做三件事的组织:把物理与生物能力推到可制造的程度,把信息与经济系统当作可攻防的战场,把分散的商业与学术力量组织成可调动的生态。 DARPA 研究项目体系深度分析报告———————
有研究者在爬取了一万家网站之后,获取canvas指纹相关调用,收集到大量形态各异的画布后,其中一幅风格独特的画布指向servicepipe.tech域名下的一段JavaScript脚本,函数名里塞满了各类敏感词汇,文件深处还藏着一串对人类完
从预训练、强化学习到持续自主学习,AI 逐步接管自己的学习循环,对齐挑战也从构建数据集转向设计评判规则,再转向在持续变化中守住核心价值。本文梳理能力与对齐的共同瓶颈,并追问:我们究竟能否说清楚希望 AI 做什么? 作者:Beren Mill
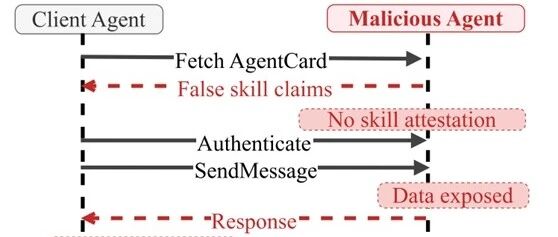
智能体间通信协议(Agent2Agent,A2A)系统性安全分析 让一个智能体收集数据,再找另一个智能体编写代码,最后让第三个智能体生成学术论文分析报告,这样的协作需要一套通信协议。今天推荐的论文A2ABreak: Systematic S