让右键菜单只留下常用工具:Yakit 新版右键插件上手指南
把常用动作留在流量和数据包旁边。 💡从 CODEC 的右键扩展,到独立插件类型与按场景管理:把常用动作留在流量和数据包旁边。一:以前的右键插件,为何需要重新整理?分析一条 HTTP 流量时,我们经常想顺手做点事:提取几个字段,把一组响应汇总
把常用动作留在流量和数据包旁边。 💡从 CODEC 的右键扩展,到独立插件类型与按场景管理:把常用动作留在流量和数据包旁边。一:以前的右键插件,为何需要重新整理?分析一条 HTTP 流量时,我们经常想顺手做点事:提取几个字段,把一组响应汇总
黄仁勋在旧金山的高盛科技会议上,直接把话挑明了:网络安全很可能成为AI的下一个主要应用场景。他的逻辑很直白。AI让写代码变快,漏洞和攻击也跟着暴涨。今年AI攻击数量同比涨了72%,速度提了10倍以上。传统防火墙根本拦不住,只能拿AI来防AI
国际Joybuy专项:9.14 10:00~9.30 23:59 文末还有转发抽奖! 双十一安全保卫战联合活动JSRC 诚邀白帽战士参与第十届双十一安全保卫战为数亿用户的安全保驾护航京东联合阿里巴巴、蚂蚁、BOSS直聘、滴滴、快手、理想汽车
攻击暴涨72%、速度提升10倍,一场“AI防AI”的千亿竞赛开始了 一黄仁勋在旧金山“点名”网络安全当地时间2026年9月10日,英伟达创始人兼CEO黄仁勋在旧金山举行的高盛科技会议(Goldman Sachs Communacopia +
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Apache Artemis的协议处理和核心身份验证机制受五个“重要”级别漏洞影响。这些 ActiveMQ Artemis 缺陷导致恶意人员窃取会话、暴露凭据并执行拒绝服务攻击。因此
速修复 聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士Check Point 已修复因防火墙和管理产品处理 VPN 证书方式引发的两个严重漏洞(CVE-2026-85102和CVE-2026-85103)。该公司表示,这两个漏洞都可能导
点击蓝字 关注我们漏洞情况近日,国家信息安全漏洞库(CNNVD)收到关于Palo Alto Networks PAN-OS缓冲区错误漏洞(CNNVD-2026-74694972、CVE-2026-0310)情况的报送。未经身份验证的攻击者可
攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注! 导语攻防演练期间,本汇总每周更新当周鲜活情报和热点漏洞,欢迎收藏与关注!【免责声明】本文档提供的信息旨在帮助网络安全专业人员更好地理解和维护业务系统的安全性,严禁用于任何
密码学验证路径上的正向结果缓存,命中即免验,它的键必须按密码学原语的标准对待。 作者:Johan & Lisa编辑:779 月 6 日 13:52:10 UTC,Liquid 的 4,050,335 号区块里出现两笔结构相同的交易。
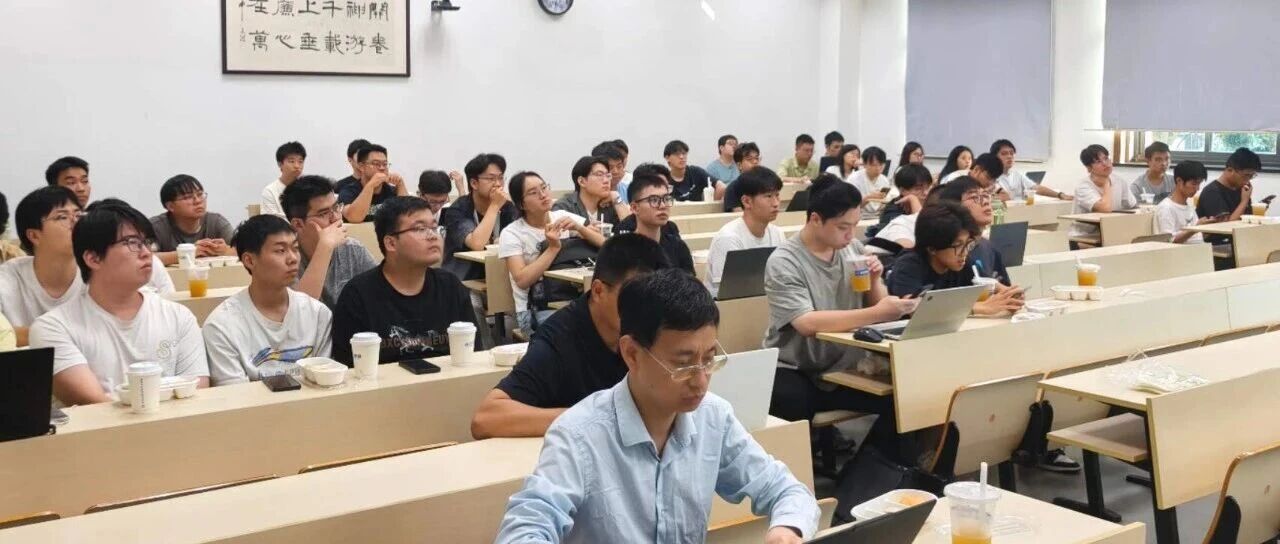
欢迎26级硕博新生加入白泽大家庭~ 2026迎新会9月8日下午,实验室2026级新生迎新大会如约举办,热烈欢迎全体新同学加入白泽大家庭。本次大会既是新生了解实验室发展全貌、明晰学业成长路径的一堂 “入门课”,也是一场满含温暖与期许的相聚。大
本公告自发布之日起立即生效。 为集中资源处理高风险安全隐患,提升漏洞处置效率,经ZSRC团队评估决定:暂停接收中通旗下子公司中危、低危漏洞报告。包括但不限于:兔喜、中通快运、中通国际、中通云仓、中通冷链、中通支付、中通智运、中通金融等。本公
过去两年,我们一直在讨论如何让大模型更安全。提示词注入、敏感信息泄露、内容合规……这些问题并没有消失。但进入Agent 时代,它除了可以自主规划任务、调用API、查询数据库、操作文件、执行代码,还可以通过 MCP 等协议连接越来越多的企业系
透明部落近期攻击活动分析;Kimsuky 团伙推出新型 LNK 恶意程序,采用分功能 C2 服务器架构超越;Lazarus:解析朝鲜国家级网络作战力量组织体系;Kimsuky 借助 AI 代理 opencode 生成诱饵文件;Lazarus
推动建设国家级威胁情报体系 9月10日,在中国联通合作伙伴大会主论坛上,中国联通举行网络安全现代产业链子链主共链合作签约仪式。微步在线创始人兼CEO薛锋出席现场,代表公司签署威胁情报子链主任职协议,正式当选该子链主单位。中国网络安全产业创新
跳转微信打开